【実録】佐川急便を騙る「お荷物のお届けについて(ご不在のため持ち戻り)」は偽物|10月1日が「水曜」、会社の住所も別の会社だった
今日(10月2日)のお昼前から、佐川急便を装う「お荷物のお届けについて(ご不在のため持ち戻り)」というメールが届き始めました。11時52分から12時21分までに7通です。今回は、その1通を調べました。先に書いておくと、このメールは、同じ日に調べた警視庁を装うメールと、同じ仕掛けで作られていました。
HEARTLAND-LAB 専門調査レポート
「【佐川急便】お荷物のお届けについて(ご不在のため持ち戻り)」
佐川急便を名乗り、「ご不在のため持ち戻りになりました。再配達の手続きを」と促すメールです。本文には本物の佐川急便のURLを表示しながら、実際は偽サイトに誘導し、氏名・電話番号・住所を入力させます。よく見ると、日付の曜日が違い、末尾の会社の住所も別の会社のものでした。
危険度:★★★★☆(5段階中4) 氏名・電話番号・住所などの個人情報を集められるため。この先でさらに、カード情報などを求められる恐れもあります
| 受信日時 | 2026年10月2日 12:21(日本時間) |
| 差出人 | 表示名は「佐川急便」。アドレスも info@sagawa-exp.co.jp と本物そっくりに書かれていますが、これは偽装です |
| 実際の送信元 | socialslaytv[.]com(IPは 52.246.163.158。Microsoft Azureのサーバーで、ip-scでは日本・東京都渋谷区、脅威レベル「低」) |
| SPF/DKIM | SPFはpass(攻撃者自身のドメインでの認証)/DKIMは署名ありだが、検証結果の記載なし |
| リンクの飛び先(1段目) | hxxps://aliyingyu[.]com/guide/sywububata(本文では本物の佐川急便のURLが表示されていますが、実際の飛び先はこちら) |
| 入口のサーバー | 43.167.5.22(Tencent Cloud。ip-scでは日本・東京都渋谷区、脅威レベル「低」) |
| 偽サイト(最終) | hxxps://vantaflux[.]cfd/sagawa/#/index(2026年9月30日に取得されたばかり。Cloudflareの中継サーバー 104.21.15.30 の背後に隠れています) |
| クローキング | なし(確認した限り、表示の出し分けは見られませんでした) |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ これは佐川急便を装った偽物(フィッシングメール)です ⚠
まず結論です
このメールは佐川急便からではなく、詐欺メールです。リンクは開かず、氏名・電話番号・住所を入力しないでください。
もし入力してしまっても、あわてなくて大丈夫です。状況別の対処法は、記事の最後にまとめています。
届いたメールの内容
件名は「【佐川急便】お荷物のお届けについて(ご不在のため持ち戻り)No.1415620363」。末尾の番号は、メールごとに違います。本文は次のとおりです。
佐川急便

お客様

平素より佐川急便をご利用いただき、誠にありがとうございます。

■ お荷物のお届けについて
2026年10月1日(水)に商品の配達を試みましたが、ご不在のためお届けすることができませんでした。

■ 再配達のお手続き
下記リンクより、再配達の日時をご指定ください。
▼ 再配達のお申し込みはこちら
(本物の佐川急便のURLが表示されている。ここでは伏せ字:hxxps://www.sagawa-exp.co.jp/update/)
※スマートフォン・パソコンから24時間お手続きいただけます
※「お荷物問い合わせサービス」より、お問い合わせ番号を入力してください
※スマートクラブにご登録いただくと、より簡単にお手続きいただけます

■ ご注意ください
・本メール到着後3日間以内に再配達のお手続きがされない場合、商品は弊社倉庫に返送されますのでご注意ください

ご不明な点がございましたら、お気軽にお問い合わせください。
どうぞよろしくお願い申し上げます。

佐川急便株式会社
〒100-0005 東京都千代田区丸の内2丁目7番2号
受付時間:平日 9:00-18:00
(本物の佐川急便のURLが表示されている)

UD3YD44S49
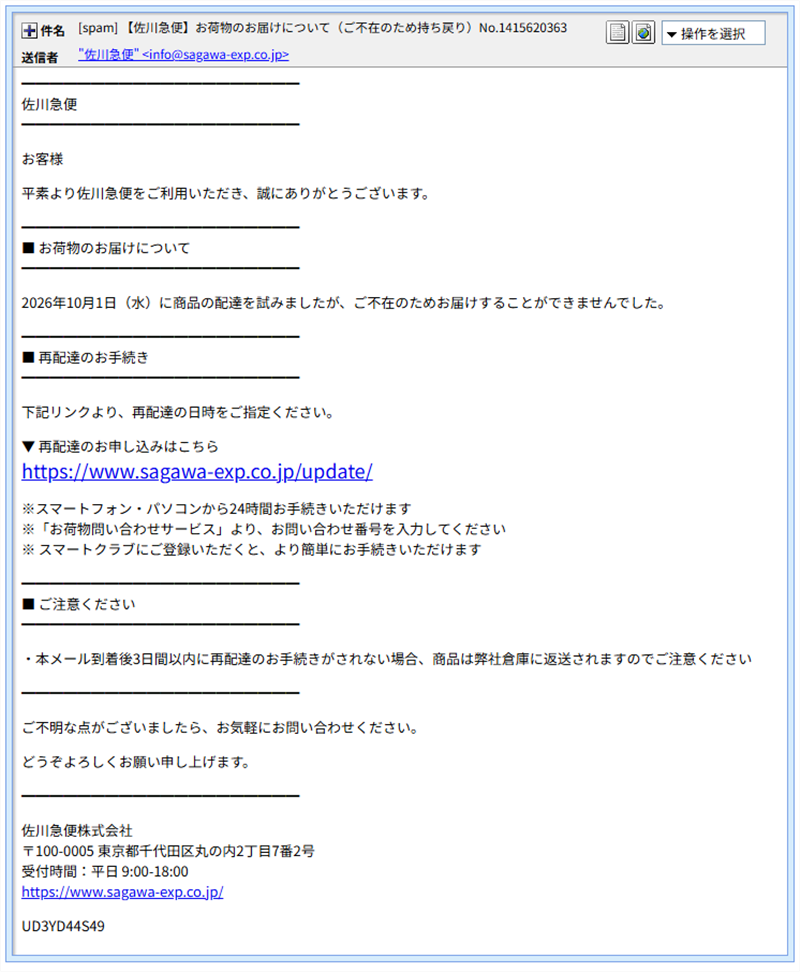
▲ 実際に届いたメール画面(宛先は伏せています)
※メールヘッダー詳細は個人情報保護のため非掲載
文面は、「3日以内に手続きがないと返送します」と期限で急がせる、典型的な不在通知の形です。宛名は「お客様」で、荷物の送り主も、お問い合わせ番号も書かれていません。「お問い合わせ番号を入力してください」と案内しながら、肝心の番号はメールに載っていません。
決定的な証拠:曜日と、末尾の住所
本物らしく見える文面ですが、2つの点で、偽物だとはっきり分かります。
- 曜日が違う:本文は「2026年10月1日(水)に配達を試みました」と書いています。しかし、2026年10月1日は木曜日です。カレンダーを見れば分かる、単純な間違いです。
- 末尾の住所が別の会社:本文の末尾に書かれた「〒100-0005 東京都千代田区丸の内2丁目7番2号」は、日本郵政不動産のサイトで、「JPタワー」の所在地として載っている住所です(日本郵政不動産:JPタワー)。一方、佐川急便の会社概要では、本社所在地は「京都府京都市南区上鳥羽角田町68番地」とされています(佐川急便:会社概要)。
本物の通知なら、こうした日付や住所の間違いは、まず起きません。日付の曜日と、フッターの住所は、受け取った人が自分で確かめられる、確実な見分けのポイントです。
一番の細工:表示と、実際の飛び先が違う
本文の「再配達のお申し込みはこちら」には、本物の佐川急便のURLが表示されています。しかし、リンクの中身(実際の飛び先)は、まったく別のドメインでした。
| 画面に表示されるURL | 佐川急便の本物のドメイン(sagawa-exp.co.jp) |
| 実際の飛び先 | hxxps://aliyingyu[.]com/guide/sywububata |
「見える文字」と「押した先」が違うのは、フィッシングの基本的な手口です。パソコンならマウスを重ねる、スマホなら長押しすると、実際の飛び先が見えます。ただ、見えた飛び先が本物らしくても油断せず、メールの中のリンクからは手続きをしないことが、一番確実です。
飛び先で何が起きるか
リンクを開いて、順に確認しました。パソコンとスマホで、見え方に違いは見られませんでした(クローキングなし)。
① ブラウザが「危険なサイト」と警告
筆者の環境では、Chromeが「危険なサイト」の警告を表示しました。Googleセーフブラウジングが、フィッシングを検出したものです。
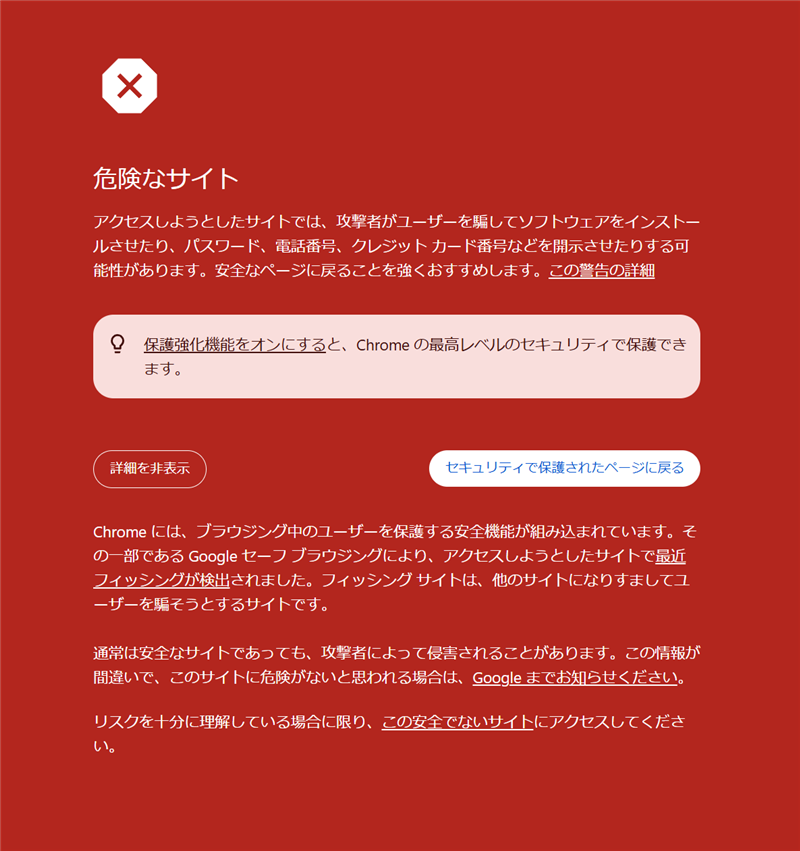
▲ Chromeの「危険なサイト」警告。警告を越えて進むと、次の偽サイトが表示されます
② 佐川急便そっくりの「偽の追跡画面」
警告を越えて進むと、佐川急便(SGホールディングスのロゴ)そっくりの「お荷物問い合わせ」の画面(hxxps://vantaflux[.]cfd/sagawa/#/index)が表示されました。送り状番号、日付、「再配達待ち」の赤い文字が並びます。ロゴや、画面下の著作権表示は、本物をそのままコピーしたものとみられます。
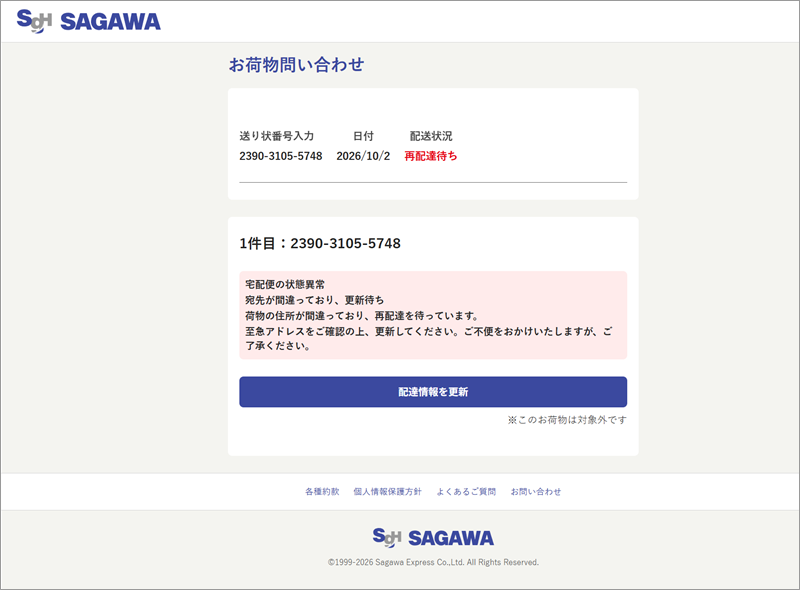
▲ 偽サイトの画面。見た目は本物そっくりですが、内容に矛盾が目立ちます
画面を見ると、メールの内容と食い違う点や、不自然な点が見つかります。
- メールは「ご不在」、画面は「宛先が間違い」:メールは「ご不在のため持ち戻り」でしたが、画面には「宛先が間違っており、更新待ち」「荷物の住所が間違っており、再配達を待っています」と出ます。話が食い違っています。
- 「このお荷物は対象外です」:「配達情報を更新」ボタンの下に、「※このお荷物は対象外です」という小さな注意書きがあります。手続きをさせたい画面で「対象外」と書くのは、つじつまが合いません。
- 「至急アドレスをご確認の上」:住所を確認してほしいなら「住所」と書くはずです。機械で訳したような不自然な日本語です。
- メールにない番号が表示される:メールには、お問い合わせ番号が一切書かれていませんでした。それなのに、画面には送り状番号が表示されています。飛び先に来た人全員に、同じ偽の番号を見せているとみられます。
③ 氏名・電話・メール・住所を入力させる
「配達情報を更新」を押すと、「正しい住所を入力して再配達を依頼してください」のページが開きます。氏名(姓・名)、電話番号、メールアドレス、郵便番号、都道府県、市区町村、番地、建物・部屋番号の入力欄が並び、ボタンは「個人情報の確認」です。
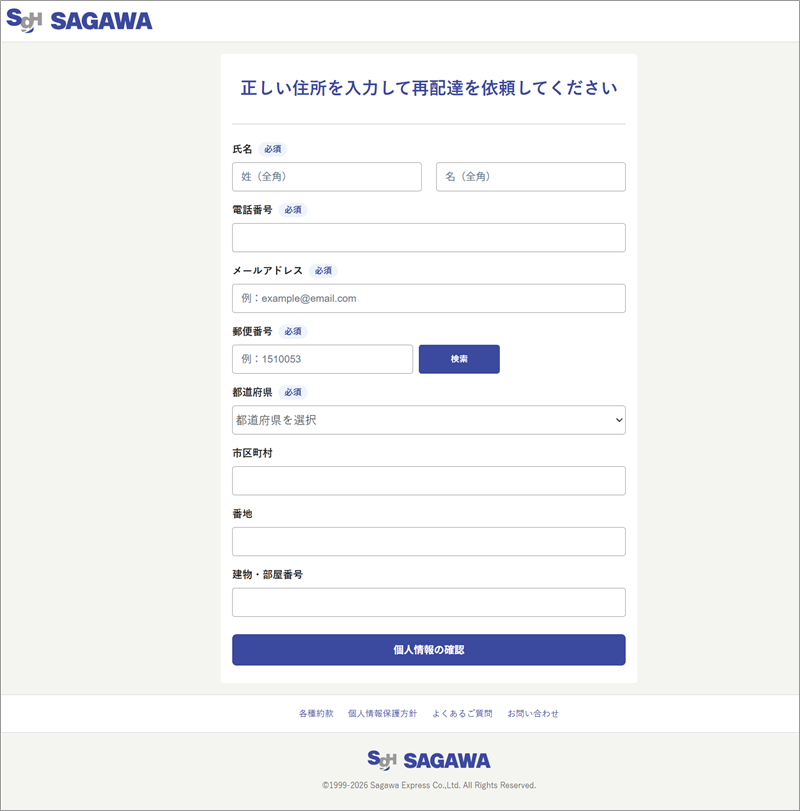
▲ 偽サイトの入力フォーム。個人情報を集める画面です(入力はしていません)
危険を避けるため、個人情報の入力は一切していません。この先の画面は確認できていません。ここまでの入力だけで、本人の氏名・電話・メール・住所がそろい、詐欺の電話やSMSの標的にされる恐れがあります。さらにその先で、手数料などの名目でカード情報を求められる可能性もありますが、実物を見ていないため断定はしません。
荷物の再配達に、住所と電話番号の再入力が必要になることは、通常ありません。「再配達の手続き」と言われても、メールのリンクからは入力しないでください。
同じ日の警視庁を装うメールと、同じキット
実は、このメールは、同じ日の昼前に届いた警視庁を装うメール(警視庁「放置違反金のお支払いについて」の記事)と、仕掛けがそっくりでした。看板を替えただけで、同じ道具で作っているとみられます。
| 項目 | 警視庁を装うメール | 佐川急便を装うメール(今回) |
| メール作成の部品 | MSHTML 11(版も同じ) | MSHTML 11(版も同じ) |
| 本文のひな型 | 罫線と「■ 見出し」の並び | 罫線と「■ 見出し」の並び |
| 末尾の識別文字 | PWK1FXJ | UD3YD44S49 |
| DKIM/Message-ID | 警視庁のドメインを名乗る | 佐川急便のドメインを名乗る |
| 送信元 | biaobaixinyu[.]com(20.222.29.130、Microsoft) | socialslaytv[.]com(52.246.163.158、Microsoft Azure) |
| リンクの偽装 | 表示は本物のURL、実際は別ドメイン | 表示は本物のURL、実際は別ドメイン |
| 入口のサーバー | 43.133.163.30(Tencent Cloud) | 43.167.5.22(Tencent Cloud) |
| 最終の偽サイト | thalassaix[.]cfd/menkyo/#/index | vantaflux[.]cfd/sagawa/#/index |
| 偽サイトの取得 | 2026年9月30日 16:50:27 | 2026年9月30日 16:50:27 |
| 登録業者(偽サイト) | Aceville Pte. Ltd. | Aceville Pte. Ltd. |
| 盾アイコンの確認画面 | あり | 確認できず |
とくに目を引くのは、2つの偽サイトのドメインが、取得された日時が秒まで同じ(日本時間の16時50分27秒)で、更新の時刻も数秒の差しかないことです。登録業者もネームサーバー(Cloudflare)も共通です。同じ人物(または同じグループ)が、ドメインを一括で取得して、ブランドごとに使い分けているとみられます。
偽サイトのパスが、警視庁側は「/menkyo/」(免許)、佐川側は「/sagawa/」で、どちらも「#/index」で終わっているのも共通です。警視庁の偽サイトに「免許」の名前が付いているのは、別の題材のひな型を流用した名残かもしれません。ただし、これは推測です。
送信ルートと「偽物」と判断した理由
ヘッダー(メールの送信記録)を調べると、佐川急便につながる痕跡はありませんでした。わかったことは次のとおりです。
- 差出人(From)が偽装:画面上の差出人は佐川急便のドメインですが、メールを実際に送り出した記録(封筒の差出人)は
socialslaytv[.]comでした。見た目の差出人だけを書き換えています。 - DKIM署名も佐川急便を名乗っている:署名のドメイン欄に佐川急便のドメインが書かれていますが、本物の鍵で署名できるはずはありません。受信側の検証結果の記載がなく、通すための見せかけとみられます。メールの管理番号(Message-ID)も、佐川急便のドメインを名乗っています。
- SPFがpassでも安全ではない:SPFは、攻撃者が自分のドメイン(
socialslaytv[.]com)で「この送信元はOK」と設定しただけです。佐川急便のドメインについて認証が通ったのではありません。 - 実際の送信元IP:
52.246.163.158は、MicrosoftのクラウドサービスAzureのサーバーです。ip-scでは日本・東京都渋谷区と表示されますが、これはクラウドのデータセンターの場所の目安で、攻撃者の所在地ではありません。調べるサービスによっては、米国と表示されます。 - 1通ずつ個別に配信している:送信記録の「戻り先」のアドレスは、受信者ごとに作られる形式でした。配信の失敗やあて先の有無を、1通ずつ集計できる仕組みとみられます。
ドメインの取得と更新の時系列
関わるドメインの登録情報(Whois)を並べました。時刻はすべて日本時間です。
| 2025年11月3日 04:09 | 入口のドメイン aliyingyu[.]com を取得(登録業者はNamesrs。所有者情報は保護サービスで隠されている) |
| 2026年1月24日 16:18 | 送信ドメイン socialslaytv[.]com を取得(登録業者はGname.com) |
| 2026年9月26日 23:56 | 送信ドメイン socialslaytv[.]com を更新(メール送信の約5日半前) |
| 2026年9月30日 16:50 | 最終の偽サイト vantaflux[.]cfd を取得(警視庁の偽サイトと同じ秒。取得から約2日の新品) |
| 2026年10月2日 12:21 | 今回のメールを送信 |
入口のドメインは約11か月前に取得し、最終の偽サイトは取得したばかりの新品を使う、という分担です。最終の偽サイトは、Cloudflare(104.21.15.30)の背後にあり、実際のサーバーの場所は分かりません。
用語解説
SPF/DKIM:メールが「正しいサーバーから送られたか」「途中で書き換えられていないか」を確かめる仕組みです。ただし、詐欺の送り手が自分のドメインで設定すれば合格してしまうため、passでも安心はできません。
クローキング:同じアドレスでも、見る人の端末(パソコンかスマホか)などによって、表示する中身を変える仕掛けです。今回は、確認した範囲では見られませんでした。
Whois:ドメインの登録日や更新日、登録業者などを調べる公開の仕組みです。
クラウドのサーバー:MicrosoftやTencentなどの事業者が、誰にでも貸し出しているサーバーです。攻撃者は、使い捨てのつもりで借りることがよくあります。
関連記事と、今日届いた同系統のメール
同じ日の警視庁の記事と、過去に取り上げた佐川急便を装うメールの記事です。
- 同じキットの警視庁編:「【重要】放置違反金のお支払いについて|確認のお願い」
- 【注意】佐川急便偽メール「荷物のお届け情報確認のお願い」は詐欺!IPアドレスとドメインを徹底解析
- 『詐欺メール』佐川急便『ご不在連絡票に記載されている!Web再配達受付サービス!』と、来た件
- 『詐欺メール』『再配達のご依頼はこちら|佐川急便』と、来た件
- 『詐欺メール』『佐川急便不在通知サービス』と、来た件
今日は、国税庁・e-Taxを装うメールの波も続いています。e-Taxの状況は、改めてまとめます。
見分けるポイントと、今すぐできる対処法
「持ち戻り」と言われれば、心当たりのない荷物でも、気になってしまうのは自然なことです。落ち着いて、次の点を確認してください。
この偽メールの「おかしな点」
- 「10月1日(水)」と書いてあるが、10月1日は木曜日
- 末尾の住所が、佐川急便の本社所在地ではなく、別の会社(JPタワー)の住所
- 「お問い合わせ番号を入力してください」と言いながら、番号が書かれていない
- リンクの表示は佐川急便のURLなのに、実際の飛び先が別のドメイン
- 再配達の依頼で、氏名・電話番号・住所を入力させる
メールのリンクから再配達を依頼する流れは、詐欺を疑ってください。
- リンクは開かず、返信もせず、メールは削除:リンクの表示が本物らしく見えても、押さないでください。
- 荷物に心当たりがある場合:メールのリンクではなく、ご自分で佐川急便の公式サイトやアプリを開いて、お手元の不在票に書かれた番号で確認してください。不在票が入っていなければ、まず送り主に確認するのが確実です。
- 開いただけなら:何も入力していなければ、多くの場合はそのままページを閉じれば大丈夫です。
- 氏名・住所・電話番号を入力してしまったら:この先、「配送会社」や「警察」を名乗る電話、SMS、メールが増える恐れがあります。知らない番号からの電話には出ず、不審な連絡は無視してください。さらに画面が進んで、カード情報などを入力した場合は、すぐにカード会社に連絡して、利用停止と再発行を依頼してください。
- 困ったときの相談先:消費者ホットライン「188」、警察相談専用電話「#9110」へ。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地・回線情報は IP調査兵団(ip-sc.net) の調査結果を参照しています。
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明