「更新手続きに伴う『お客様情報』確認のお願い」はセゾンカード詐欺!文中の中国語ミスと、同日の別ドメイン詐欺との「URLトークン一致」が示す正体
今日は詐欺メールの数自体は少なめでしたが、3通目もまたセゾンカードを騙るものでした。今回は「支払金額」ではなく「カード更新」を口実にしたパターンで、しかも今朝の記事と裏でつながっている痕跡が見つかりましたので、単独記事として詳しく解析します。
🔍 調査レポート:概要
| 危険度 | ★★★★☆(4/5) |
| 騙られブランド | セゾンカード(株式会社クレディセゾン)/三井ショッピングパークカード |
| 件名 | 【セゾンカード】更新手続きに伴う「お客様情報」確認のお願い |
| 受信日 | 2026年9月26日 |
| 送信元 | アラブ首長国連邦(UAE)/Etisalat回線 |
| SPF | Softfail(推奨されない送信元と判定) |
| 誘導先 | grclix.info(偽サイト) |
「カード更新にあたり所定の審査がございます」として、期限を切ってお客様情報の確認・変更を迫るメールです。本文中には3種類のリンクがありますが、すべて実際の行き先は同一の偽サイトでした。さらに、この誘導URLの末尾部分が、今朝別記事で解析した「今月のお知らせ」を騙る全く別ドメインの詐欺メールと完全一致しているという、興味深い技術的なつながりが見つかりました。
⚠️ このメールは、セゾンカードを装った偽物(フィッシングメール)です ⚠️
詐欺メール本文の再現
実際に届いたメールの本文を、技術検証のためそのまま再現します。リンクは全て無効化しています。
いつも三井ショッピングパークカードをご利用いただきありがとうございます。
カード更新にあたり、所定の審査がございます。
更新に伴う確認のため、お客様情報の最新化をお願いいたします。

━━━━━━━━━━━━━━━━━━━━
お手続き期限
━━━━━━━━━━━━━━━━━━━━

2026年9月30日(水)23:59まで

━━━━━━━━━━━━━━━━━━━━
① お客様情報の確認・更新をお願いいたします
━━━━━━━━━━━━━━━━━━━━

お客様情報の確認・変更はこちら:
(リンク先は本文で解説)

━━━━━━━━━━━━━━━━━━━━
② 更新カードは普通郵便でお届けいたします
━━━━━━━━━━━━━━━━━━━━

送付方法変更はこちら:
(リンク先は本文で解説)

※すでに送付方法を簡易書留へ変更済みの方へも、本ご案内をお送りしている場合もございます。
※デジタルカードでプラスチックカード発行のご契約がない場合は、セゾンPortalアプリの「カード情報」のみが更新されます。

その他カードの更新に関するご案内はこちら:
(リンク先は本文で解説)

━━━━━━━━━━━━━━━━━━━━
セゾンカード相关信息
━━━━━━━━━━━━━━━━━━━━

セゾンカードのお役立ち情報・便利な機能をチェック!

株式会社クレディセゾン
© CREDIT SAISON CO., LTD.
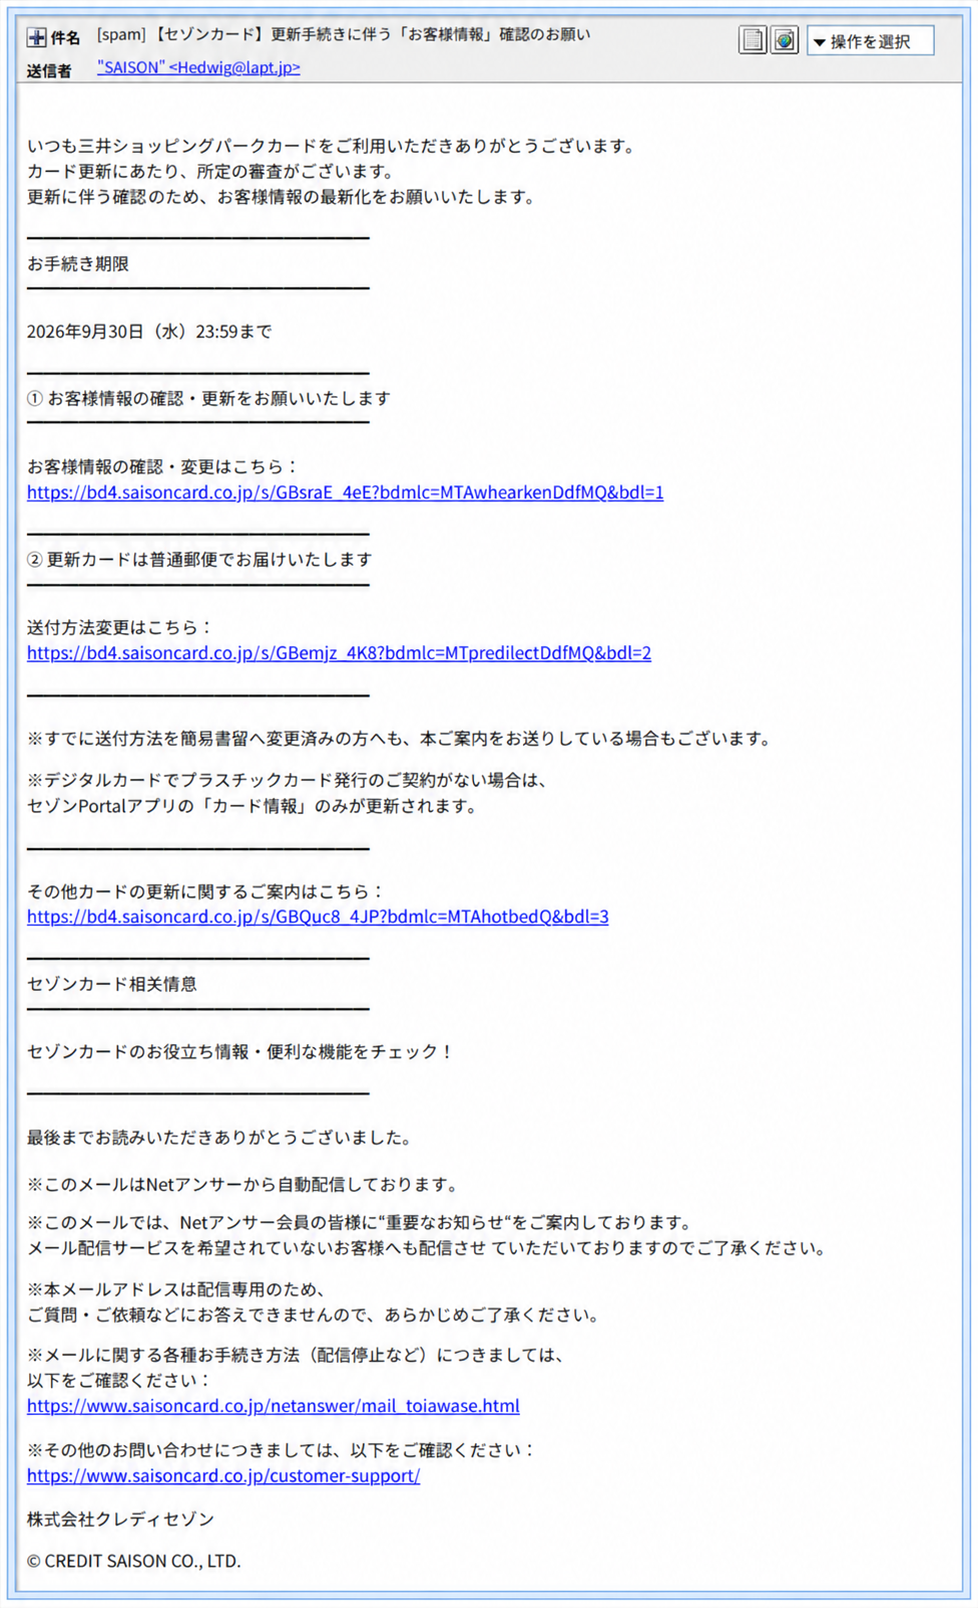
▲ 実際に受信したメールのスクリーンショット
よく見ると、本文中に「セゾンカード相关信息」という一文があります。「相关信息」は日本語ではなく、簡体字中国語で「関連情報」を意味する言葉です。
正規のセゾンカードがこのような表記ミスをすることは考えにくく、中国語圏で作られた、あるいは中国語のテンプレートから機械的に翻訳されたフィッシングキットを、日本語化しきれないまま使い回している跡とみられます。
送信ルートおよび偽装判定
送信者名は今朝の記事と同じく「SAISON」を名乗っていますが、実際のメールアドレスのドメインはセゾンカードとは無関係の第三者ドメインでした。
※メールヘッダー詳細は個人情報保護のため非掲載
- SPF認証はSoftfail(このホストからの送信は推奨されない、という判定)で、正規の送信元とは認められません。
- 送信元IPアドレスは
5.192.92.111で、調査したところアラブ首長国連邦(UAE)・ラス・アル・ハイマの Etisalat(Emirates Telecommunications)回線でした。企業のメール配信基盤ではなく、一般消費者向けの無線回線という点が特徴です。 - DKIM署名自体は存在しますが、署名対象は送信ドメイン自身であり、セゾンカードの正規ドメインとは無関係です。署名が付いていること自体は、内容の正当性を何も保証しません。
フィッシングサイト詳細解析
本文中には次の3つのリンクがありました。
- ①「お客様情報の確認・変更はこちら」
- ②「送付方法変更はこちら」
- ③「その他カードの更新に関するご案内はこちら」
表示されている文字列は、いずれもbd4.saisoncard.co.jp/s/...という、セゾンカードの正規ドメインを使った短縮リンクのように見えます。ところが実際のリンク先(href)は、3つとも完全に同一の偽サイトでした。
3種類も別々のもっともらしい表示URLを用意していながら、実際の行き先は結局1本にまとまっているという、今朝の記事と同じ「見た目は複数、中身は1つ」のパターンです。
実際のリンク先:hxxps://kaivivheatfy.grclix[.]info/H80AoO
① クリックした瞬間、ウイルス対策ソフトが即座にブロック
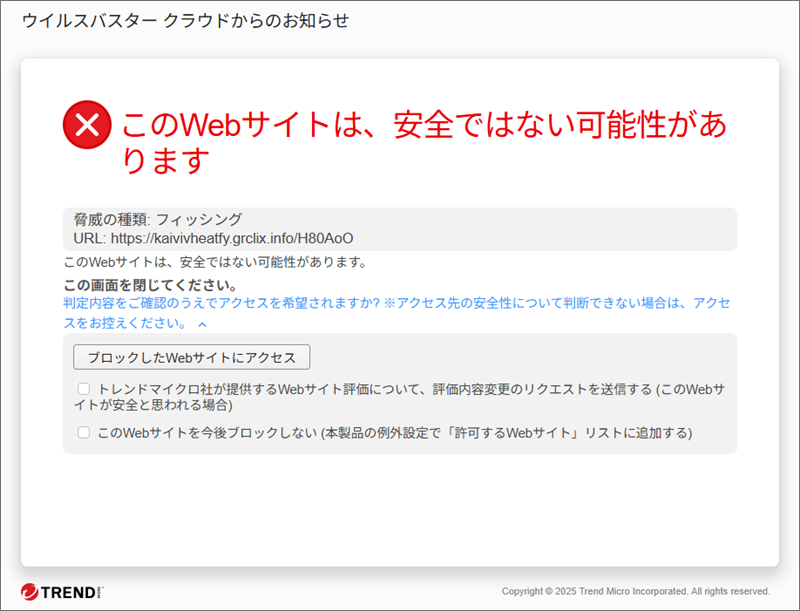
▲ ウイルスバスタークラウドが「フィッシング」として即時ブロック。URLがkaivivheatfy.grclix.info/H80AoOであることが確認できる
② 読み込み画面を経由
▲ 偽サイトへの遷移中に表示される読み込み画面
③ 最終的に到達する、精巧な偽ログイン画面
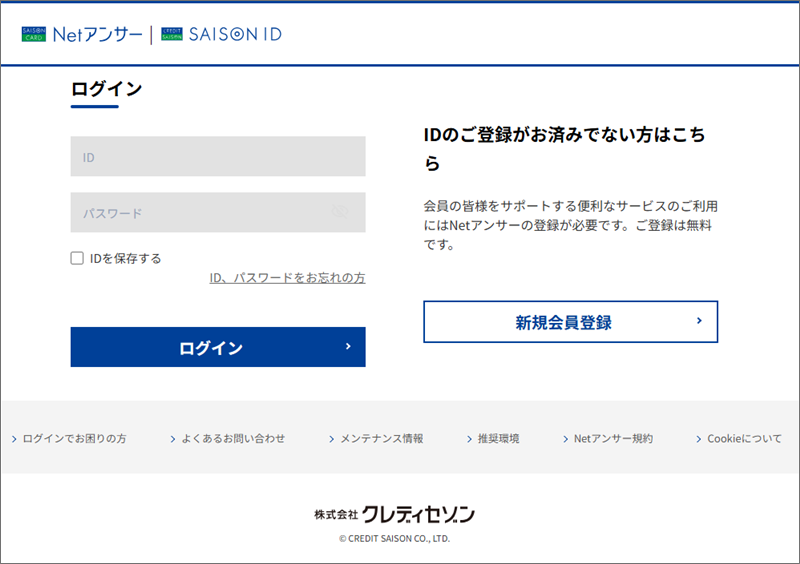
▲ 本物そっくりに再現された偽のNetアンサー/SAISON IDログイン画面
ここでID・パスワードを入力してしまうと、セゾンカードのログイン情報がそのまま詐欺師の手に渡ります。絶対に入力しないでください。
今朝の記事との一致点
この誘導URLの末尾「H80AoO」というトークン、実は今朝解析した「今月のお知らせ」を騙る別のセゾンカード詐欺メールの誘導URLと完全に一致していました。
| 今朝の記事 | 今回のメール | |
| 送信ドメイン | oriie.jp | lapt.jp |
| 誘導先ドメイン | njtzve.asia | grclix.info |
| 誘導URL末尾トークン | H80AoO | H80AoO(完全一致) |
送信元も着地点もドメインは別物なのに、フィッシングサイトのURLトークンだけが一致するというのは偶然とは考えにくく、同一のフィッシングキット(もしくは同じ配布元のテンプレート)が、使い捨てのドメインを次々に切り替えながら使い回されていることを示しています。
関連記事
- 「今月のお知らせ」はセゾンカード詐欺!2つの正規URLを装うも行き先は同じ偽サイト、米テキサスの家庭用回線から送信
- セゾンカード「不正なログイン検知」は詐欺!GCP発・SPF Passで届く巧妙ななりすましメールに警戒を
- 「ご利用明細をご確認いただけます」はセゾンカード詐欺!4種類の件名で届くハーベスティング攻撃の手口を解説
注意点と対処法
- メール本文のリンクは、表示されている文字列(見た目のURL)と実際の行き先が異なる場合があります。リンクは開かず、いつも使っているブックマークや公式アプリからNetアンサーにアクセスしてください。
- 不自然な日本語(今回で言えば「相关信息」のような中国語の混入)は、なりすましメールを見分ける良い手がかりになります。
- 少しでも不安に思ったら、カード裏面に記載の公式カスタマーサービスに電話で確認してください。
- セゾンカード公式も、同種の偽メールについて注意喚起を行っています。あわせてご確認ください:【ご注意ください】セゾンカードの「お支払金額のお知らせ」メールを装う偽メールが増えています(セゾンカード公式)
まとめ
「支払金額」でも「カード更新」でも、口実を変えているだけで裏側の仕組みは同じ、という実態が今回の解析で見えてきました。ドメインが変わっても、リンクの行き先が同じ・翻訳ミスが残っている、といった小さな違和感を見逃さないことが被害を防ぐ第一歩です。ご家族にもぜひこの記事を共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
根拠データ参照元:ip-sc.net
使用配色テーマ:Forest
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体