「Activemailアカウントへの新しいアクセスを確認してください」は罠!Google通知を偽装しKAGOYA Active!mailのログイン情報を狙う手口——テンプレート配信ミスで正体露呈
祝日、3本目のご紹介です。今回はレンタルサーバー大手・KAGOYAのWebメール「Active!mail」を騙る、なかなか手の込んだフィッシングでした。しかも今回は2通届いたおかげで、攻撃者側の「配信ミス」まで見えてきましたので、じっくり解説します。
調査レポート:概要
| 件名 | 重要:Activemailアカウントのアクセス確認 |
| 送信者(表示名) | “アカウントへの新しいアクセスを確認してください” <support@kagoya-mail.jp> |
| 受信日時 | 2026年9月21日 |
| 狙われる情報 | Active!mail(KAGOYAのWebメール)のユーザID・パスワード |
| 危険度 | ★★★★☆(法人メールアカウント乗っ取りリスク) |
※これはKAGOYA公式のメールではありません。送信元・リンク先ともに正規のKAGOYAとは一切関係のない、なりすまし(フィッシング)詐欺メールです。
実際に届いたメール——Google通知そっくりの偽装
今回の特徴は、Active!mailそのものの通知ではなく、Googleが出す「サードパーティアプリにアカウントへのアクセスを許可しました」という正規の通知そっくりのデザインを流用している点です。フォントや配色、アイコンの配置まで精巧に真似た上で、文面だけを「Activemailアカウント」に差し替えています。
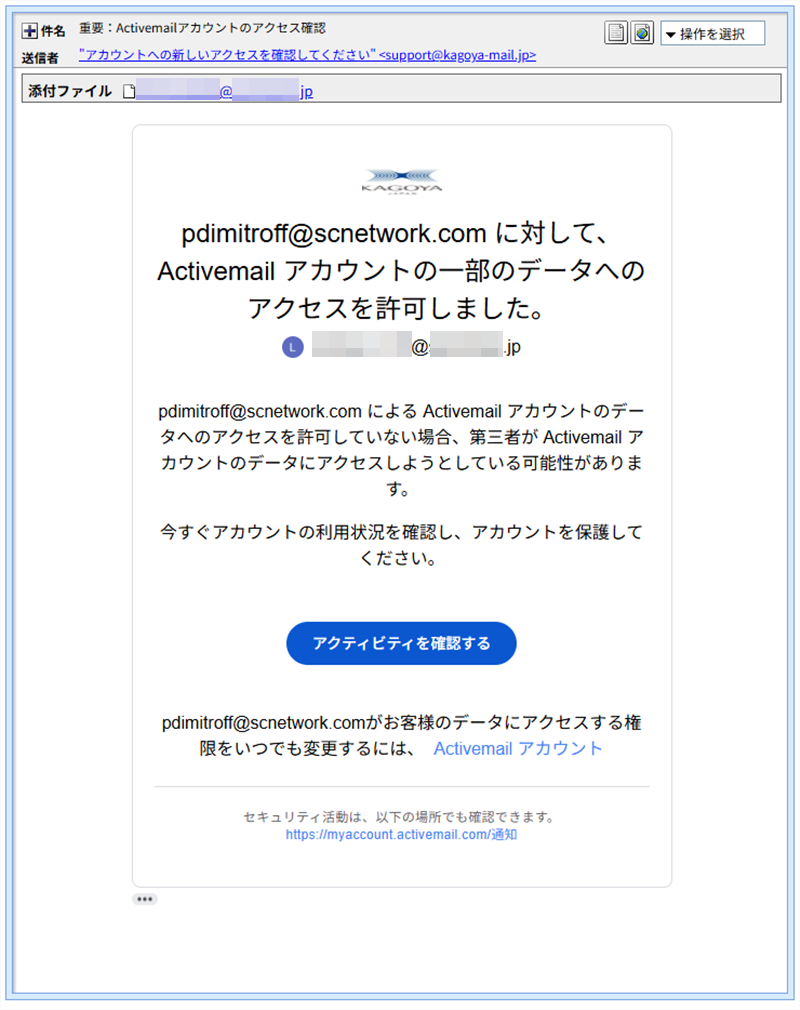
実際に届いたメール。Googleのアカウントアクセス許可通知を精巧に模したデザイン。
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートおよび偽装判定
①送信元はパラグアイの一般回線
SPF認証は「None(SPFレコードなし)」。送信元ホストは145.168.dynamic.fulltelecom.com.py——ホスト名の「dynamic」が示す通り、パラグアイの通信事業者が個人向けに割り当てる動的IPアドレスです。法人のメール配信基盤ではなく、感染した一般家庭の機器等が踏み台にされている可能性があります。
②似て非なる詐称ドメインの使い分け
今回観測した2通では、差出人ドメインがkagoya-mail.jp(ハイフン)とkagoya.mail.jp(ドット)という、目を凝らさないと区別がつかない2種類が使われていました。どちらも正規のKAGOYAドメインとは無関係です。
③宛先はでたらめ、無差別配信の証拠
2通目は、社内に存在しない「Admin」というアドレス宛に届きました。特定の個人を狙ったものではなく、ありがちなアドレスパターン(admin@、support@等)を機械的に生成してばら撒く、無差別型のスパム配信であることがうかがえます。
攻撃者のミス:テンプレートの混線
2通目のメールを詳しく見ると、HTML版の本文は今回のActive!mailなりすましでしたが、あわせて自動生成される「プレーンテキスト版」の本文は、なぜか@niftyを騙る全く別の詐欺キャンペーン(しかも中国語)になっていました。攻撃者側の配信システムが、複数のテンプレートを取り違えて送ってしまった配信ミスと考えられます。おかげで、このメールが手作業ではなく大規模な自動配信基盤から送られていることがはっきり裏付けられました。
フィッシングサイト詳細解析——正規の古いドメインを間借り
メール内の「アクティビティを確認する」リンクは、kit-mail3.comという配信ツール経由の追跡リンクになっており、実際のリンク先URLをデコードするとvidoejet.com/active-mail/kagoya.htmlという、登録からわずか13日の新しいドメインでした。実際にアクセスすると、まずChromeが「危険なサイト」として警告を出しました。
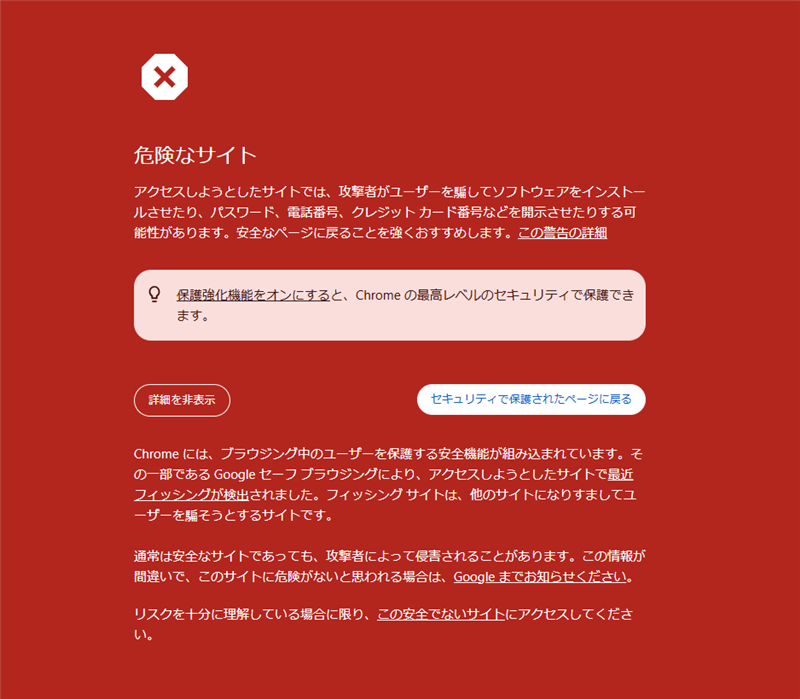
Google セーフブラウジングが、最近フィッシングが検出されたサイトとして警告した画面。
警告を超えて進むと、owa.serverdata.netという別のドメインへ転送され、「接続の安全性を確認しています(Verifying you are human)」という確認画面が表示されました。
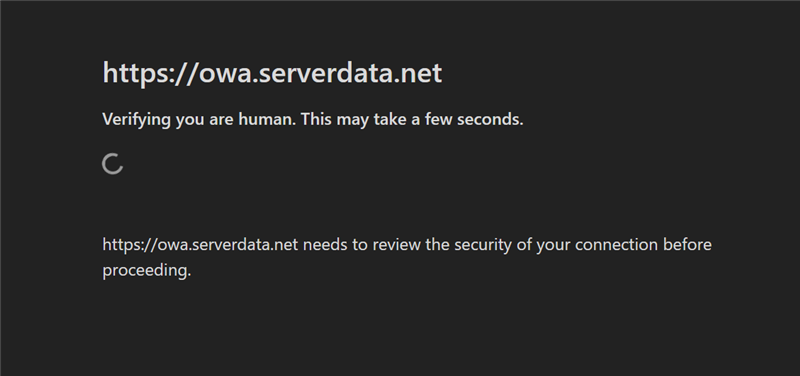
「接続の安全性を確認しています」という、正規のセキュリティチェックを装った画面。
ここが今回最も興味深い点です。owaというサブドメイン名は「Outlook Web Access」を連想させますが、実際にはKAGOYAのActive!mailを騙うページが置かれていました。しかも親ドメインのserverdata.net自体は2002年登録の、24年もの歴史がある古いドメインです。ホスティング先のIPを調べると、Cloudwaysというホスティングサービスの初期状態のようなホスト名が確認でき、正規の古いドメインをホスティングサービス経由で間借り・悪用している可能性が高いと考えられます。
最終的に到達したのは、本物とほぼ見分けがつかない精巧な偽Active!mailログイン画面でした。
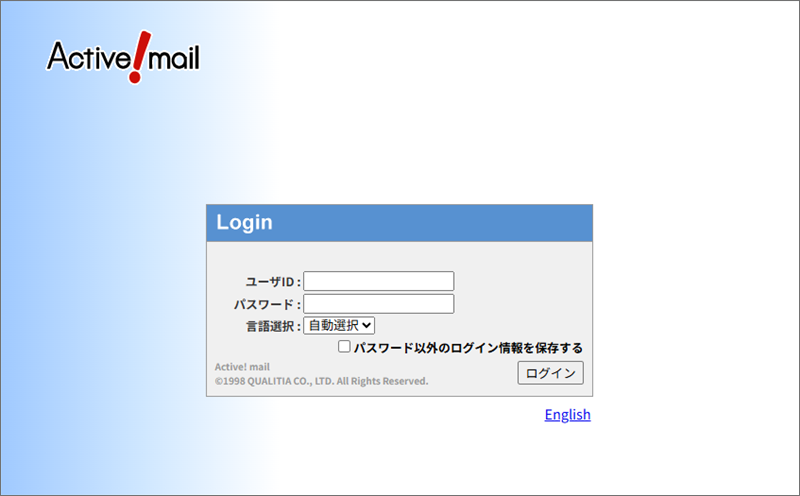
Active!mail公式のデザインを精巧に模した偽ログイン画面。ここにユーザID・パスワードを入力すると、そのまま攻撃者に送信される。
関連する過去記事
KAGOYA・Active!mailを騙るフィッシングは、当ラボでも継続的に取り上げています。
注意点と対処法
- 「アカウントへのアクセスを確認してください」系のメールが届いても、本文中のリンクはクリックせず、Active!mailには普段お使いのブックマークや公式サイトから直接ログインしてください。
- ブラウザが「危険なサイト」と警告した場合、その警告を解除して先に進むのは絶対にやめてください。
- 見慣れない差出人ドメインは、正規のものと1文字でも違いがないか、落ち着いて確認してください。
- もし誤ってログイン情報を入力してしまった場合は、速やかにActive!mailのパスワードを変更し、不審なログイン履歴がないか確認してください。
正規サービスの通知そっくりに化けるフィッシングは、法人メールを使う方であれば誰にでも届く可能性があります。社内の方にもぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:IP調査兵団(ip-sc.net)
使用配色テーマ:Teal
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析