「Apple Accountが不正利用されるおそれがあります」は罠!マルウェア添付+偽CAPTCHAの4段階クローキングでiCloudログイン情報を狙う手口を解析
祝日の朝、いつもより少しゆったりとメールチェックをされている方も多いのではないでしょうか。かくいう私も、朝から件名を変えながら次々に届く国税庁を騙るメール(これはまた別の機会にじっくりご紹介します)に苦笑いしていたのですが、その合間に少し毛色の違う一通が届きました。今日はこちらを詳しく解析していきます。
調査レポート:概要
| 件名 | [spam] Apple Accountが不正利用されるおそれがあります。アカウントを保護するため、一時的に利用を停止します。ご確認ください。 |
| 送信者(表示名) | “Apple” <noreply@dcmsender.yunzhancn.com> |
| 受信日時 | 2026年9月21日 19:07 |
| 誘導先の中身 | 偽CAPTCHAを経由した、精巧な偽Apple Accountログイン画面 |
| 同梱ファイル | マルウェア入りHTML添付(受信側ゲートウェイでブロック済み) |
| 危険度 | ★★★★★(添付ファイル同梱型・多段クローキング) |
※これはApple公式のメールではありません。送信元・リンク先ともにApple社とは一切関係のない、なりすまし(フィッシング)詐欺メールです。
実際に届いたメール
実際の画面はこちらです。差出人が「Apple」、件名も「不正利用」「利用停止」と、思わず焦ってしまう内容になっています。
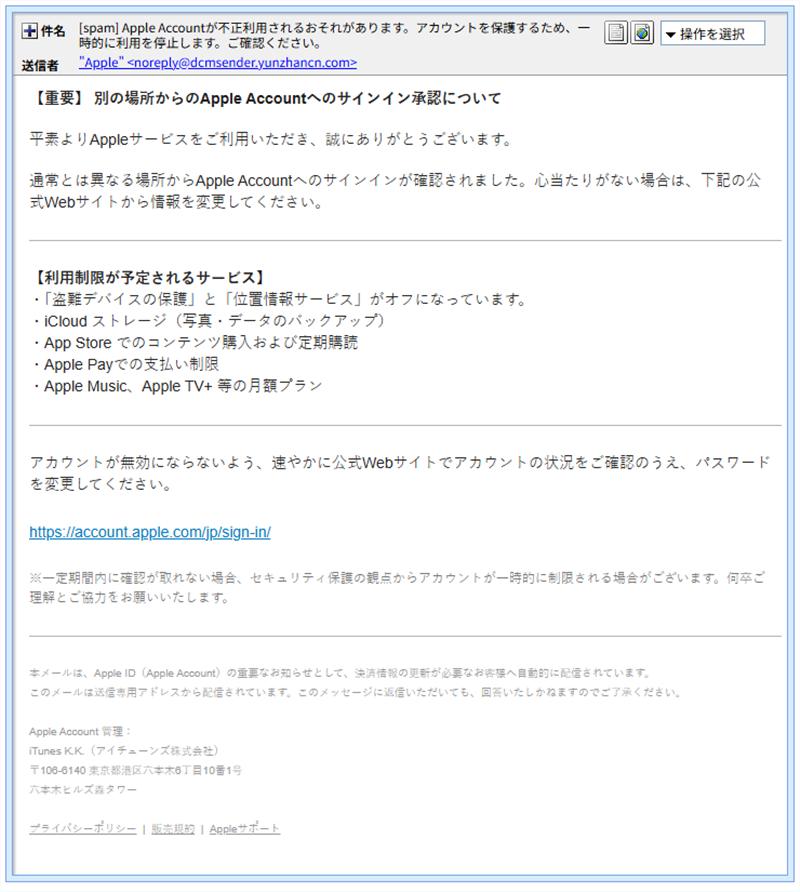
実際に届いたメールの画面。差出人は「Apple」を名乗っているが、実際のアドレスはApple社とは無関係。
本文は次のような内容でした(技術検証のため、届いた内容を忠実に再現しています)。
【重要】別の場所からのApple Accountへのサインイン承認について

平素よりAppleサービスをご利用いただき、誠にありがとうございます。

通常とは異なる場所からApple Accountへのサインインが確認されました。
心当たりがない場合は、下記の公式Webサイトから情報を変更してください。

【利用制限が予定されるサービス】
・「盗難デバイスの保護」と「位置情報サービス」がオフになっています。
・iCloud ストレージ(写真・データのバックアップ)
・App Store でのコンテンツ購入および定期購読
・Apple Payでの支払い制限
・Apple Music、Apple TV+ 等の月額プラン

アカウントが無効にならないよう、速やかに公式Webサイトでアカウントの
状況をご確認のうえ、パスワードを変更してください。

https://account.apple.com/jp/sign-in/

※一定期間内に確認が取れない場合、セキュリティ保護の観点からアカウントが
一時的に制限される場合がございます。何卒ご理解とご協力をお願いいたします。
※メールヘッダー詳細は個人情報保護のため非掲載
送信ルートおよび偽装判定
ヘッダーを解析したところ、いくつもの偽装が重ねられていることが分かりました。
①送信元は正規のApple基盤ではない
送信元IPは 152.69.172.141(オーストラリア・Oracle Corporationのクラウド基盤)で、SPF認証は「None」=そもそも送信ドメインにSPFレコード自体が存在しませんでした。さらにその先を辿ると、dcmsender.yunzhancn.comという、中国系の大量メール配信ツールを経由していることが分かりました。
②差出人表示名に「見えない文字」が仕込まれている
差出人は「Apple」と表示されますが、実際のヘッダーをテキストとして確認すると、文字と文字の間にゼロ幅文字(U+200D)が挿入されていました。パッと見では気づけませんが、メールソースやテキストエディタに貼り付けると、見えないはずの制御文字がエスケープシーケンスとして可視化され、不自然な挿入に気づくことができます。これはスパムフィルタの文字列一致(「Apple」というそのままの文字列でのブロック)を回避するための小細工です。
③正規ツールの名を騙るヘッダー
メールヘッダーにはX-Mailer: Zendesk Mailerという記載がありましたが、これは正規のカスタマーサポートツールの名前を自己申告しているだけで、実際の送信元の信頼性とは無関係です。誰でも自由に名乗れる項目なので、鵜呑みにはできません。
フィッシングサイト詳細解析——4段階の誘導
本文中では「https://account.apple.com/jp/sign-in/」という、いかにも公式のようなリンクが表示されていますが、実際のリンク先(href)は全く異なる ndftn.com というドメインでした。ここから、読者を油断させないための多段構成が始まります。
Step1:セキュリティソフトによるブロック
実際にリンク先へアクセスすると、まずウイルスバスターが「詐欺サイト」として警告を出し、アクセスをブロックしました。
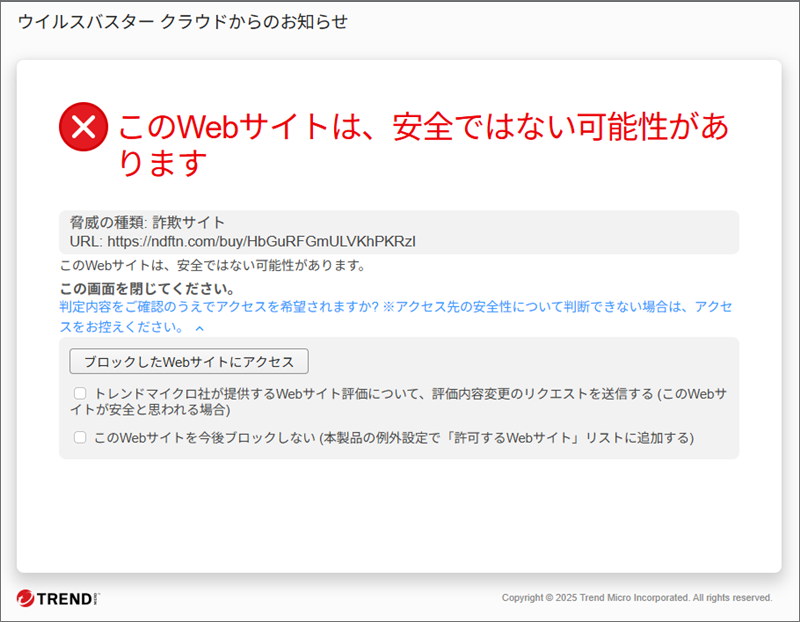
誘導先URLに対して、セキュリティソフトが「詐欺サイト」として警告・ブロックした画面。
Step2:偽の「人間確認」画面(クローキング)
警告を解除して先に進むと、今度は「サイトへの接続が安全かどうか確認しています」という、正規のセキュリティ認証を装った画面が現れます。盾のアイコンをクリックさせる、いわゆるCAPTCHA型の確認画面ですが、これは正規のセキュリティ機能ではなく、セキュリティ企業の自動調査ツールや検索エンジンのクローラーをここで足止めし、本物の被害者(人間の一般利用者)だけを次のページへ通すための仕掛けである可能性が高いと考えられます。
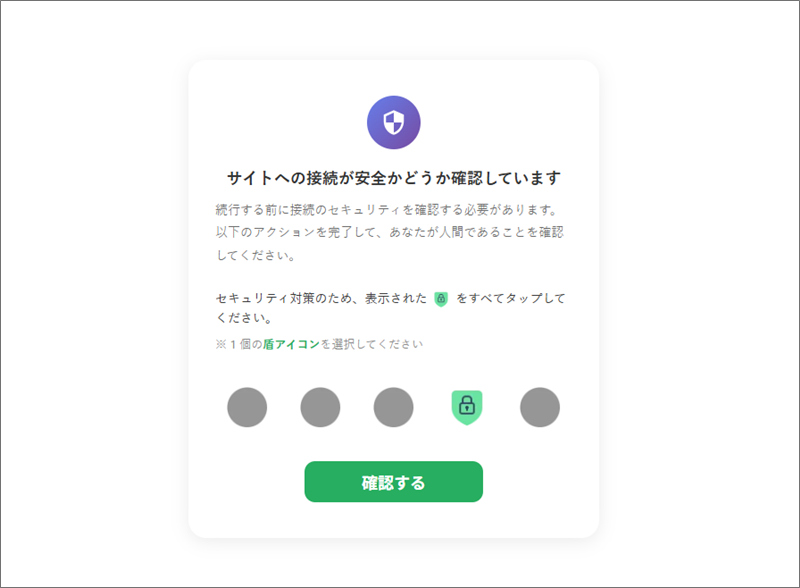
正規のセキュリティ認証を装った、盾アイコンをクリックさせる確認画面。
Step3:精巧な偽ログイン画面
その先でようやく到達するのが、account-icloud.qfsxm.comというドメイン上に作られた、Apple公式サインインページとほぼ見分けがつかない偽ログイン画面です。
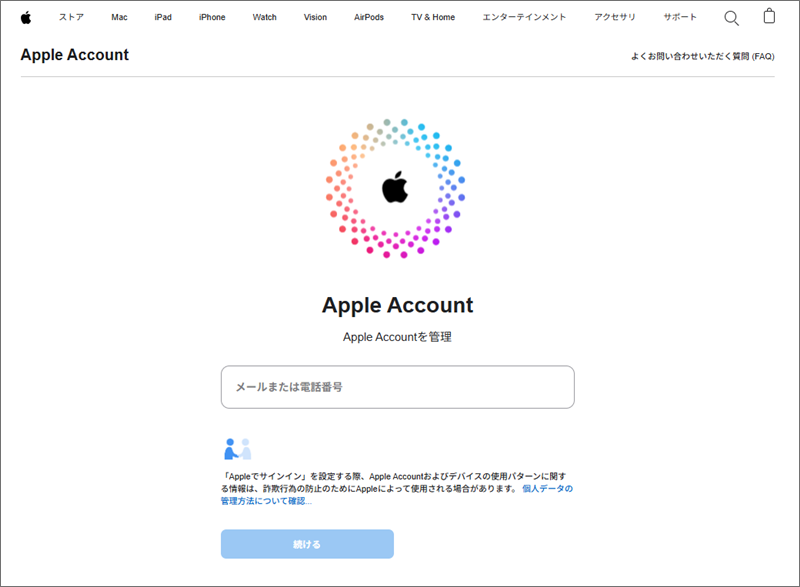
Apple公式のデザインを精巧に模した偽サインイン画面。ここにApple IDとパスワードを入力すると、そのまま攻撃者に送信される。
誘導先ドメインndftn.comを調べたところ、登録者は中国のレジストラ経由で、サーバーの実体は香港のAlibaba Cloud上にありました。なお本記事執筆時点でこのドメインは既にWhois上「販売中(Domain Available)」の表示に変わっており、フィッシングに使い捨てられた後、早々に放棄されたインフラである可能性があります。
用語解説:クローキングとは?
アクセスしてきた相手(人間か、セキュリティ企業の調査ツールか等)を見分けて、表示する内容を変える手口のことです。今回のような「人間確認」を装う画面は、セキュリティ企業やAI・検索エンジンの自動調査を足止めし、無防備な一般利用者だけを偽サイトの核心部分へ通すために使われることがあります。
見過ごせない点——添付ファイルによる感染リスク
今回のメールにはもう一つ、リンクとは別の危険が潜んでいました。ヘッダー情報から、メールにマルウェアが仕込まれたHTML形式の添付ファイルが同梱されていたことが分かっています。今回はご契約のセキュリティゲートウェイが自動的にこれを検知・ブロックしてくれたため実害はありませんでしたが、もし対策が無ければ、本文中のリンクを一切クリックしなくても、添付ファイルを開いただけで感染してしまうリスクがあったということです。
※不審な添付ファイルは感染リスクを避けるため、当サイトでは一切開封・実行しておりません。上記は受信環境のセキュリティ機能による検知結果に基づく記載です。
注意点と対処法
- Apple・iCloud関連の「アカウント停止」「不正利用」を名乗るメールが届いても、本文中のリンクは絶対にクリックしないでください。
- 心当たりを確認したい場合は、メール内のリンクではなく、ブラウザに直接「apple.com」と入力するか、公式アプリからアクセスしてください。
- 見慣れない添付ファイル(特にHTML形式)は、差出人が誰であっても絶対に開かないでください。
- セキュリティソフトが「危険なサイト」と警告した場合、その警告を解除して先に進むことは絶対にしないでください。
- もし誤って情報を入力してしまった場合は、速やかにApple公式サイトからパスワードを変更し、二段階認証の状況も確認してください。
今回のメールは、リンクの偽装だけでなく「添付ファイル」という別の入り口も持つ、油断できない手口でした。ご家族、特にご高齢の方にもぜひこの記事を共有し、注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:IP調査兵団(ip-sc.net)
使用配色テーマ:Navy
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 楽天を騙る「限定ボーナスポイント」は危険な罠!Android端末にAPKマルウェアを直接インストールさせる手口を解析