「センチュリオン・カード最高峰 特別ご招待」は詐欺!Outlookと他メールソフトで誘導先を使い分け、Microsoft 365の記事と同じ送信元が判明
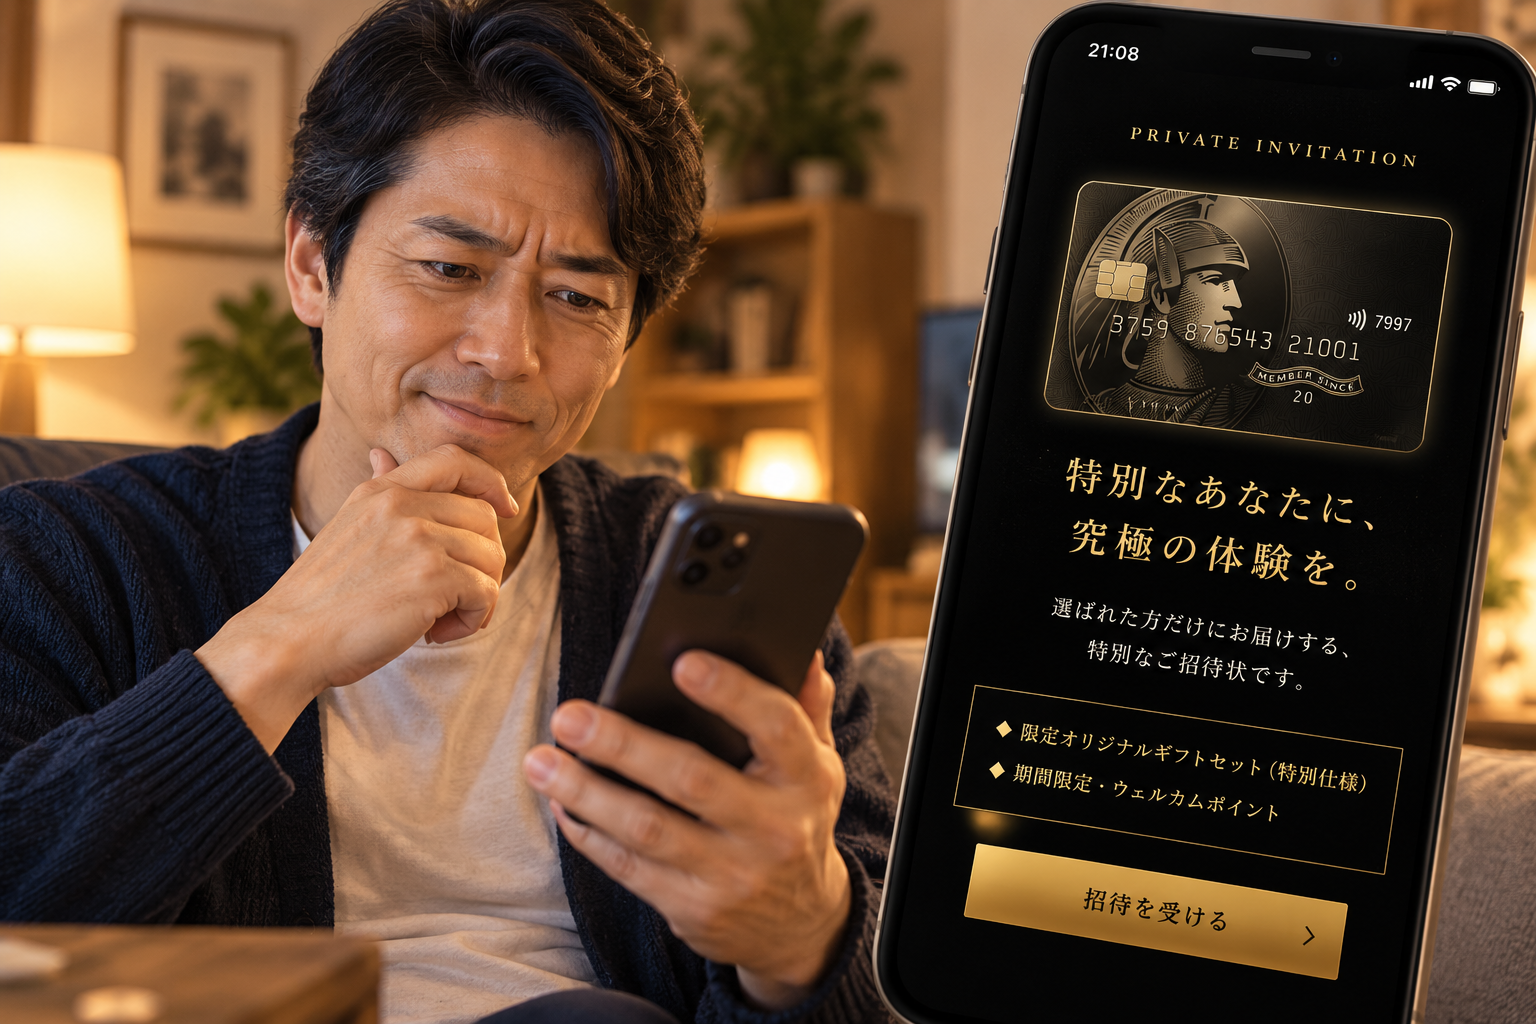
この日最後にご紹介するのは、American Expressの最高峰カード「センチュリオン・カード」への特別招待を騙る、これまでで一番豪華な作りのメールです。中身を調べていくと、先ほどのMicrosoft 365の記事と、思わぬところでつながっていました。
調査レポート:概要
| 件名 | [spam]【限定インビテーション】アメックス最高峰 センチュリオンカードへのアップグレード |
| 送信者表示名 | American Express |
| 受信日時 | 2026年9月21日 8:39 |
| 送信元ドメイン | i-sekkei-2013.com(Amexとは無関係の第三者ドメイン) |
| 誘導先の状態 | 確認できた2件とも現在は404/DNS失効 |
| 危険度 | ★★★★☆(誘導先は失効も、送信基盤は稼働中) |
⚠ このメールはAmerican Expressとは一切関係のない詐欺メールです。本文中のボタンはタップしないでください。
①黒地に金文字の、豪華な招待状
メールは黒背景に金色のロゴを配した、招待状を思わせるデザインでした。要旨は次の通りです。
AMERICAN EXPRESSPRIVATE INVITATION アメリカン・エキスプレス(R)・カード会員様 選ばれた方に、究極の象徴を。 平素は格別なるお引き立てを賜り、厚く御礼申し上げます。 このたび、会員様の揺るぎないご信頼への感謝を込めまして、センチュリ オン・カードへのご招待を差し上げます。センチュリオン・カードだけの 特別な「入会ベネフィット」をご用意いたしました。 ■ センチュリオン・オリジナルゴルフセット(特別仕様) 職人の手作業により仕上げられた、専用カスタマイズ仕様のセンチュ リオン・ゴルフクラブセットを一式進呈いたします。 ※カード発行後、専任コンシェルジュよりスペック確認およびお届け に関するご案内(14日以内)を差し上げます。 ■ 期間限定・ウェルカムポイント 本招待を通じてご入会いただいた会員様へ、169,000メンバーシップ・ リワード(R)・ポイントを特別に進呈いたします。 [ACCEPT INVITATION] RSVP CODE: CNT-8800-2026-PRIV ※ゴルフセットの製作には仕様確定後、約4〜6週間のお時間をいただき ます。 ※本メールは完全招待制であり、第三者への転送や共有は固くお断り いたします。 ※審査によりご希望に沿えない場合もございます。入会金および年会費 の詳細はリンク先をご確認ください。
「センチュリオン・カード」は本来、Amexが独自の基準で招待する最高峰のカードとして知られています。その「選ばれた人だけ」というブランドイメージを利用し、優越感と特別感で判断力を鈍らせようとする、心理的な仕掛けです。
②メールソフトによって誘導先を使い分ける手口
今回初めて見つかったのが、開くメールソフトの種類によって誘導先を分岐させる仕掛けです。メールのHTMLソースには、通常のリンクとは別に、Outlookだけが認識する特殊な記法(VMLタグ)で、別のURLがこっそり埋め込まれていました。
通常のメールソフト(Gmail、ActiveMailなど)で見た場合:hxxp://peer01.com/amex.html
Outlookで見た場合:hxxps://hkc-news.com/account
画面に表示される「ACCEPT INVITATION」ボタンは1つに見えても、裏側では受信環境によって行き先が変わる——これまで見てきた「パソコンかスマホか」で分岐するクローキングとは違う、「メールソフトの種類」による新しいパターンです。
③2つの誘導先、どちらも現在は失効
■ 通常メールソフト向け(peer01.com経由)
hxxps://www.dccy-mexpo.com/amex_tgmail202609/へ転送され、パソコン・スマートフォンいずれも「403 Forbidden」でアクセス自体が拒否される状態でした。
■ Outlook向け(hkc-news.com)
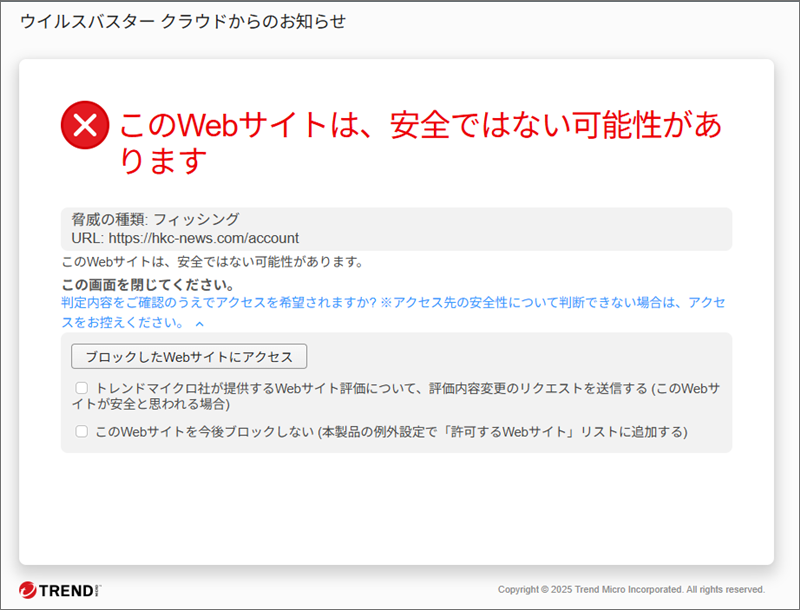
過去にフィッシングとして検出された記録が残っている
セキュリティソフト側にはフィッシングサイトとしての検出記録が残っていましたが、ドメインの有効期限がまさに本日(2026年9月21日)切れており、現在はDNSの問い合わせ自体が失敗する状態でした。稼働中だった痕跡が今日ちょうど途切れた、というタイミングです。
④送信元——Microsoft 365の記事と同じ相手
※メールヘッダー詳細は個人情報保護のため非掲載としますが、判定に使った要点をご紹介します。
送信元IP:133.242.23.154(Received-SPFのclient-ipより特定)
SPF:Temperror(攻撃者ドメインi-sekkei-2013.comのネームサーバーが応答せず、DNS照会自体が失敗する状態。ドメインが放置されている可能性があります)
送信元の実体:さくらインターネットの法人向けホスティング環境。契約者名義は「Architectural Systems Inc.」——同日解析したMicrosoft 365を騙るメールの送信元と、完全に同じ名義でした。1つの契約が、複数ブランドのなりすましに使い回されているとみられます。
さらに、誘導先ドメインの登録先を調べると、こちらもMicrosoft 365の記事の誘導先ドメイン(mlyfck.com)とまったく同じ登録業者・同じCloudflareネームサーバーの組み合わせでした。送信元とドメイン管理の両面で、今日確認した複数のなりすましメールが同じ裏方によって運用されている可能性が高いです。
⑤注意点と対処法
- 「選ばれた方だけの招待」という特別感を煽る文面ほど、まず送信元を疑ってください。
- Amexからの正規の招待は、通常のカード会社サービスや郵送で案内されます。突然のメールには注意してください。
- 同じボタンでも、開くメールソフトによって行き先が変わることがあります。リンクは踏まないのが一番安全です。
- 心当たりを確認したい場合は、カード裏面の公式カスタマーサービス番号に問い合わせてください。
今日は「Eight」「Microsoft 365」「今回のAmex」と3つの異なるブランドを騙るメールを解析しましたが、送信基盤の命名規則や契約者名義、ドメイン管理体制まで、裏側では共通点が数多く見つかりました。表面上は別々のキャンペーンに見えても、たどっていくと同じ場所に行き着くことがある——1日を通して、それがよく分かりました。
似たようなメールを受け取った方は、ぜひ下のボタンでこの記事をシェアして、周りの方にも注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net(133.242.23.154)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾