「MyJCBシステム更新に伴うお客様情報の再確認について」は詐欺!差出人名に隠されたUnicode細工と、hCaptchaで守られた精巧な偽サイトを解析
3件目は、クレジットカード大手「JCB」の会員サービス「MyJCB」を騙るメールです。文面自体はよくあるパターンですが、ヘッダーと差出人表示名を詳しく見ていくと、これまで扱った中でも屈指の細工が見つかりました。
調査レポート:概要
| 件名 | [spam] MyJCBシステム更新に伴うお客様情報の再確認について |
| 送信者表示名 | MyJCB(Unicode制御文字による偽装、詳細後述) |
| 受信日時 | 2026年9月20日 16:41 |
| 送信元ドメイン | mail01.qimeihulian.com(JCBとは無関係の第三者ドメイン) |
| 添付ファイル | websours.md(開封・解析はしていません) |
| 危険度 | ★★★★★(極めて精巧な偽サイトあり) |
⚠ このメールはJCB・MyJCBとは一切関係のない詐欺メールです。本文中のリンクはタップせず、添付ファイルも開かないでください。
①差出人名に隠されたUnicodeの細工
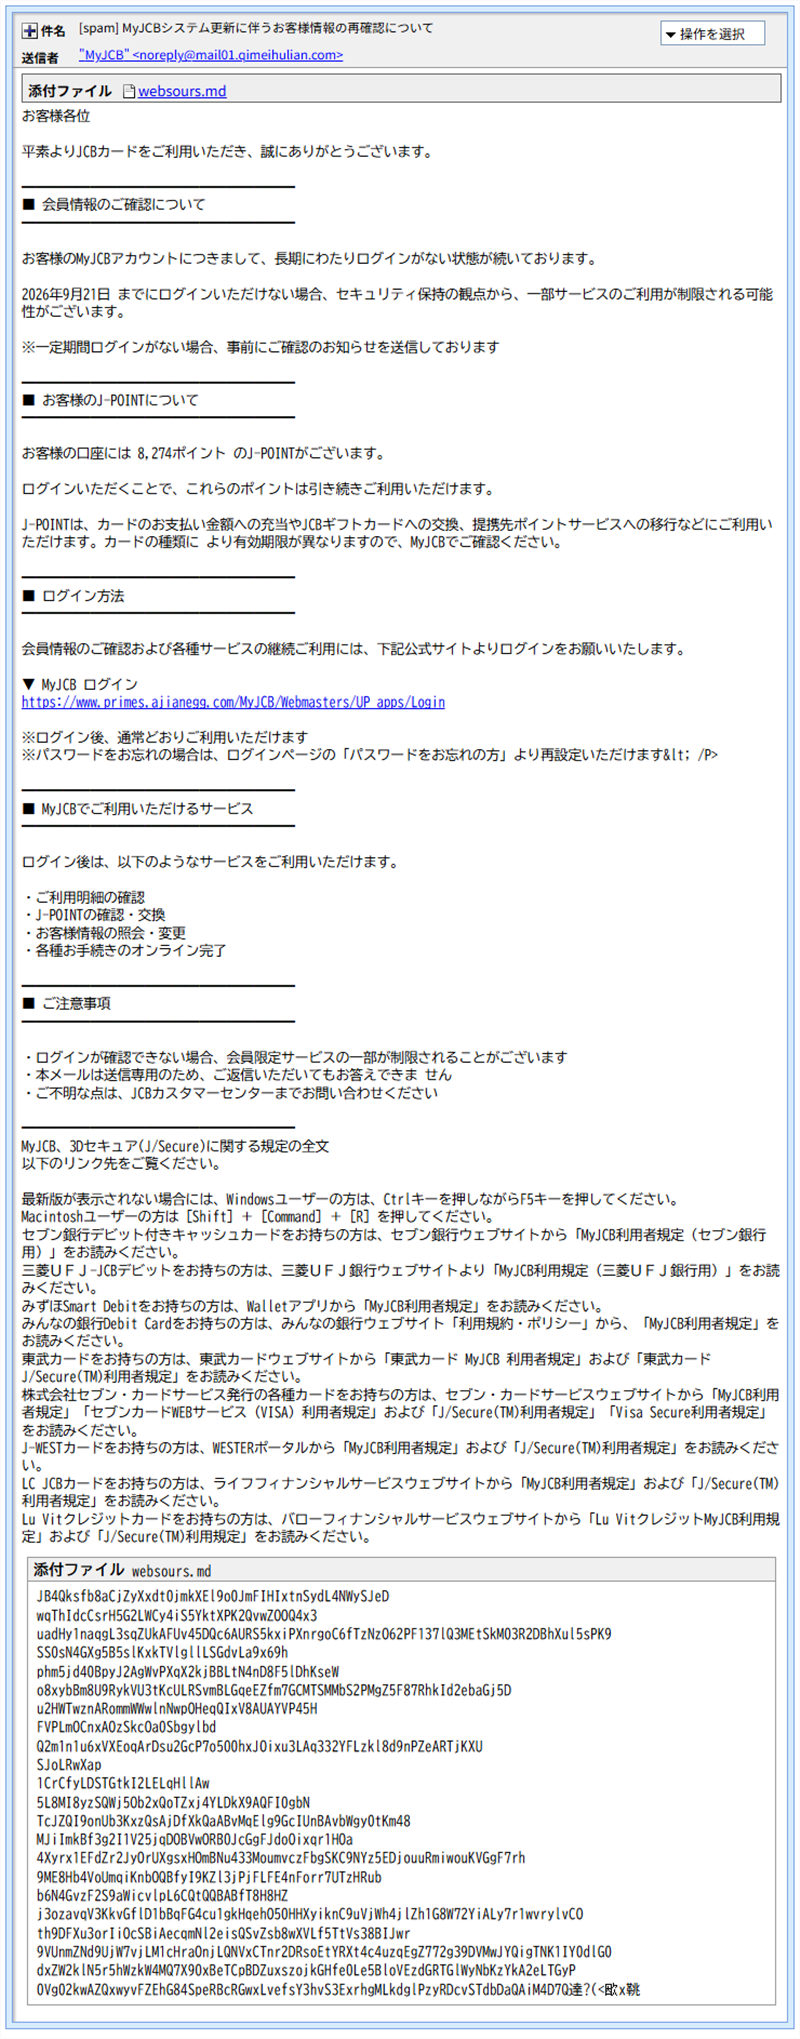
受信箱には差出人が「MyJCB」と表示されますが、メールのソース(ヘッダー部分)をテキストとして表示してみると、実際には次のような不可解な文字の並びになっていました。
From: =?UTF-8?B?4oCuQkNKeU3igKw=?= <noreply@mail01.qimeihulian.com>
この暗号のような部分をデコードすると、「BCJyM」という文字列の前後に、Unicodeの「右から左へ書字方向を強制する制御文字(U+202E、通称RLO)」が仕込まれていることが分かります。この制御文字に挟まれた文字は、メールソフトの画面上では逆向きに表示されるため、本来は「BCJyM」という並びなのに、見た目には「MyJCB」と正しく読めるように偽装されていたのです。
💡ここで!「見えない文字」はどうやって見つけるの?
メールソフトの通常表示では、こうした制御文字は見えません。メールのソース(生データ)をテキストエディタに貼り付けたり、HTMLソースとして表示したりすると、文字コードの並びとして可視化され、初めて「不自然な順番」に気づくことができます。今回のケースでは、まさにこの方法で偽装が発覚しました。
②送信ルートと、水増しされた偽装ヘッダー
※メールヘッダー詳細は個人情報保護のため非掲載としますが、判定に使った要点をご紹介します。
真の送信元IP:20.104.180.210(Received-SPFのclient-ipより特定、Pass)
送信元の実体:Microsoft Corporation(Azure)のホスティング環境。所在地はカナダ・ケベックシティー。
今回特に注目したいのは、ヘッダーの中に本物の配送経路とは無関係な、偽造されたReceivedヘッダーが複数紛れ込んでいた点です。実在の通信キャリアやショッピングサイトのサーバー名を思わせる文字列が経由地として書き足されており、あたかも長く信頼できる経路を通ってきたかのように見せかけようとしていました。同様に、d=microsoft.comを名乗るDKIM-Signatureヘッダーも紛れていましたが、これも実際の送信ドメインとは無関係で、検証もされていない飾りにすぎません。
本物の配送経路は、Received-SPFのclient-ipと、実際にメールを受け取った基盤の記録から特定できます。ヘッダーに何行もっともらしい経由地が書かれていても、それだけで安全性の根拠にはならないという、良い教訓です。
③精巧すぎる偽サイト
本文のログインリンク先は次の通りでした。
誘導先:hxxps://www.primes.ajianegg.com/MyJCB/Webmasters/UP_apps/Login(IP:103.226.154.99/香港のホスティング事業者。ip-sc.netには10件もの被害報告コメントが寄せられています)
■ まずhCaptchaの壁
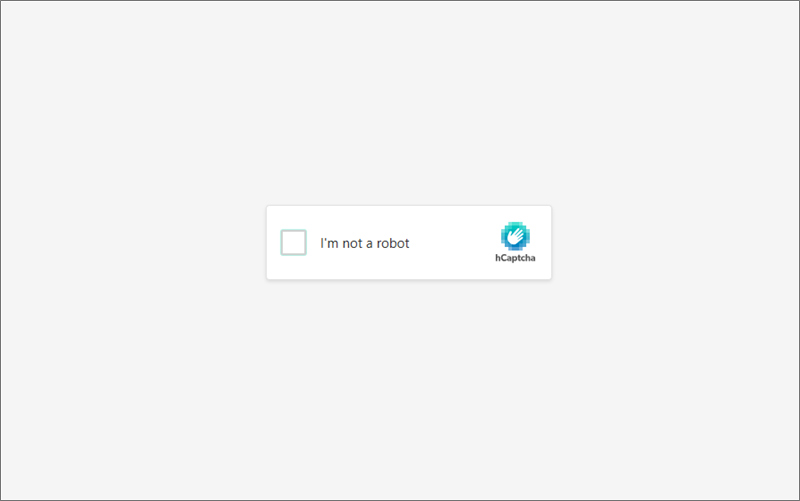
「ロボットではありません」の確認を求められる
セキュリティ研究者や自動巡回ツールによる調査を防ぐため、人間の操作でしか先に進めない仕組みが用意されていました。
■ 通過すると現れる、本物そっくりのログイン画面
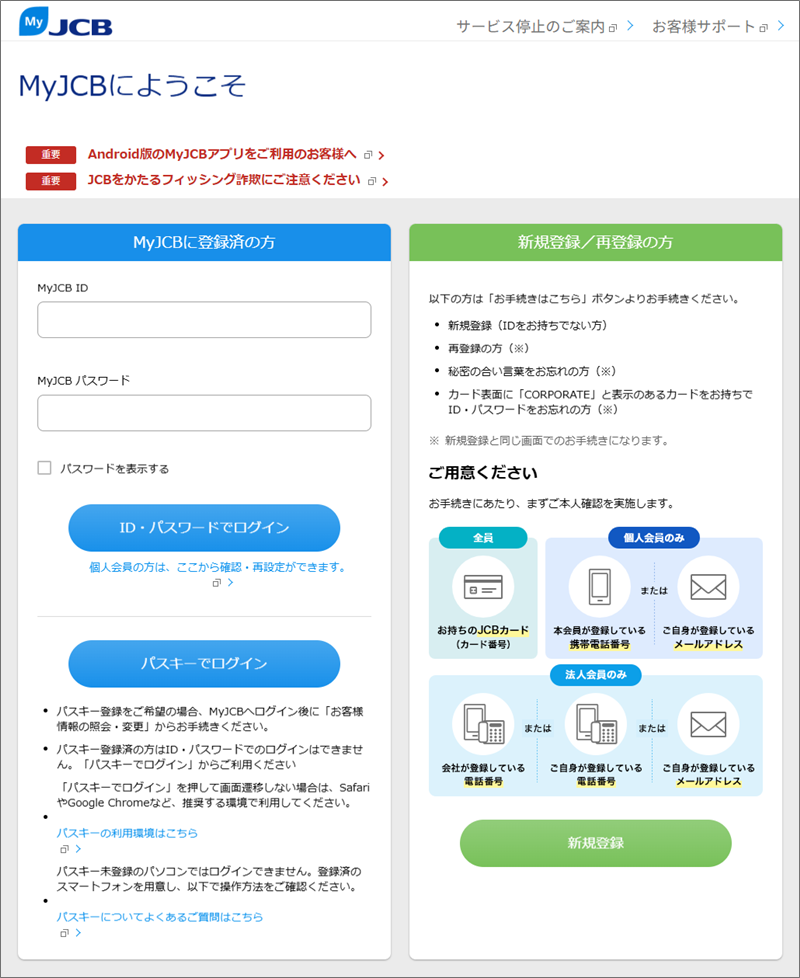
「パスキーでログイン」欄まで再現された、精巧な偽ログインページ
ID・パスワード欄はもちろん、「パスキーでログイン」ボタンや、皮肉にも本物のJCB公式が出している「JCBをかたるフィッシング詐欺にご注意ください」へのリンクまで再現されています。URLには受信者ごとに割り振られたとみられるトークンが付いており、メール1通ごとに専用のページが用意されている可能性があります。
見た目の完成度だけで安全かどうかは判断できない、分かりやすい実例です。
④添付ファイルについて
メールにはwebsours.mdという添付ファイルが付いていましたが、感染リスクを避けるため開封・解析は行っていません。カード会社を騙るなりすましメールに、Markdown形式(.md)の添付ファイルが付くのは珍しく、それ自体が不審な点として付け加えておきます。中身が何であれ、心当たりのない添付ファイルは開かないのが鉄則です。
⑤本物のJCBが案内していること
JCB公式サイトでも、メールやSMSからのリンクでMyJCBのID・パスワードやカード情報を求めることはない旨が明記されています。不審なメールを受け取った場合は、メール内のリンクではなく公式サイトから確認することが呼びかけられています。
▶ 参考:JCB公式「あなたも狙われている!JCBをかたるフィッシング事例」
⑥注意点と対処法
- 心当たりのない添付ファイルは、拡張子を問わず絶対に開かないでください。
- 「長期間ログインがない」「ポイントが失効する」といった煽り文句には、いったん立ち止まって送信元を確認してください。
- MyJCBにログインしたい場合は、メール内のリンクではなく、公式アプリやブックマークからアクセスしてください。
- 見た目が本物そっくりでも、URLのドメインがJCB公式(jcb.co.jp等)と異なれば偽物です。
- 万が一IDやパスワードを入力してしまった場合は、速やかにMyJCBのID・パスワードを再設定し、JCBカスタマーセンターに連絡してください。
今回は、差出人名のUnicode細工、水増しされた偽装ヘッダー、hCaptchaで守られた精巧な偽サイトと、見た目や技術的な作り込みだけでは太刀打ちできない要素が揃っていました。「よくできているから本物」ではなく、「送信元のドメインが公式と違う」という一点で判断することが大切です。
似たようなメールを受け取った方は、ぜひ下のボタンでこの記事をシェアして、周りの方にも注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net(20.104.180.210)/ip-sc.net(103.226.154.99)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾