【緊急告知】Amazon・Apple・オリコ・楽天…今日届いた詐欺メール、実は全部「同じ工場」から出ていました
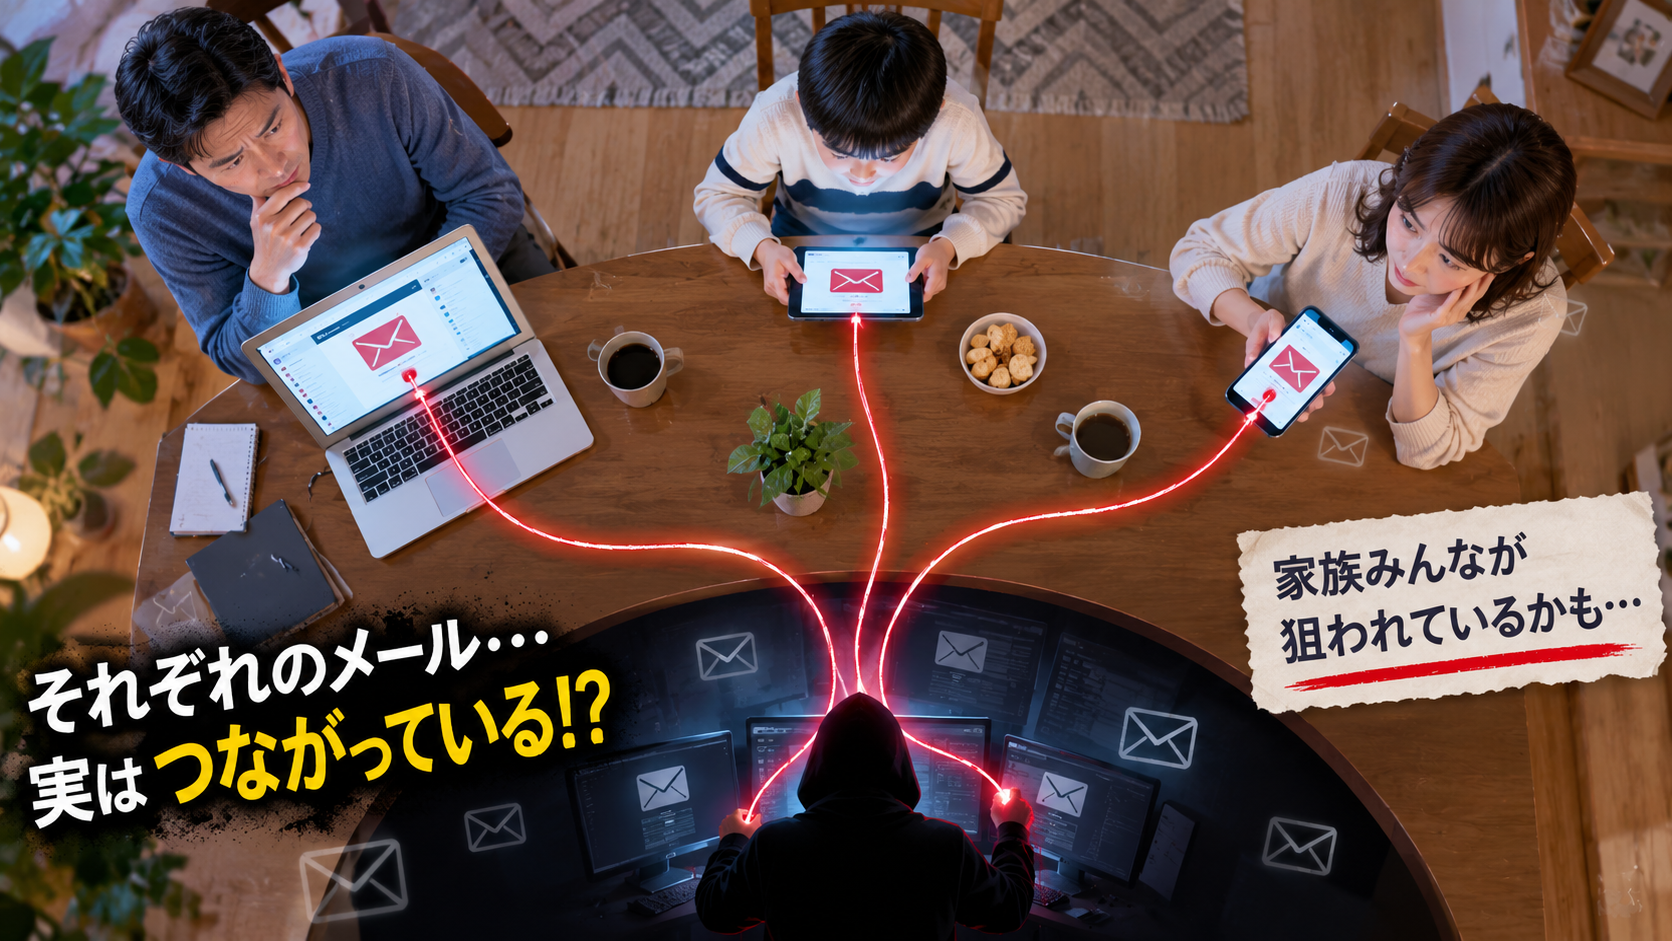
今日は朝からたくさんの詐欺メールをご紹介してきましたが、最後に一番大事な話をさせてください。実はこれらのメール、裏側で全部つながっていました。
緊急告知:今日の概要
| 今日届いた詐欺メール | Amazon/Apple/オリコカード/楽天カードを騙る4種類 |
| 分かったこと | 見た目はバラバラでも、すべて同じ「詐欺メール工場」から出ていた |
| 緊急度 | ★★★★★ |
⚠ 「見た目が丁寧」「[迷惑メール]の印がない」「本物のURL」——今はこれだけでは安全と判断できません。最後まで読んでいただくことを強くおすすめします。
難しい専門用語はできるだけ使わず、たとえ話でご説明していきます。少し長いですが、今日一番大事な内容です。
①4つの店、同じレシート
Amazon、Apple、オリコカード、楽天カード。今日届いたこの4種類のメールは、見た目もブランドも全く別物でした。ところが、メールの「差出人アドレスの作り方のクセ」を調べたところ、4通すべてがまったく同じルールで機械的に作られていたことが分かりました。
例えるなら、4つの別々のお店で買い物をしたのに、もらったレシートの用紙・書式・印字の癖が全部同じだった、というようなものです。お店(ブランド)は違っても、レジ(送信システム)は同じ1台だった、というわけです。
つまり今日の4通は、それぞれ別の犯人がバラバラに送ってきたのではなく、同じ一つの犯罪グループが、複数のブランドを使い分けて一斉に送りつけてきたということです。
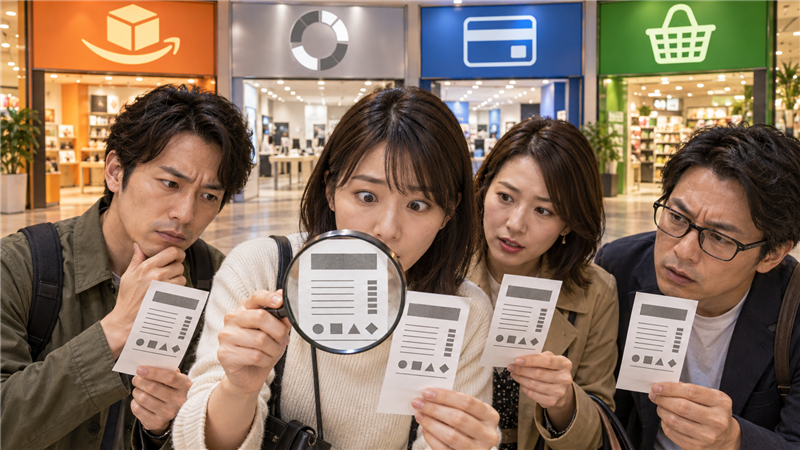
4つの異なる看板の下で、同じ書式のレシートを見比べる様子
②透明な迷彩服
今日ご紹介したメールの多くには、目には一切見えないのに、データとしては確かに存在する特殊な記号(ゼロ幅文字といいます)が、文章の中にたくさん埋め込まれていました。パソコンの画面で見ている分には、ごく普通の日本語の文章にしか見えません。
これは、メールを自動でチェックしている「見張り番」(迷惑メールフィルター)の目をごまかすための工夫です。見張り番は「Amazon」「配送」といった単語がそのまま並んでいないかをチェックしますが、単語の途中に見えない記号を挟んでおくと、見張り番はうまく気づけなくなることがあります。人間の目には普通の文章、コンピューターには違う文章に見える、という透明な迷彩服のようなものです。
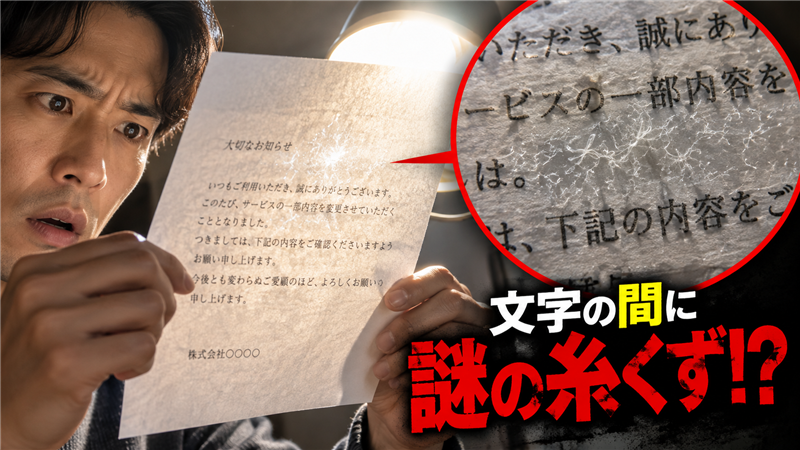
光にかざすと見える、文字の隙間に潜む見えない仕掛け
③鏡文字のトリック
さらに手が込んだメールでは、送り主の名前の部分が、文字の並び順を裏返しにした状態で保存されていました。人間が普段使うメールソフトはこれを自動で正しい向きに直して表示してくれるので、私たちが目にする時にはちゃんと正しい文字に見えます。しかし、コンピューターが機械的にデータの中身をそのままチェックすると、文字がぐちゃぐちゃに並んだ意味不明な文字列にしか見えません。
鏡に映すと正しく読める暗号のようなもので、これも見張り番の目をすり抜けるための工夫の一つです。
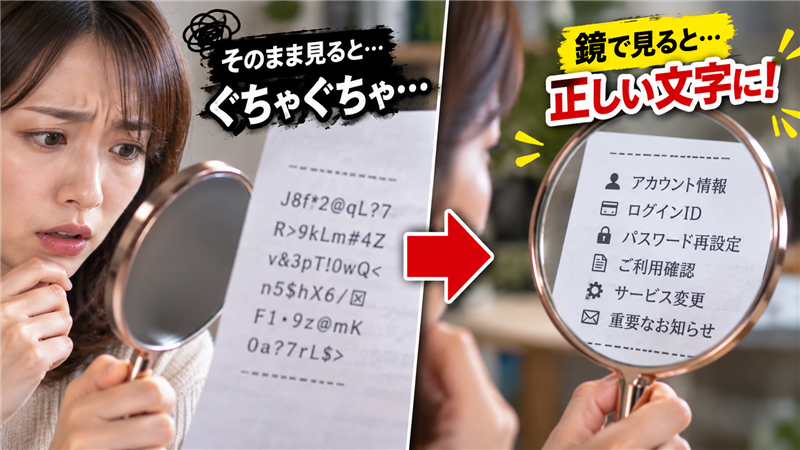
鏡越しに見て初めて正しく読める文字列のイメージ
④通っていない検問所のスタンプ
メールには通常、「どのサーバーを経由して届いたか」という記録が、荷物の配送伝票のように残ります。今日のメールの一部には、まるで大手通信会社や県庁のサーバーを経由してきたかのような記録が書き込まれていました。しかし実際にその経由先を調べてみると、そのサーバー自体がこの世に存在しませんでした。
これは、通ってもいない有名な検問所のスタンプを、勝手に自分の書類に押しているようなものです。もっともらしい経由地を並べることで、見る人や見張り番に「ちゃんとした場所を通ってきた安全なメールですよ」と錯覚させようとする狙いです。
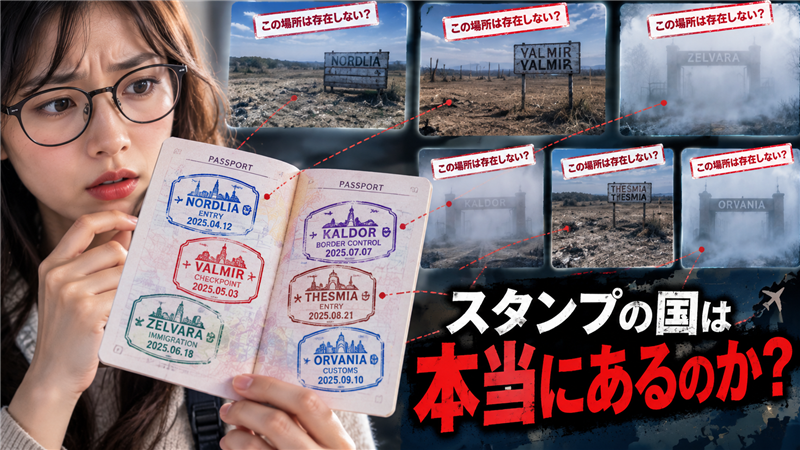
実在しない検問所のスタンプが並ぶ書類のイメージ
⑤本物の建物のすぐそばに立つ看板
今日の楽天カードを騙るメールの誘導先をたどっていくと、途中で楽天が本当に使っている正規のログインページのURLが現れる場面がありました。ただし、これだけをもって「この仕組み自体が詐欺用に作られたものだ」と決めつけることはできません。同じ形式のURLは、楽天の通常の利用シーンでも使われていることが確認されており、URLの存在そのものが不正の証拠にはならないためです。
それでも注目したいのは、正規のURLが、詐欺メールの誘導の流れの中に登場したという事実です。本物の建物のすぐそばに、詐欺師が案内看板だけを立てているような状態で、建物自体(楽天の仕組み)に細工があるとは限りませんが、看板(メールの誘導)を信じてそちらへ向かうこと自体が危険という点は変わりません。この経路が具体的にどう使われているのかは、現時点でははっきり分かっておらず、引き続き確認中です。
少なくとも言えるのは、「たどり着いた先のURLが本物かどうか」だけでは、途中の案内(メール)が安全だったかどうかの証明にはならないということです。
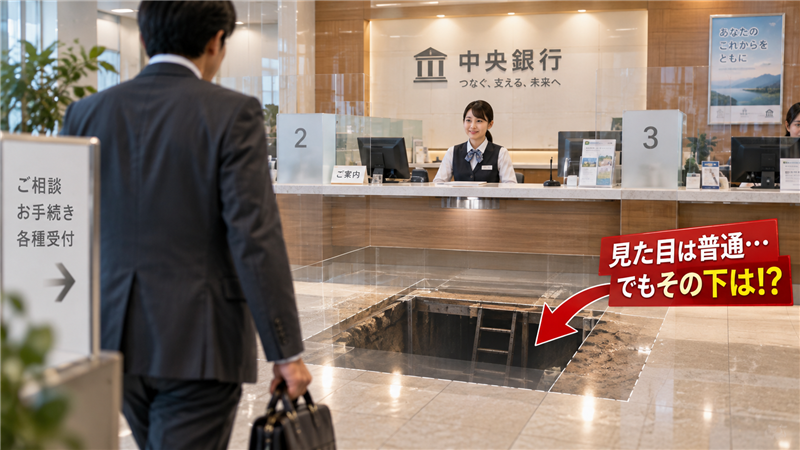
本物の窓口のすぐそばに立てられた、詐欺師の案内看板のイメージ
⑥見た目だけでは判断できない
ここまでご紹介した仕掛けを振り返ると、共通しているのは「表向きは何も問題なさそうに見せる」という一点です。
- 文章は自然(見えない文字が隠れているだけ)
- 送り主の名前も正しく見える(実は裏返しに保存されているだけ)
- 経由してきたサーバーも立派(実在しないだけ)
- 途中に本物のURLが登場することもある(本物かどうかより、案内してきたメール自体を信用してよいかが問題)
つまり、これまで私たちが「安全確認のポイント」として教わってきたことの、ほとんどすべてが崩されつつあるということです。
どれも同じくらい丁寧に見える封筒。もう見た目では選べない
それでも、できることはあります
- ポイント失効・配送・支払いなど、「今すぐ確認して」と急かす内容は、まず疑ってください
- メールのリンクからではなく、普段使っている公式アプリやブックマークから直接ログインしてください
- 見慣れない拡張子の添付ファイルは、絶対に開かないでください
- 「[迷惑メール]の印がついていないから安全」とは考えないでください。今日ご紹介した通り、印を回避する技術が実際に使われています
- 少しでも「あれ?」と思ったら、家族や周りの詳しい人に相談してください
技術がどれだけ巧妙になっても、「急かされたら、まず疑う」「リンクは踏まず、自分で公式サイトを開き直す」という基本の行動さえ守っていただければ、被害を防ぐことができます。
この記事は、できるだけ多くの方に読んでいただきたい内容です。ご家族・ご友人にもぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit/送信元・着地IPの調査にはip-sc.netを利用しています。使用配色テーマ:Navy
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体