「オリコポイント有効期限のお知らせ」は詐欺!DKIM署名が実在しないドメインを騙る偽メール、正体は今朝のAmazon詐欺と完全に同一の送信基盤だった
今朝のAmazon記事とほぼ同じ時間帯に、まったく違うブランドを騙るメールが届きました。ところが調べていくと、裏側は驚くほど繋がっていました。
調査レポート:概要
| 騙られたブランド | オリコカード |
| 総合危険度 | ★★★★☆ |
| 偽装の精度 | ★★★☆☆(DKIM署名は付いているが検証不可能な偽物) |
| 重要な発見 | 本日のAmazon詐欺メールと送信基盤が完全一致 |
⚠ これはオリコカードからの正規メールではありません。本文中のリンクは絶対にクリックしないでください。
届いたメールの再現
※メールヘッダー詳細は個人情報保護のため非掲載です。
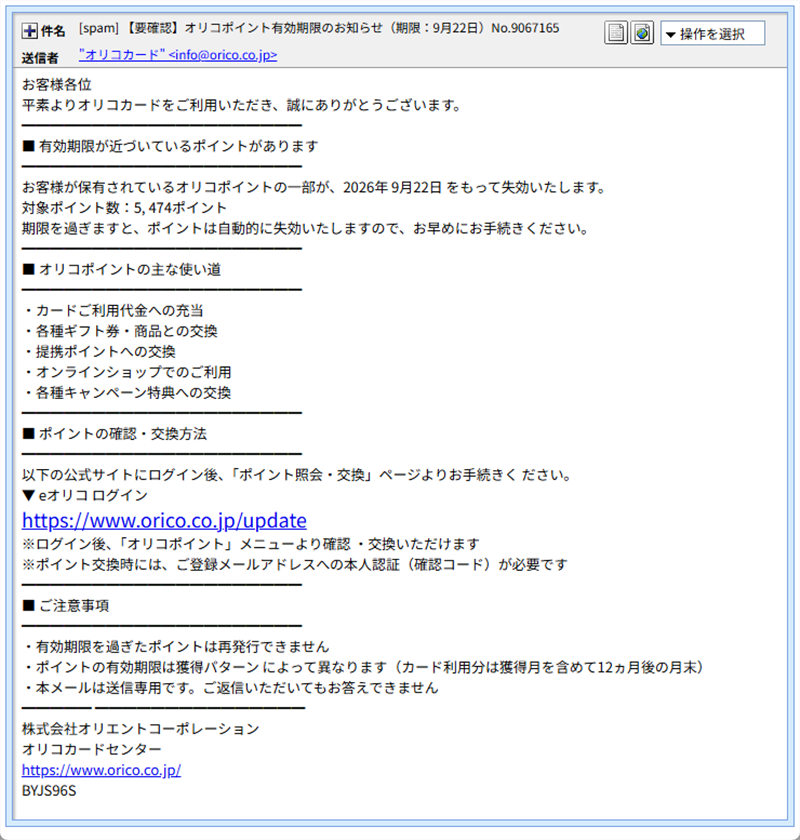
実際に届いたメール本文。一見すると自然な文面で作られている
件名:[spam] 【要確認】オリコポイント有効期限のお知らせ(期限:9月22日)No.9067165
送信者:"オリコカード" <info@orico.co.jp>

お客様各位
平素よりオリコカードをご利用いただき、誠にありがとうございます。

■ 有効期限が近づいているポイントがあります
お客様が保有されているオリコポイントの一部が、2026年9月22日をもって失効いたします。
対象ポイント数:5,474ポイント

▼eオリコ ログイン
https://www.orico.co.jp/update

株式会社オリエントコーポレーション
オリコカードセンター
BYJS96S
末尾の「BYJS96S」は、配信ロットを識別するための管理用IDと見られます。
DKIM署名は検証不可能な偽物と断定
このメールにはDKIM署名が付与されており、一見するとd=orico.co.jpという正規ドメインを参照しているように見えます。しかし、この署名が使用しているセレクタ(default._domainkey.orico.co.jp)をDNSで直接調べたところ、そもそもこのレコード自体が存在しませんでした。つまりこのDKIM署名は最初から検証しようのない、飾りとして貼り付けられただけの偽物です。同様にメールID欄にも「@orico.co.jp」を名乗る記載がありますが、実際にメールを送信したサーバーはまったく別のドメインでした。
実際にメールを配送したサーバーはSPF認証こそ通っていましたが、それは表示されている「orico.co.jp」に対してではなく、まったく別の攻撃者所有ドメインに対してでした。要するに「見た目の送信者」と「実際にSPF/DKIMが機能しているドメイン」が一致しない、典型的なブランドなりすましの構造です。
本文中のリンクも、表示上はhttps://www.orico.co.jp/updateとなっていますが、実際のリンク先(href)はまったく別のドメインでした。表示文字列と実際の行き先をずらす、定番の偽装です。
最大の発見:本日のAmazon詐欺と同一キット
このメールの送信元アドレスの生成パターンを確認したところ、本日別に報じたAmazonを騙る詐欺メールとまったく同じ規則で作られていたことが分かりました。ランダムな文字列に続けて、受信者を識別する文字列を機械的に埋め込む形式が、両者で寸分違わず一致しています。送信元も同じくMicrosoft Azureの回線で、着地したサイトのIPアドレスも近しい範囲に属していました。
つまり今回のオリコ詐欺は単発のものではなく、同一の攻撃基盤から複数のブランドを同時に騙る、大規模なオペレーションの一部だったというわけです。表向きは無関係な「配送業者」と「クレジットカード会社」を騙る2通のメールが、裏では同じ工場から出荷されていたことになります。
着地先には本物の注意喚起文がそのまま流用
メール内のリンクをたどると、最終的に本物そっくりの偽ログインページに着地しました。ID・パスワードの入力欄が用意された、いかにも本物らしい作りです。
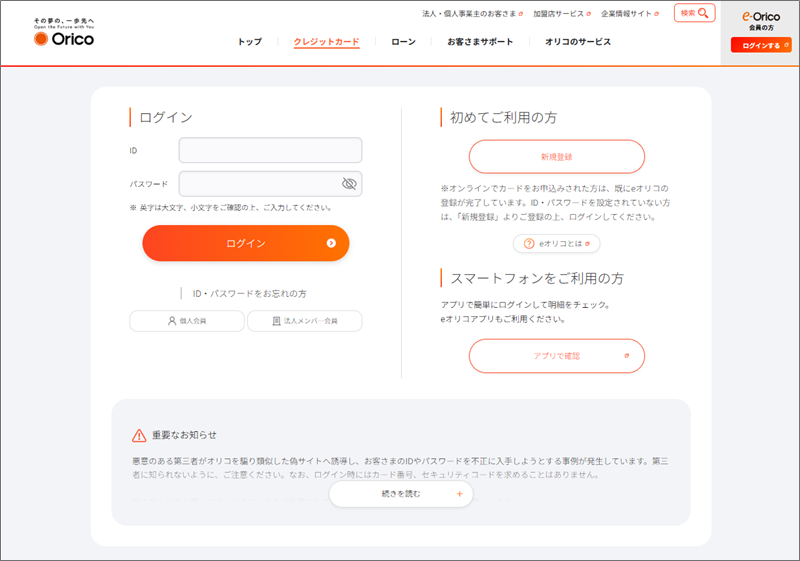
本物そっくりに作られた偽のオリコログインページ
面白いのは、このページの下部に表示されている「重要なお知らせ」です。「悪意のある第三者がオリコを騙り類似の偽サイトへ誘導し、お客さまのIDやパスワードを不正に入手しようとする事例が発生しています」という一文がそのまま掲載されているのですが、これはまさに本物のオリコが公開している、フィッシング注意喚起の文言そのものです。信頼性を演出するために、本物の注意喚起文をコピーして自分のフィッシングサイトに貼り付けるという、なんとも皮肉な作りになっていました。
注意点と対処法
- メール内のリンクは絶対にクリックせず、気になる場合は公式アプリやブックマークしたページから直接ログインしてください
- ログインページに「フィッシング注意」の文言があるからといって、本物とは限りません。むしろ偽サイトが信頼性を演出するために悪用するケースがあります
- 同じ日に複数の異なるブランドを騙るメールが届いた場合、裏で同一の送信基盤が使われている可能性があります
- 誤ってID・パスワードを入力してしまった場合は、速やかにパスワードを変更してください
この記事が役に立ったら、ぜひ周りの方にも共有してください。
Data Provided by Heartland-Lab Security Research Unit/送信元・着地IPの調査にはip-sc.netを利用しています。使用配色テーマ:Forest
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体