名称変更直後の「ドコモSMTBネット銀行」を騙る精巧な偽サイトに注意!本人確認未完了を装うフィッシングメール
今日は珍しく1日に何件もお伝えしていますが、今回は特に急いでお知らせしたい内容です。今年の8月に誕生したばかりの「ドコモSMTBネット銀行」を騙る、かなり精巧な偽サイトが確認されました。
※メールヘッダー詳細は個人情報保護のため非掲載
届いたメールの内容
今年8月に「住信SBIネット銀行」から「ドコモSMTBネット銀行」へ名称変更したばかりのタイミングを突いた内容で、口座開設時の本人確認手続きが未完了になっている、という体裁でした。
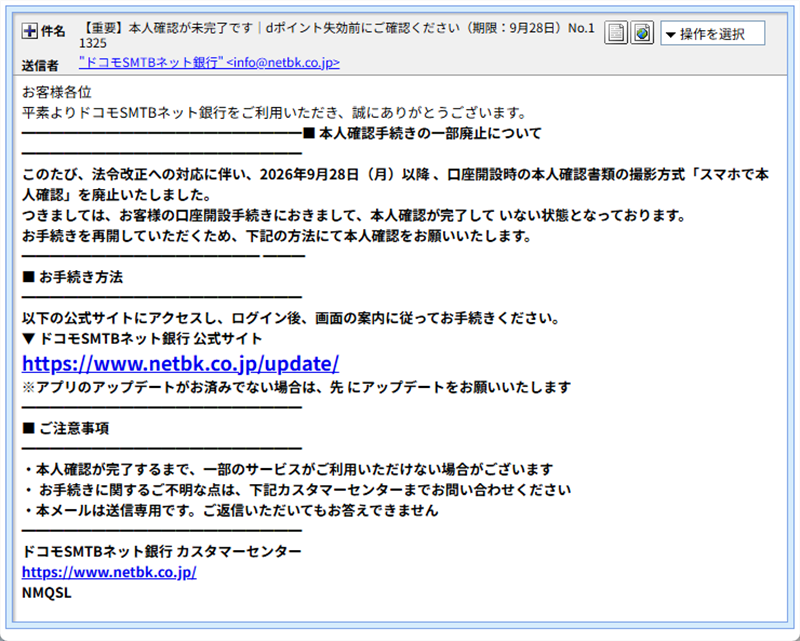
実際に届いたメール本文の画面
本文のテキストを引用します(改行・記号は原文ママ)。
お客様各位
平素よりドコモSMTBネット銀行をご利用いただき、誠にありがとうございます。
────────────────────
■ 本人確認手続きの一部廃止について
────────────────────
このたび、法令改正への対応に伴い、2026年9月28日(月)以降、口座開設時の本人確認書類の撮影方式「スマホで本人確認」を廃止いたしました。
つきましては、お客様の口座開設手続きにおきまして、本人確認が完了していない状態となっております。
お手続きを再開していただくため、下記の方法にて本人確認をお願いいたします。
────────────────────
■ お手続き方法
────────────────────
以下の公式サイトにアクセスし、ログイン後、画面の案内に従ってお手続きください。
▼ ドコモSMTBネット銀行 公式サイト
https://www.netbk.co.jp/update/
※アプリのアップデートがお済みでない場合は、先にアップデートをお願いいたします
────────────────────
■ ご注意事項
────────────────────
・本人確認が完了するまで、一部のサービスがご利用いただけない場合がございます
・お手続きに関するご不明な点は、下記カスタマーセンターまでお問い合わせください
・本メールは送信専用です。ご返信いただいてもお答えできません
────────────────────
ドコモSMTBネット銀行 カスタマーセンター
https://www.netbk.co.jp/
ウェブページやメールのリンクには、「画面に表示される文字」と「実際にクリックしたときに開かれる住所(URL)」を別々に設定できる仕組みがあります。今回のメールは、画面上には公式サイトそっくりの文字列が表示されているのに、実際の行き先は全く別のドメインになっていました。パソコンでは、リンクの上にマウスを乗せる(クリックしない)と、多くのブラウザやメールソフトの画面の端に実際の行き先が表示されます。心当たりのないメールのリンクは、この方法で行き先を確認する、あるいはそもそもクリックしないことをおすすめします。
誘導先サイトの実態:本物と見分けがつかないレベルの偽サイト
実際にリンクをたどると、公式サイトのデザイン・ロゴ・ナビゲーションメニュー・お知らせバナーまで忠実に再現された、ログインページが表示されました。ぱっと見て偽物と気づくのは非常に難しいレベルの作り込みです。
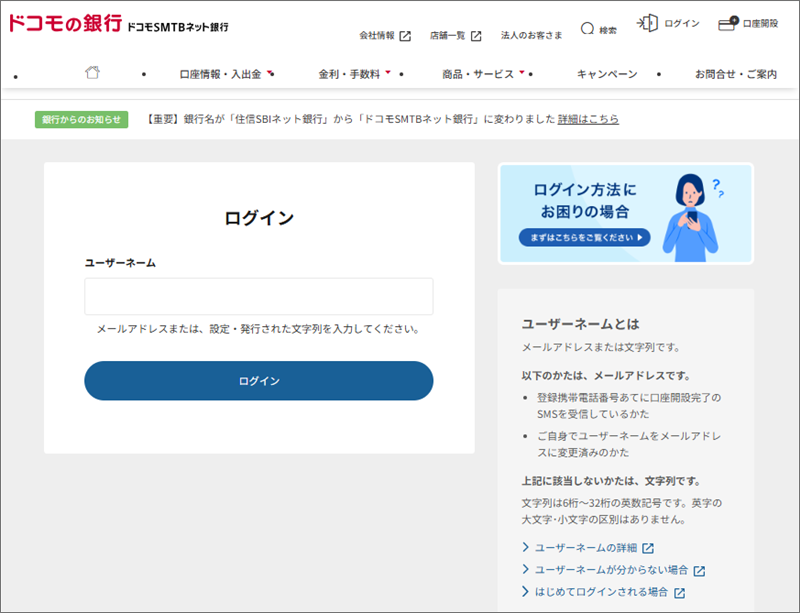
誘導先の偽ログインページ。デザインは公式サイトとほぼ同一だった
誘導先ドメインは複数のクラウド事業者を経由する多段構成になっており、最終的な運営者の所在地は特定できませんでした。メールに付与されていた電子署名(DKIM)も実在ブランドの正規ドメインを名乗っていましたが、これは表示上そう見せているだけで、実際の送信元とは一致しないため、正規の認証としては機能していないと考えられます。
注意点と対処法
- メール本文に表示されているリンクの文字列は、実際の行き先と一致するとは限りません。銀行やカード会社を名乗るメールのリンクは開かず、普段お使いのアプリやブックマークした公式サイトからアクセスしましょう。
- 名称変更や新サービス開始など、話題になったばかりの出来事は詐欺メールの題材にされやすいタイミングです。聞き慣れない新しいブランド名でも、いったん立ち止まって確認しましょう。
- 「法令改正」「本人確認未完了」「◯日までにご確認を」といった急かす表現は、詐欺メールの定番の手口です。
- 見た目が本物そっくりでも、ユーザーネームやパスワードを入力する前に、アドレスバーのURLが公式のものと完全に一致しているか必ず確認しましょう。
- 誤って情報を入力してしまった場合は、速やかに公式サイトやカスタマーセンターへ連絡し、パスワードの変更など必要な対応を行ってください。
見た目が本物そっくりでも、リンクの行き先までは真似できていないことがほとんどです。「知らないサービスの名前だから」と油断せず、リンク元を開く前にひと呼吸置く習慣を大切にしてください。
Data Provided by Heartland-Lab Security Research Unit
参考:ip-sc.net(送信元IP) / ip-sc.net(誘導先サイトIP)
使用配色テーマ:Navy
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体