【重要】「AppleCare+ 保証期間終了間近のお知らせ」は詐欺メール|TEXT表示で“トレーニング:怪しいポイント”が露出
AppleCare+の保証が切れる――そんな通知が届くと、使っているiPhoneが急に無防備になるようで焦ってしまいます。今回確認したメールは、「保証期間終了」「支払い情報の再登録」を材料に手続きを急がせるフィッシングメールです。メール内のボタンから更新手続きをしないでください。
HEARTLAND-LAB / SECURITY REPORT
AppleCare+「保証期間終了間近」を装う詐欺メール
※メールヘッダー詳細は個人情報保護のため非掲載
結論:このメールはAppleからのAppleCare+更新案内ではありません。本文のリンクは開かず、支払い情報を入力しないでください。
届いたメールの内容
メールは「iPhone 15 ProのAppleCare+保証期間が2026年9月15日に終了する」と告げ、更新には支払い情報の再登録が必要だと説明しています。月額料金やシリアル番号まで書き、もっともらしさを補強しています。
【重要】AppleCare+ 保証期間終了間近のお知らせ No.16159703

平素よりAppleをご利用いただき、誠にありがとうございます。

お客様がご利用中の iPhone 15 Pro の AppleCare+ 保証期間が
2026年9月15日に終了いたします。
今すぐ更新のお手続きを完了いただくと、保証を継続してご利用いただけます。
更新手続きには、お支払い情報の再登録が必要です。

対象製品:iPhone 15 Pro
保証終了日:2026年9月15日
更新後の料金:月額 2,980円(税込)

保証期間終了後の更新お手続きは承れません。
お早めに以下のボタンからお手続きください。
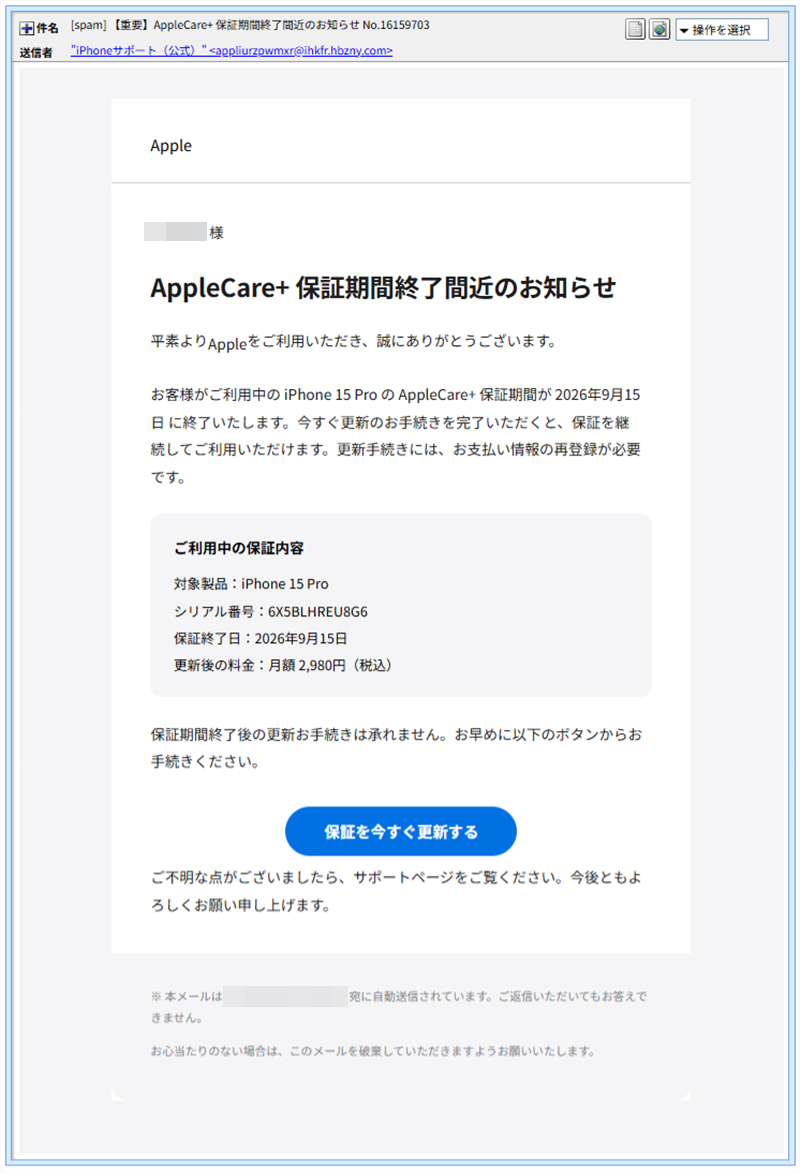
実際に届いたAppleCare+保証終了を装うメール。期限と更新手続きを強調しています。
TEXT表示で「トレーニング:怪しいポイント」が丸見えに
今回もっとも特徴的だったのは、メールをTEXT表示したときです。通常の本文に続いて、突然「トレーニング:このメールの『怪しいポイント』」という説明が現れました。
- 「今すぐ更新しないと保証が切れる」と不安をあおっている
- シリアル番号がランダムな英数字である
- 更新手続きとしてクレジットカード情報の再入力を求めている
- ボタンのリンク先がApple公式サイトではない
つまり、メール自身が「どこが怪しいのか」を解説してしまっている状態です。作成・訓練過程で使われた説明文が残った可能性はありますが、これだけで作成者や特定のキットを断定することはできません。
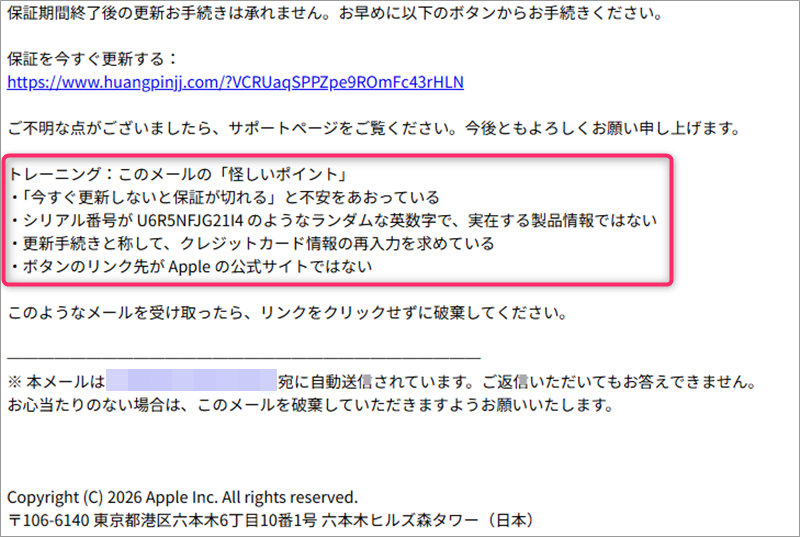
TEXT表示では、フィッシングメールの注意点を自ら列挙する「トレーニング」文が残っていました。
「Apple」の文字が少し下がる理由も前回と同じ
画面をよく見ると、本文中の「Apple」だけが日本語の文章より少し下がって見えます。HTMLソースを確認すると、このApple文字は通常のテキストではなくインラインSVGで作られ、vertical-align:-3px が指定されていました。
これは直前に確認した「iCloud写真の自動削除予定」を装うメールでも見つかった特徴です。さらに前回はTEXT版に「教材用の例示表記」が残っており、今回は「トレーニング:怪しいポイント」。生成方法と編集痕跡に複数の共通点があります。
送信元も前回のiCloud詐欺メールとよく似ている
今回の送信元IPは 102.37.1.247。位置情報データベース上は南アフリカ・ハウテン州・ヨハネスブルグで、Microsoft CorporationのAS8075に属しています。
直前のiCloud詐欺メールも別IPながら同じMicrosoft / AS8075、位置情報DB上はヨハネスブルグでした。ただし、これはクラウド基盤の位置情報であり、メール作成者がヨハネスブルグにいることを意味しません。
SPFがPassでも「Appleから届いた」という意味ではありません。
今回SPFで認証されているのはAppleではない送信側ドメインです。DKIM-Signatureも送信側ドメインで付いていますが、提供されたヘッダーにはDKIMの検証結果がないため、当サイトではunknownとして扱います。
HTML版とTEXT版でリンク先が違う
TEXT版の「保証を今すぐ更新する」は次のURLでした。
hxxps://www.huangpinjj[.]com/?VCRUaqSPPZpe9ROmFc43rHLN
一方、HTML版の青い更新ボタンは別ドメインです。
hxxps://www.keijiaku[.]com/?AGniMVHfIdRz3SPX4TklB6fy
同じメールなのに表示形式によって誘導URLが異なる点も、前回のiCloudメールと共通しています。
ウイルスバスターがフィッシングとして遮断
HTML版の更新ボタンを実機で確認したところ、ウイルスバスター クラウドが「このWebサイトは、安全ではない可能性があります」と警告し、脅威の種類を「フィッシング」と表示しました。
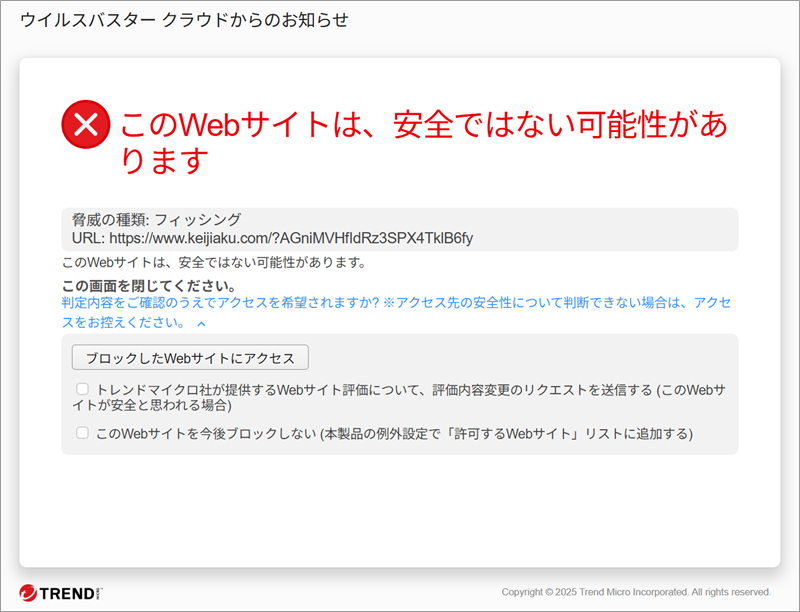
実機確認では、誘導先に対してウイルスバスターがフィッシング警告を表示しました。
この先の誘導経路は、直前に確認したiCloud詐欺メールと同じ着地点へ至りました。メール生成上の特徴、TEXT版の痕跡、送信基盤、誘導後の経路まで共通点が重なっています。ただし、現時点の材料だけで同一の攻撃者や同一キットと断定はしません。
AppleCare+の状態はメールのリンクではなく端末から確認を
Apple公式では、AppleCareの保証状況はiPhoneやiPadの「設定」→「一般」→「AppleCareと保証」から確認できると案内しています。保証が気になる場合も、届いたメールのリンクからではなく、端末の設定やApple公式サポートから確認してください。
Apple公式:製品保証やAppleCareプランに関する情報を調べる
Appleは、疑わしいメッセージでは本文中のリンクをクリックせず、Appleを装った不審なメールは専用窓口へ転送して報告するよう案内しています。
もし入力してしまった場合
- Apple Accountのパスワードを入力した場合は、Apple公式の設定画面から速やかに変更する。
- 同じパスワードを他サービスでも使っている場合は、そちらも変更する。
- クレジットカード情報を入力した場合は、カード会社へ連絡して利用状況を確認する。
- Apple Accountの2ファクタ認証が有効になっているか確認する。
まとめ
今回のAppleCare+メールは、保証終了への不安を利用して支払い情報の再登録へ誘導するフィッシングメールです。
そしてTEXT表示では「怪しいポイント」を自ら解説するトレーニング文まで残っていました。メールが本物に見えても、更新や支払いを求められたらリンクを使わず、端末の設定や公式サイトから確認してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報参照:ip-sc.net
使用配色テーマ:Amethyst(PRIMARY #4a1942 / ACCENT #e91e8c)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体