三井住友カードを騙る「本人認証サービスに関するご確認のお願い」に注意 HTML本文とテキスト本文で内容を使い分ける新手口
今回は「本人認証サービスに関するご確認のお願い」という件名で届いた、三井住友カードを騙る詐欺メールをご紹介します。メールソフトに表示される本文と、迷惑メールフィルターが解析する本文をあえて別内容にしている、なかなか手の込んだ作りでした。
📋 調査レポート:概要
| 危険度評価 | ★★★★★(5/5) |
| 騙られたブランド | 三井住友カード |
| 件名 | 【SMBC】本人認証サービスに関するご確認のお願い |
| 送信者表示名 | “カスタマーセンター” <xzrsh@xzrsh.baihuitemai.com> |
| SPF / DKIM | SPF:Pass/DKIM:Pass(いずれも攻撃者自身のドメインでの自己認証にすぎない) |
| 送信元IP | 20.3.77.79(Microsoft Azure/米国ワシントン州、クラウドのため実所在地不明) |
🚨 これは三井住友カードからのメールではありません。偽物(フィッシングメール)です。
見た目のメール本文と、その裏側にあった本文
メールソフトに表示されるHTML本文は、「詳細情報およびご確認のお願い」という見出しに、3Dセキュア(本人認証サービス)の再登録手続きを促す、落ち着いた事務的な文面でした。対応期限として翌日の日付が示され、「詳細情報ページへ進む」というリンクが設置されています。
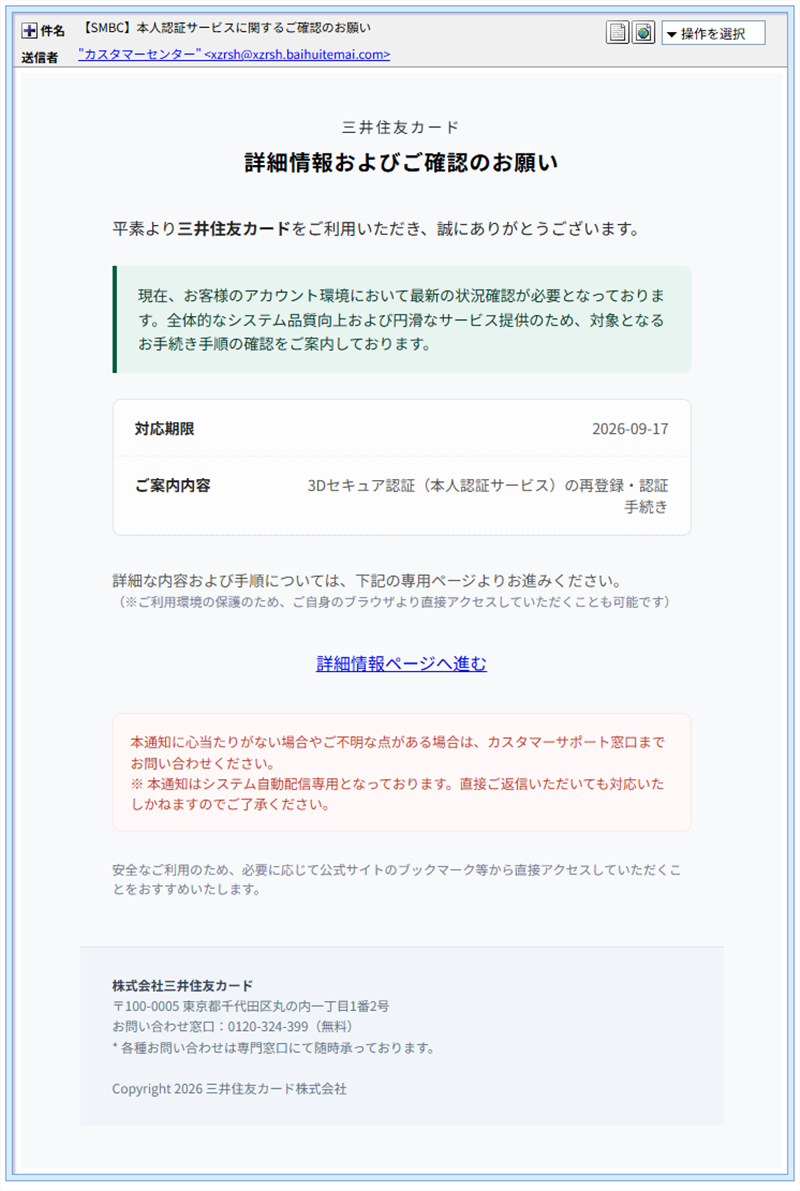
ところが、このメールにはHTML本文とは別に、「テキスト版」と呼ばれる、より簡素な形式の本文も同時に用意されていました。多くのメールソフトでは表示されず、迷惑メールフィルターなど機械的な解析にだけ読まれることが多い部分です。そのテキスト版の中身をデコードしたところ、次のような、より切迫感をあおる文面が仕込まれていました。
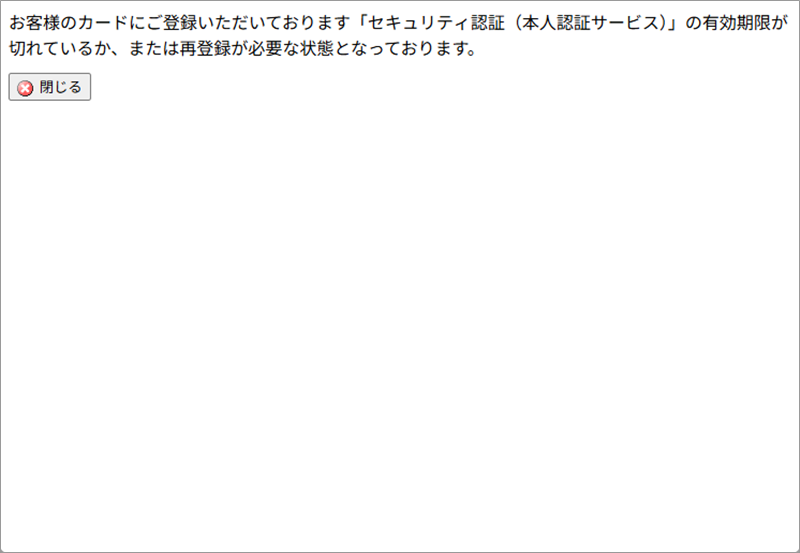
メール本文のテキスト版をデコードして表示させた内容。HTML版とは異なる、より不安を煽る文面になっている
💡ここで!人間向けと機械向けで文章を使い分ける手口
今回のメールの一番の特徴は、このテキスト版の中に、「カード」「本人認証サービス」「セキュリティ」といった単語1つ1つに、RLO(右から左への書字を強制する制御文字)が個別に仕込まれていたことです。メールのソースを開いてこの部分をよく見ると、それぞれの単語の文字順がバラバラに入れ替わっているのが分かります。
HTML本文の方にはこうした偽装は一切なく、自然な日本語のままでした。つまり、実際に人間が目にするHTML本文は自然な文章にしておき、機械的にテキストを読み取る迷惑メールフィルター側にだけ、キーワード検知をすり抜けるための偽装を集中させている——人間の目と、迷惑メール判定システムとで、意図的に見せる情報を変えているのです。
誘導先の解析:Google・ウイルスバスター双方が「フィッシング」と認定
本文中のリンクを辿ると、複数の中継ドメインを経由したのち、実際にフィッシングサイトとして稼働しているドメインへ到達します。このドメインは、Google Chromeの「セーフブラウジング」機能と、セキュリティソフト「ウイルスバスター クラウド」の両方から、それぞれ独立に「フィッシング」「安全ではない可能性がある」との警告を受けていました。
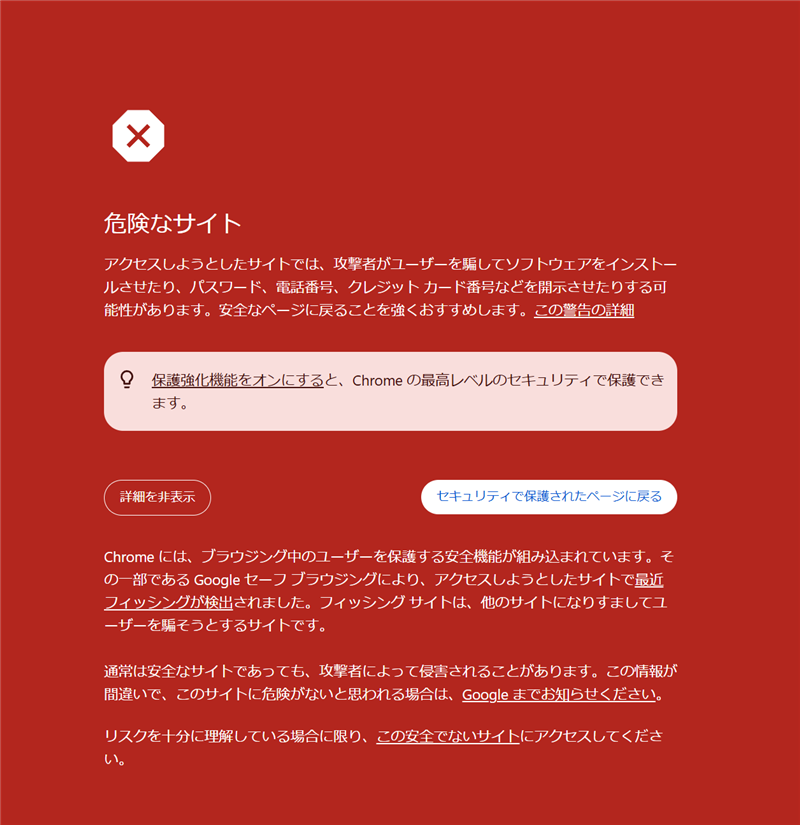
Google Chromeのセーフブラウジング機能が表示した警告画面。「最近フィッシングが検出されました」と明記されている
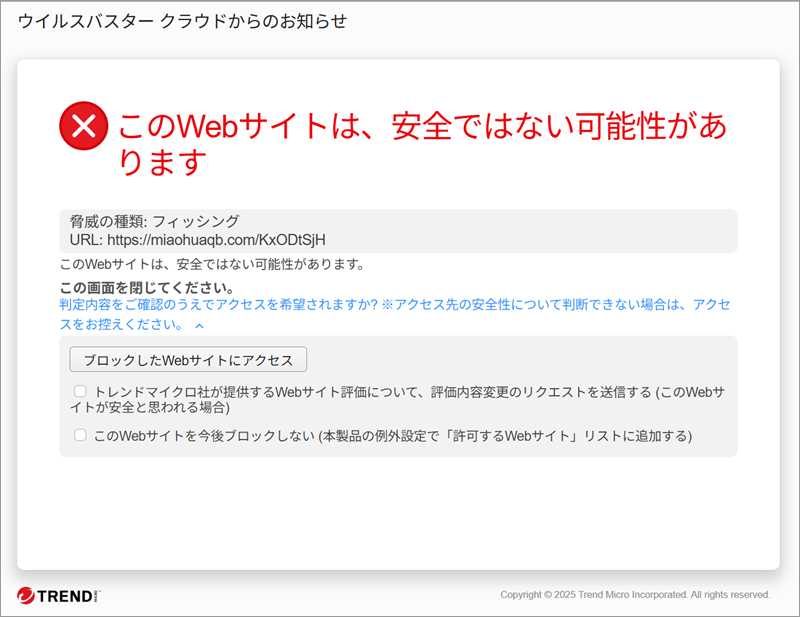
ウイルスバスター クラウドが同じ誘導先を「フィッシング」の脅威として検知し、アクセスをブロックした画面
2つの独立したセキュリティベンダーが同一のドメインをフィッシングと認定していることから、これは調査時点でも実際に被害が発生している、稼働中の詐欺サイトであると判断できます。あえて警告を無視して先へ進むと、最終的には本物とほとんど見分けのつかない、三井住友カードの会員サイト「Vpass」のログイン画面そっくりのページが表示されました。
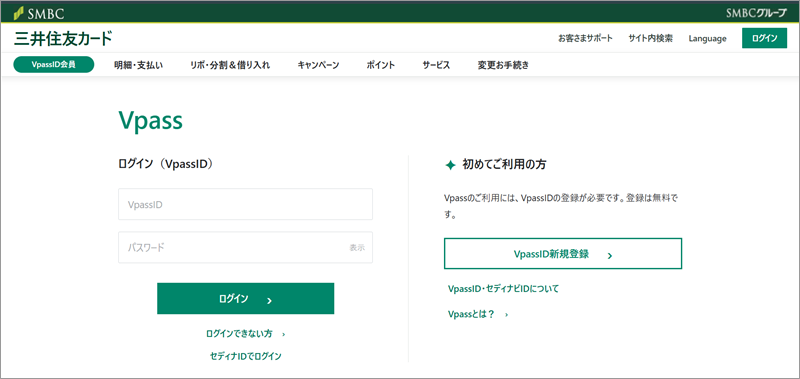
最終的に表示される、本物のVpassログイン画面を精巧に模したページ。ここにIDとパスワードを入力すると、そのまま攻撃者に渡ってしまう
注意点と対処法
- 心当たりのない「本人認証サービス」「3Dセキュア」の再登録案内は、本文中のリンクをクリックしないでください。
- ブラウザやセキュリティソフトが「危険なサイト」「フィッシングの疑い」と警告した場合は、そこで引き返してください。自己判断で「安全」とみなして進まないことが重要です。
- Vpassへログインしたい場合は、メール内のリンクではなく、必ずご自身でブックマークや公式アプリから直接アクセスしてください。
- 万が一IDとパスワードを入力してしまった場合は、直ちに三井住友カードの公式窓口へ連絡し、パスワードの変更とカードの利用状況の確認を行ってください。
まとめ
今回のメールは、人間向けと迷惑メールフィルター向けで見せる文章を使い分けるという、これまであまり目にしなかったタイプの偽装でした。誘導先も複数のセキュリティベンダーからフィッシング認定を受けている実害のあるサイトです。文面が一見落ち着いていても油断せず、心当たりのない認証案内は開かないようにしてください。
Data Provided by Heartland-Lab Security Research Unit/IPアドレスの詳細情報はip-sc.netを参照しています。
使用配色テーマ:Burgundy(PRIMARY #6d1f2a / ACCENT #cc0000)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体