HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「We have acted on your behalf.」と、来た件
2022年3月25日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

なんともが深いこと
※ご注意ください!
このブログエントリーは、フィッシング詐欺メールの注意喚起拡散を目的とし
悪意を持ったメールを発見次第できる限り迅速にをもっとうにご紹介しています。

このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した偽のコピーサイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取しようとします。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
また、気が付かずにログインしてしまった場合は、まず落ち着いてできる限り早く
パスワードの変更やクレジットカードの利用停止を行ってください。
目次
  • 1. 私たちはあなたに代わって行動しました?
  • 2. アルファメールユーザーが絡んでる?!
  • 3. 「さぬき市ケーブルネットワーク」さんを騙ってるんだ
  • 4. おまけ
  • 5. まとめ

私たちはあなたに代わって行動しました?

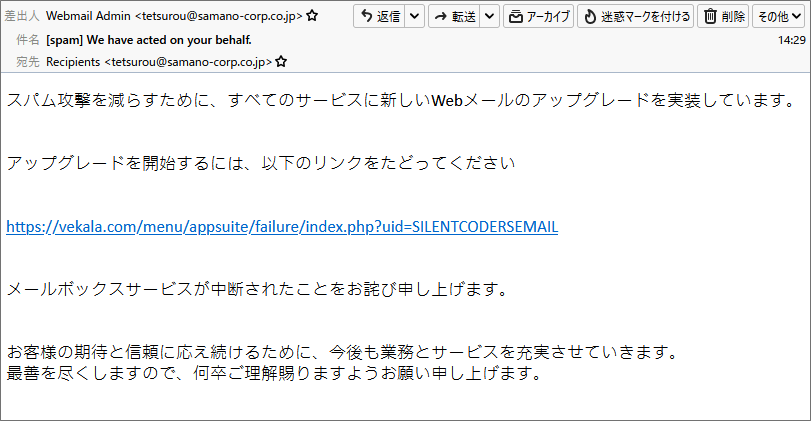
なにやらおかしなメールが届きました。
差出人と宛先が同じになっています。

本文もあからさまに翻訳したであろう文章になっています。

件名は
「[spam] We have acted on your behalf.」
直訳すると「私たちはあなたに代わって行動しました。」
なにを代行してくれたのでしょうか?よくわかりませんね。
件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「Webmail Admin <tetsurou@samano-corp.co.jp>」
宛先にも同じように「Recipients <tetsurou@samano-corp.co.jp>」とあります。
”Recipients”は受信者と言う意味。


アルファメールユーザーが絡んでる?!

では、このメールのヘッダーソースを確認し調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<tetsurou@samano-corp.co.jp>」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「<20220325053021.5CFF667165E@webarc01.alpha-mail.jp>」

ん?”webarc01.alpha-mail.jp”とありますけど”alpha-mail.jp”は
大塚商会のホスティングサービス「アルファメール/アルファメール2」のもの。
もしかしてこの差出人はここのユーザーなのでしょうか?
”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from ltsub11.alpha-mail.jp (ltsub11.alpha-mail.jp [216.230.252.21])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

この手のメールの差出人メールアドレスは、まず偽装されていることが多いです。
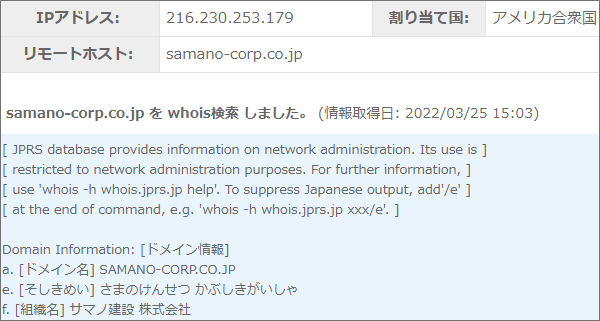
”samano-corp.co.jp”ドメインの情報を取得してみると。

抽出された結果から、このドメインは「サマノ建設 株式会社」さんの持ち物。
なぜこのメールアドレスが使われているのかは不明です。

”Received”のIPアドレス”216.230.252.21”は、差出人が利用しているメールサーバーのもの。
上で抽出されたIPアドレスは”216.230.253.179”ですから、やはりメールアドレスは偽装された
ものでしたね。
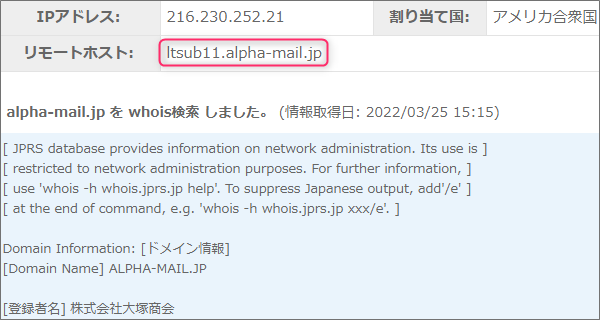
”Received”のIPアドレス”216.230.252.21”を元にこちらの情報も抽出してみます。

やはり大塚商会のホスティングサービス「アルファメール/アルファメール2」が絡んでいる
ようですね。
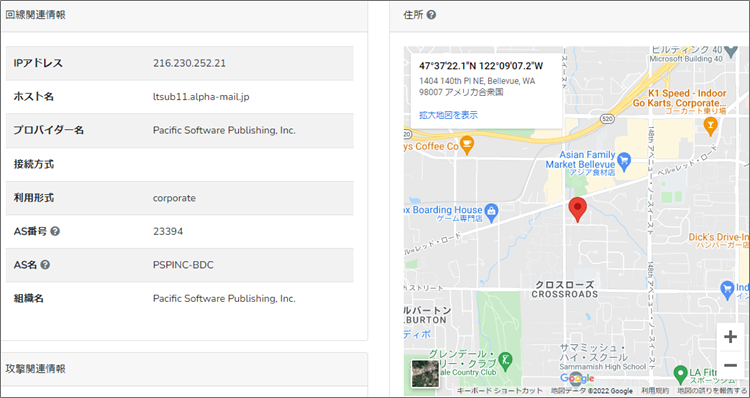
今度はその割り当て地を確認してみます。

ワシントン州にあるベルビューと言う街辺りの地図が表示されました。
きっと地に「アルファメール/アルファメール2」のサーバーが設置されているのでしょう。


「さぬき市ケーブルネットワーク」さんを騙ってるんだ

続いて奇々怪々の本文です。

スパム攻撃を減らすために、すべてのサービスに新しいWebメールのアップグレードを
実装しています。

アップグレードを開始するには、以下のリンクをたどってください

ttps://vekala.com/menu/appsuite/failure/index.php?uid=SILENTCODERSEMAIL

メールボックスサービスが中断されたことをお詫び申し上げます。

お客様の期待と信頼に応え続けるために、今後も業務とサービスを充実させていきます。
最善を尽くしますので、何卒ご理解賜りますようお願い申し上げます。

(直リンク防止のため、URLの先頭の”h”は敢えて削除しています)

だいたい、誰からかもわからないしこんなの意味が通じないのでリンクなんか辿れるはずが
ありません。(汗)

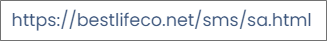
この直書きされたリンクですが、実は全然違う別のサイトへリンク偽装されています。
そのサイトのURLがこちらです。

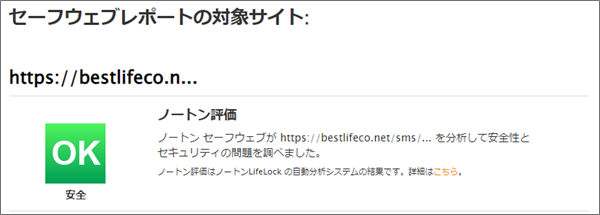
このサイトの危険性をノートンの「セーフウェブ」などで確認してみましたが、
どこもノーマークです。

大丈夫なのでしょうか?

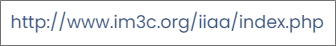
と思ってもう少し詳しく調べると、実はこのURLも偽装で、リダイレクトされてこちらの
URLに飛ばされます。

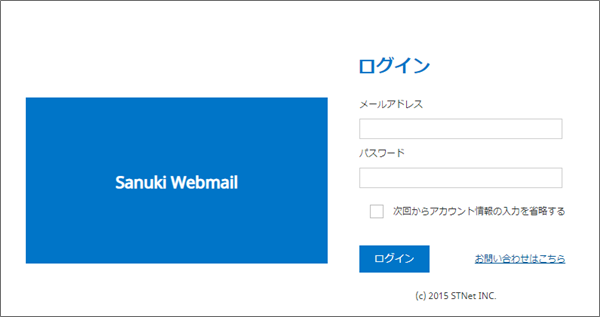
試しに繋いでみると…

どここれ?

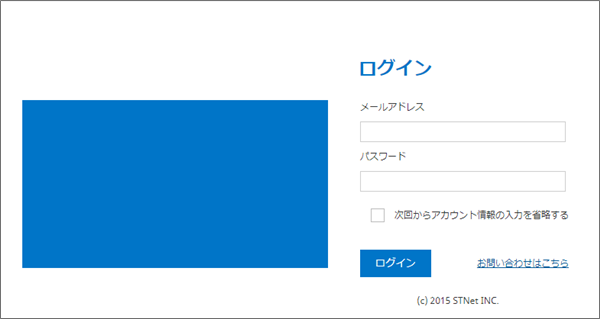
ページのソースから、サイトの名前は「Sanuki Webmail :: Sanuki Webmail にようこそ」と
分かりました。
”Sanuki Webmail”で検索してみるとこのようなサイトが見つかりました。(;^_^A

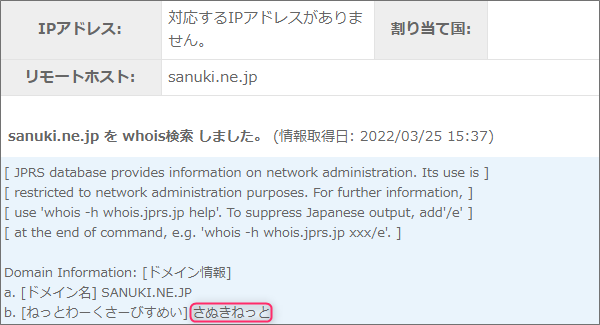
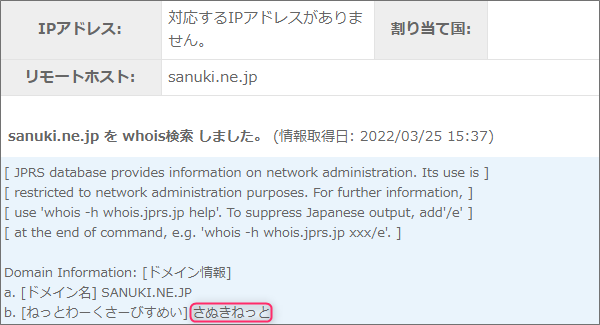
サイトのドメインは”sanuki.ne.jp“と書かれているので、このドメインの持ち主を調べると。

持ち主は、「さぬきねっと」
どうやら「さぬき市ケーブルネットワーク」さんのもののようです。
ここからは想像ですが、「さぬき市ケーブルネットワーク」さんにはレンタルサーバーも
あって、そのユーザーを対象にサーバーの乗っ取りを狙った詐欺ではないかと思います。
でも、それがなぜ私に届いたのかは不明です。


おまけ

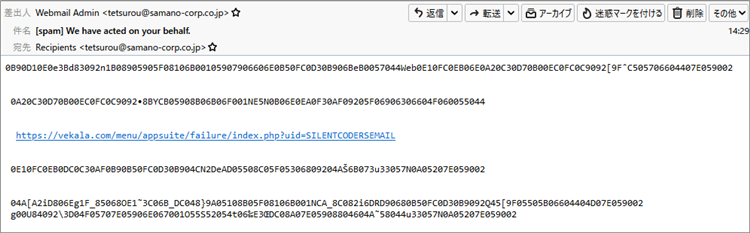
このメールの表示をHTMLからテキスト表示に切換えてみるとこのように切り替わりました。

もうURL以外全く読み取ることができない文字と記号だらけのメールになってしまいました。
これは「ワードサラダ」と呼ばれるもの。
メールサーバーの多くには、先に書いたようにスパムフィルターのように迷惑メールを
振り分けるためのセキュリティーが施されています。
スパムフィルターで振り分けられた迷惑メールは、うちのサーバーのようにスパムスタンプ
が件名に追記されたり、GoogleのGmailのように迷惑メールフォルダーに振り分けられたり
します。
それを防ぐために、HTMLの技法を利用し、表には見えないように意味のない隠し文字を
入れたメールを作りそのスパムフィルターを通過させようとする手法を「ワードサラダ」と
呼びます。


まとめ

さらっと終わらせようと思いましたが、意外や意外結構な長文になりましたね。(^-^;
それにしてもどうしてこのようなメールが私の届いたのかは不明ですが、どこかで入手した
メールアドレスのリスト宛にこのメールを送信しているんでしょうね。
でも、相当警戒しているのかリンクが3層にも偽装されているのは初めてでしたね。(;^_^A
こんなメール送っても誰も騙されないと思いますが、一応ご注意ください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.3k件のビュー
  • 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった 1.5k件のビュー

  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 1.1k件のビュー

  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 1.1k件のビュー

  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった 896件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メールalpha-mail.jp,IPアドレス,Message ID,Received,Return-Path,samano-corp.co.jp,Sanuki Webmail,sanuki.ne.jp,Site Safety Center,SPAM,tetsurou,vekala.com,We have acted on your behalf.,Webmail Admin,アルファメール,サイバーアタック,サイバー犯罪,さぬきねっと,さぬき市ケーブルネットワーク,サマノ建設 株式会社,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,ワードサラダ,偽サイト,拡散希望,注意喚起,第三者不正利用,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』JR東日本から「「モバイルSuica」ご利用確認」と、来た件
Next
『詐欺メール』「【重要】auかんたん決済のお知らせ、情報を更新してください」と、来た件
Prev

関連記事

Thumbnail of related posts 058

『詐欺メール』『横浜銀行〈はまぎん〉マイダイレクトご利用停止通知[0012]:846』と、来た件

名古屋在住の私に横浜銀行からメールが ※ご注意ください! このブログエントリーは ...

Thumbnail of related posts 070

『詐欺メール』『【重要なお知らせ】Apple IDはセキュリティ上の理由で停止されました』と、来た件

  ★フィッシング詐欺解体新書★ スマホやタブレットが普及し増々便利に ...

Thumbnail of related posts 005

『詐欺メール』「【重要】[お名前.com]お支払い方法が無効です」と、来た件

もしかしてブロガー狙い? ※ご注意ください! 当エントリーは迷惑メールの注意喚起 ...

Thumbnail of related posts 132

『詐欺メール』『【必須対応】資産補償手続きのご案内(SBI証券)』と、来た件

★フィッシング詐欺メール解体新書★ スマホやタブレットが普及し増々便利になる私た ...

Thumbnail of related posts 054

【実録】アメックス「阪神 大分店」不正利用通知は詐欺!さくらインターネット発、カナダ・トロント経由の偽ログインサイトを解析

HL-META: date=2026-07-02 | brand=America ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析3.3k件のビュー
  • 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった1.5k件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも1.1k件のビュー
  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体1.1k件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった896件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 186

2026年10月4日 : 公的機関・e-Tax

【警告】国税庁「延滞税が1日125円ずつ増加」メールが1時間で185通。今朝、攻撃が切り替わった。狙いはAndroidの不正アプリ

HL-META: date=2026-10-04 | brand=国税庁(e-T ...
Thumbnail of new posts 043

2026年10月3日 : 特集・まとめ

【週刊レポートW40】詐欺メール1,400通を完全集計!自分のアドレスから届く偽メール168通と、e-Tax還付金詐欺の急増を解析

HL-META: date=2026-09-27〜2026-10-03 | br ...
Thumbnail of new posts 032

2026年10月3日 : JCB

【要注意】JCBを騙る「カード利用不可」メールを解析|逆さ文字の差出人名と、人間確認を挟む偽MyJCBログイン画面

HL-META: date=2026-10-02 | brand=JCB | s ...
Thumbnail of new posts 076

2026年10月3日 : ポイント詐欺

【要注意】りそな銀行「ポイント失効」を騙る偽メール、昨夜から26通の連続攻撃 ― 偽マイゲートでID・パスワードを狙う手口を解析

HL-META: date=2026-10-03 | brand=りそな銀行 | ...
Thumbnail of new posts 082

2026年10月3日 : エンタメ・チケット系

「【チケットぴあ / PIA】サービス運用変更に関するご案内」は詐欺メール|「ログインして更新手続き」のリンク先は偽のぴあログイン画面

HL-META: date=2026-10-02 | brand=チケットぴあ ...
2026年10月
日 月 火 水 木 金 土
 123
45678910
11121314151617
18192021222324
25262728293031
« 9月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP