HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「「VJAグループVpassアプリ」ご請求内容のお知らせ」と、来た件
2022年1月24日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

根気の良い詐欺犯?!
※ご注意ください!
当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールをご紹介しています。
このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した完全コピーの偽サイトで、フォームにアカウント情報や
クレジットカードの入力させそれらの情報を詐取します。
被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
目次
  • 1. メールサーバーは皇居付近に?!
  • 2. 手の込んだ詐欺サイト
  • 3. まとめ

メールサーバーは皇居付近に?!

週明け一発目はVJAフィッシング詐欺メールです。
VJAに成りすまし、身に覚えのない請求を装ってリンクから様々な情報を盗み取り詐欺を行う
のがその手口。

では、プロパティーから見ていきましょうか。

件名は
「[spam] 「VJAグループVpassアプリ」ご請求内容のお知らせ」
ご存じの方も多いと思いますが「Vpassアプリ」と言うのは、VJAグループカード会員専用の
ウェブサイトアプリの事です。
”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

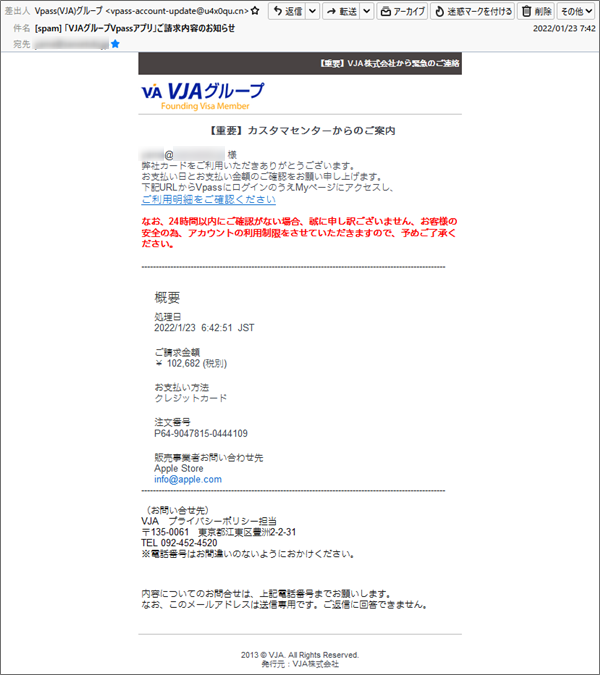
差出人は
「Vpass(VJA)グループ <vpass-account-update@u4x0qu.cn>」
どうして日本のクレジットカード会社のメールドメインが”u4x0qu.cn”って中国なの?

では、このメールのヘッダーソースを確認し調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<vpass-account-update@u4x0qu.cn>」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。

Message-ID:「<20220123064251253884@u4x0qu.cn>」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from u4x0qu.cn (unknown [202.61.149.39])」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

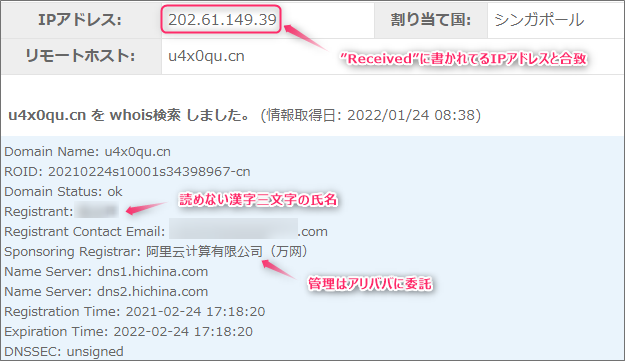
まずは、ドメイン”u4x0qu.cn”と”Received”に書かれてるIPアドレス”202.61.149.39”の
相関性を確認してみました。

このドメインは、”Received”に書かれてるIPアドレス”202.61.149.39”に割当てられていることが
確認できました。
それにしても情報が少ないですね。
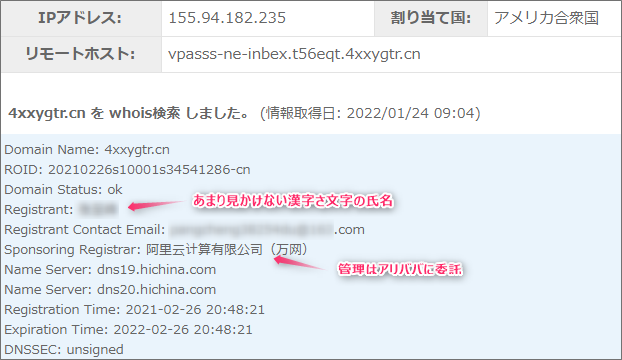
申請者の氏名は、私には全く読めない漢字3文字の方で、ドメインの管理はアリババに委託されて
います。

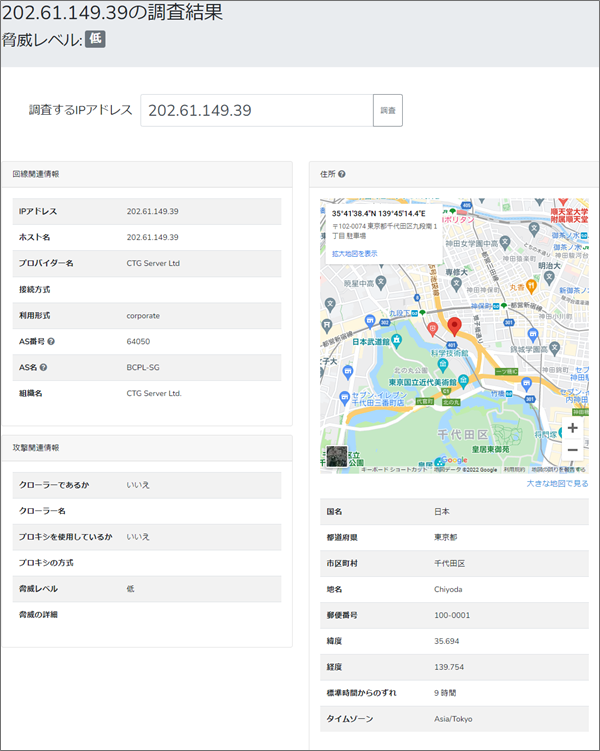
次にIPアドレス”202.61.149.39”を使ってその位置情報を探ってみました。

皇居付近の地図ですね。
どうやらこのメールは皇居付近のサーバーから発信されたようです。


手の込んだ詐欺サイト

続いて本文。

この本文の最初に書かれている宛名ですが、このメールの場合は、私のメールアドレスが
書かれています。
クレジットカード会社に限らず、このような重要な内容の場合、宛名は氏名を書くとものだ
と思います。
宛名がメールアドレスの原因は、差出人がこちらの情報をそれしか知らないということです。
闇で流れているメールアドレスリスト宛に片っ端からメールを送っているからだと思われます。

【重要】カスタマセンターからのご案内

*****@*****.** 様
弊社カードをご利用いただきありがとうございます。
お支払い日とお支払い金額のご確認をお願い申し上げます。

下記URLからVpassにログインのうえMyページにアクセスし、
ご利用明細をご確認ください

なお、24時間以内にご確認がない場合、誠に申し訳ございません、
お客様の安全の為、アカウントの利用制限をさせていただきますので、
予めご了承ください。
—————————————————————————
概要
処理日
2022/1/23 6:42:51 JST
ご請求金額
¥ 102,682 (税別)
お支払い方法
クレジットカード
注文番号
P64-9047815-0444109
販売事業者お問い合わせ先
Apple Store
info@apple.com

—————————————————————————

身に覚えのない引き落としで受け取った方とすればびっくりですよね。
免疫が無い大半の方は、慌ててリンクをクリックしてしまうことでしょう。
そのリンクは「ご利用明細をご確認ください」と書かれた部分に付けられています。
そのリンク先のURLがこちらです。

ん~…またしても中国ドメインですね(汗)
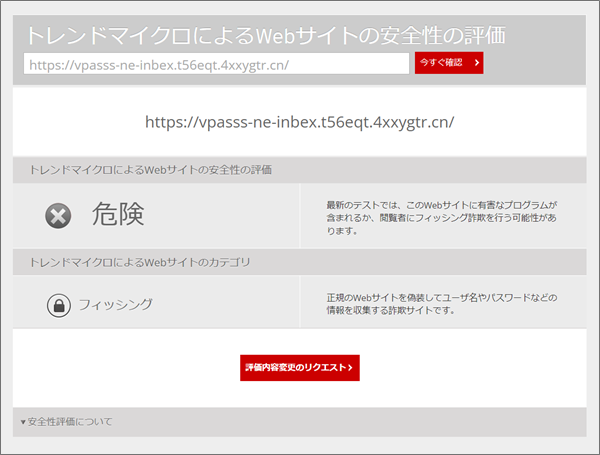
まず、このURLの危険性をトレンドマイクロ社が提供している「サイトセーフティーセンター」
で確認してみました。

危険なフィッシングサイトとして登録されていましたので近づかない方が安泰です。

では、このURLで使われているドメイン”vpasss-ne-inbex.t56eqt.4xxygtr.cn”について
調べてみました。
結果は、メールのドメインと同じような感じですね。

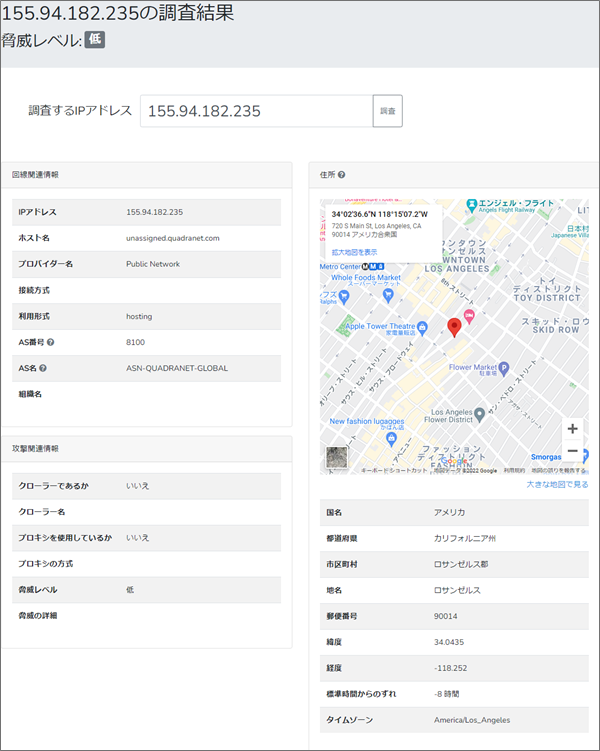
このドメインは、IPアドレス”155.94.182.235”に割当てられているということなので
今度は、このIPアドレスを元にその割り当て地を確認してみました。
すると、結果は「アメリカ,カリフォルニア州,ロサンゼルス」付近の地図が表示されました。

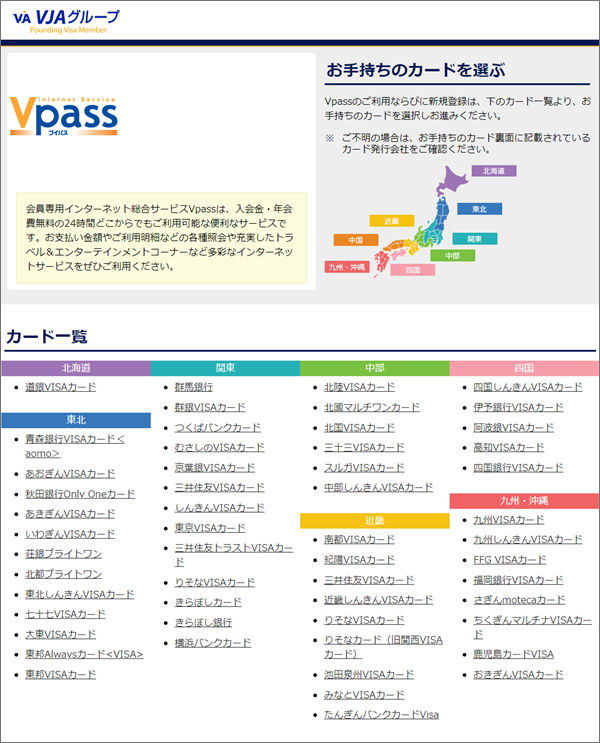
このリンク先の詐欺サイトは、VJA加盟のクレジットカード会社のリンク一覧が表示され
ました。

驚いたことに、ここにあるリンク先の全てがドメイン”vpasss-ne-inbex.t56eqt.4xxygtr.cn”
で作られた詐欺サイトになっている手の込みようで、かなり時間をかけて作られたものだと
思います。


まとめ

1度作ってしまえば何度でも使えるんでしょうけど、これほどまでにたくさんのリンク先を
作るのは実に大変だったでしょうね…(;^_^A
でも、もしこの加盟会社のクレジットカードをお持ちでこのようなメールが届いたら
電話するより先にリンクを開いてしまうかも知れません。
どのような内容だったとしても、絶対にリンクを開かずスマホアプリからログインするよう
に心がけてください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.1k件のビュー

  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 1k件のビュー

  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 676件のビュー

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 632件のビュー

  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった 516件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール「VJAグループVpassアプリ」ご請求内容のお知らせ,IPアドレス,Message ID,Received,Return-Path,Site Safety Center,SMS,SPAM,u4x0qu.cn,VISA,VJA,Vpass,vpass-account-update,Vpass(VJA)グループ,vpasss-ne-inbex.t56eqt.4xxygtr.cn,コピーサイト,ご利用明細をご確認ください,サイトセーフティーセンター,サイバーアタック,サイバー犯罪,ジャンクメール,ドメイン,トレンドマイクロ,なりすまし,フィッシング詐欺,ヘッダーソース,メール,ロサンゼルス,ワードサラダ,偽サイト,完コピ偽サイト,拡散希望,注意喚起,皇居,第三者不正利用,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「【セゾンカード】事務局からのお知らせ」と、来た件
Next
『詐欺メール』新「【Amazon】アカウント情報を確認してください」と、来た件
Prev

関連記事

Thumbnail of related posts 146

『詐欺メール』「【重要】auかんたん決済のご利用確認のお願い。」と、来た件

auに成りすましたフィッシング ※ご注意ください! 当エントリーは迷惑メールの注 ...

Thumbnail of related posts 119

『今日のワードサラダは?』「Amazonセキュリティ警告: サインインが検出されました」と来た件

中華フォントのワードサラダ! !ご注意! 当エントリーは迷惑メールの注意喚起を目 ...

Thumbnail of related posts 043

【解析】ORICOカード「ポイント失効防止のご連絡」はフィッシング詐欺

【調査報告】最新の詐欺メール解析レポート 分析対象:ORICOカード偽装フィッシ ...

Thumbnail of related posts 040

『詐欺メール』『RyokoポータブルWi-fiホットスポットで常にWi-Fi信号を最大化』と、来た件

どこが危険なのか素人では判別できない ※ご注意ください! このブログエントリーは ...

Thumbnail of related posts 157

『詐欺メール』「ソフトバンクG運営プログラミング教室 加盟パートナー募集WEB説明会」と、来た件

これならいくつでも事務所持てる! ※ご注意ください! 当エントリーは迷惑メールの ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析3.1k件のビュー
  • 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも1k件のビュー
  • 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体676件のビュー
  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明632件のビュー
  • 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった516件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 056

2026年9月30日 : ホスティング・サーバー系

「メールボックスの使用率が90%を超えています。」は詐欺メール!自社ドメイン名を名乗り、別企業のメールサーバーから届いた手口

HL-META: date=2026-09-30 | brand=メールサービス ...
Thumbnail of new posts 136

2026年9月30日 : 不正アプリ系

「医療費控除の還付金について」国税庁e-Taxを装う詐欺メール!還付予定額68,400円で「アプリ」へ誘導する手口

HL-META: date=2026-09-30 | brand=国税庁 | s ...
Thumbnail of new posts 172

2026年9月30日 : 東京電力

【重要】電気料金未納および決済情報再認証のお願いは詐欺!東京電力「くらしTEPCO web」を騙るメールの見分け方

HL-META: date=2026-09-30 | brand=東京電力 | ...
Thumbnail of new posts 022

2026年9月30日 : ポイント詐欺

【楽天ポイント】52,000ポイント進呈中!LINE追加でお受け取りください|楽天PointClubを騙る詐欺メールの見分け方

HL-META: date=2026-09-30 | brand=楽天 | se ...
Thumbnail of new posts 019

2026年9月30日 : ポイント詐欺

「【要確認】ACOMポイント受け取りのお願い」は詐欺メール|件名の末尾に毎回違う番号を付けて約2時間で17通、行き先はアコムそっくりの偽ログイン画面

HL-META: date=2026-09-30 | brand=アコム | s ...
2026年9月
日 月 火 水 木 金 土
 12345
6789101112
13141516171819
20212223242526
27282930  
« 8月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP