HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「ETCサービスリマインダー:自分で使用しましたか?【ETC利用照会サービス】」と、来た件
2021年12月9日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

ETCアカウント異常??
※ご注意ください!
当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールをご紹介しています。
このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した完全コピーした偽サイトで、フォームにアカウント情報を
入力させアカウント情報を詐取します。
ですから被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!
目次
  • 1. 中華フォント
  • 2. 台湾の桃園付近から送信
  • 3. 不正利用の判断はどこでする?
  • 4. まとめ

中華フォント

偶には別のエントリーも書いてみたいものですが、それよりも詐欺メールが多すぎて
時間が取れません。(汗)

今朝も新しいタイプのETCに絡んだフィッシング詐欺メールが届いていたのでご紹介。

ETCを騙るフィッシング詐欺メールの多くは「ETC利用照会サービス」に成りすまし
ETCサービスが無効になったと嘘のメールを送り付けるものが多かったのですが、今朝のは
ETCカードの身に覚えのない第三者不正利用を騙ったもの。
明らかに中華フォントで書かれているメールです。

件名は
「[spam] ETCサービスリマインダー:自分で使用しましたか?【ETC利用照会サービス】」
”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いているものは
全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。

差出人は
「”etc-jp” <etc>」
差出人の項目は、自身の身元を明かすための大切なプロパティー。
なのにメールアドレスさえ書かれてないので不審感を覚えます。
因みに「ETC利用照会サービス」さんの正規ドメインは”etc-meisai.jp”です。


台湾の桃園付近から送信

では、このメールのヘッダーソースを確認し調査してみます。
ソースから抜き出した「フィールド御三家」がこちらです。

Return-Path: 「<server@amazonrostiz.ml>」

”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。
因みに”.ml”はマリ共和国の割当てられているトップレベルドメインです。

Message-ID:「<server@amazonrostiz.ml>」

”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。

Received:「from jwchqm (35.194.253.205)」

”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。

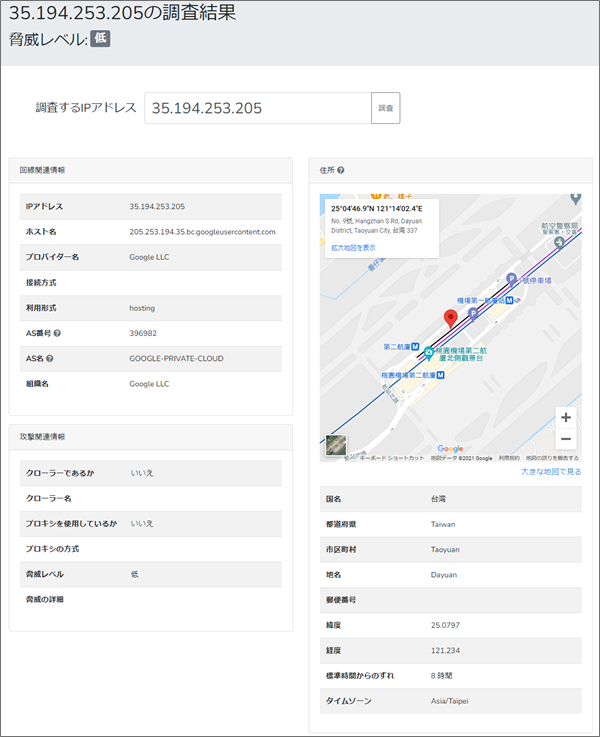
では、このIPアドレスを使ってそのサーバーの位置情報を拾ってみます。

割当てられている場所は「台湾 桃園」付近。
ホスト名に”205.253.194.35.bc.googleusercontent.com”
AS名に”GOOGLE-PRIVATE-CLOUD”と書かれているので、差出人はどうやらGoogleの
個人向けサーバーユーザーのようです。


不正利用の判断はどこでする?

では本文に目を向けていきます。

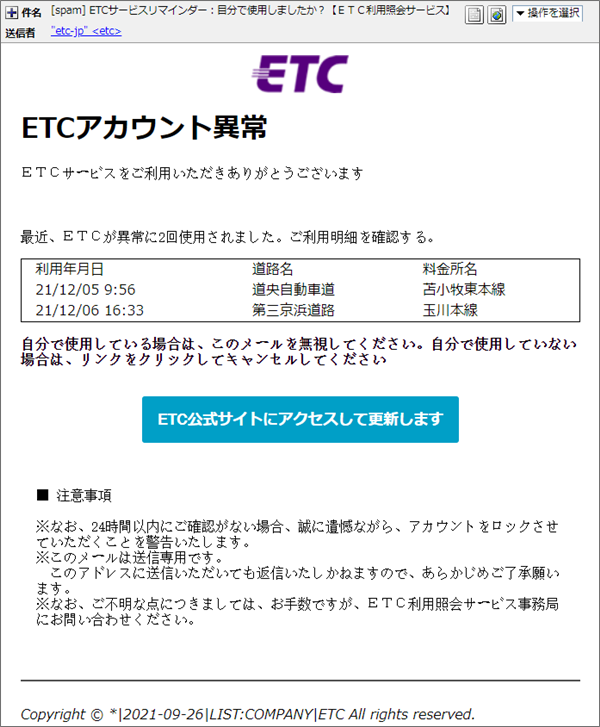
ETCアカウント異常
ETCサービスをご利用いただきありがとうございます

最近、ETCが異常に2回使用されました。ご利用明細を確認する。

利用年月日  道路名  料金所名
21/12/05 9:56  道央自動車道  苫小牧東本線
21/12/06 16:33  第三京浜道路  玉川本線
自分で使用している場合は、このメールを無視してください。自分で使用していない場合は、
リンクをクリックしてキャンセルしてください

全ては当然嘘。
書いてある内容は理解できるとして、このETCカードの利用履歴が不正利用だと誰が
何をもって判断するんでしょうね?
こんなすぐにばれてしまうウソだと分からないんでしょうか?

それに署名や連絡先の記載されてないメールは特定電子メール法に抵触しています。

「ETC公式サイトにアクセスして更新します」と書かれている箇所に詐欺サイトへのリンクが
付けられています。
そのリンク先のURLがこちらです。

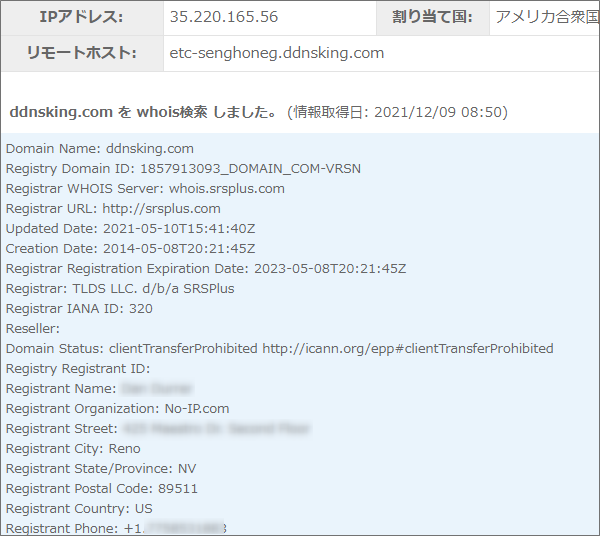
使われているドメインは”etc-senghoneg.ddnsking.com”です。
調べてみると。

ドメイン申請は「アメリカ・ネバダ州・レノ」からでちょいちょい見かける方ですね。
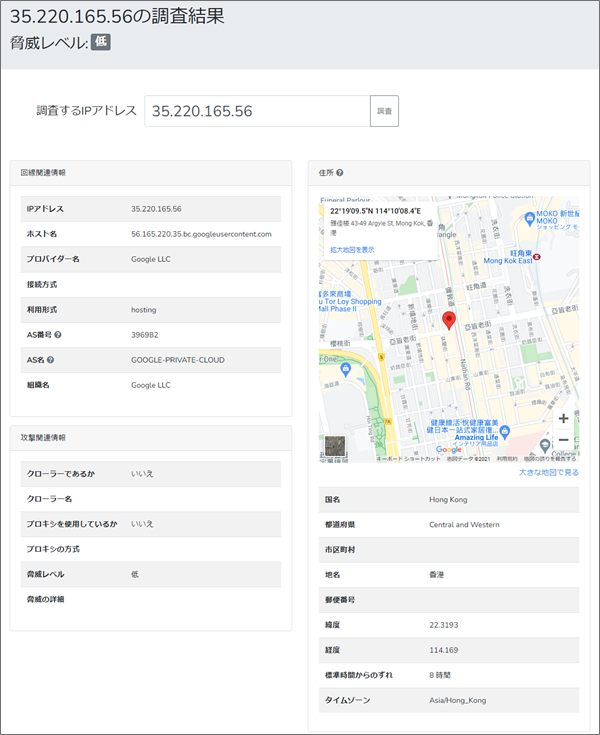
取得したIPアドレス”35.220.165.56”を使って所在を確認すると「香港」が表示されました。

メールの時と同じでAS名に”GOOGLE-PRIVATE-CLOUD”と書かれているので、差出人は
これまたGoogleの個人向けサーバーユーザーのようです。

リンクをクリックしてみると一瞬白い画面が表示された後数秒でリダイレクトされ
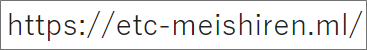
こちらのURLに飛ばされました。

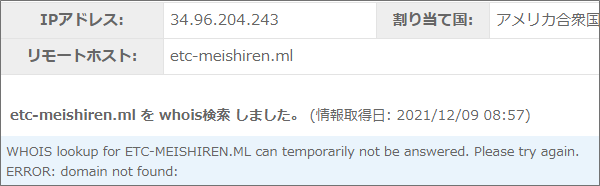
使われているドメイン”etc-meishiren.ml”もちろんこのドメインも確認してみます。

詳しい情報は取得できませんでしたのでこのツールでは検索対象外のドメインのようです。
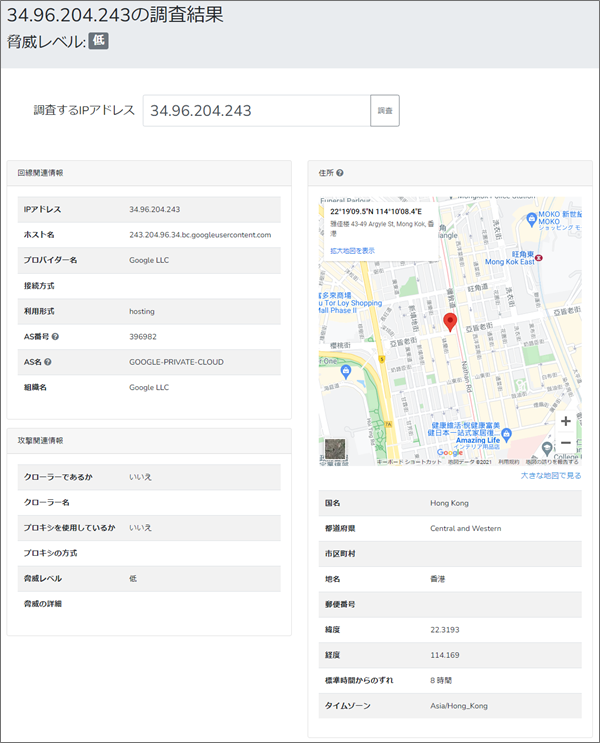
辛うじて取得できたIPアドレス”34.96.204.243”でその所在地を確認してみます。

また香港ですね。
それにまたしてもAS名に”GOOGLE-PRIVATE-CLOUD”と書かれているので、どうやら3つの
IPアドレスは同一人物やグループが使っているものと断定できそうです。

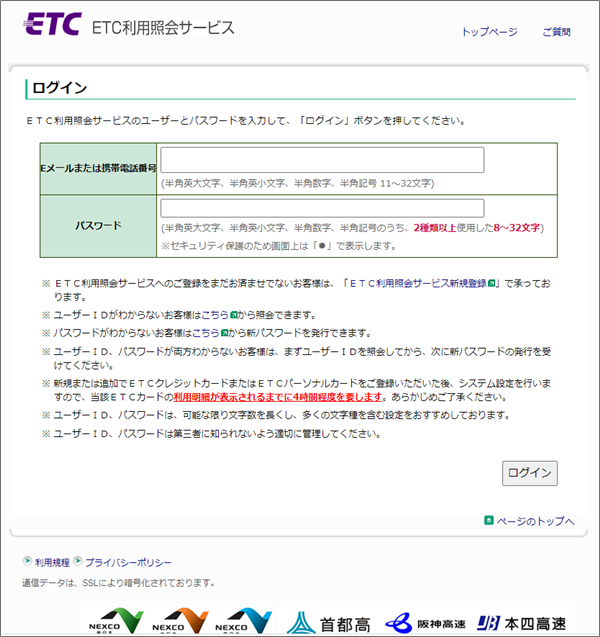
リンク先で表示されたのは「ETC利用照会サービス」さんの偽サイトです。

サイトのコピーも立派な犯罪。
こいつらは、特定電子メール法違反と著作権法特定電子メール法違反で即逮捕です!


まとめ

以前から多くありましたが、ここ数日「ETC利用照会サービス」さんを騙る詐欺メールが
急激に数を増やしています。
どれも簡単に見破れるものばかりですが、お気を付けください。

いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^;


こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メール"etc-jp",etc-meishiren.ml,etc-senghoneg.ddnsking.com,ETCアカウント異常,ETCサービスリマインダー,ETC公式サイトにアクセスして更新します,ETC利用照会サービス,GOOGLE-PRIVATE-CLOUD,googleusercontent.com,IPアドレス,Message ID,Received,Return-Path,SMS,SPAM,yahai,サイバーアタック,ジャンクメール,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,マリ共和国,メール,ワードサラダ,中華フォント,台湾,完コピ偽サイト,拡散希望,桃園,注意喚起,特定電子メール法,第三者不正利用,自分で使用しましたか?,著作権法,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要,香港

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』「【三井住友カード】重要なお知らせ」と、来た件
Next
『詐欺メール』スマホに「【アマ‍ソン】プライム会⁠費のお支⁨払い方法に問題があります、更新してください」と、来た件
Prev

関連記事

Thumbnail of related posts 045

『詐欺メール』メルカリから「【重要】事務局からのお知らせ」と、来た件

祝700回目のスパムメールエントリー ※ご注意ください! 当エントリーは迷惑メー ...

Thumbnail of related posts 166

『詐欺メール』「メールボックスがいっぱいです」と、来た件

サーバー乗っ取り目的 ※ご注意ください! このブログエントリーは、フィッシング詐 ...

Thumbnail of related posts 004

【閲覧注意】「本人確認サービス再設定」は罠!セゾンカード詐欺の実録

【犯行予告】セゾンカードを騙るフィッシング詐欺メールを徹底解析! Heartla ...

Thumbnail of related posts 022

『詐欺メール』「【最終警告】イオンカード からの緊急のご連絡」と、来た件

最終警告なんて脅しですか? ※ご注意ください! 当エントリーは迷惑メールの注意喚 ...

Thumbnail of related posts 133

『詐欺メール』アマゾンから「アカウント情報変更のお知らせ」と、来た件

アマゾンがインド洋の島でウェブサイトを!? !ご注意! 当エントリーは迷惑メール ...

この記事のトラックバックURL

サイト内検索

Google検索

カレンダー

2026年11月
日 月 火 水 木 金 土
1234567
891011121314
15161718192021
22232425262728
2930  
« 10月    

アーカイブ

カテゴリー

新着記事

Thumbnail of new posts 060

2026年11月6日 : 本人確認

【重要】サービスの継続利用に関するお知らせ(多要素認証設定のお願い)|松井証券を装う偽メール、本物そっくりの偽ログイン画面へ誘導

HL-META: date=2026-11-06 | brand=松井証券 | ...
Thumbnail of new posts 174

2026年11月6日 : Amazon

【Amazon偽メール】「ご注文(お荷物)の到着のお知らせ」「持ち戻り」「受け取りスポット」…2日で30通超|スマホは不正アプリへ誘導

HL-META: date=2026-11-06 | brand=Amazon ...
Thumbnail of new posts 160

2026年11月5日 : 不正アプリ系

【日本年金機構を装う偽メール】「過剰にお納めの保険料を口座へお戻しいたします」は詐欺|スマホに偽アプリを入れさせる手口

HL-META: date=2026-11-05 | brand=日本年金機構 ...
Thumbnail of new posts 064

2026年11月5日 : Amazon

【Amazonを装う偽メール】「ご不在による荷物持ち戻りについて」は詐欺|PCにはQRコード、スマホには偽アプリのインストール画面

HL-META: date=2026-11-05 | brand=Amazon ...
Thumbnail of new posts 200

2026年11月5日 : Apple

【Appleを装う偽メール】「5,000円分のギフトカードを進呈」は詐欺|1通の中にお問い合わせ番号が5種類、差出人名には“見えない文字”

HL-META: date=2026-11-05 | brand=Apple | ...

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP