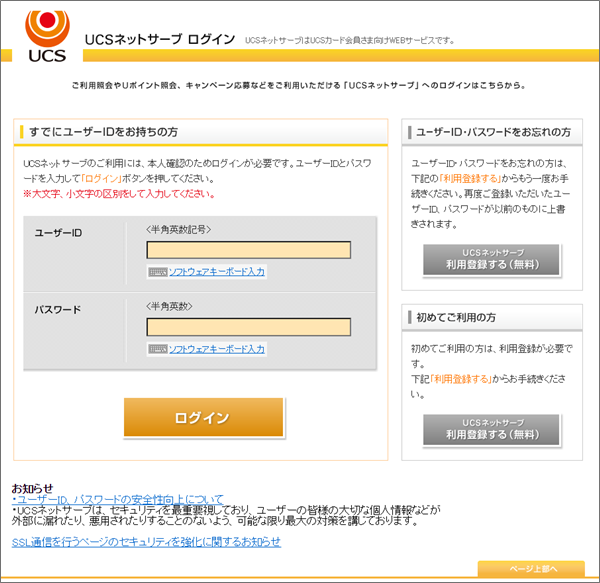
『詐欺メール』「【USC】一時的な利用停止、ログインして確認してください」と、来た件
| 開封確認を求める詐欺メール | ||||
| ※ご注意ください! 当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールをご紹介しています。 このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません! リンク先は正規サイトを模した完全コピーした偽サイトで、フォームにアカウント情報を 入力させアカウント情報を詐取します。 ですから被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は ブックマークしてあるリンクを使うかスマホアプリをお使いになってログインするよう 心掛けてください! | ||||
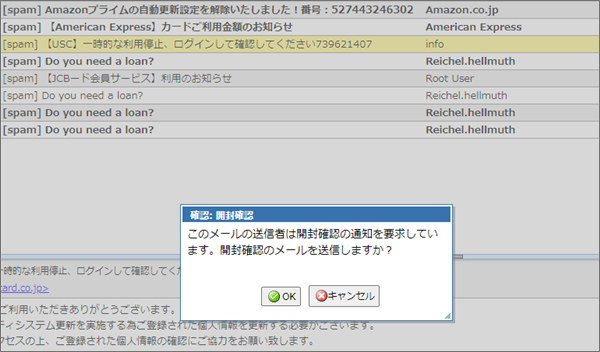
開封通知なんてするものか!相変わらず朝もメールボックスにはたっぷりの詐欺メールが届いています。
もちろん拒否しましたが、フィッシング詐欺メールの送り主が開封したかどうか確認する では今回はこのメールをご紹介しようと思います。 件名は 差出人は 偽装バレバレでは、メールをヘッダーソースから調査してみます。
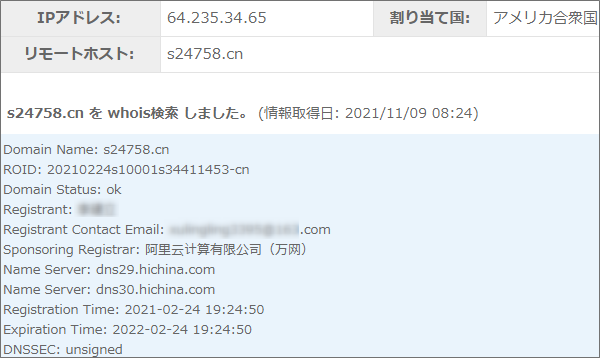
まず、”Return-Path”と”Message-ID”に記載されているドメイン”s24758.cn”について
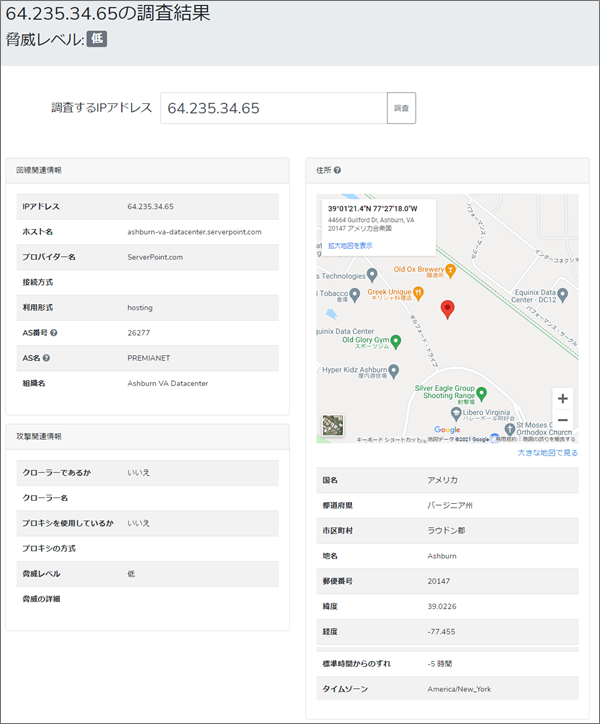
IPアドレスをよく見て下さい。 では、このIPアドレスを使ってそのサーバーの位置情報を拾ってみましょう!
これによると、このIPアドレスは現在「アメリカ・バージニア州・アッシュバーン」で リンク先のURLも偽装では本文。
はい、例によって全角のアルファベットですね。 そのリンクは、本文中に直接テキストで記載されています。
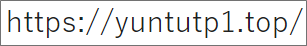
これも、偽装された差出人のメールアドレスと同じUCSカードの正規ドメイン”ucscard.co.jp” 偽装された本当のURLはこちらです。
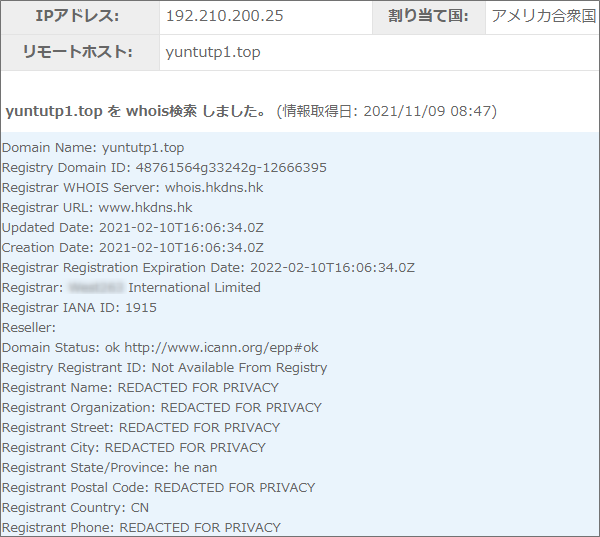
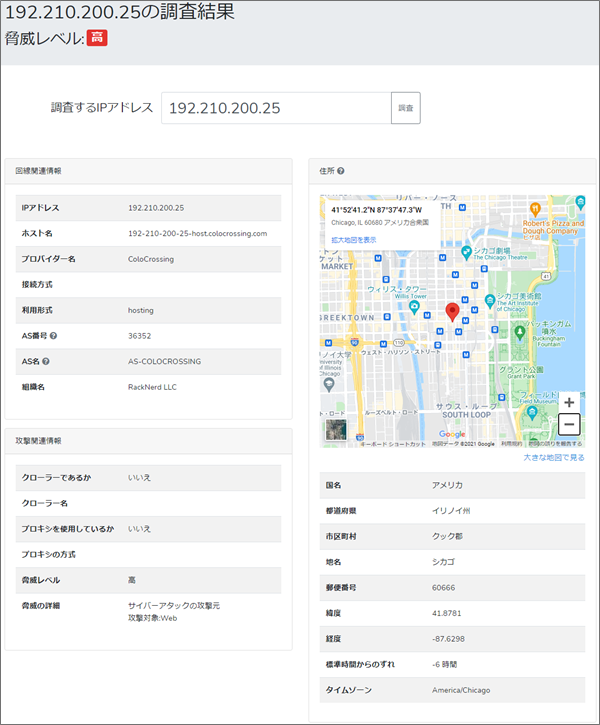
使われているドメインは”yuntutp1.top” あれこれぼかすまでもなくその殆どがプライバシー保護されていました(笑) このドメインに割当てられているIPアドレス”192.210.200.25”から割り当て地などの情報を
これによると、割り当て地は「アメリカ・イリノイ州・シカゴ」と出ています。 脅威レベルが高いとされているウェブサイトは、こちらのUCSカードユーザーサイト
現在も稼働していますので要注意です! まとめ差出人のメールアドレスなんて鵜呑みに信じてはいけません! いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; |

こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)
今、拡散中の詐欺メール
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった 5.4k件のビュー
 【警告】Google「ご予約が確定しました」は偽メール!店名のない予約確認の先に、偽Windows Defenderのサポート詐欺画面 4.7k件のビュー
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.5k件のビュー
 【続報】Google「予約が確定しました:2026年10月6日 19:30」は偽メール!送信元はミラノからジャカルタへ、着地はまた偽Microsoftサポート詐欺 1.4k件のビュー
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 1.2k件のビュー
🛡️ Heartland 管理者が推奨する「究極の対策セット」
迷惑メール【USC】一時的な利用停止、ログインして確認してください,IPアドレス,Message ID,Received,Return-Path,s24758.cn,SMS,SPAM,ucscard.co.jp,UCSネットサーブ,yuntutp1.top,アッシュバーン,アリババ,アルファベットが全角,サイバーアタック,シカゴ,ジャンクメール,ドメイン,なりすまし,フィッシング詐欺,ヘッダーソース,メール,ワードサラダ,偽装,完コピ偽サイト,拡散希望,河南省,注意喚起,脅威レベル,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,重要,開封確認,開封通知
Posted by heart