『詐欺メール』関戸から「先日メールをお送りした件 年収30%の紹介手数料は不要です」と、来た件
| ワークタンクの関戸って誰なん? | ||||
| ※ご注意ください! 当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールをご紹介しています。 このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません! リンク先は正規サイトを模した完全コピーした偽サイトで、フォームにアカウント情報を 入力させアカウント情報を詐取します。 ですから被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は ブックマークしてあるリンクを使うかスマホアプリをお使いになってログインするよう 心掛けてください! | ||||
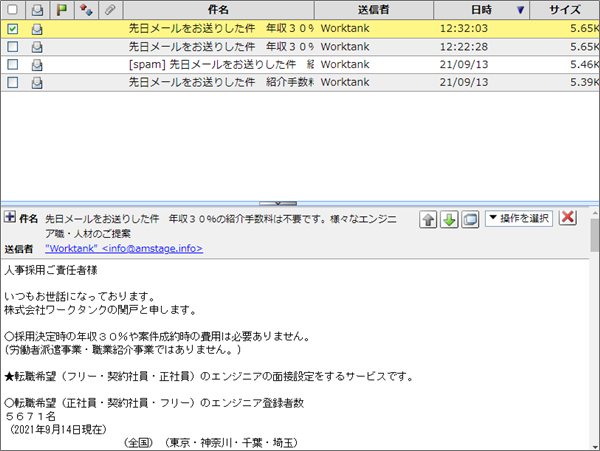
何がしたいの?昨日から突然このウザいメールが何度も送られて来るようになった。
件名は 差出人はそれぞれこのようになっています。 では複数のメールをヘッダーソースから調査してみます。
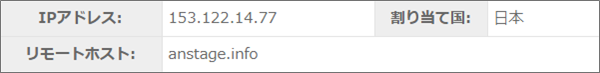
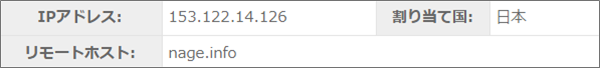
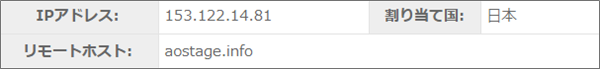
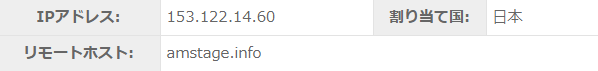
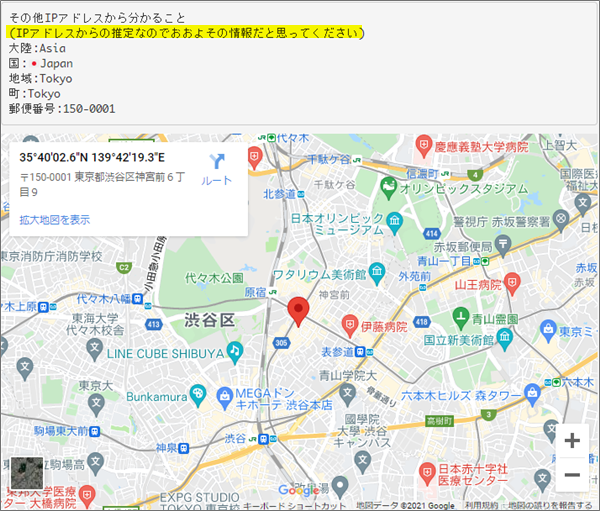
メールアドレスのドメインはバラバラでしたが、送信したサーバーは「ラピッドサイト」 では、今度はメールアドレスに使われていたドメインのサーバー位置情報を拾ってみましょう!
サーバーの位置は、全て以下のように東京都心が示されました。
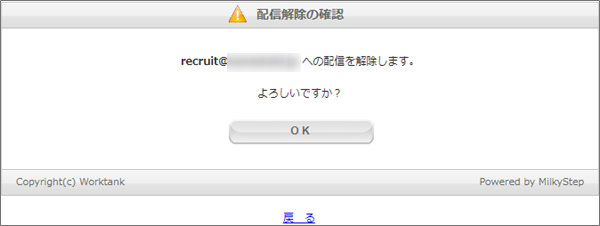
それらしいアカウントに適当に送信これらのメールは、アカウント間違いでサーバーの迷子メールになっていたもの。 一応メールの末尾にこのようなメールの配信解除のリンクが付けられています。
繋いでみると一応このように解除画面が表示されるのですが、本当に解除されるかどうかは
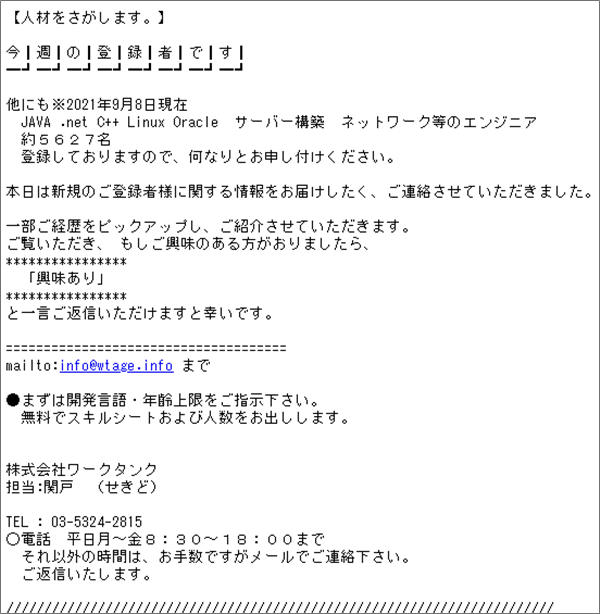
接続されるURLに使われているドメインは、メールのドメインと同じものです。 どうも腑に落ちない結果これがこのメールにあった本文と署名です。
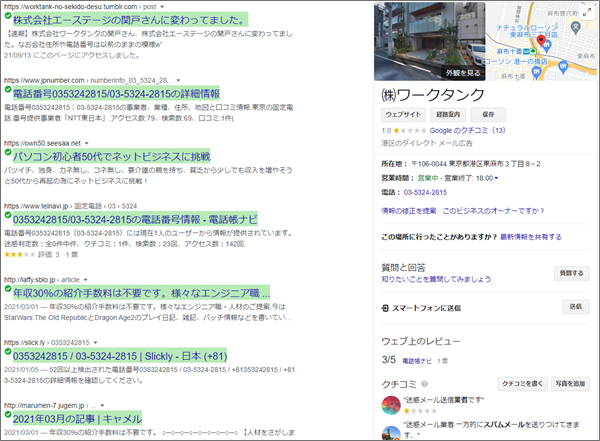
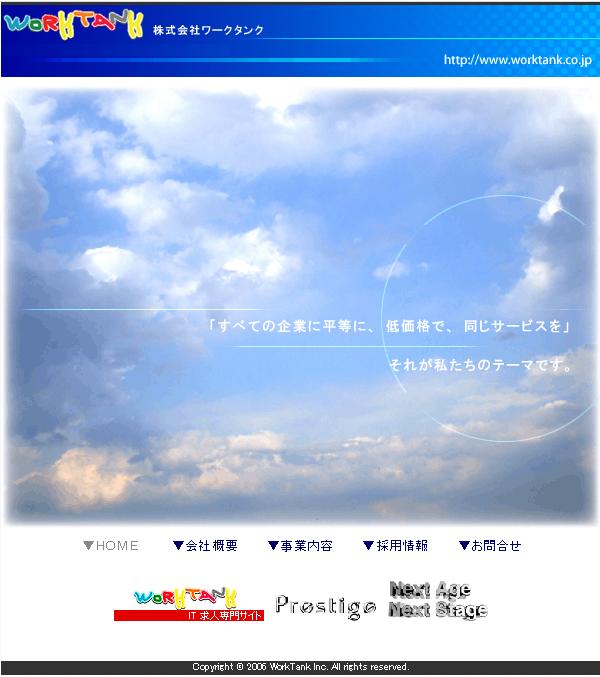
ここに書かれている電話番号でネット検索してみました。 表示されたビルに入っている会社のようですが、看板もないのでバーチャルオフィスかも 因みに「WORKTANK」って会社さんを調べてみたんですが、1995年に設立された歴史のある
サイトのURLを見させていただくと、ちゃんと”worktank.com”ってドメインを持って 腑に落ちませんね… ならばあのように全く関連の無いドメイン使った複数のメールアドレスを使い配信する必要は まとめう~ん…そんな歴史のある会社さんがここのような迷惑メールを送るでしょうか? いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; |

こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析 3.4k件のビュー
 【閲覧注意】実録公開!「JCBポイント確認のご請求」は資産強奪の犯行予告だった 2.1k件のビュー
 国税庁e-Tax「還付金受取手続き」通知は詐欺!PCとスマホで表示を変える巧妙なクローキングと、偽装SoftBank中継ヘッダーの正体 1.2k件のビュー
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも 1.1k件のビュー
 『送信済みメールの変更について』は詐欺!【続報】自社ドメインへの自分から自分へのなりすましは今回もタイ発、着地は偽Windows Defenderのサポート詐欺だった 0.9k件のビュー
🛡️ Heartland 管理者が推奨する「究極の対策セット」
迷惑メールamstage.info,anstage.info,aostage.info,IPアドレス,jinji,Message ID,nage.info,Received,recruit,Return-Path,saiyo,sales,SMS,SPAM,VPS,WORKTANK,worktank.com,ジャンクメール,ドメイン,なりすまし,バーチャル・プライベート・サーバ,フィッシング詐欺,ヘッダーソース,メール,ワークタンク,ワークタンクの関戸,ワードサラダ,先日メールをお送りした件,完コピ偽サイト,年収30%の紹介手数料は不要です,拡散希望,株式会社エーステージ,注意喚起,著作権法違反,詐欺,詐欺サイト,詐欺メール,調査,迷惑メール,迷惑メール送信業者,重要,関戸
Posted by heart