HEARTLAND

The Endress Run

  • ホーム
  • Myself
  • お問合せページ
  • サイトマップ
  • プライバシーポリシー
  • 
  • 

    メニュー

  • 

    サイドバー

  • 

    前へ

  • 

    次へ

  • 

    検索

  •   RSS 
  •   Feedly 
  1. ホーム>
  2. デジタル>
  3. 迷惑メール

『詐欺メール』「[オリコポイント]のセキュリティ通知」と、来た件
2021年6月10日

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket

“ORICN ID”っておかしくない?
※ご注意ください!
当エントリーは迷惑メールの注意喚起を目的とし、悪意を持ったメールをご紹介しています。
このようなメールを受け取っても絶対に本文中のリンクをクリックしてはいけません!
リンク先は正規サイトを模した完全コピーした偽サイトで、フォームにアカウント情報を
入力させアカウント情報を詐取します。
ですから被害に遭わないために絶対にリンクはクリックせず、どうしても気になる場合は
ブックマークしてあるリンクを使うかスマホアプリを
お使いになってログインするよう
心掛けてください!

目次
  • 1. 例によってガード会社を騙るメール
  • 2. 作るならまじめに作ろうよ。
  • 3. 詐欺サイトは南アフリカで運営?!

例によってガード会社を騙るメール

6月も前半を終え暑さが目立つようになってきました。
あと10日ほどで夏至を迎えますが、ここ名古屋では6月9日から16日までの間の日の出が
1年の間で最も早く、その中でも6月11日の明日の日の出が午前4時37分18秒で最も早い
とされています。

さて、今朝の話題はこのメールです。

ここで取り上げるメールなので当然”フィッシング詐欺メール”ですが、突っ込みどころが
いくつかあるので見ていこうと思います。

件名は
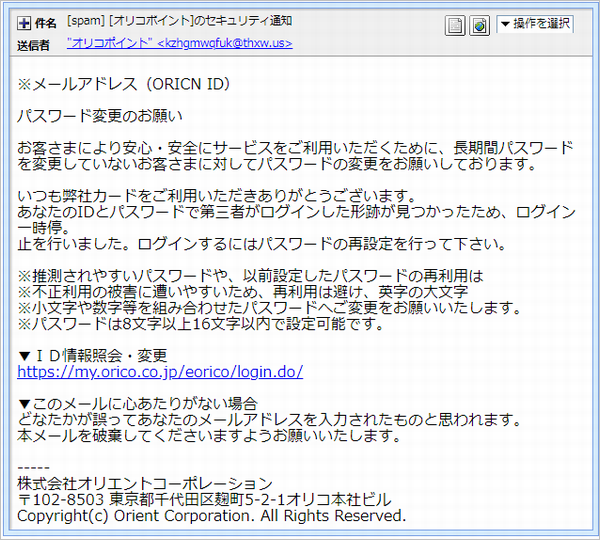
「[spam] [オリコポイント]のセキュリティ通知」

オリコポイントとは、オリコカードに付帯するポイントサービスのようですが、実際の
名称は「オリコポイント」ではなく正式には「オリコポイントゲートウェイ」…残念( ;∀;)


差出人は
「”オリコポイント” <kzhgmwqfuk@thxw.us>」

オリコさんの正規ドメインは「orico.co.jp」
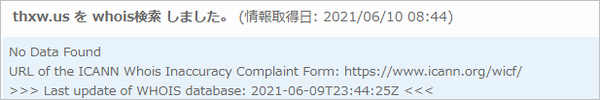
このメールのドメインは「thxw.us」

自社ドメインを持ってるのに会員宛に送るメールドメインが全く異なるなんてあり得ません!
それに日本の企業が”.us”なんてアメリカ合衆国の国別コードトップレベルドメインを使う
事もあり得ません!

それにこのドメイン実際には存在しないようです。

メールのヘッダーソースに残された差出人側の”Received”は、その送信サーバーのホスト情報
早速確認してみると確認すると。

Received: from thxw.us (v150-95-221-9.ydvw.static.cnode.io [150.95.221.9])

また”static.cnode.io”だ、このIPアドレスの所在も調べるまでもなく東京都心。
懲りないなぁ…


作るならまじめに作ろうよ。

以下は、本文をそのままコピペしました。

※メールアドレス(ORICN ID)

パスワード変更のお願い

お客さまにより安心・安全にサービスをご利用いただくために、長期間パスワードを変更
していないお客さまに対してパスワードの変更をお願いしております。

いつも弊社カードをご利用いただきありがとうございます。
あなたのIDとパスワードで第三者がログインした形跡が見つかったため、ログイン一時停。
止を行いました。ログインするにはパスワードの再設定を行って下さい。

※推測されやすいパスワードや、以前設定したパスワードの再利用は
※不正利用の被害に遭いやすいため、再利用は避け、英字の大文字
※小文字や数字等を組み合わせたパスワードへご変更をお願いいたします。
※パスワードは8文字以上16文字以内で設定可能です。

まず、書き出しが「※メールアドレス(ORICN ID)」となっています。
意味わかりますか?…
普通はここに宛名を書くはず、私には全く意味不明です。

そしてこの「ORICN ID」
オリコのアルファベット表示は”ORICO”でもここに書かれているのは”ORICN”
”オリコン”みたいになっちゃってます、こんなんで大丈夫なんでしょうか?(笑)

次の突っ込みどころは「ログイン一時停。止」
そこに”。”を入れるとはなかなかツワモノっすね!(^-^;

でもって最後の4行。
箇条書きでもないのに”※”を付けたリスト表示。
文章力の無さに脱帽。。。


詐欺サイトは南アフリカで運営?!

ではいよいよリンク先の調査です。
もう皆さんご存じの通り、これらフィッシング詐欺メールには必ずと言っていいほど
完コピ偽サイト行きのリンクが付けられています。

このメールにもご多分に漏れず記載されてて、そのURLがこちら。

オリコの正規ドメイン”orico.co.jp”が使われているので一目に見ると正規サイトかな?
と思えてしまいますが、それに騙されてはいけません。
このリンクにはリンク偽装が隠されています。
実際にこのリンクを右クリックしリンク先のURLをコピーしてみると…

出ました、”.xyz” 詐欺サイトなど悪意のあるサイトでよく使われる格安使い捨てドメイン。

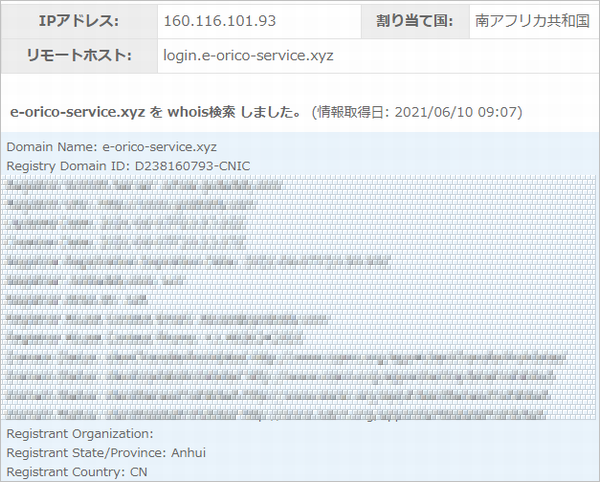
ここに使われている”login.e-orico-service.xyz”ってドメインを調査します。

ドメインの登録申請は中国の安徽省(あんきしょう)から。
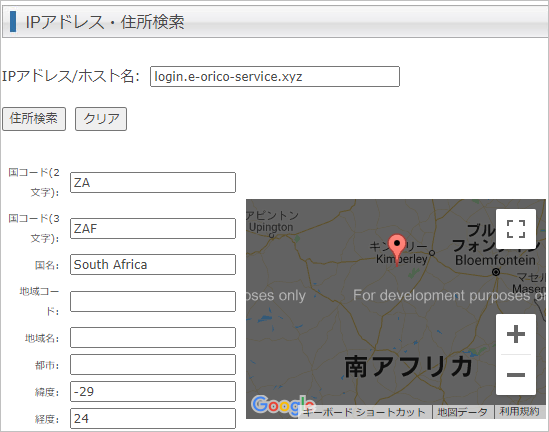
そしてドメインを割当ててるIPアドレスから紐解いたホストの所在地は南アフリカ。
こんな場所にウェブサーバーを置いて完コピ偽サイトを運営しているんですね。

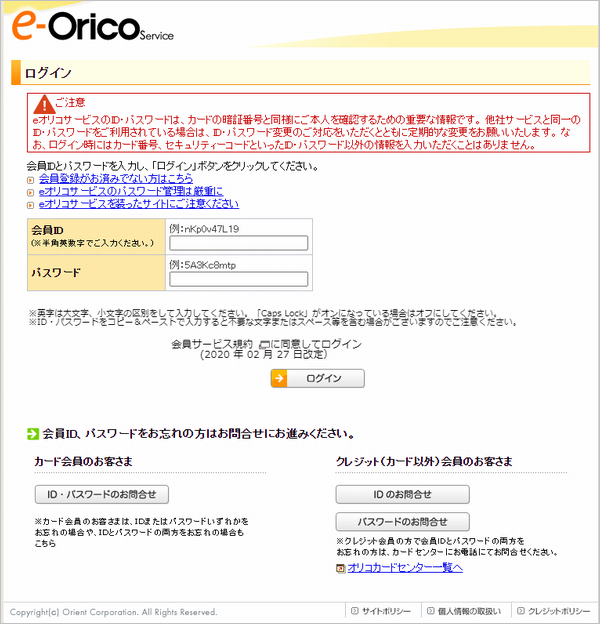
ちょっと覗いてみたところ、完コピ偽サイトは稼働中でした。

このようなおかしなメールに惑わされる方は居ないと思いますが、十分にご注意ください!!

こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS付随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*)

今、拡散中の詐欺メール

  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾 788件のビュー
  • 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態 563件のビュー

  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開 518件のビュー

  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明 453件のビュー

  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明 397件のビュー

      🛡️ Heartland 管理者が推奨する「究極の対策セット」  

          ① 【最強の物理防壁】YubiKey 5 NFC  🔑

パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。

Amazonで詳細を見る

          ② 【定番の安心】ウイルスバスター クラウド 3年版  🛡️

巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。

Amazonで詳細を見る

迷惑メールIPアドレス,login.e-orico-service.xyz,ORICN,ORICO,rico.co.jp,SMS,SPAM,thxw.us,オリコ,オリコポイント,オリコポイントゲートウェイ,ジャンクメール,セキュリティ通知,ドメイン,なりすまし,フィッシング詐欺,メール,メールアドレス,リンク偽装,ワードサラダ,一時停。止,拡散希望,注意喚起,詐欺,詐欺メール,迷惑メール,重要

Posted by heart


よろしければシェアお願いします

  • Twitter
  • Facebook
  • Pin it
  • LinkedIn
  • Pocket
『詐欺メール』アマゾン 株式会社から「アカウントのステータスを確認してください」と、来た件
Next
『詐欺メール』「 [spam] DHL Receipt for e-mail」と、来た件
Prev

関連記事

Thumbnail of related posts 115

『詐欺メール』「個人情報の更新専用URLのご案内」と、来た件

中国のドメインであることに注目して! ※ご注意ください! このブログエントリーは ...

Thumbnail of related posts 027

『詐欺メール』「【NHK】サービスの使用に関する通知」と、来た件

ついに国営放送局までもが標的に! ※ご注意ください! このブログエントリーは、フ ...

Thumbnail of related posts 165

『詐欺メール』『配送先住所が見つかりませんでした』と、来た件

ん?これ本当にヤマト運輸から? スマホやタブレットが普及し増々便利になる私たちが ...

Thumbnail of related posts 197

『詐欺メール』「【Amazon】プライム会費のお支払い方法に問題があります。支払い情報の復旧を確認」と、来た件

私は、あなたたちからも距離をとりたい(笑) ※ご注意ください! 当エントリーは迷 ...

Thumbnail of related posts 026

『詐欺メール』『【 重要 】労働金庫における一時的なご利用制限のお知らせ』と、来た件

『他国の誰かが』 多分あなたは、このメールに不信感を持ち検索されてここにいらっし ...

この記事のトラックバックURL

サイト内検索

今、拡散中の詐欺メール

  • 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾788件のビュー
  • 【速報】Apple Music+「無料体験終了のお知らせ」偽メールが58通の波状攻撃——管理番号は毎回違っても着地サーバーは同一という杜撰な実態563件のビュー
  • 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開518件のビュー
  • 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明453件のビュー
  • 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明397件のビュー

管理者おすすめの防犯グッズ

広告

【最強の物理防壁】YubiKey 5 NFC
Amazonで詳細を見る
【定番の安心】ウイルスバスター クラウド 3年版
Amazonで詳細を見る
【個人情報を守る】家庭用シュレッダー
Amazonで詳細を見る

Google検索

アーカイブ

カテゴリー

Thumbnail of new posts 005

2026年9月7日 : ヨドバシカメラ

「ヨドバシ・ドット・コム:お支払い方法をご確認ください」は詐欺!送信ドメインは2ヶ月前のAMEX詐欺と同一、テンプレート変数の露出も

HL-META: date=2026-09-06 | brand=ヨドバシ・ドッ ...
Thumbnail of new posts 021

2026年9月7日 : カゴヤ・ジャパン

「サポートから新しいメッセージ」はカゴヤ・ジャパンを騙る詐欺!ありがちなメールアドレスを総当たりし、BunnyCDN経由でActiveMailの認証情報を盗む手口

HL-META: date=2026-09-07 | brand=カゴヤ・ジャパ ...
Thumbnail of new posts 028

2026年9月7日 : ポイント詐欺

「今月分のスクラッチが用意できました」は楽天ポイント詐欺の第3弾——偽Google Playストアで不正アプリをインストールさせる手口、送信元は今回も韓国のAzure

HL-META: date=2026-09-07 | brand=楽天ポイントカ ...
Thumbnail of new posts 077

2026年9月6日 : 佐川急便

「荷物のお届け情報確認のお願い」は佐川急便詐欺の最新版!日本郵便・ETCと着地IPが完全一致、3ブランド同時展開の同一グループと判明

HL-META: date=2026-09-05 | brand=佐川急便(なり ...
Thumbnail of new posts 176

2026年9月6日 : ETC

「【ETC】決済方法の確認が必要です」はETC詐欺の最新版!日本郵便詐欺と同一キット・同一インフラ、精巧な偽ログイン画面を確認

HL-META: date=2026-09-05 | brand=ETC利用照会 ...
2026年9月
日 月 火 水 木 金 土
 12345
6789101112
13141516171819
20212223242526
27282930  
« 8月    

Copyright © 2012 HEARTLAND All Rights Reserved.

WordPress Luxeritas Theme is provided by "Thought is free".

  • 
    ホーム
  • 
    メニュー
  • 
    上へ
 TOP