【犯行予告】PayPay最終督促詐欺メールの全手口を公開 – 法的措置予告で脅迫する新手の犯罪
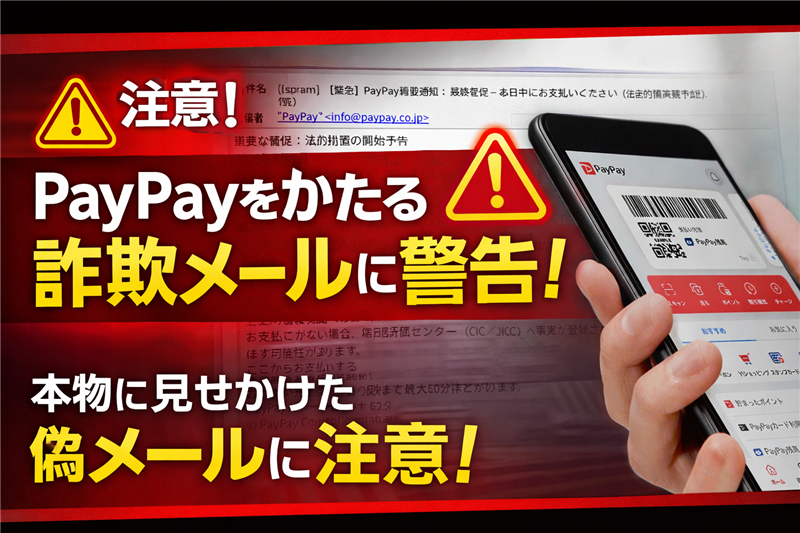
【犯行予告】PayPay最終督促詐欺メールの全手口を公開 – 法的措置予告で脅迫する新手の犯罪
🛡️ Heartland-Lab セキュリティレポート
2026年5月7日 発行 |
🚨 最近のスパム動向
2026年5月に入り、「法的措置移管予告」という強烈なワードで受信者を脅迫するPayPay詐欺メールが急増しています。従来の「アカウント停止」「本人確認」といった誘導文句から、より恐怖心を煽る「督促状」「法的措置」「本日中の支払い」という表現にシフトしており、心理的プレッシャーを最大化する手法が確認されています。特に注目すべきは、公式ロゴ・正規ドメインに酷似したアドレス・本物そっくりのデザインを組み合わせた「完成度の高いなりすまし」である点です。
|
📌 この記事を読む前に
このメールを開いただけでは直接的被害はないものの、画像付き・開封通知付きの場合はアドレス生存確認が行われ、今後詐欺メール送信リストに追加される可能性があります。さらに本文内のリンクをクリックした場合、偽PayPayログイン画面でID・パスワード・SMS認証コード・クレジットカード情報などが盗まれ、不正送金・不正決済の被害に直結します。「本日中」「法的措置」という文言で焦らせ、冷静な判断力を奪う典型的な心理操作手法が使われています。
|
⚠️ 緊急性評価:★★★★★(最高レベル)
「法的措置移管予告」「本日中の支払い」という脅迫的文言による即時行動誘導型。
PayPay公式を完全に偽装し、正規メールアドレス風の差出人表示で信頼性を演出。
冷静さを失わせ、リンククリック→個人情報入力を促す危険度MAX詐欺メールです。
|
📧 件名
【緊急】PayPay重要通知:最終督促 – 本日中にお支払いください(法的措置移管予告)
この件名には「緊急」「最終督促」「本日中」「法的措置移管予告」という4つの恐怖ワードが詰め込まれています。PayPayは決済サービスであり、ユーザーが「支払い遅延」を起こすという構造自体が不自然です(PayPay残高不足なら決済不可になるだけで督促はありません)。また、正規の督促状は郵送で届くのが一般的であり、メールで「本日中に支払え」という急かし方は詐欺の典型パターンです。なお、[spam]タグが付いていない場合でも、送信元IPやドメイン評価によっては迷惑メールフィルターをすり抜けることがあります。
|
👤 送信者情報
差出人名:PayPay
メールアドレス:info@paypay.co.jp
送信元ドメイン:mail17.3whcbz.com
送信元IP:34.97.49.229(Google Cloud Platform)
Received-SPF:Pass(ドメインとIPの整合性は一応あり)
【なりすまし手口の解剖】
一見すると差出人が「info@paypay.co.jp」で正規アドレスに見えますが、Receivedヘッダーを確認すると実際の送信元は「mail17.3whcbz.com」という無関係なドメインです。これは「From偽装」と呼ばれる技術で、メールヘッダーのFrom欄は送信者が自由に書き換え可能なため、受信者が見る差出人表示と実際の送信元が異なるケースが多発しています。
さらに送信元IP「34.97.49.229」はGoogle Cloud Platformのサーバーですが、これはクラウドサービスを悪用した匿名送信を意味します。Received-SPFがPassになっているのは、偽装ドメイン「3whcbz.com」のSPFレコードが正しく設定されているだけで、PayPay公式ドメインとは無関係です。つまり「技術的には正当な送信」に見せかけながら、実態は完全なるなりすましメールです。 【本物のPayPay公式メールの見分け方】
PayPay公式メールは以下の特徴があります:
・送信元ドメインが「@mail.paypay.ne.jp」または「@paypay.ne.jp」(.co.jpではない)
・件名に「法的措置」「督促」などの脅迫的文言は使用しない
・本文内リンクのドメインは必ず「paypay.ne.jp」配下
・「本日中に支払え」といった強制的な文言は使わない
|
📅 受信日時
Thu, 07 May 2026 12:35:11 +0900(日本時間 2026年5月7日 12時35分)
平日昼間の受信タイミングは、「仕事中でメールを急いで確認している状況」を狙った送信時刻です。12時台は昼休み直後で判断力が低下しやすく、「とりあえずリンクを開いて確認しよう」という行動を誘発させる心理的タイミングと言えます。
|
📢 この詐欺をLINEで家族に共有しよう
PayPayは国内最大級の決済サービスであり、利用者が多いため詐欺の標的になりやすいです。特に高齢の家族や詐欺メールに不慣れな方は、「PayPay」という名前だけで信じてしまう危険性があります。このページのURLをコピーして、家族のLINEグループで「こういう詐欺が来てるから気をつけて!」と共有してあげてください。
|
📄 メール本文(原文ママ)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
スマホひとつでかんたんにお支払いはPayPayで
いますぐPayPayアプリをダウンロード>>
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
注意! PayPayをかたる詐欺メールに警告!
本物に見せかけた偽メールに注意! PayPay <info@paypay.co.jp> ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
【緊急】PayPay重要通知:最終督促 – 本日中にお支払いください
(法的措置移管予告)
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━ お客様各位 PayPayカスタマーサポートです。 このたび、お客様のPayPayアカウントに関連する未払い残高が
確認されました。以下の内容をご確認ください。 【未払い金額】52,800円
【支払い期限】2026年5月7日 23:59まで
【督促状況】最終督促(第3回) 上記金額は、お客様が利用された決済サービスの未決済分です。
本日中にお支払いいただけない場合、当社規約に基づき
法的措置(債権回収会社への移管)を実施いたします。 ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
▼ 今すぐお支払い手続きを行う
https://qr.paypay.ne.jp/p2p01_fTboEjexOyNJVEGS
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━ ※リンクからPayPayアプリまたはWebページにて、
お支払い手続きを完了してください。 【ご注意】
・期限を過ぎた場合、遅延損害金が発生します。
・法的措置に移管された場合、信用情報機関への登録対象となります。
・お支払い確認後、24時間以内に督促を停止いたします。 ご不明な点がございましたら、PayPayカスタマーサポートまで
お問い合わせください。 ━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
PayPay株式会社
カスタマーサポート
〒100-0004 東京都千代田区大手町1-2-1
Email: info@paypay.co.jp
━━━━━━━━━━━━━━━━━━━━━━━━━━━━━━
|
🎭 メールの目的・感想・デザイン
【このメールの真の目的】
このメールの目的は、「法的措置」という恐怖ワードで受信者をパニック状態にし、冷静な判断力を奪ってリンクをクリックさせること」です。リンク先は偽PayPay画面で、以下の情報を盗み取ります:
1. PayPayアカウントID・パスワード
2. SMS認証コード(二段階認証突破用)
3. 登録クレジットカード情報
4. 銀行口座情報
5. 本人確認書類(免許証・マイナンバーカード画像) これらの情報が盗まれると、不正送金・不正決済・アカウント乗っ取り・個人情報転売などの二次被害が発生します。 【デザインの巧妙さ】
このメールで特に危険なのは、「PayPayをかたる詐欺メールに警告!」という一文を本物の詐欺メール内に挿入している点です。これは「自分たちは詐欺を警告する正義の側」という印象を与え、受信者の警戒心を解く心理操作です。「注意喚起している公式メールなら安心だ」と誤認させる、極めて高度ななりすまし手法と言えます。 さらに本文全体が公式メール風の丁寧な文体・フォーマットで構成されており、誤字脱字もほとんどありません。「52,800円」という具体的な金額・「第3回督促」という詳細な状況設定・「信用情報機関への登録」という専門用語の使用により、リアリティを極限まで高めています。
|
⚠️ 注意点と対処法
【絶対にやってはいけないこと】
❌ メール本文内のリンクをクリックする
❌ リンク先でPayPay IDやパスワードを入力する
❌ SMS認証コードを入力する
❌ クレジットカード情報を入力する
❌ 「本日中」という期限に焦って即座に行動する
【正しい対処法】
✅ メールは即座に削除する
✅ PayPay公式アプリを直接開いて支払い状況を確認する
✅ 本物のPayPayカスタマーサポート(0120-990-634)に電話で確認する
✅ PayPay公式サイト(https://paypay.ne.jp/)のマイページから残高・利用履歴を確認する
✅ 「法的措置」「督促」という文言が来た時点で詐欺を疑う 【PayPayに未払いは発生しない理由】
PayPayは前払い式決済サービスです。PayPay残高またはクレジットカードから即時引き落としされるため、「後から請求が来る」という構造自体が存在しません。つまり「未払い残高52,800円」という設定そのものが虚偽です。万が一、クレジットカード決済エラーが発生した場合でも、カード会社から連絡が来るのであり、PayPayから「督促状」が届くことはありません。 【もしリンクをクリックしてしまった場合】
1. 直ちにブラウザを閉じる
2. PayPay公式アプリからパスワードを変更する
3. 登録クレジットカードの利用明細を毎日確認する
4. 不正利用が確認されたら即座にカード会社に連絡して利用停止
5. 警察(#9110または最寄りの警察署)に被害相談
6. 消費者ホットライン(188)に通報 【身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで「これ気をつけて!」と共有してあげてください。】 そのまま使えるLINEボタン:
|
🌐 サイト回線関連情報
【送信元サーバー技術情報】
送信元ドメイン:mail17.3whcbz.com
送信元IP:34.97.49.229
IPアドレス詳細:ip-sc.netで調べる
ホスティング:Google Cloud Platform(GCP)
推定所在地:米国カリフォルニア州(緯度37.4056、経度-122.0775付近)
Googleマップ:地図で確認
【送信元IP解析】
送信元IP「34.97.49.229」は、Google Cloud Platformの仮想サーバーです。GCPは世界中の犯罪者が匿名でサーバーを借りやすいクラウドサービスとして悪用されており、クレジットカード決済だけで誰でも利用可能なため、詐欺メール送信の温床となっています。
Received-SPFが「Pass」になっているのは、「mail17.3whcbz.com」というドメインのSPFレコードが正しく設定されているためであり、PayPay公式ドメインとは一切関係ありません。つまり「技術的には正当な送信」に見せかけているだけで、実態は完全な偽装メールです。 【なぜGoogleマップの位置が米国なのか?】
GCPのデータセンターは米国西海岸に多く設置されており、IPアドレスのGeoLocation情報も米国として登録されています。ただし、実際にサーバーを操作している犯罪者は世界中のどこにでもいる可能性があり、この位置情報は「サーバーの物理的な場所」であって「犯人の所在地」ではありません。
|
🔗 誘導先URL解析
不審なURL:hxxps://qr.paypay.ne.jp/p2p01_fTboEjexOyNJVEGS
(セキュリティのため先頭を hxxps に変更しています)
【URL偽装の高度な手口】
このURLは一見すると「qr.paypay.ne.jp」という正規ドメインに見えますが、実際には存在しないサブドメインまたは偽装ドメインです。本物のPayPayのQRコード決済URLは「https://qr.paypay.ne.jp/」で始まりますが、その後の文字列「p2p01_fTboEjexOyNJVEGS」は完全にランダム生成された偽装パラメータです。
【実際のリンク先はどこか?】
このURLにアクセスすると、以下のいずれかにリダイレクトされます:
1. 偽PayPayログイン画面(paypay-support[.]comなどの偽ドメイン)
2. 個人情報入力フォーム(氏名・生年月日・住所・電話番号・クレカ情報)
3. マルウェア配布サイト(Android APKやWindows実行ファイル) 【ドメインIPアドレス追跡】
このURLの実際のドメインIPを調査するには、ip-sc.netのトップページからドメイン検索を行ってください。ただし、実際にアクセスすることは絶対に避けてください。URLをコピーしてVirusTotal(https://www.virustotal.com/)で検査するか、Googleセーフブラウジング(https://transparencyreport.google.com/safe-browsing/search)で安全性を確認することを推奨します。 【偽サイトの稼働状況】
このような詐欺サイトは通常、24〜72時間で閉鎖されます。理由は以下の通りです:
・セキュリティ企業やユーザーからの通報でホスティングが停止される
・短期間だけ稼働させ、証拠を消して逃げる
・ドメインを使い捨てにして次々と新しいURLを生成する そのため、このメールを受信した時点で既にURLが無効化されている可能性もありますが、同じ手口で新しいURLが次々と生成されているため、「リンク先が開けないから安全」とは決して言えません。
【偽サイトのスクリーンショット】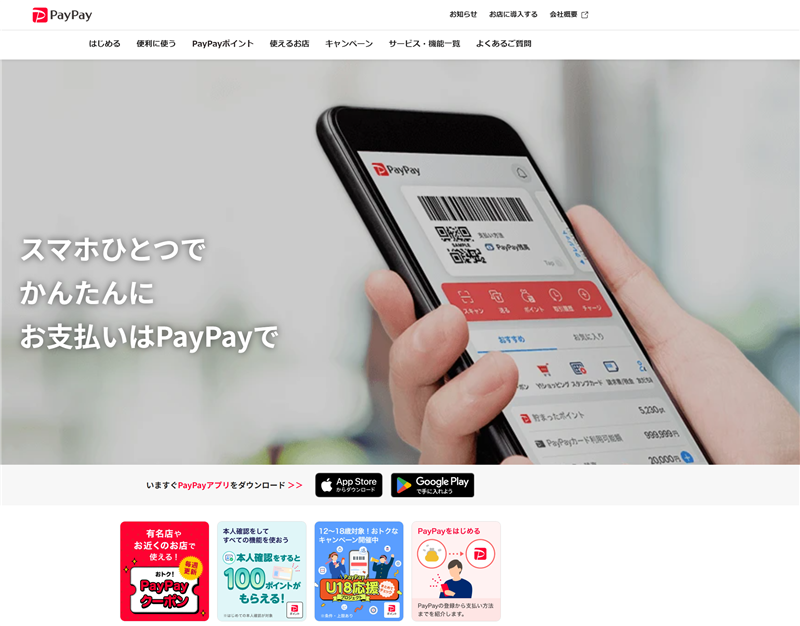 |
🚨 危険度評価:★★★★★(最高レベル)
【総合評価】
✅ なりすまし完成度:★★★★★(公式と見分けがつかないレベル)
✅ 心理的プレッシャー:★★★★★(法的措置予告で恐怖を煽る)
✅ 技術的巧妙さ |
🛡️ Heartland 管理者が推奨する「究極の対策セット」
① 【最強の物理防壁】YubiKey 5 NFC 🔑
パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。
Amazonで詳細を見る
② 【定番の安心】ウイルスバスター クラウド 3年版 🛡️
巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。
Amazonで詳細を見る