Amazonを彷彿とさせるアカウント名(笑) 第三者不正利用テンプレートを使い「クレディセゾン」に成りすますフィッシング詐欺メールが
届きました。
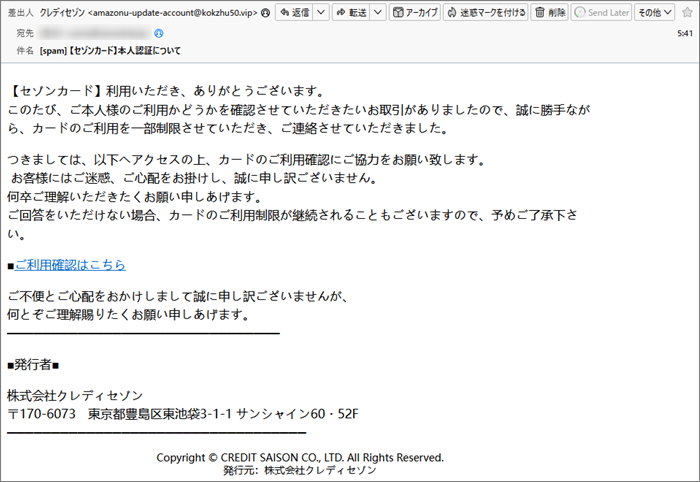
本文は、文頭の【】内と文末の署名欄を書き換えればどこにでも使える見慣れたテンプレートが
使われています。 では、このメールを解体し詳しく見ていきましょう!
まずはプロパティーから見ていきましょう。 件名は
「[spam] 【セゾンカード】本人認証について」
ご承知の通り件名欄は、差出人が書き込むものですからいくらでも適当に記入できます。
この件名には”[spam]”とスタンプが付けられているので迷惑メールの類です。
このスタンプはスパムスタンプと呼ばれるサーバーからの注意喚起で、これが付いている
ものは全て迷惑メールと判断されたもの。
うちのサーバーの場合注意喚起だけですが、例えばGoogleのGmailサーバーの場合だと
否応なしに「迷惑メール」フォルダーに勝手に保存されるような仕組みもあります。 差出人は
「クレディセゾン <amazonu-update-account@kokzhu50.vip>」
皆さんはご存じでしょうか?
この差出人欄は完全に自己申告制で、誰でもウソが書けるフィールド。
ですから、ここは信用できない部分です。 Amazonを彷彿とさせるアカウント名なのが残念です…(笑)
それに「クレディセゾン」さんには、”saisoncard.co.jp”って正規ドメインをお持ちです。
正規ドメインが有るのにそれ以外のこのようなでたらめなドメインを使ったメールアドレスで
ユーザーさんにメールを送るなんて信用問題に関わる大きな問題です。
使えないドメインのメールアドレスで では、このメールがフィッシング詐欺メールであることを立証していきましょうか!
まず、このメールのヘッダーソースを確認し調査してみます。
私が愛用のThunderbirdの場合、「表示(V)」⇒「メッセージのソース(O)」と進むと見られますよ。
ソースから抜き出した「フィールド御三家」がこちらです。 | Return-Path: 「amazonu-update-account@kokzhu50.vip」 ”Return-Path”は、このメールが何らかの障害で不達に終わった際に返信される
メールアドレスです。
一般的には、差出人と同じメールアドレスが記載されますが、ここは誰でも簡単に
偽装可能なフィールドなのであてにできません。 | | Message-ID:「1329242CECD127FF2F67E6F8786DA23C@tmoxpbzsrv」 ”Message-ID”は、そのメールに与えられた固有の識別因子。
このIDは世の中に1つしかありません。
”@”以降は、メールアドレスと同じドメインか若しくはデバイス名が入ります。
ここも偽装可能で鵜呑みにはできません。 | | Received:「from tmoxpbzsrv (unknown [61.140.228.225])」 ”Received”は、このメールが通過してきた各受送信サーバーが自身で刻む
自局のホスト情報です。
ここに掲げた”Received”はこのメールが最初に通過したサーバーのもの。
すなわち、差出人が使った送信サーバーの自局情報。
記載されている末尾の数字は、そのサーバーのIPアドレスになります。 | 先に書いた通り”Received”に記載のIPアドレスは差出人が利用したメールサーバーのもの。
このIPアドレスが差出人のメールアドレスのドメインに割当てられているものと一致すれば
メールアドレスの偽装は無かったことが証明されますが、そうでない場合、特定電子メール法
違反となり処罰の対象とされます。 ※特定電子メール法違反
・個人の場合、1年以下の懲役または100万円以下の罰金
・法人の場合、行為者を罰する では、メールアドレスにあったドメイン”kokzhu50.vip”について調べてみます。
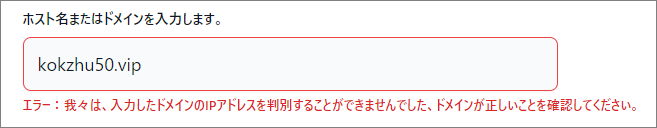
このドメイン、存在はするようですが、どうやらIPアドレスに割当てられていないようです。
IPアドレスに割当てられていないドメインは使用することができませんからこれでアドレス偽装は確定。
この方にはしっかり罪を償っていただかなければなりませんね! 「フィールド御三家」の中で一番重要なのは”Received”
これを紐解けば差出人の素性が見えてきます。
”Received”のIPアドレス”61.140.228.225”は、差出人が利用しているメールサーバーのもの。
このIPアドレスを元にその割り当て地を確認してみます。
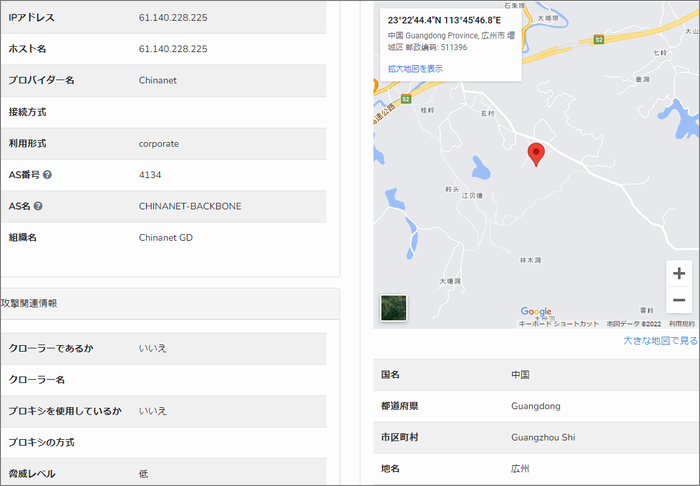
IPアドレスを元にしているので、かなりアバウトな位置であることをご承知いただいた上でご覧ください。
ピンが立てられたのは、中国広東省広州市付近です。
このメールは、この付近に設置されたメールサーバーを介して私に届けられたようです。
詐欺サイトはアムステルダムで構築 では引き続き本文。 【セゾンカード】利用いただき、ありがとうございます。
このたび、ご本人様のご利用かどうかを確認させていただきたいお取引がありましたので、
誠に勝手ながら、カードのご利用を一部制限させていただき、ご連絡させていただきました。 つきましては、以下へアクセスの上、カードのご利用確認にご協力をお願い致します。
お客様にはご迷惑、ご心配をお掛けし、誠に申し訳ございません。
何卒ご理解いただきたくお願い申しあげます。
ご回答をいただけない場合、カードのご利用制限が継続されることもございますので、
予めご了承下さい。 ■ご利用確認はこちら ご不便とご心配をおかけしまして誠に申し訳ございませんが、
何とぞご理解賜りたくお願い申しあげます。
─────────────────────────────── ■発行者■ 株式会社クレディセゾン
〒170-6073 東京都豊島区東池袋3-1-1 サンシャイン60・52F
────────────────────────────────── Copyright © CREDIT SAISON CO., LTD. All Rights Reserved. 発行元:株式会社クレディセゾン | 昔から使われているテンプレートなので特に違和感はありません。
このメールは、フィッシング詐欺メールなので詐欺サイトへのリンクが付けられています。
そのリンクは「■ご利用確認はこちら」って書かれたところに張られていて、リンク先の
URLがこちらです。
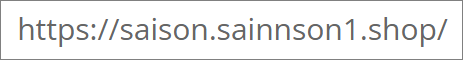 このサイトの危険性をトレンドマイクロの「サイトセーフティーセンター」で確認してみます。
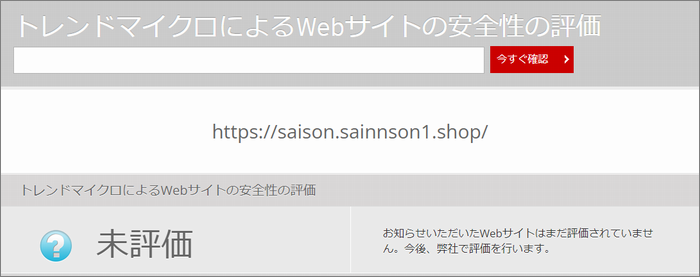
おっと、まだ「未評価」のようです。
このようなフィッシング詐欺サイトがこの評価ではあまりにも危険すぎます。
評価を変更していただけるよう早速申請しておきます。 このURLで使われているドメインは、サブドメインを含め”saison.sainnson1.shop”
このドメインにまつわる情報を取得してみます。
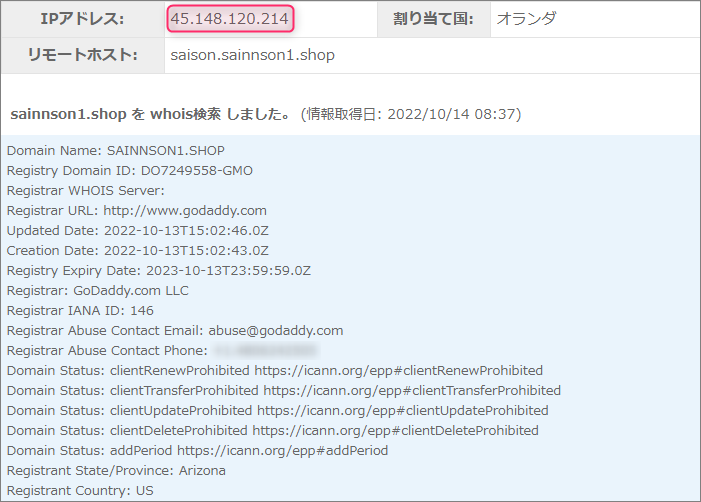 申請者は、アメリカアリゾナ州の「GoDaddy」と言うレジストラに申請代行をお願いしたようです。
そしてこのドメインを割当てているIPアドレスは”45.148.120.214”
このIPアドレスを元にその割り当て地を確認してみます。
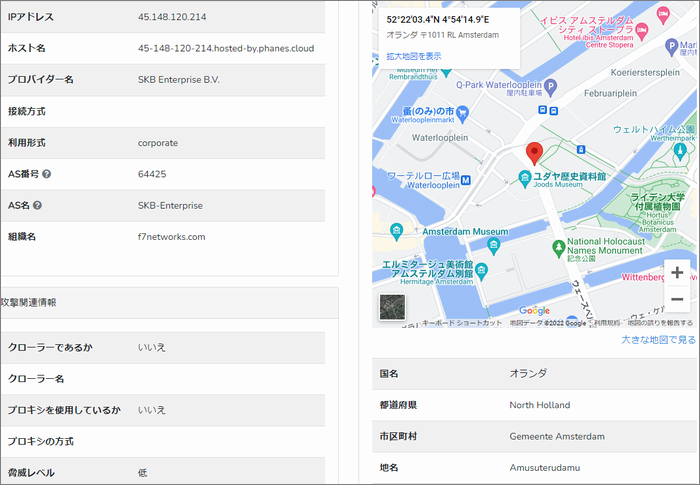
ピンが立てられのは、オランダのアムステルダム付近。
この辺りに設置されたウェブサーバーに、リンク先の詐欺サイトは構築されているようです。 トレンドマイクロの「サイトセーフティーセンター」で未評価とされているので
きっと無防備に放置されているであろうリンク先へ安全な方法で訪れてみました。 おっと、Googleでは既に危険なサイトとしてブラックリストに登録されて、Chromeが接続を
ブロックしてきました。
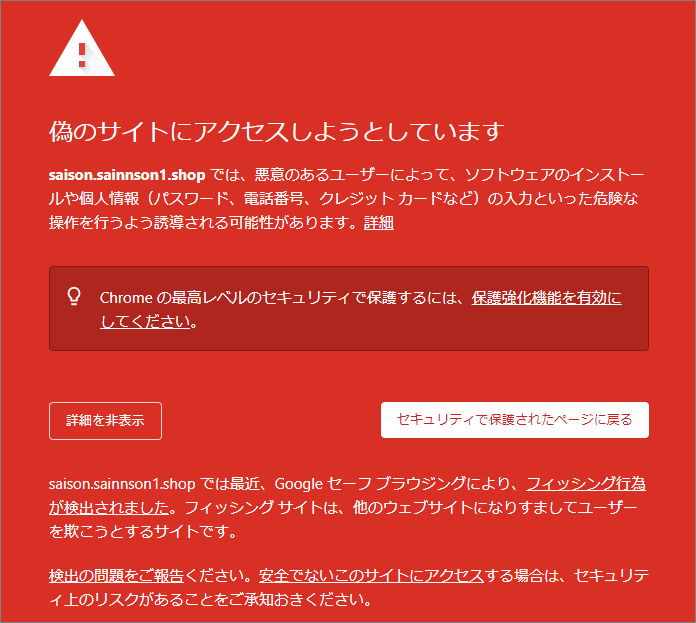 気にせず先に進んでみると、開いたのはセゾンカードユーザー専用サイトの「Netアンサー」
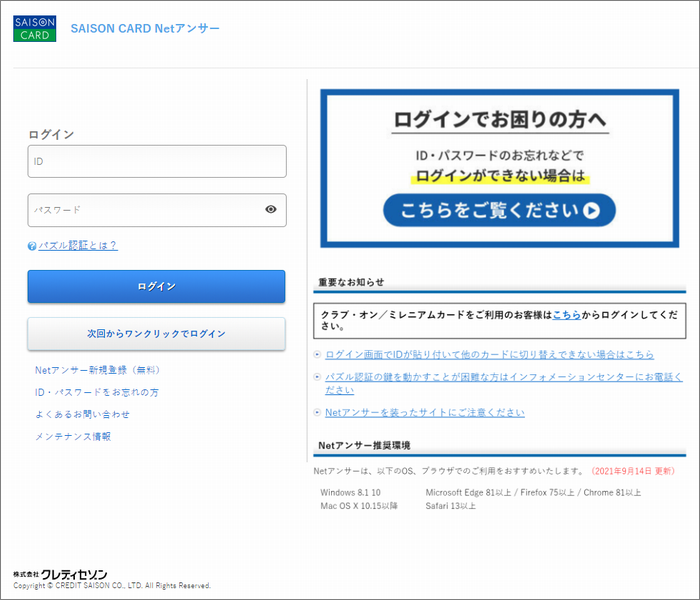
もちろん偽サイトですから絶対にログインしないでください。
もし誤ってログインしてしまった場合は、至急「カスタマーサポート」に連絡してください!
まとめ フィッシング詐欺サイトを運営しているサーバーは、珍しく今回はオランダのアムステルダムと出ました。
多くの場合ロサンゼルスと出ることが多いのですが、まれにヨーロッパやロシアの時もあります。
サーバーさえあればどこにでも構築できるので犯人にはこだわりはないのでしょうね。 恐ろしいことに、今、こうしている間にも大量のフィッシング詐欺メールが発信されたくさんの
フィッシング詐欺サイトが作られ消滅していきます。
次から次に新種のメールが届くので常に意識して被害に遭わないようご注意ください。 いつものことながら、誤字・脱字・意味不明がありましたらお許しください(^-^; |