『詐欺メール』「【バージョンアップ】メンテナンス作業のお知らせ」と来た件
2020年4月22日
| うちの社名が悪用されてる! |
時々送られてくるkagoyaさんを騙ったブラックメール。
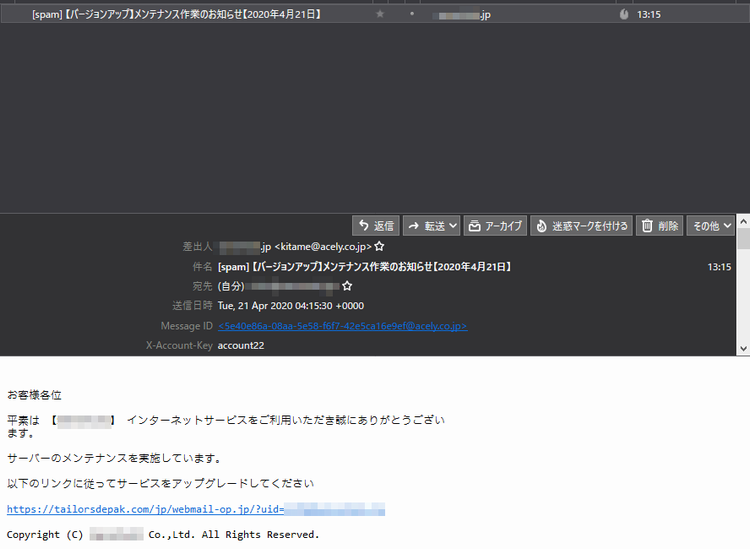
味気ない文面で必ず「ウェブメーラー」のURLのリンクを付けて送ってきます。今回も事務所の代表Eメールアドレスにそのたぐいのメールが送られてきました。これがそのバカげたメール。
これ、いつもなら「KAGOYA」って書いてあるところが驚くことにうちの事務所の名前が入れてあるんです。
このぼかしてあるところ…
あり得んでしょ! コイツウソばっかり書いてあるんですよ。 まず差出人。「**********.jp <kitame@acely.co.jp>」
この”**********.jp”って所はうちのドメインが書いてあるんです。
普通に考えたら差出人の名称がドメインなら差出人のメールアドレスも同じドメインでしょ!
なのに”kitame@acely.co.jp”ってアドレスはちょっと考えにくい(-_-;) 差出人の名前とメールアドレスなんて簡単に偽装できるんでよね~
でね、この”acely.co.jp”ってドメインですけど、こいつらのいつもの手で、実際に使われるドメインを
勝手に偽装に使ってるんです。
検索してみると、とある企業さんのウェブサイトが開きます。
きっと悪用されてるなんて知らないんでしょうね… で、件名が「[spam] 【バージョンアップ】メンテナンス作業のお知らせ」
しっかり”スパムスタンプ”入れられています。
うちはプロバイダーじゃね~し! 本文の書き出しが「平素は 【〇×△】 インターネットサービスをご利用いただき誠にありがとうござい ます。」
”〇×△”はうちの社名がアルファベットで書いてあります。
そりゃそうだわ、だってドメインからしか社名分からないからアルファベットしか書けないし(笑) 何が、インターネットサービスだよ!
うちはプロバイダーじゃなくて図面書いてる会社だよ!! どーせウェブメーラーに飛ぶと思うけどちょっとだけ冒険してみると…
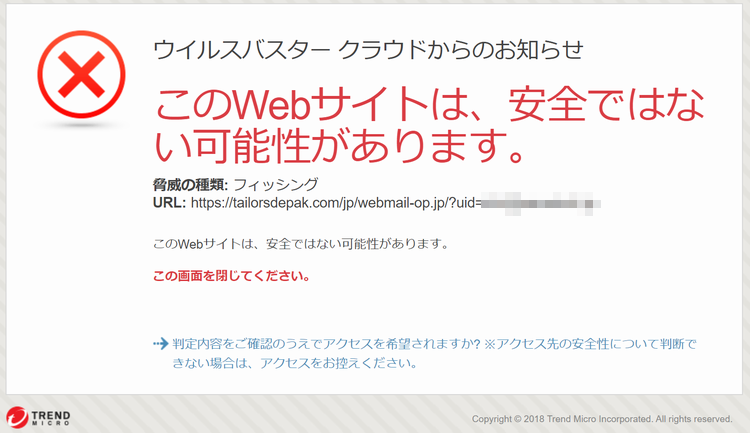
ほら出た! バスターの警告! 無理やり先へ進むと…
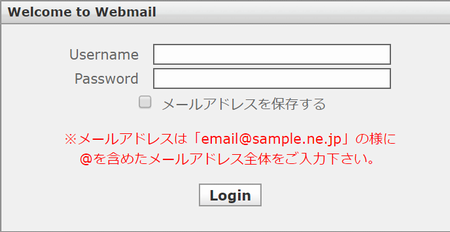
やはり、ウェブメーラーのログイン画面。
KAGOYAさん時と一緒だ。 この時のURLは「ttps://webmail.earth-core.jp/?_task=login」
メールに書かれてたURLから知らないうちに転送されてるし。 適当に入力してみると
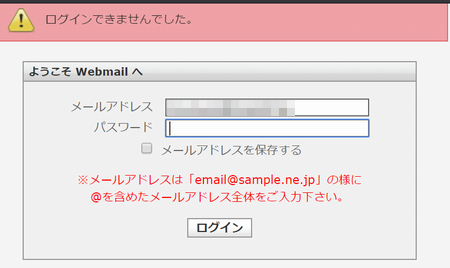 何度か入れ直してみましたがログインはできませんでした。
それにしても勝手に会社名を騙るなんてけしからん!
どうせ、偽装に売©二のドメインも使われているんでしょうね…
苦情が来ない事を祈っています(汗)
迷惑メール相談センターへ通報します では最後に、受信者の責任として受け取った「迷惑メール」を通報。
「迷惑メール相談センター情報提供ページ」にある
メールアドレス(meiwaku@dekyo.or.jp)宛に「ヘッダーをすべて表示させた」状態で転送します。
はい、お疲れ様でした (^^♪
|
こういった詐欺まがいのブラッキーなメールは、本文中のリンクをクリックしないことが大切!
そしてOS不随のセキュリティーは充てにせず、必ず自身でセキュリティーソフトを導入し
防御することが大切です。
丸腰の方、躊躇しないで「ポチっ」としてご安全に!(*^^*) |
🛡️ Heartland 管理者が推奨する「究極の対策セット」
① 【最強の物理防壁】YubiKey 5 NFC 🔑
パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。
Amazonで詳細を見る
② 【定番の安心】ウイルスバスター クラウド 3年版 🛡️
巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。
Amazonで詳細を見る