【eオリコ詐欺メール】カードご利用速報(リアルタイム配信)のご案内は偽物!3Dセキュアの変更通知に注意
クレジットカードの「登録情報を変更しました」というお知らせが届くと、思わずドキッとしますよね。まして、自分では何も手続きしていないときは、なおさらです。
昨夜届いた「【eオリコ】カードご利用速報(リアルタイム配信)のご案内」というメールを調べました。結論から言うと、これは詐欺メールです。「取り消し」のリンクを押す前に、このページで確認してください。
この「カードご利用速報」のご案内は 偽物 です
オリコは、不正を検知したことをメールで知らせることはないと公式に案内しています。
届いたメールの中身
本文は、次のとおりです。お名前、カード番号の下4桁、メールアドレスは、伏せてあります。
件名:【eオリコ】カードご利用速報(リアルタイム配信)のご案内
送信者:eオリコサービス配信センター

(お客様名) 様

平素は「eオリコサービス」をご利用いただき、誠にありがとうございます。
「本人認証サービス」のお申込をいただいたeオリコサービス会員の方に、オリコより配信しております。

◇ご案内の内容
下記の内容で本人認証サービス(3Dセキュア)の登録情報変更およびメールアドレスの更新リクエストを受け付けました。

●カードタイプ:(オリコ発行のカード名)
●カード番号:****-****-****-(伏せています)
●対象サービス:本人認証サービス(3Dセキュア)
●変更前メールアドレス:(伏せています)
●変更後メールアドレス:(見知らぬGmailアドレス・伏せています)

※本変更にお覚えのない場合や、手続きをキャンセル(取消)される場合は、下記リンクより速やかに本人確認および取消しのお手続きをお願いいたします。
(※期限内に検証・取消しを行わない場合、自動的に変更が適用されますのでご注意ください。)

・本人認証サービスの確認・取消し手続きはこちら
(リンクの表示:公式のオリコのURLに見せかけたもの)

■お心当たりのない方について
本メールに、お心当たりのない方はお手数ですが、その旨を下記お問合せフォームにてお申出願います。
本メールは配信専用のアドレスからお送りしております。
※本文を文字で再現したものです(一部抜粋)。メールヘッダー詳細は個人情報保護のため非掲載です。
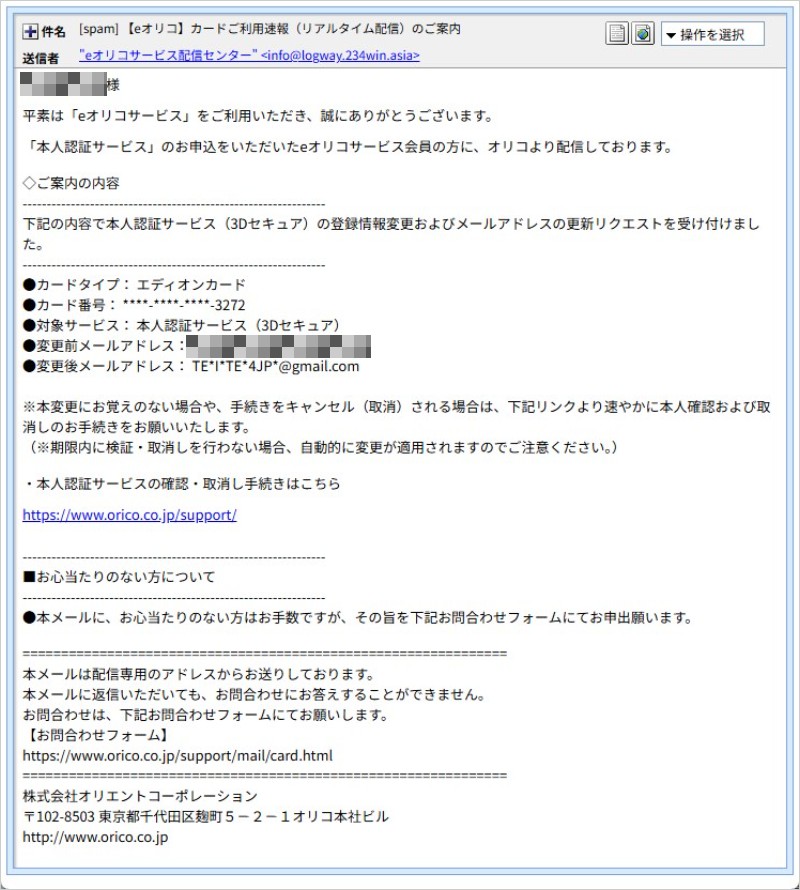
▲ 実際に届いたメールの画面(お名前とメールアドレスは加工しています)
「変更後のメールアドレス」に、まったく知らない人のメールアドレスが書いてあるのがポイントです。「勝手に変えられた」と不安になった人が、取り消しのリンクへ急ぐように仕向けています。
送信ルートと偽装の見破りポイント
| 項目 | 調べて分かったこと |
| 送信元 | オリコ公式のドメイン orico.co.jp ではなく、234win[.]asia のサブドメインから送られていました。 |
| SPF・DKIM | SPFが合格でも安心できません。送り手が自分のドメインに「このIPから送ってよい」と設定していれば、その通りに送ると合格になるためです。DMARCは、迷惑メール扱いにしない設定(p=none)でした。 |
| リンクの食い違い | 本文には公式の orico.co.jp が書かれていますが、実際のリンク先は suimaogahcm[.]net でした。オリコも、表示が正規のURLに見えても、実際のリンク先は偽サイトの場合があると注意しています。 |
| 内容の不自然さ | オリコは「不正を検知した場合」や「カードの利用停止」などを、メールで知らせることはないと公式に案内しています。 |
| 配信の仕組み | メールの中継の記録には、一斉送信用のソフトを思わせる名前(参考情報)が残っていました。ただし、この記録は偽装できるため、決め手にはしていません。 |
- 3Dセキュア(本人認証サービス):ネットでカードを使うとき、カード会社が本人かどうかを追加で確かめる仕組みです。これを「変更された」と聞くと、カードを悪用されたと不安になります。
- SPF・DKIM・DMARC:メールの送り主が本物かを確かめるための仕組みです。ただし、自分で用意したドメインなら、詐欺の送り主でも設定できます。
- クローキング:見る人のパソコンやスマホによって、表示するページを切り替える手口です。調べる側にだけ、無害なページを見せることもあります。
なお、「本メールは配信専用のアドレスからお送りしています」「お問合せはフォームから」と、丁寧に公式らしく書いていますが、その丁寧さを別のことに向ければ、もっと世の中のためになったでしょうに。
リンクの先は、端末によって変わりました
メールのリンクを、パソコンとスマホで開いて比べました。同じリンクなのに、行き先が違います(当サイトでの手動観測です)。
パソコン:本物のオリコのページが表示される
パソコンで開くと、中継役の suimaogahcm[.]net(IPは104.21.37.254)を経由して、オリコ公式サイトの「メールによるお問合せに関する注意事項」のページに着きました。一見すると、何の問題もないように見えます。
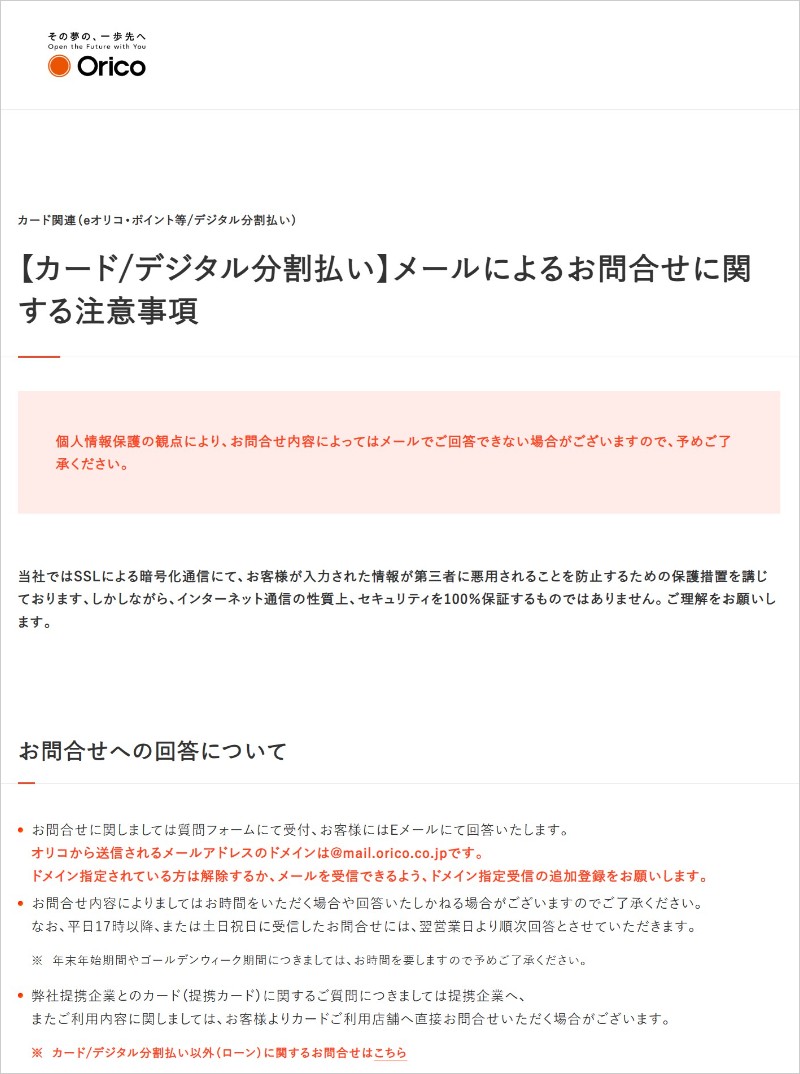
▲ パソコンで開いたときに表示された、本物のオリコ公式サイトのページ
スマホ:別のサイトへ飛ばされる
スマホで開くと、ph646[.]site(IPは172.67.146.99)へ転送されました。調べた時点(11/19 9時ごろ)では、サーバーの不具合を示す「502 Bad gateway」のエラー画面が出ていました。スマホで本来どんなページを見せる予定だったのかは、確認できていません。
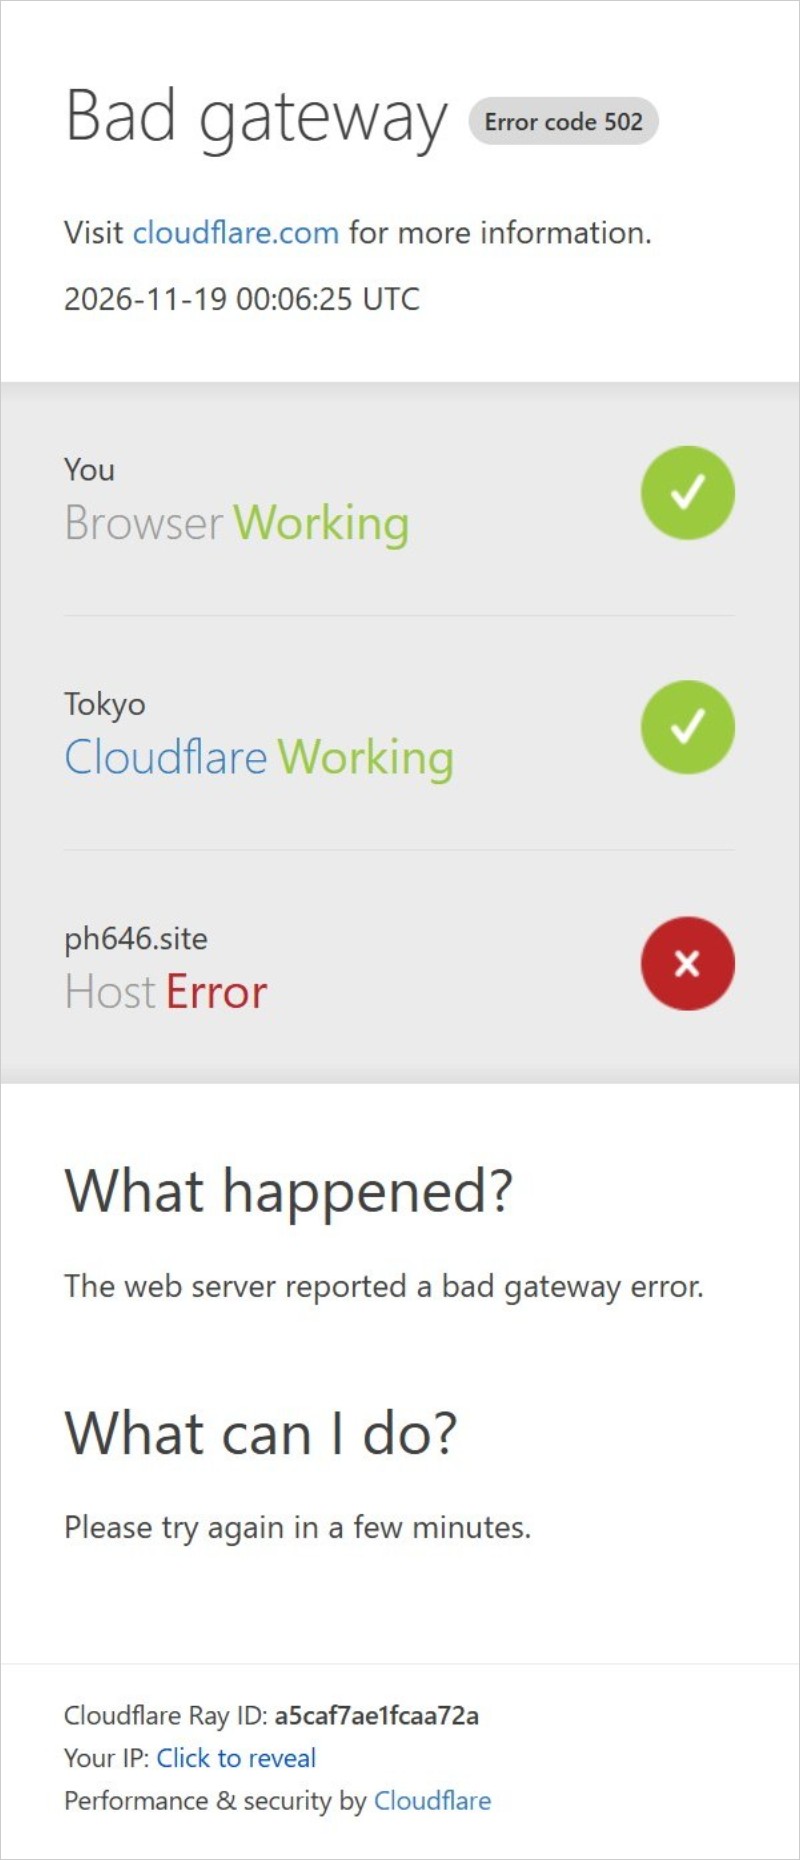
▲ スマホで開いたときに表示された、502エラーの画面
肝心の転送先が、エラーで落ちていたのは、攻撃者の準備不足だったのかもしれません。ただし、サイトが動いていない間に調べて「無害だった」と判断してしまうのは危険です。後から中身が差し替えられるおそれがあります。
パソコンで調べる人や、自動で危険なサイトを探すしくみには、本物のページを見せて「問題なし」と思わせるためとみられます。実際に狙っているのは、スマホで開く人です。パソコンで確認しただけでは、危険に気づけないことがあります。
関係するドメインとサーバー
| ドメイン | 役割 | IPと登録の状況 |
logway.234win[.]asia | メールの送信元 | 34.128.4.22(米国/Google Cloud)。親ドメイン 234win[.]asia は有効期限が11/29で、11/18に情報が更新されていました。 |
suimaogahcm[.]net | リンクの中継先 | 104.21.37.254(Cloudflare)。2024年12月の登録で、11/16に情報が更新されていました。 |
ph646[.]site | スマホの転送先 | 172.67.146.99(Cloudflare)。有効期限が11/24で、11/18に情報が更新されていました。 |
※Cloudflareのような中継サービスのIPは、位置情報が表示されても、サイトを運営する人の所在地を示すものではありません。
※3つのドメインは、登録業者が同じ(Gname)で、有効期限が近く、直前に情報が更新されている点が共通しています。ただし、同一人物の仕業と断定することはできません。
注意点と対処法
- 「取り消し」のリンクも開かない。メールで「期限内に」と急かされても、あわてなくて大丈夫です。
- 登録内容を確認したいときは、公式アプリや、ご自分で登録した公式サイトのブックマークから、会員サイトにログインして確かめましょう。
- オリコは、「不正を検知した」「カードの利用を制限した」といった内容を、メールやSMSで知らせることはないと案内しています。こうした内容のメールは、まず疑ってください。
- パソコンで開いて「本物のサイトだった」と思っても、安心はできません。スマホで見ると違うページが出る場合があります。
- もし、リンク先でカード情報や会員サイトのパスワードを入力してしまっても、あなたのせいではありません。すぐにオリコへ連絡して利用の停止や再発行を相談し、パスワードを変え、利用明細に覚えのない請求がないか確認してください。不安なときは、お近くの警察の相談窓口(警察相談専用電話 #9110)にも相談できます。
オリコ公式の注意喚起ページ(外部サイト):
まとめ
「【eオリコ】カードご利用速報(リアルタイム配信)のご案内」は、オリコを装った詐欺メールです。3Dセキュアの変更を知らせて不安をあおり、取り消しのリンクへ誘導します。リンクの先は、パソコンなら本物のオリコのページ、スマホなら別のサイトと、端末で変わっていました。
SPFが合格していても、本物の証明にはなりません。リンクを押す前に、このページと見比べてください。
ご家族やお知り合いにも、「カードの変更通知は、メールのリンクから確認しない」と、一言伝えておくと安心です。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの位置情報の確認には ip-sc.net を参照しています。