【確認】デジタルコンテンツの購入で ¥9,800 が請求されましたはAmazon詐欺メール!見分け方と対処法
日曜のお昼どき、ごはんのあとにスマホを開いたら「¥9,800 が請求されました」というメールが届いていた。そんな経験、想像しただけでドキッとしますよね。今回は、そのドキッとする気持ちを狙ったAmazonを装うメールを調べました。
| 受信日 | 2026年11月22日(日)12時台 |
| なりすまし先 | Amazon(差出人表示は「Amazon」) |
| 手口 | 身に覚えのない請求(¥9,800)で驚かせ、リンクを押させる |
| 危険度 | ★★★★☆(慌てて押すとログイン情報・カード情報を盗まれるおそれ) |
| 見破りやすさ | ★★★☆☆(差出人の表示は本物そっくり) |
| 実際の送信元IP | 180.190.20.179(フィリピン・セブ周辺と推定) |
| メール認証 | SPF:fail(不合格)/DKIM:署名なし |
| リンク先 | hxxps://qe1d25jg[.]s3[.]us-east-2[.]amazonaws[.]com/(AWSのクラウド・アメリカ) |
| Chromeの警告 | 確認時点で「危険なサイト」と表示 |
偽物(フィッシング詐欺)です。
まず、やってはいけないこと
- メール内の「購入内容を確認する」を押さない(押してしまっても、慌てなくて大丈夫です)
- ID・パスワード・カード番号を入力しない
- 本当に購入されていないか気になる時は、メールではなく公式アプリや、自分で登録したブックマークから注文履歴を見る
届いたメールの内容
件名は「【確認】デジタルコンテンツの購入で ¥9,800 が請求されました」。差出人は "Amazon" <noreply@amazon.co.jp> と表示されていましたが、あとで見るようにこれは偽装です。短くシンプルな文面で、宛名は「お客様」だけでした。
お客様

お客様のアカウントでデジタルコンテンツの購入による請求を確認いたしました。

ご請求金額:¥9,800
内容:映画・デジタル版(HD)
取引番号:20261122-DG-45546132

この購入に心当たりがない場合は、すぐにご対応ください。
お時間が経過すると返金ができなくなる可能性がございます。

[購入内容を確認する]
(リンク先:hxxps://qe1d25jg[.]s3[.]us-east-2[.]amazonaws[.]com/index[.]html)

Amazon
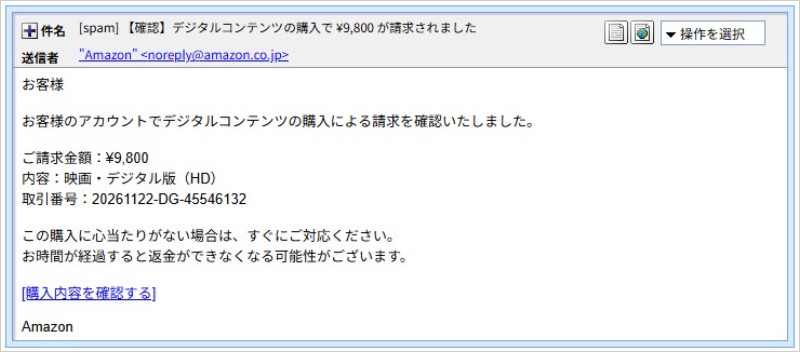
▲実際に届いたメールの画面
注目したいのは、「お時間が経過すると返金ができなくなる可能性がございます」という一文です。急がせて、考える時間を奪うのは、詐欺メールの典型的な手口です。「心当たりがない」という不安と「急がないと」という焦りを、同時に押してきます。
どこから送られてきた?(送信ルートと偽装判定)
メールの「通り道」の記録(ヘッダー)を調べると、本物のAmazonとは思えない点がいくつも見つかりました。
- 実際の送信元はフィリピンの回線:外部から最初にメールを届けたのは
180.190.20.179で、フィリピンの通信会社(Globe Telecom)のIPアドレスです。位置はセブ周辺と推定されます(調査サービスごとに市の結果は少し異なります)。接続時の名乗り(HELO)も、会社名ではなくIPアドレスそのものでした。 - メール認証は不合格(SPF fail):差出人のドメイン
amazon.co.jpが「ここから送ってよい」と登録した一覧に、このIPは入っていませんでした。DKIM(改ざん防止の署名)もありません。つまり、差出人の表示だけ本物そっくりにした「なりすまし」です。 - 未来から届いたメール?:メールに書かれた送信日時は「+0700の18:15」で、日本時間にすると20:15でした。実際に届いたのは12時台ですから、約8時間も先の時刻です。送信側の設定ミスか、日時の偽装でしょう。
- 作成に使われたのは古いOutlook:メールを作ったソフトの記録は「Microsoft Office Outlook 11」。2000年代前半の古い版です。20年選手のOutlookで通知を送ってくるAmazon、というのは考えにくい話です。
- 日本語が数字の羅列に変換されている:本文の日本語は、すべて「お」のような数字入りの記号に置き換えて書かれていました。対応していないメールソフトでは文字化けします。迷惑メール対策のフィルターをすり抜ける目的の可能性もありますが、断定はできません。
用語解説(むずかしい言葉をやさしく)
- SPF(fail):「うちの名前でメールを送ってよいサーバーはここです」という登録名簿です。名簿にない所から届くと「fail(不合格)」と判定されます。
- Amazon S3:Amazonが貸しているネット上の保管場所です。契約すれば誰でもファイルを置けるため、悪用されることがあります。「amazonaws.com」で終わる住所でも、Amazonの公式サイトという意味ではありません。
- Googleセーフブラウジング:Chromeなどに組み込まれた、危険なサイトを見つけて警告する仕組みです。
リンクの先を調べると
ここからは、詳しく調べて分かったことです。
「購入内容を確認する」のリンク先は、Amazonの公式サイトではなく、hxxps://qe1d25jg[.]s3[.]us-east-2[.]amazonaws[.]com/index[.]html というAmazonのクラウド上の住所でした。アメリカ(オハイオ州)にあるAWSのサーバー(52.219.143.66 など)に対応します。
当サイトが確認した時点では、ログインを求めるようなページは表示されず、別のページへの転送も見られませんでした(途中の経路は未確認です)。一方、Chromeでアクセスすると、次のような「危険なサイト」の警告が表示されました。Googleがこのアドレスをすでにフィッシングとして検知していたと考えられます。
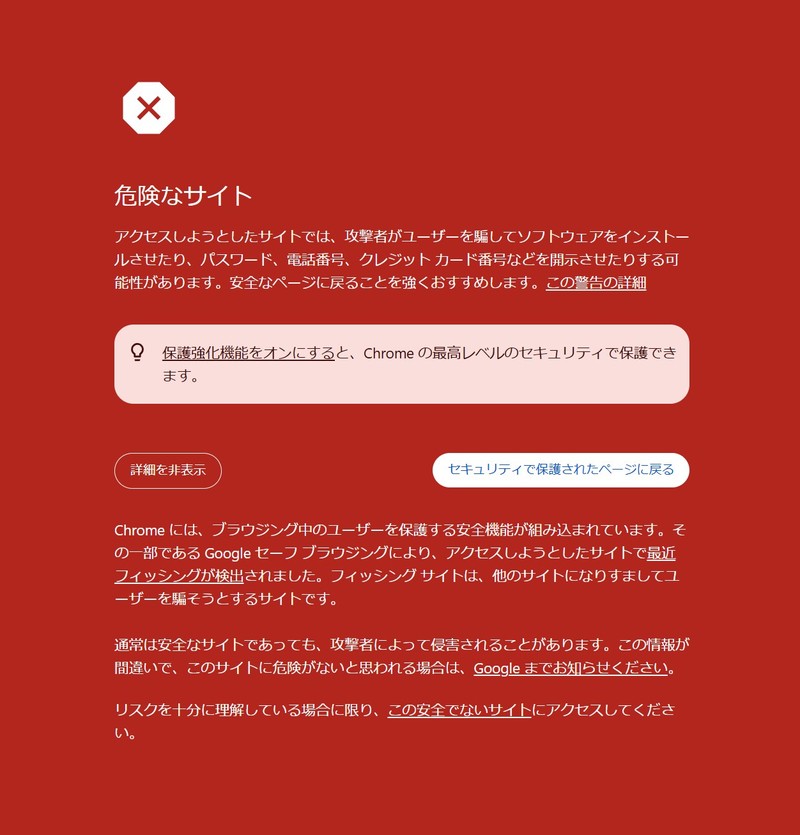
▲Chromeの警告画面の例(本件固有の画面ではなく表示例です)
ただし、環境や時間帯によっては警告が出ない場合もあります。「警告が出ないから安全」とは限りませんので、心当たりのない請求メールのリンクは、最初から開かないのがいちばんです。
同じ「入口」を使ったメールが他にも
当サイトで受信したメールを振り返ると、同じ amazonaws[.]com の住所を入口にしたメールが、直近でほかにも届いていました。
- 11月15日:日本郵便を装う「お届け先住所の確認のお願い」
- 11月17日:「駐車違反の確認について」
- 11月18日:「【緊急】不正な請求の可能性があります」
- 11月21日:「【確認】高額な注文がお客様のアカウントで行われました」
- 11月22日:高島屋カードを装う「未反映ポイントのお受け取り手続きのご案内」(当サイトで記事化しています)
装うブランドや文面はバラバラですが、「Amazonのクラウド上の住所を入口にする」点が共通しています。ただし、同じ犯人だと断定できる材料はありません。
見分け方と、もしもの時の対処法
見分けるポイント
- 宛名が「お客様」だけ:本物の通知には、あなたのアカウントに関する具体的な情報が書かれているのが普通です。
- 急がせる一文:「返金ができなくなる」と時間を区切るのは、考える余裕を奪うためです。
- リンクの住所を見る:Amazonの話なのに、リンクの住所は
amazonaws[.]comのクラウド上でした。公式サイトの住所とは別物です。
もし、リンクを開いたり入力したりしてしまったら
責められるようなことではありません。気づいた時点で動けば、被害を防げることが多いです。落ち着いて、次の順で対応してください。
- 開いただけの場合:何も入力していなければ、まずは心配しすぎなくて大丈夫です。ブラウザを閉じてください。
- ID・パスワードを入力した場合:公式アプリや自分で登録したブックマークから正規のサイトにログインし、すぐにパスワードを変更してください。同じパスワードを使い回しているサービスも変更しましょう。
- カード番号などを入力した場合:カード裏面の連絡先へすぐに電話して、利用停止や再発行を相談してください。身に覚えのない請求がないか、利用明細も確認しましょう。
- 本当に購入されていないか知りたい場合:メールではなく、公式アプリや自分のブックマークからAmazonにログインして、注文履歴を確認してください。
- 不安な時は、消費者ホットライン「188」や、警察相談専用電話「#9110」に相談できます。
「身に覚えのない請求」は、焦らせて押させるための入口かもしれません
メールのリンクは押さず、確認は公式アプリや自分のブックマークから。身近なご家族にも、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net