【詐欺】MyJCB「ユニバーサル・スタジオ・ジャパン チケット発行完了」「電子チケット発券・お受け取り手続き」は偽メール|ローチケ偽サイトへ誘導
【偽物】これはJCBからのメールではありません
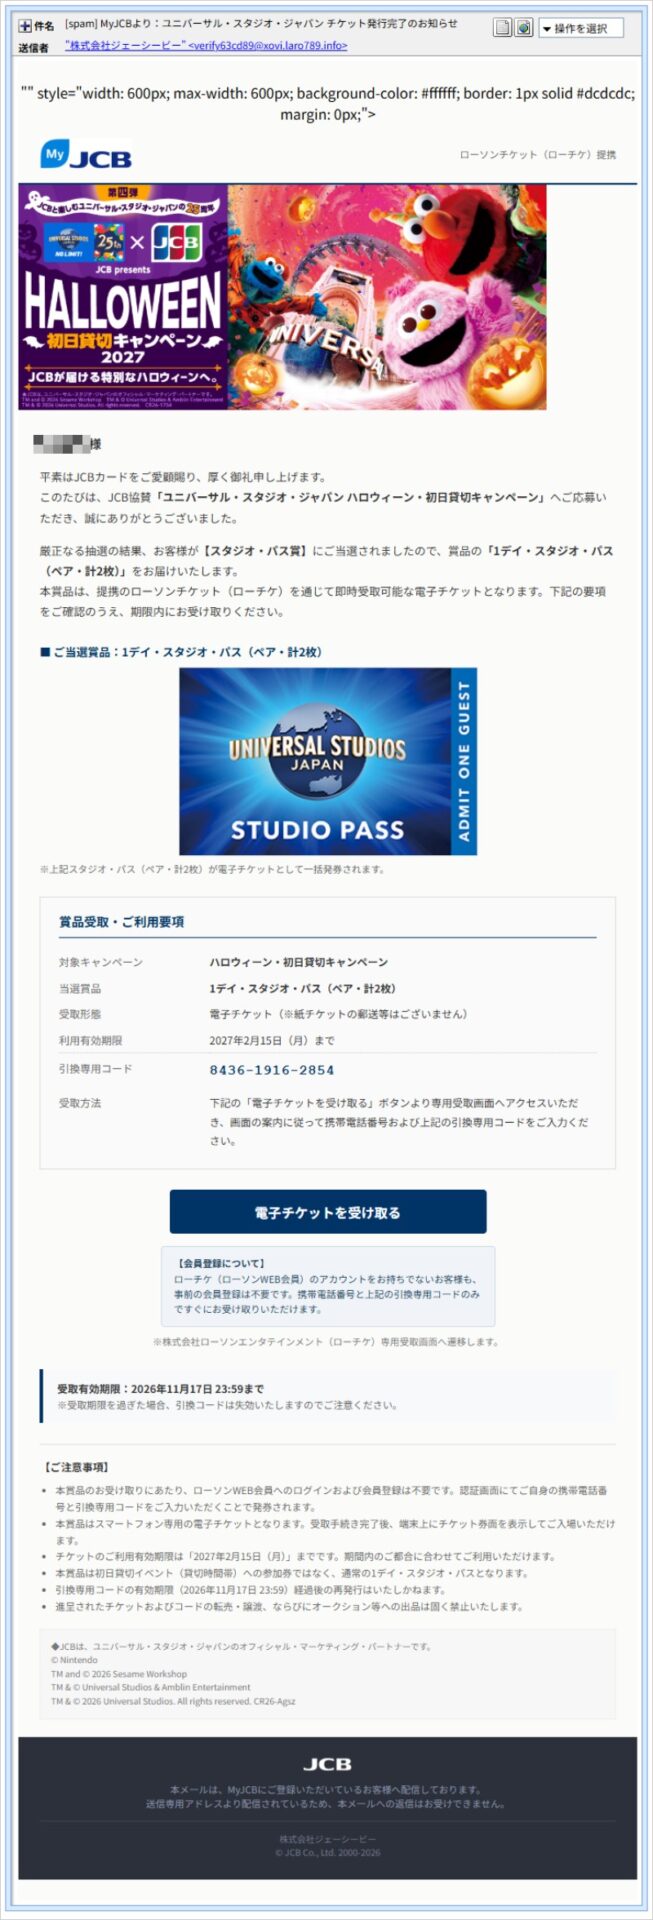
詐欺メールの本文を再現します
実際に届いた本文を、読みやすく再現したものです。宛名は伏せ、詐欺サイトのURLはクリックできないように書き換えています。
差出人:株式会社ジェーシービー
【MyJCB】 ローソンチケット(ローチケ)提携

【JCB】ユニバーサル・スタジオ・ジャパン ハロウィーン・初日貸切キャンペーン

(宛名)様
平素はJCBカードをご愛顧賜り、厚く御礼申し上げます。
このたびは、JCB協賛「ユニバーサル・スタジオ・ジャパン ハロウィーン・初日貸切キャンペーン」へご応募いただき、誠にありがとうございました。

厳正なる抽選の結果、お客様が【スタジオ・パス賞】にご当選されましたので、賞品の「1デイ・スタジオ・パス(ペア・計2枚)」をお届けいたします。
本賞品は、提携のローソンチケット(ローチケ)を通じて即時受取可能な電子チケットとなります。下記の要項をご確認のうえ、期限内にお受け取りください。

■ご当選賞品:1デイ・スタジオ・パス(ペア・計2枚)

【賞品受取・ご利用要項】
対象キャンペーン:ハロウィーン・初日貸切キャンペーン
当選賞品:1デイ・スタジオ・パス(ペア・計2枚)
受取形態:電子チケット(※紙チケットの郵送等はございません)
利用有効期限:2027年2月15日(月)まで
引換専用コード:8436-1916-2854
受取方法:下記の「電子チケットを受け取る」ボタンより専用受取画面へアクセスいただき、画面の案内に従って携帯電話番号および上記の引換専用コードをご入力ください。

[電子チケットを受け取る]
(リンク先:hxxps://laro789.info/mail/(受信者ごとの長い文字列)?s=8465)

【会員登録について】
ローチケ(ローソンWEB会員)のアカウントをお持ちでないお客様も、事前の会員登録は不要です。携帯電話番号と上記の引換専用コードのみですぐにお受け取りいただけます。

受取有効期限:2026年11月17日 23:59まで
※受取期限を過ぎた場合、引換コードは失効いたしますのでご注意ください。

(以下、ご注意事項と著作権表示が続く)
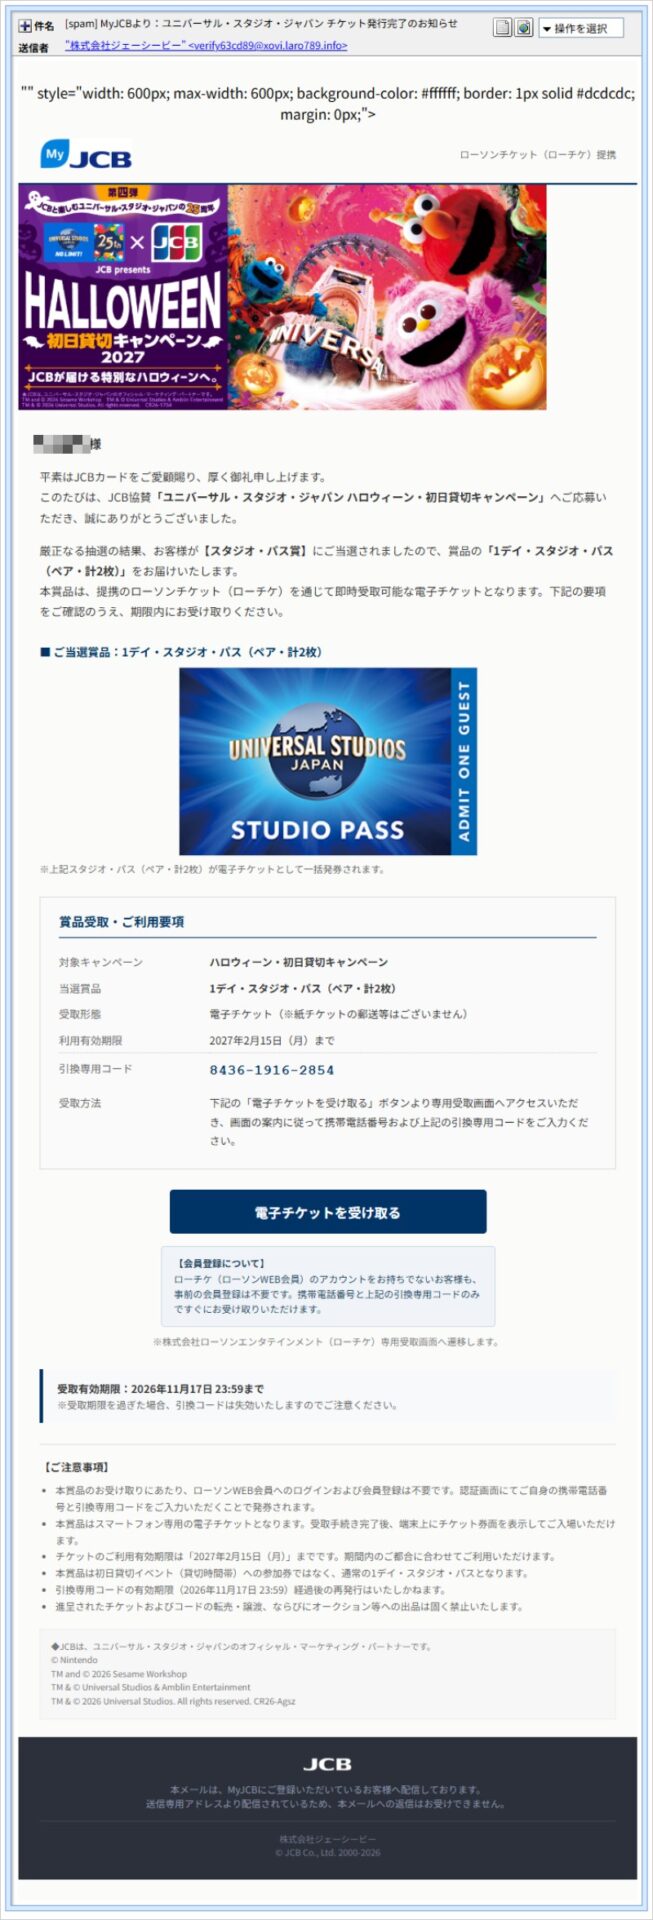
▲ 実際に届いた詐欺メールの画面(宛名は伏せています/※メールヘッダー詳細は個人情報保護のため非掲載)
本文には、こんな不自然な点があります。
- 応募した覚えのないキャンペーンの当選通知です。
- 「受取期限は11月17日まで」と、短い期限で急がせています。
- 「携帯電話番号と引換コードだけで受け取れる」と、手続きの簡単さを強調しています。
- 「MyJCB」の名前なのに、受け取り先は別会社のローチケで、送信元もJCBとは無関係のドメインです。
送信ルートと偽装判定
メールを送ってきたサーバーのIPは 34.85.12.10 で、Googleのクラウド(東京)の一角でした。メール認証(SPF)は「pass」ですが、メール認証が通っていても、本物のメールとは限りません。差出人のドメイン laro789.info は攻撃者が自分で用意したもので、「このIPから送ってよい」と自分で書いて、そのとおりに送っただけです。署名(DKIM)や、なりすましの取り締まり設定(DMARC)まで攻撃者自身のドメインで整えられており、正規のメールらしく見せる手間をかけています。
ヘッダーの最下段には、133.242.202.136(さくらインターネット)から受け取った記録も残っていました。ただし、この種の記録は偽装できるため、参考情報として扱っています。
| IP | 事業者・推定位置 | メールの中での役割 |
34.85.12.10 | Google Cloud/東京 | 実際の送信サーバー |
133.242.202.136 | さくらインターネット/東京 | ヘッダー最下段の参考情報(偽装可能) |
172.67.214.114 | Cloudflare(米国・カナダ付近と推定が割れる) | 本文リンク(laro789.info)の中継 |
172.67.198.40 | Cloudflare(同上) | 最終着地点(e-l-tikes…)の中継 |
Cloudflareは、サイトの本当の場所を隠して中継するサービスです。そのため、リンク先の所在地は特定できません。
本文に仕込まれた細工
本文のHTMLの中には、文字の並ぶ向きを切り替える見えない制御文字が、RLOという種類で66か所、LRIという種類で80か所も差し込まれていました。例えば「ご当選」は「当ご選」の順で保存され、画面に出す段階で正しい順に見えるようになっています。メールのHTMLをテキストエディタに貼り付けたり、コードとして表示したりすると、見えない文字が U+202E や U+2066 といった記号として姿を現し、言葉がバラバラに並んでいるのが分かります。
「当選」「賞品」といった言葉を探して迷惑メールを判定するフィルターを、すり抜けるための細工と考えられます。それにしても、146か所も細工をする手間のかけどころを、少し間違えている気がします。
用語メモ
- SPF/DKIM/DMARC:メールが「正しい送信元から来たか」を確かめる仕組みです。ただし、設定するのはドメインの持ち主なので、攻撃者本人が設定すれば通ってしまいます。
- クローキング:見る人の端末などに合わせて、表示する内容を変える手口です。調べる側には無害な画面を見せ、狙った相手にだけ本性を見せます。
- RLO・LRI:文字を並べる向きを切り替える、画面に見えない制御文字のことです。
- Cloudflare:サイトの本当の場所を隠して中継するサービスで、詐欺サイトの運営者にも悪用されます。
フィッシングサイト詳細解析
① メールのボタンは、受信者ごとの長いリンク
メールの「電子チケットを受け取る」ボタンは、hxxps://laro789.info/mail/(受信者ごとの長い文字列)?s=8465(172.67.214.114)を指しています。リンクの末尾に長い文字列がついているのは、誰が開いたかを記録するためと考えられます。ここから先で、端末によって行き先が分かれるクローキングが確認できました。
② パソコンで開くと:何も出ない
パソコンの最終着地点は hxxps://e-l-tikes.funcoastappliances.com/l.php(172.67.198.40)でした。表示されるのは「このページはモバイル端末からのアクセスにのみ対応しています」という一文だけです。調べる人がいそうなパソコンには、何も見せない作りです。
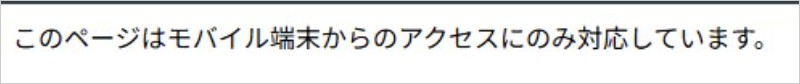
▲ パソコンで開いたときの画面(モバイル端末のみ対応と表示)
③ スマホで開くと:ローチケそっくりの偽サイト
同じURLをスマホで開くと、偽サイトが表示されます。まず「アクセス確認」「本人認証」という画面が出て、「本人認証を完了する」ボタンを押させようとします。画面は「認証が完了すると自動的に元のページへ戻ります。画面はそのままにして、しばらくお待ちください」と案内します。
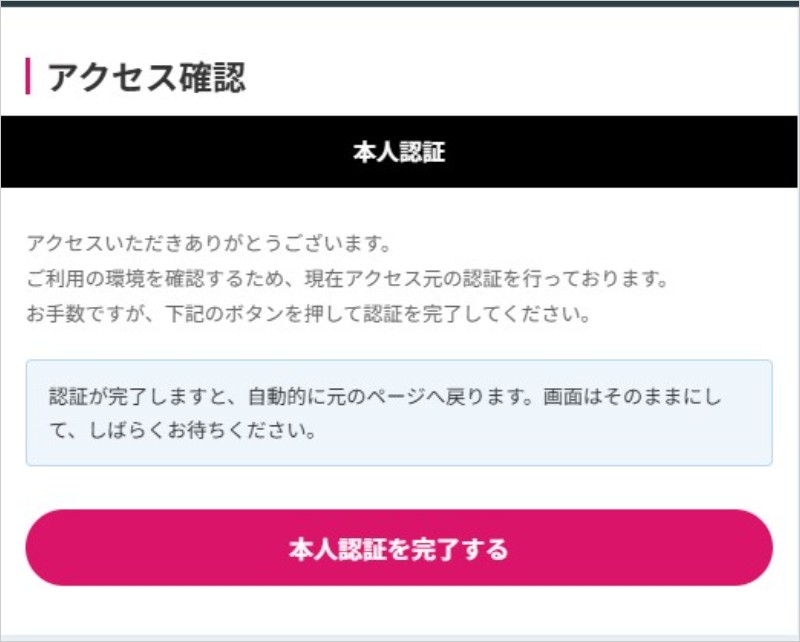
▲ スマホで表示される「アクセス確認(本人認証)」画面
続いて表示されるのが、ローチケのマイページそっくりの画面です。メールでは「会員登録は不要」と書いていたのに、ローソンWEB会員のメールアドレスとパスワードを入れるログイン欄がしっかり並んでいます。
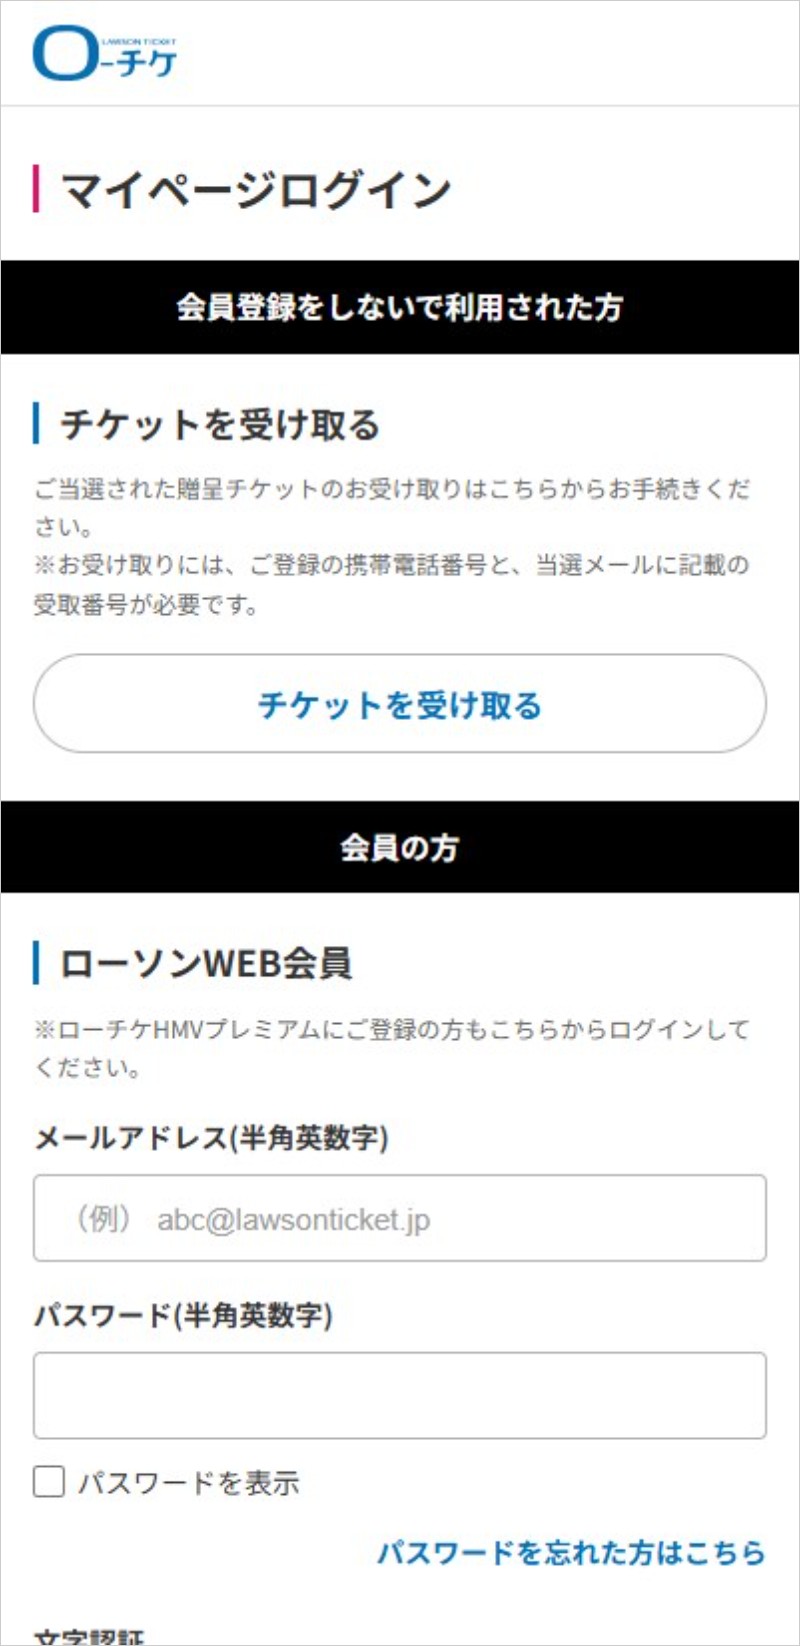
▲ ローチケを装った偽のマイページログイン画面
「チケットを受け取る」を押すと、携帯電話番号と、メールに書かれた受取番号を入れる画面が開きます。ここで入力した情報は、攻撃者に渡ってしまいます。番号やログイン情報が悪用されると、本人になりすましたログインや、その後の迷惑なSMSなどに使われるおそれがあります。
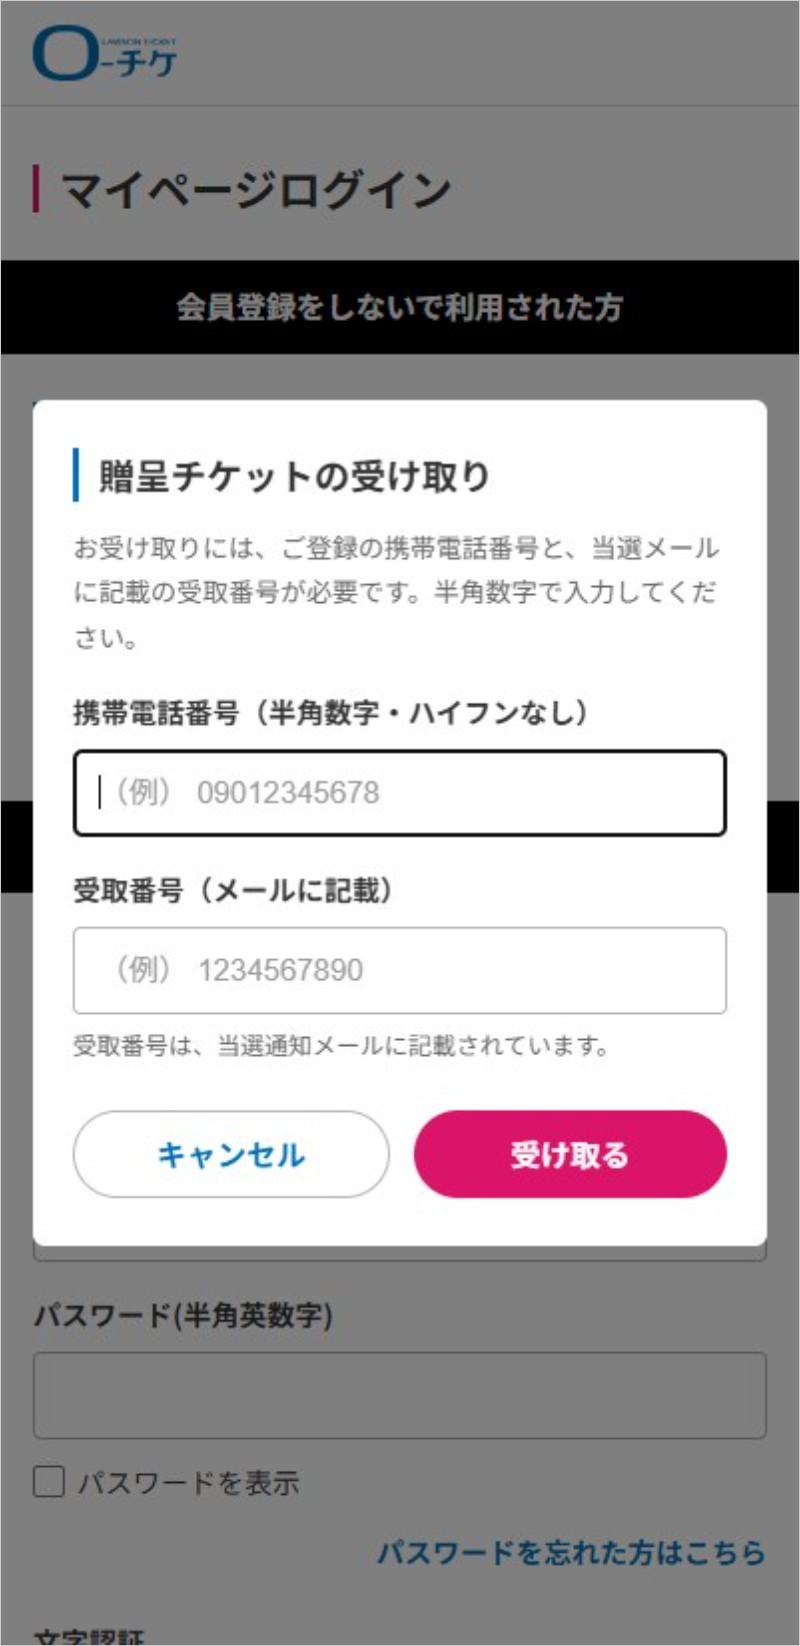
▲ 携帯電話番号と受取番号を入力させる画面
着地点のドメインの先頭は「e-l-tikes」と、「チケット」の綴りがやや怪しい上に、ローチケの正規のアドレスとは全く別のものです。
ドメインの登録状況(要点)
ドメイン登録情報の画面は掲載せず、要点だけをまとめます(時刻は日本時間)。
| ドメイン | 役割 | 登録日 | 登録情報の最終更新 |
laro789.info | メールの送信元・リンクの中継 | 2025年11月25日 | 2026年11月14日 13:26 |
funcoastappliances.com | 最終着地点 | 2025年12月1日 | 2026年11月12日 23:45 |
送信元のドメインは、メールが届く約2時間前に登録情報が更新されていました。有効期限も2026年11月25日と近く、使い捨てを前提にしたドメインと考えられます。
注意点と対処法
当選のお知らせは、うれしいものです。だまされそうになるのは、恥ずかしいことではありません。次のことだけ覚えておいてください。
- 応募した覚えのない当選通知は、開かない。
- JCBのサービスが気になるときは、いつも使っているMyJCBのアプリや、ブックマークした公式サイトから、自分で開いて確認する。
- 「当選」「期限」であおられ、携帯電話番号やパスワードの入力を求められたら、いったん止まる。
- ローチケのアカウントが気になるときも、メールのリンクではなく、公式アプリや公式サイトから自分で開く。
もし入力してしまったら
- ローチケ(ローソンWEB会員)のパスワードを、公式アプリや公式サイトから変更する。同じパスワードを他のサービスにも使っていたら、そちらも変更する。
- 身に覚えのないSMSや、不審な電話が増えることがあるので、知らない相手からの連絡には注意する。
- JCBカードの利用明細に、身に覚えのない請求がないか確認する。不安なときは、カード裏面の連絡先に相談する。
- 不安が残る場合は、警察相談専用電話(#9110)に相談する。
まとめ
「チケットが当たりました」の知らせは、パソコンでは何も見せず、スマホではローチケそっくりの偽サイトに誘導する罠でした。応募した覚えのない当選通知は、開かないのが一番です。ご家族やお友達にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net