【詐欺】三井住友カード「エントリーでもれなく5000円キャッシュバック」は偽メール|スマホだけ不正アプリに誘導
【偽物】これは三井住友カードからのメールではありません
詐欺メールの本文を再現します
実際に届いた本文を、読みやすく再現したものです。詐欺サイトのURLはクリックできないように書き換えています。
件名:エントリーでもれなく 5000 円キャッシュバック
差出人:自動配信

【SMBC 三井住友カード】

ご案内が届いた方限定!5000円キャッシュバック

いつも三井住友カードをご利用くださりありがとうございます。
対象カードでご参加いただけるキャッシュバックのお知らせです。

もれなく 5000円 キャッシュバック
期間:2026年11月1日~2027年2月28日

次の条件をすべて満たすと特典を受け取れます。
・キャンペーンへのエントリー
・VpassID・SMBC IDでログイン
・対象カードによる500円(税込)以上のお支払い

※ Vpassアプリを開くだけでキャンペーン情報をご確認いただけます。
※ アプリをお持ちでない方は、下のボタンよりダウンロードしてください。

[エントリーはこちら]
(リンク先:hxxps://deshanly.com/icgFdKMb6U.kyoto.com)

※ エントリーは本会員のみ有効です。
※ 特典はご利用代金明細書に反映されます。

三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号 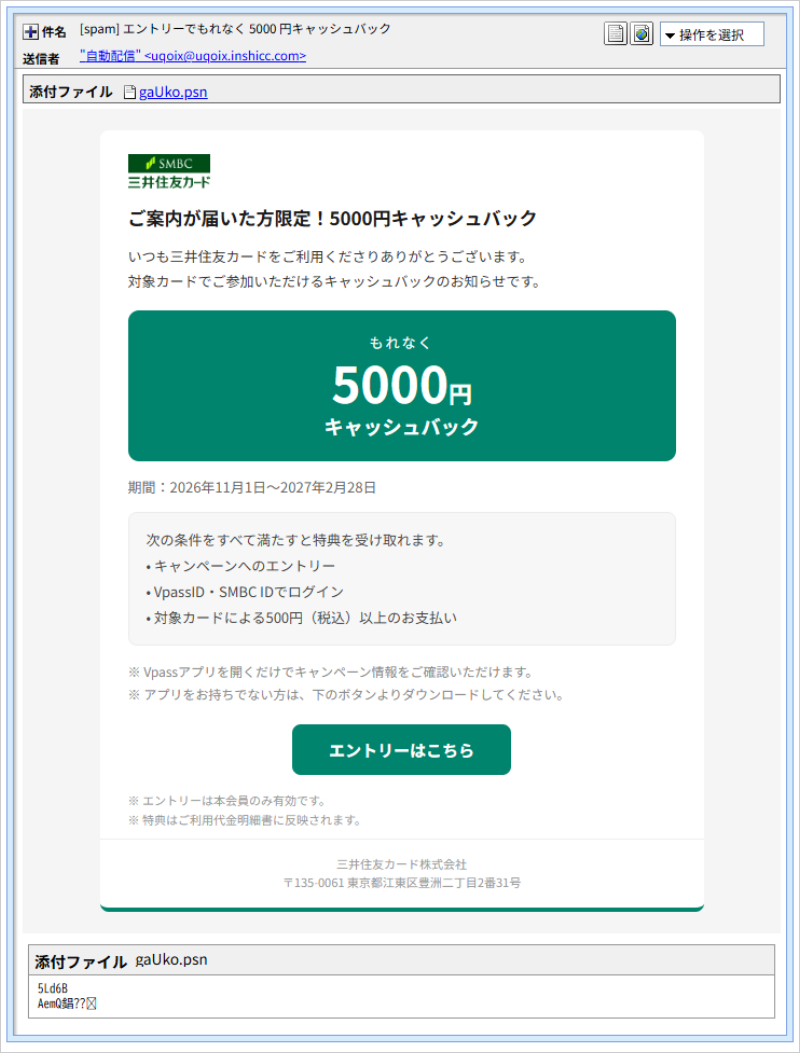
▲ 実際に届いた詐欺メールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
本文には、こんな不自然な点があります。
- 「Vpassアプリを開くだけで確認できます」と言いながら、ボタンは「アプリのダウンロード」に誘導しています。
- 送信元が三井住友カードの正規ドメインではなく、見知らぬドメインです。
- 差出人名が「自動配信」だけで、カード会社らしい名乗りがありません。
送信ルートと偽装判定
メールを送ってきたサーバーのIPは 40.123.216.115 で、Microsoftが貸し出しているクラウドの一角でした。位置情報サービスはおおむねドバイ付近と推定していますが、クラウドは誰でも借りられるため、攻撃者がそこにいるとは限りません。
ここで気をつけたいのが、メール認証(SPF)が「pass」になっている点です。メール認証が通っていても、本物のメールとは限りません。今回は、攻撃者が自分で用意したドメイン inshicc.com に「このIPから送ってよい」と自分で書き、そのとおりに送っただけだからです。さらに、なりすましメールの取り締まり設定(DMARC)まで整えられており、正規のメールらしく見せる手間をかけていました。
| IP | 事業者・推定位置 | メールの中での役割 |
40.123.216.115 | Microsoft(クラウド)/ドバイ付近 | 実際の送信サーバー |
9.12.100.144 | IBMの割り当て範囲/推定位置が資料ごとに割れる | ヘッダー最下段に出てくる参考情報(偽装可能) |
43.167.28.253 | Tencent Cloud/東京 | メール内ボタンのリンク先(deshanly.com) |
104.198.122.168 | Google Cloud/東京 | 最終着地点(2つのドメインが共用) |
ヘッダーの最下段には「埼玉県のドメインのようなホスト名」と 9.12.100.144 が記録されていました。ただし、この種の名乗りは送信者が自由に書けるため、送信元の証拠としては扱っていません。
文字に仕込まれた小さな細工
差出人名は画面では「自動配信」と読めますが、中身は「信配動自」と逆順で保存されています。文字を右から左に並べ替える特殊な制御文字(RLO)が先頭についているため、画面では反転して「自動配信」に見えるのです。件名にも、見えない文字(ゼロ幅文字)が単語の途中に挟み込まれています。
見えない文字の見つけ方は簡単です。差出人名や件名をテキストエディタに貼り付けたり、HTMLソースをコードとして表示したりすると、見えない文字が ‌ や  といった記号として姿を現します。「キャッシュバック」のような言葉をバラバラに見せて、迷惑メールフィルターをすり抜けるのが狙いと考えられます。件名をコピーして検索しても、見つからないことがあります。
用語メモ
- SPF/DKIM/DMARC:メールが「正しい送信元から来たか」を確かめる仕組みです。ただし、設定するのはドメインの持ち主なので、攻撃者本人が設定すれば通ってしまいます。
- クローキング:見る人の端末などに合わせて、表示する内容を変える手口です。調べる側には無害な画面を見せ、狙った相手にだけ本性を見せます。
- ゼロ幅文字・RLO:画面に見えない文字や、表示の向きを変える制御文字のことです。
フィッシングサイト詳細解析
メールの「エントリーはこちら」ボタンは、hxxps://deshanly.com/…(43.167.28.253)を指しています。ここから先で、端末によって行き先が分かれるクローキングが確認できました。調査中には、人間かどうかを確認する「reCAPTCHA」風の画面も表示されました。自動調査を避けるための関門と考えられます。
▲ リンク先で表示された「I’m not a robot」風の確認画面
① パソコンで開くと:「メンテナンス中。スマホでQRコードを」
パソコンの最終着地点は hxxps://doraholdings-jp.com/(104.198.122.168)でした。三井住友カードのロゴと「システムメンテナンスのため、パソコンからは利用できません。スマートフォンでQRコードを読み取ってください」という案内が表示されます。パソコンでは何も起きないように見せて、スマホに乗り換えさせる作戦です。
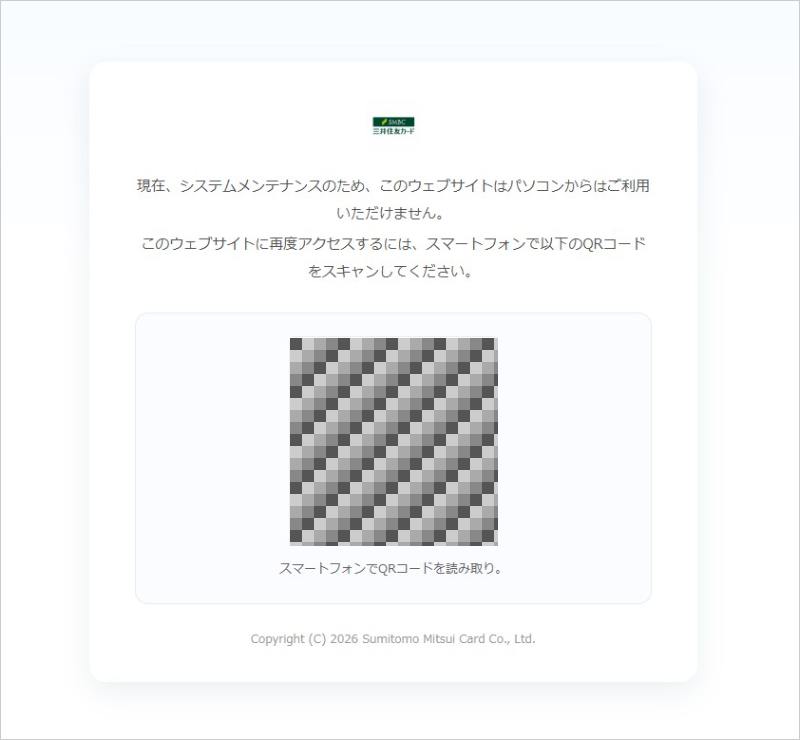
▲ パソコンで開いたときの画面(QRコードの案内)
② スマホで開くと:「Vpassアプリ」を装った不正アプリ
スマホの最終着地点は hxxps://rawchocolate-jp.com/smbxkgnhsapp(こちらも 104.198.122.168)でした。表示されるのは「Vpassアプリをダウンロードしてポイントを今すぐ受け取る 5,000ポイント」という画面です。メールでは「5000円キャッシュバック」だったのに、ここでは「5,000ポイント」に化けています。景品が途中で変わるあたり、攻撃者の詰めの甘さが出ています。
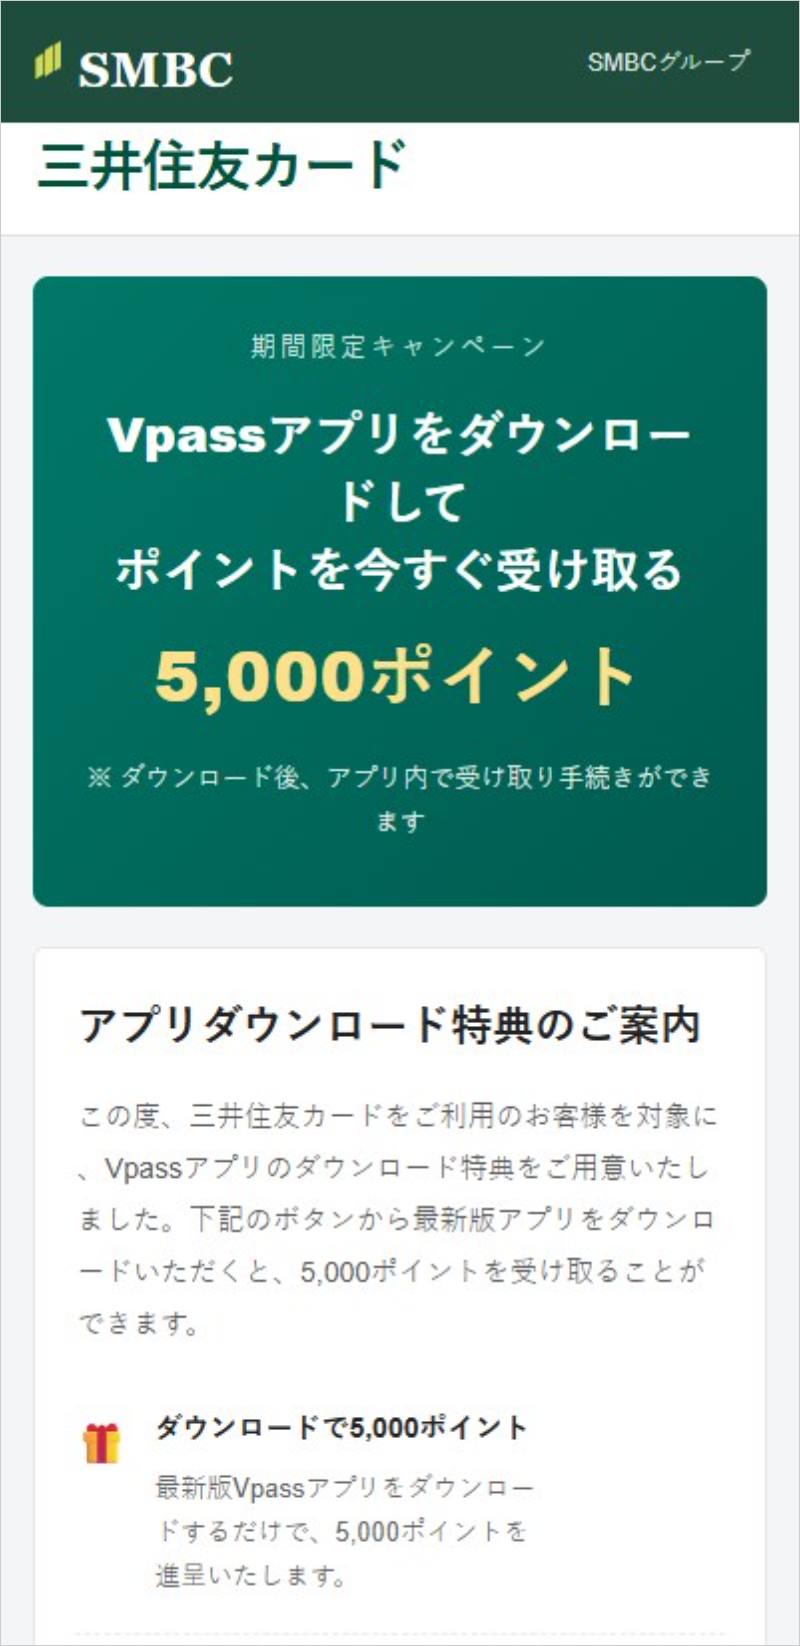
▲ スマホで開いたときの画面(アプリのダウンロードで5,000ポイントと案内)
続く画面では、「Vpassアプリ」の最新版(8.3.0→8.4.0)に更新するとして、不正アプリのダウンロードを迫ります。見た目は公式アプリそっくりですが、公式のアプリはこのような個人サイトから配るものではありません。このアプリが何をするのかまでは当サイトでは確認していませんが、入れてはいけない画面であることは確かです。
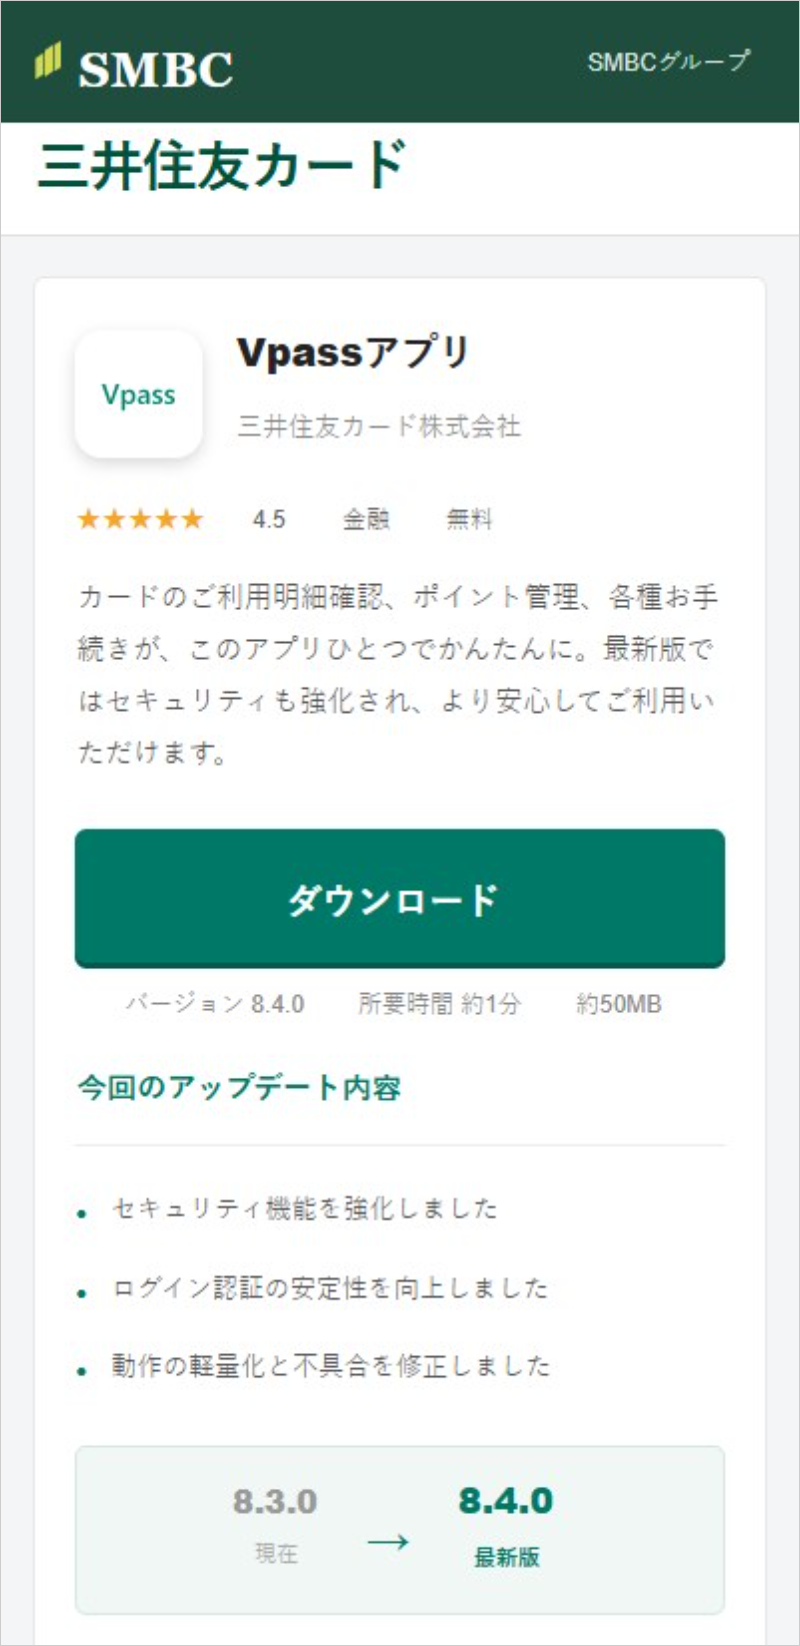
▲ 「Vpassアプリ」を装うダウンロード画面(約50MB、バージョン8.4.0と表示)
③ ブラウザもセキュリティソフトも「危険」と警告
これらの着地点は、GoogleのChromeでもトレンドマイクロのウイルスバスターでも、フィッシングサイトとして警告が出ました。警告が出た場合は、「続行」を押さずに画面を閉じてください。
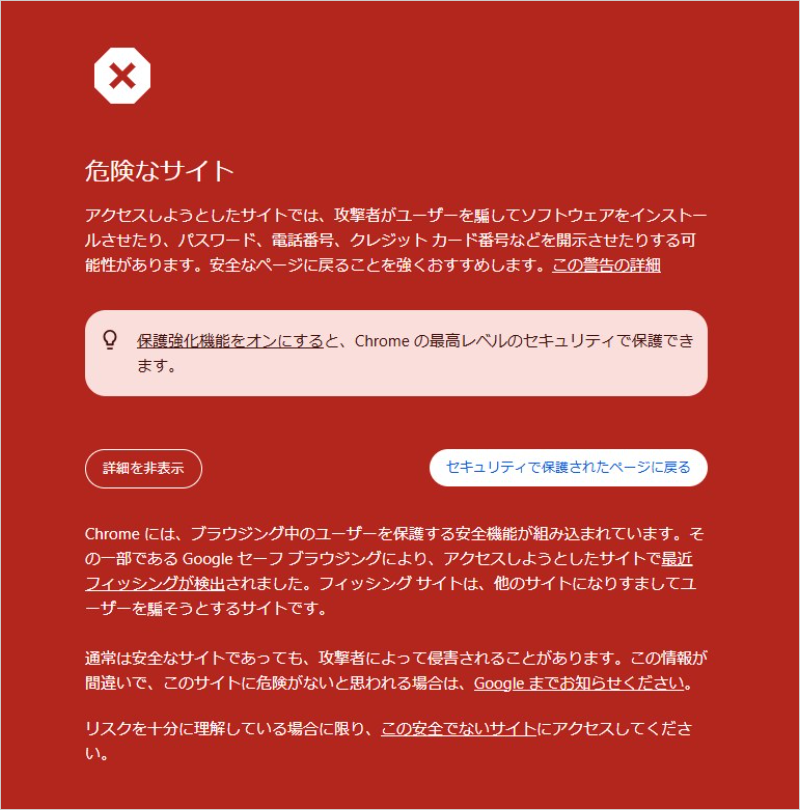
▲ Chromeの「危険なサイト」警告画面
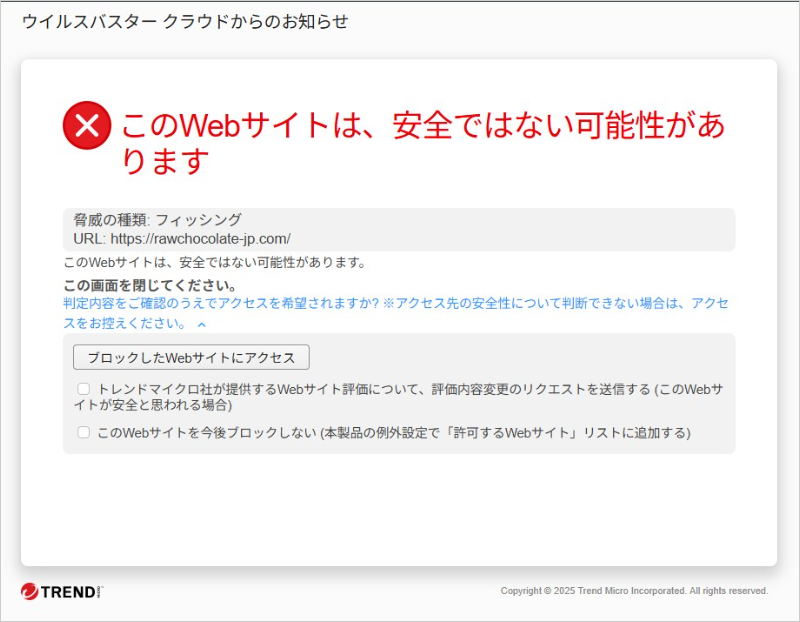
▲ ウイルスバスターの警告(スマホ側の着地点:rawchocolate-jp.com)
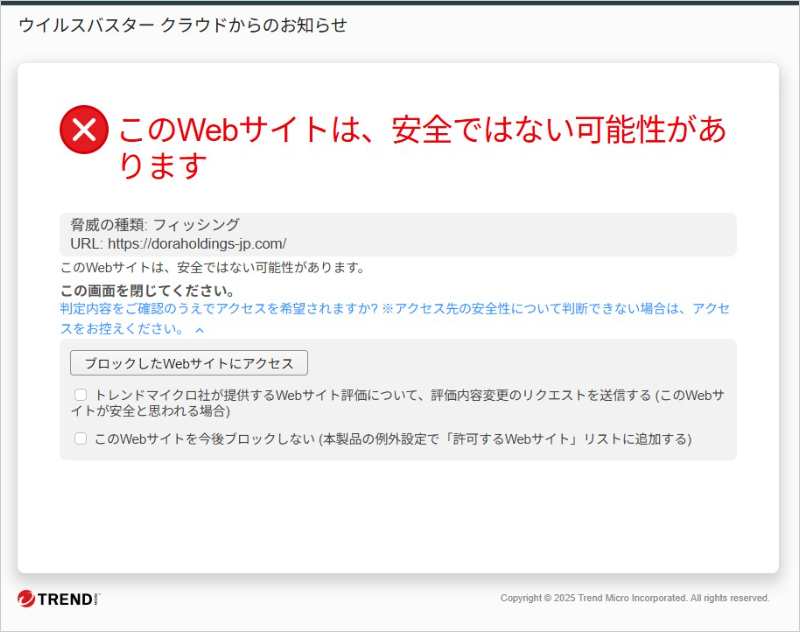
▲ ウイルスバスターの警告(PC側の着地点:doraholdings-jp.com)
ドメインの登録状況(要点)
ドメイン登録情報の画面は掲載せず、要点だけをまとめます(時刻は日本時間)。
| ドメイン | 役割 | 登録日 | 登録情報の最終更新 |
inshicc.com | メールの送信元 | 2024年12月27日 | 2026年11月14日 7:54 |
deshanly.com | メール内ボタンのリンク先 | 2024年12月27日 | 2026年11月14日 5:49 |
doraholdings-jp.com | 最終着地点(PC) | 2026年11月14日 2:40 | 2026年11月14日 2:49 |
rawchocolate-jp.com | 最終着地点(スマホ) | 2026年11月14日 2:39 | 2026年11月14日 2:49 |
注目したいのは、4つのドメインすべてがメールの受信(9:41)の数時間前〜直前に、新規登録か登録情報の更新をされている点です。メールを大量に送る直前に、使い捨てのドメインを一気に整えたものと考えられます。三井住友カードのはずなのに、着地点の名前が「ドラ・ホールディングス」や「生チョコレート」では、さすがに無理があります。
なお、2つのIPはいずれもクラウド事業者の所在地(東京)を示しているだけで、運営者の居場所を示すものではありません。
注意点と対処法
だまされそうになるのは、恥ずかしいことではありません。「もれなく」と言われれば誰でも気になります。次のことだけ覚えておいてください。
- メールのボタンやリンクは開かない。キャンペーンが気になったら、いつも使っている公式アプリや、ブックマークした公式サイトから確認する。
- アプリは、スマホの公式ストア(App Store/Google Play)から入れる。ブラウザの画面から直接ダウンロードさせるアプリは、公式のものではありません。
- 「提供元不明のアプリを許可してください」と出たら、そこで止める。
- 知らない添付ファイルは開かない。
もし押してしまったら・アプリを入れてしまったら
- 落ち着いて、まずアプリを削除する。
- Vpassなどのパスワードを、別の端末から変更する。同じパスワードを他のサービスにも使っていたら、そちらも変更する。
- カード裏面の連絡先に相談し、利用明細に身に覚えのない請求がないか確認する。
- 不安が残る場合は、スマホのセキュリティ点検を行う。
まとめ
「5000円キャッシュバック」の約束は、パソコンでは「スマホでどうぞ」とはぐらかし、スマホでは不正アプリのダウンロードへ誘導する罠でした。もれなくの一言で、アプリのインストールまで誘導する手口が出てきています。ご家族やお友達にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net