【要注意】「Vpassパスワード変更完了のご案内」三井住友カードの偽メール|PCではQR、スマホでは偽アプリ更新へ誘導
スマホに「アプリを更新してください」と出ると、つい押してしまいそうになりませんか。毎日のように通知が届くので、慣れてしまっている方も多いと思います。今回は、そんな「アップデート」の習慣につけ込む偽メールです。
先にお伝えします。このメールは詐欺(フィッシング)です。三井住友カードからのメールではありません。
「心当たりのない場合はこちら」のボタンは押さないでください。添付ファイルも開かず、そのまま削除して大丈夫です。
⚠️ これは三井住友カードからのメールではありません(偽物です)
届いたメールの文面(再現)
本文は次のとおりです。見えない文字(後述)は取り除いて再現しています。
Vpassパスワード変更のお知らせ

このたびはVpassをご利用いただきありがとうございます。

お客さまの三井住友カードパスワードが変更されました。
今後は新しく設定されたパスワードでVpassにログインしてください。

※ Vpassへの情報反映には、数分程度お時間をいただく場合がございます。ただし一部カードは対象外となります。

【本メールに心当たりのない方へ】
第三者がお客さまのパスワードを不正に変更した恐れがございます。至急以下よりご確認ください。

※ 三井住友カードアプリをお持ちの方は、アプリからアカウント情報をご確認いただけます。
※ アプリ未導入の方は、下記ボタンよりご確認をお願いいたします。

[ 心当たりのない場合はこちら ]

※ 本メールの送信アドレスは自動送信専用です。直接返信されても対応はできません。

三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号
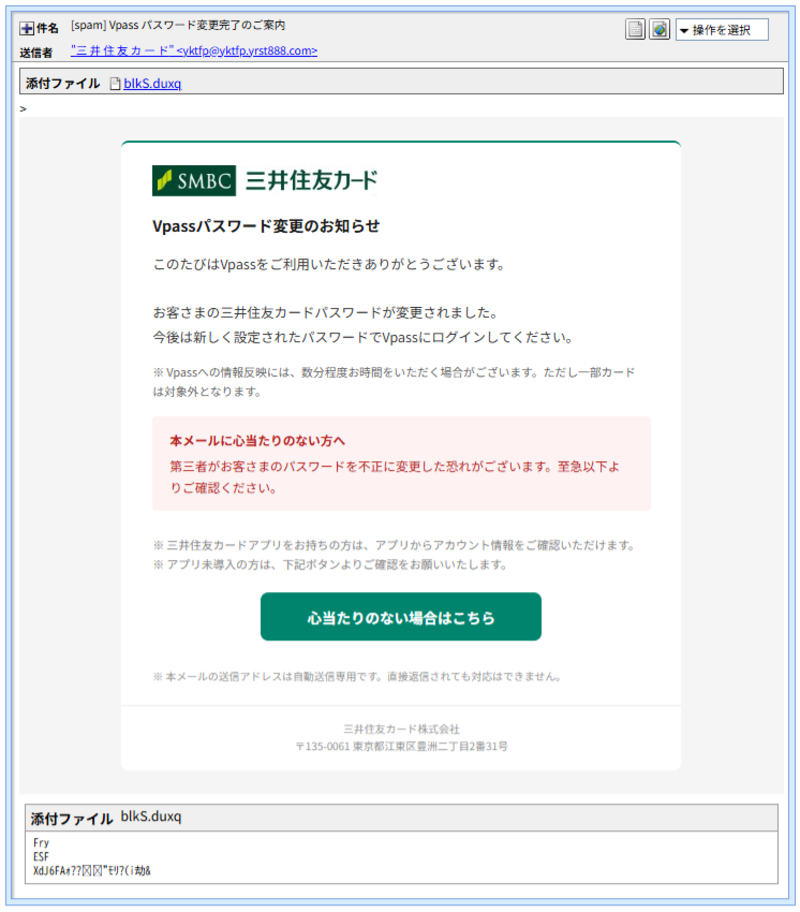
▲ 実際に届いた偽メールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
三井住友カードのロゴや緑の配色、会社名と住所まで、見た目はそれらしく整っています。ただ、本文にお客様のお名前はなく、「パスワードが変更されました」と知らせながら、すぐ下で「不正に変更された恐れ」と書くなど、不安をあおる流れになっています。
ちなみに、メールの先頭には、本来は表示されないはずの「>」が1文字だけ表示されていました。仕上げが少し甘かったようです。
詳しく調べて分かったこと①:送信ルートと偽装判定
| チェック項目 | 結果 | やさしい解説 |
| 送信元ドメイン | yktfp.yrst888[.]com | 三井住友カードの公式ドメインではありません。意味の読み取れない文字の並びです。 |
| SPF(送信元の照合) | pass | 「その送信元として許可された場所から送られた」という確認に通っただけです。攻撃者が自分で用意したドメインでの話なので、安全の証明にはなりません。 |
| DKIM(電子署名) | 署名あり(検証結果は確認できず) | 署名のドメインも、送信元と同じ攻撃者側のものです。三井住友カードの署名ではありません。もう1本、別のドメイン(mail.ru)の署名も付いていましたが、その意味は分かりません。 |
| 送信元IP | 172.202.38.103 | 米国アイオワ州デモインの、マイクロソフト社のクラウド(ホスティング)に属するIPです。調査サイトでは脅威レベル「低」、クローラー・プロキシのいずれでもないと表示されました。所在地の表示は、クラウドの設備がある場所の目安です。 |
| 添付ファイル | 不審な拡張子 | 見慣れない拡張子のため、当サイトでは開封・解析していません。 |
クラウドのサーバーは、誰でも借りて使える場所です。「大手企業のサーバーから届いたから安心」とは言えません。見た目だけでなく、リンク先がどこへつながるかを見るのが決め手になります。
詳しく調べて分かったこと②:差出人名に「文字の向きを逆にする」細工
メールソフトの画面では、送信者名は「三井住友カード」と普通に表示されます。ところが、メールの元データ(ソース)にある差出人名をデコードし、コードエディタなどで見えない文字を記号で見せる表示にすると、実際には文字が逆順に並べて保存されており、先頭に文字の並びを右から左へ表示させる制御文字(U+202E)が置かれていました。そのため画面上だけ、正しい順番で「三井住友カード」と読めるようになっています。件名と本文にも、ゼロ幅文字が混ぜてありました。
💡ここで!専門用語をやさしく解説
文字の向きを逆にする制御文字:アラビア語など「右から左へ書く言語」を正しく表示するための、画面に見えない目印です。これを悪用すると、保存されている文字の順番と、画面での見え方を食い違わせることができます。
ゼロ幅文字:幅がゼロで画面には何も見えない文字です。文字と文字の間に紛れ込ませても、人の目には気づけません。
この細工は、同じ朝に届いた別の三井住友カード偽メールとまったく同じ型です。詳しくは、こちらの記事もご覧ください。
▶ 三井住友カード「不正アクセスの可能性」偽メールの記事を読む
詳しく調べて分かったこと③:パソコンとスマホで見せるものを変える仕組み
メールのボタンの先を、同じリンクのままパソコンとスマホの両方で開いて比べました。どちらも、まず海外のドメインを経由し、盾のマークが付いた「サイトへの接続が安全かどうか確認しています」という偽の安全確認画面が出ます。そこから先は、端末ごとに分かれました。
💡ここで!専門用語をやさしく解説
クローキング:同じ住所(URL)でも、見る人の端末や環境によって、表示する中身を切り替える仕組みです。詐欺サイトでは、調べる人やセキュリティソフトには無害そうな画面を見せ、狙った相手のスマホにだけ本命の画面を見せる、という使われ方をします。
- パソコンで開くと:「I’m not a robot」と書かれた偽のreCAPTCHAが出ます。その先で「現在、システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。スマートフォンでQRコードをスキャンしてください」という三井住友カードのロゴ入りの画面になりました。最終的な着地点は
hxxps://haoyujiaoyuu-jp[.]com/でした。 - スマホで開くと:三井住友カード風の「本人確認を実行しています」という画面に、「通信の安全性を確認しています」などの項目と、進んでいるように見える進捗バー(36%)が出ます。その先の着地点
hxxps://knittedjacketudjbd-jp[.]com/index1では、「Vpassアプリのアップデートが必要です」と表示されました。
スマホの画面は、「2026年11月15日以降、旧バージョンはご利用いただけなくなります」「バージョン8.4.0/無料/所要時間 約1分」と、期限と手軽さで急がせ、「最新版をダウンロード」のボタンを押させようとします。当サイトでは、ダウンロードは実行しておらず、ファイルの中身は確認していません。ただ、アプリの更新を装って別のアプリをインストールさせる手口は、近ごろ増えている型です。
パソコンの画面でスマホ用のQRコードを読み取らせるのは、パソコンのセキュリティソフトの目を避け、スマホ側へ誘導する狙いがあると考えられます。
なお、盾の確認画面には「表示された盾をすべてタップしてください」と書きながら、すぐ下の注意書きでは「1個の盾アイコンを選択してください」と、指示が食い違っていました。急いで作ったのでしょうか。
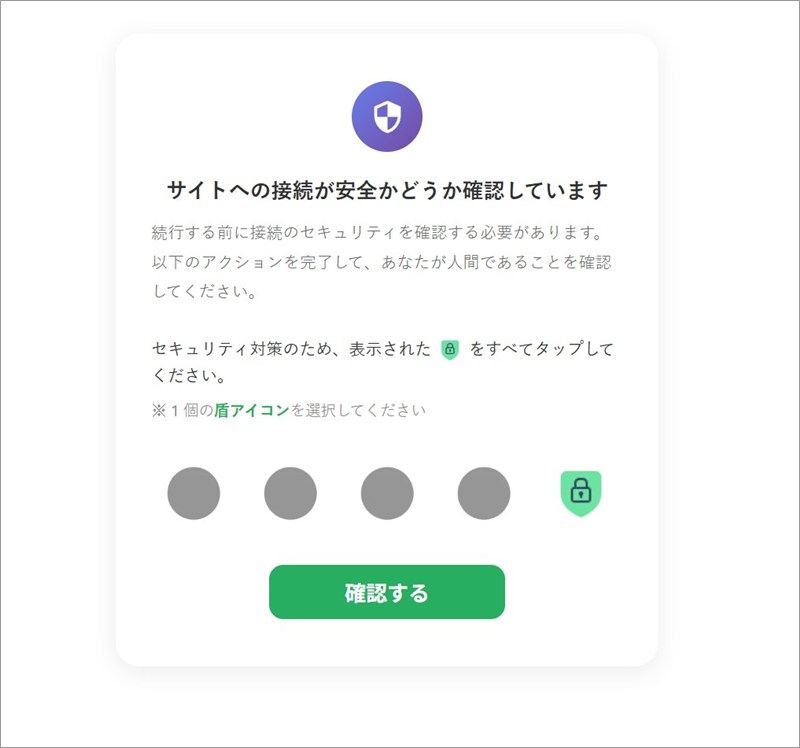
▲ どちらの端末でも最初に表示された、盾のマーク付きの偽の安全確認画面
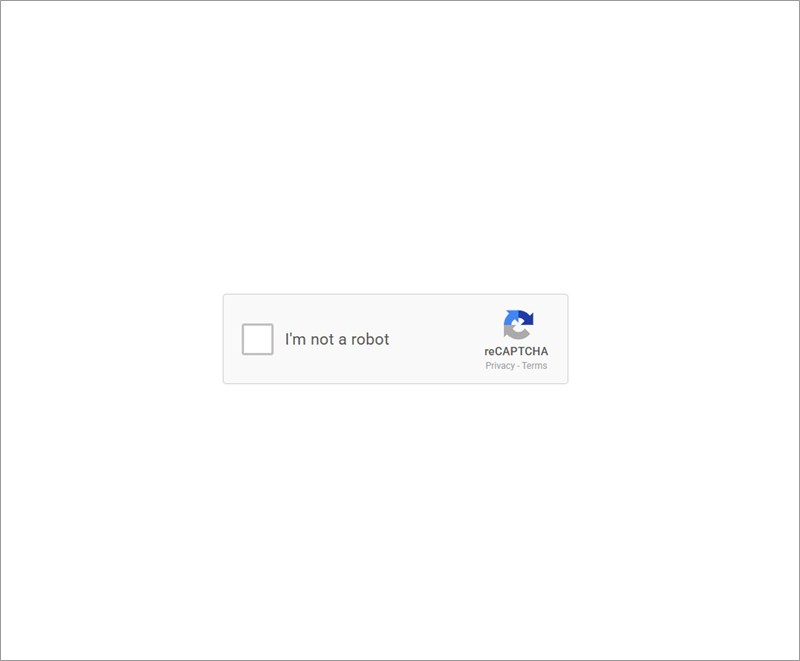
▲ パソコンで表示された「I’m not a robot」の画面
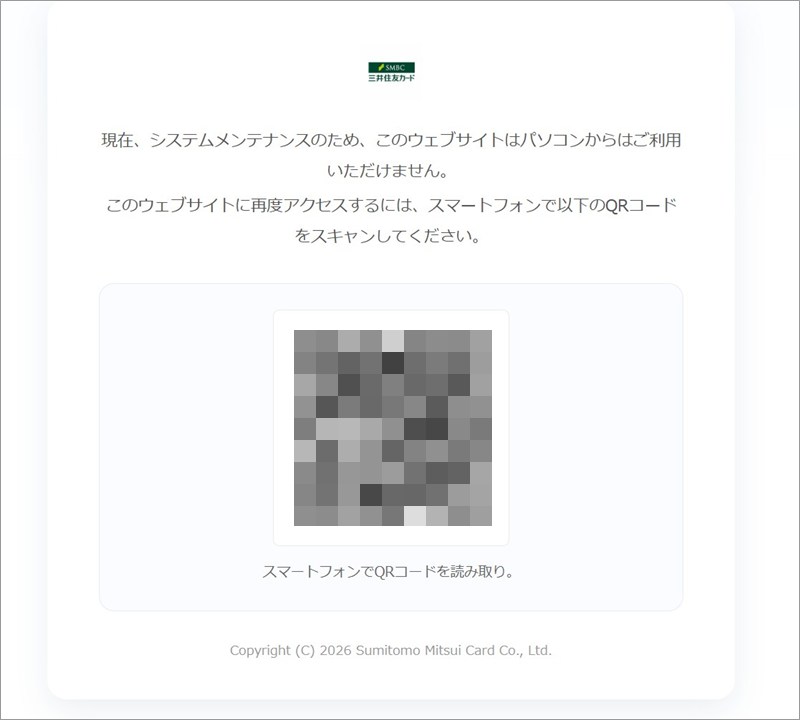
▲ パソコンに表示された「スマートフォンでQRコードをスキャンしてください」の画面(※QRコードは読み取らないでください)
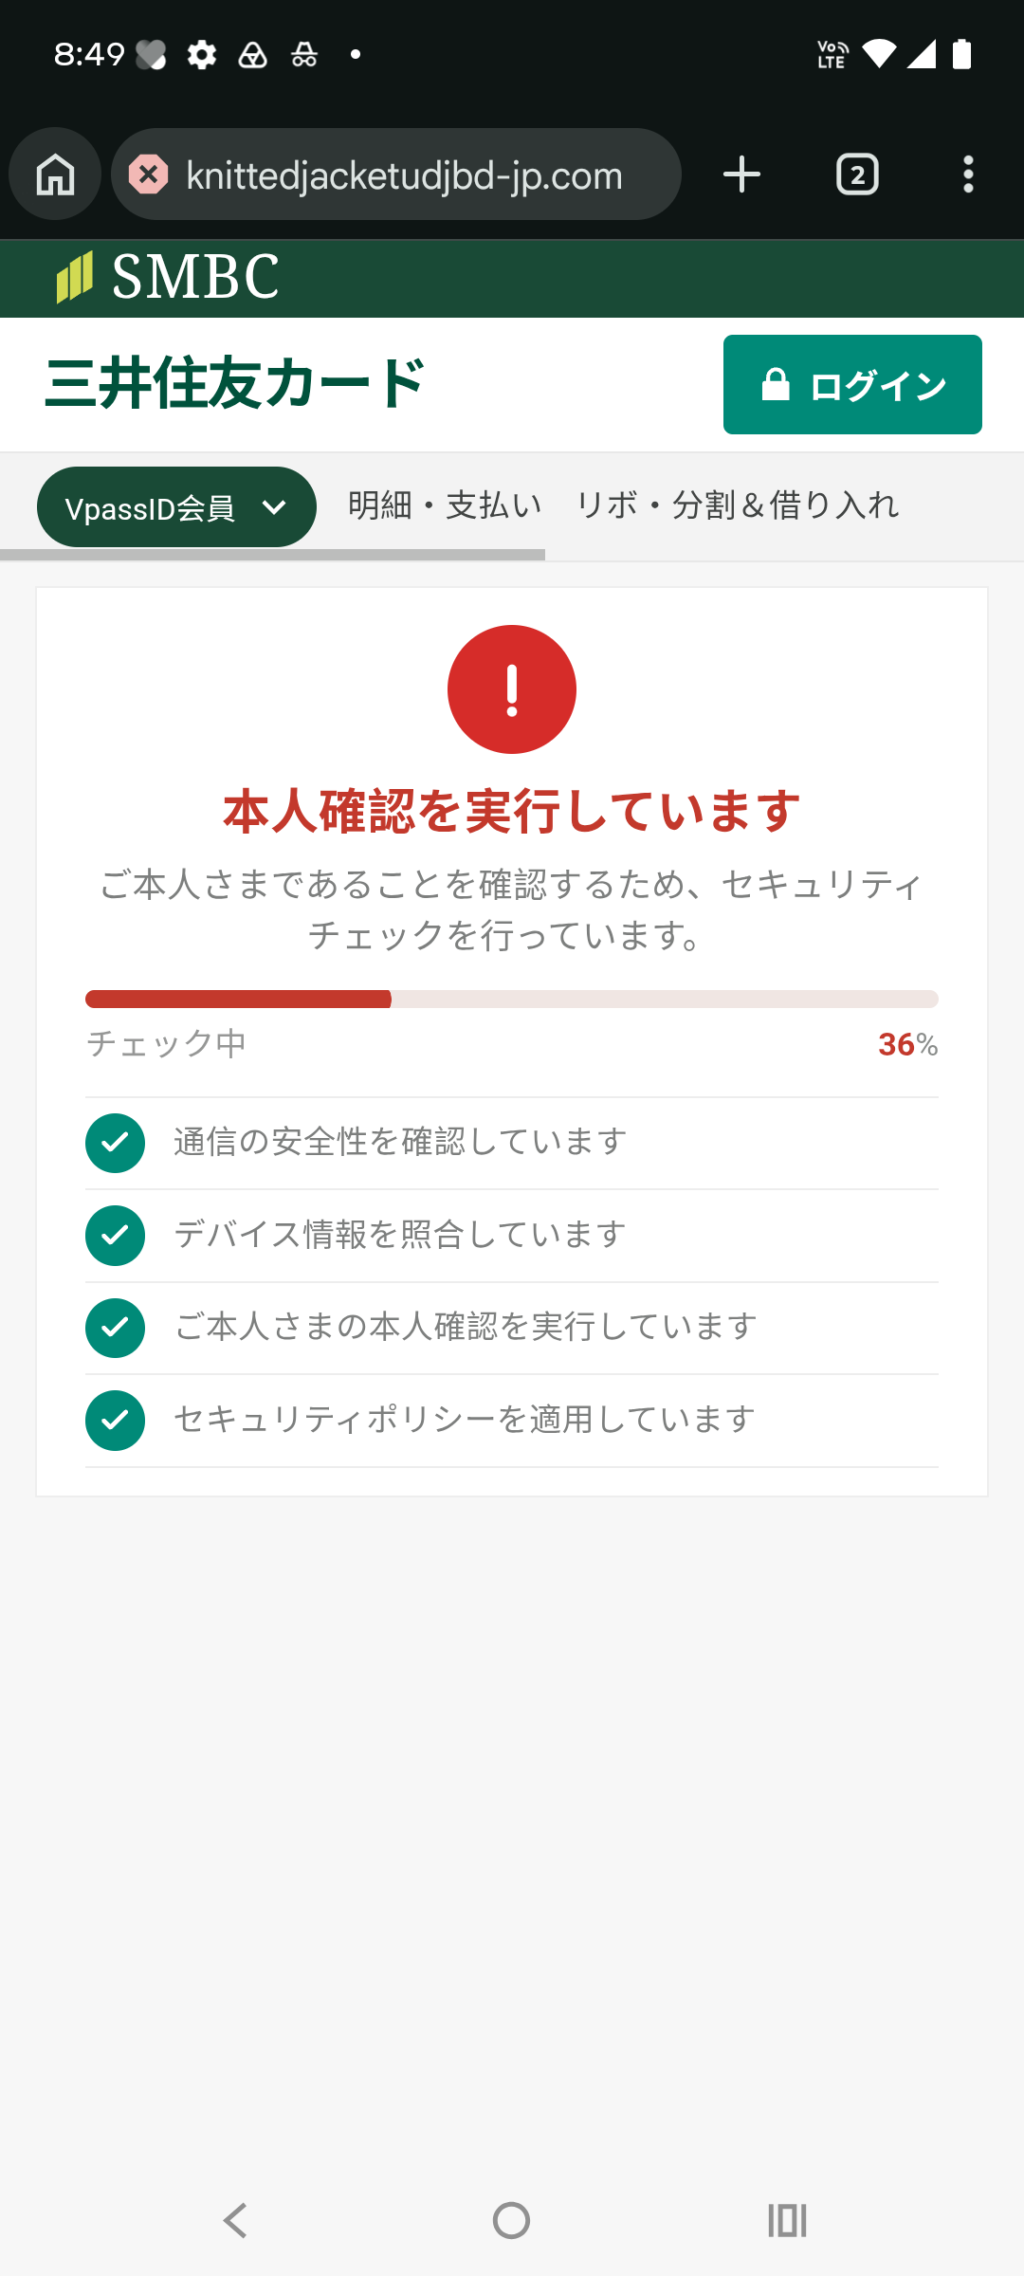
▲ スマホで表示された、偽の「本人確認を実行しています」画面(進捗バーは見せかけです)
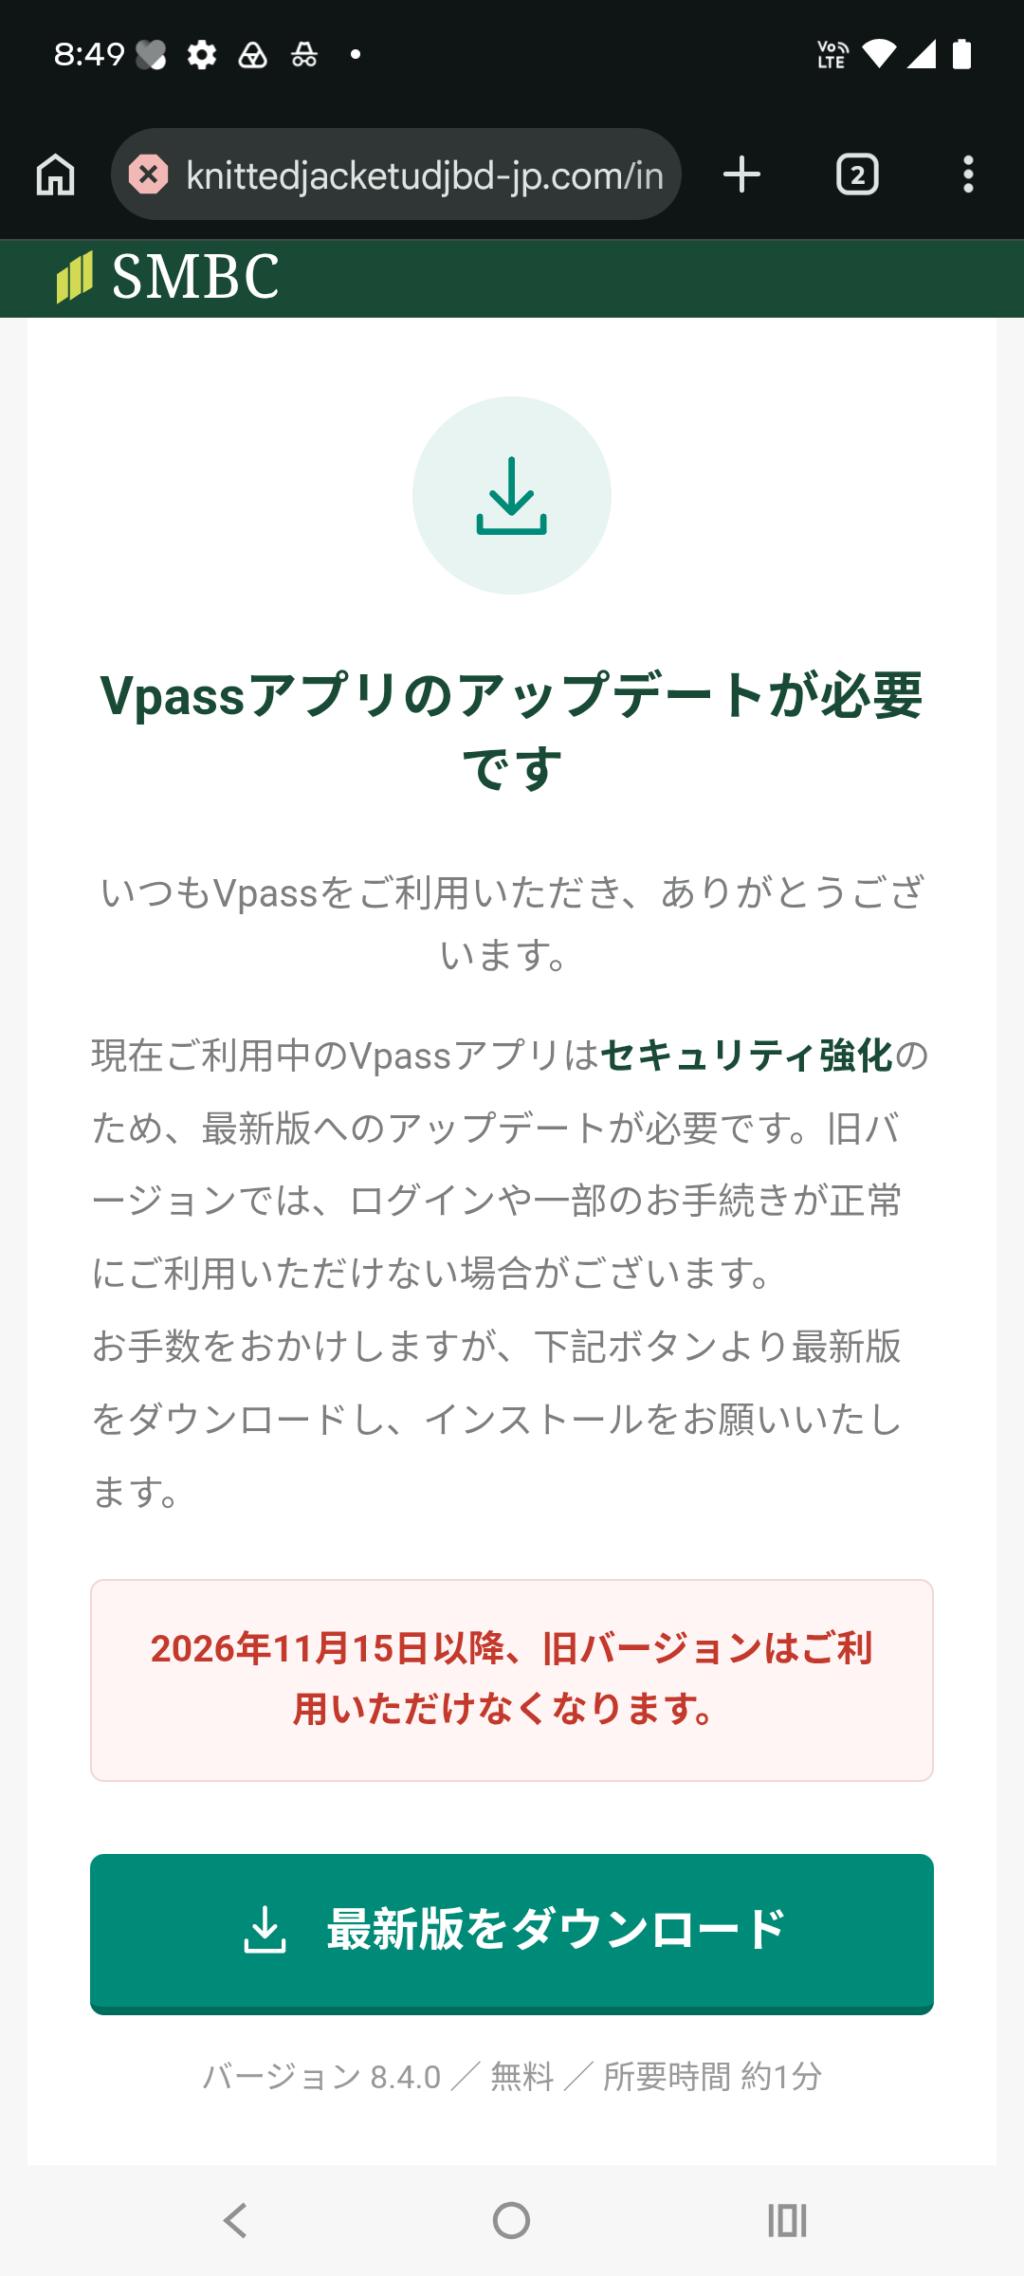
▲ スマホで表示された偽の「Vpassアプリのアップデートが必要です」画面(ダウンロードは実行していません)
フィッシングサイト詳細解析
メールのボタンの飛び先:hxxps://seo-ons[.]com/vDNDiQg2Ws.ed.jp(パスの末尾が、日本の学校のドメインのような「.ed.jp」になっています。意図は不明です)
最初の経由先 seo-ons[.]com:解決先は154.206.200.119で、香港の事業者(法人向け)に属します。登録日は2024年12月1日(約2年前)、登録事業者(レジストラ)はシンガポールの会社です。Whois調査サイトの表示では、登録者の国は日本となっていますが、登録者の情報は非公開で、実態は分かりません。なお、このドメインは「売り出し中」としても掲載されていました。
パソコン側の着地点 haoyujiaoyuu-jp[.]com:登録日は2026年11月4日で、調べた時点で7日前です。登録事業者はシンガポールのAceville Pte. Ltd.、名前解決(DNS)はCloudflareの設定でした。
スマホ側の着地点 knittedjacketudjbd-jp[.]com:登録日時は2026年11月12日 7:11ごろ(日本時間)で、メールが届く約1時間前でした。登録事業者・名前解決の設定は、上のドメインと同じです。
2つの着地点は同じサーバー:どちらも34.97.138.65(日本・大阪のGoogleクラウド)に解決されました。調査サイトでは脅威レベル「低」の表示ですが、16件のコメントと「怒り」の評価が付いています。Whois調査サイトの表示では、同じサーバーに130件のサイトが同居していました。クラウドの所在地は設備のある場所の目安で、運営者の居場所ではありません。
ドメイン名の特徴:どちらも、意味のない英字の並びの後ろに「-jp.com」を付けた形で、日本向けのサイトらしく見せています。
今朝の記事との共通点:パソコン側の着地点haoyujiaoyuu-jp[.]comは、今朝の三井住友カード偽メール(件名も送信元も別)の最終遷移先と同じです。同じ仕掛けが、メールを変えて使われていると見られます。
クローキング:前の章のとおり、パソコンとスマホで表示が分かれていました。
この着地点は、セキュリティソフトやブラウザも危険と判定していました。
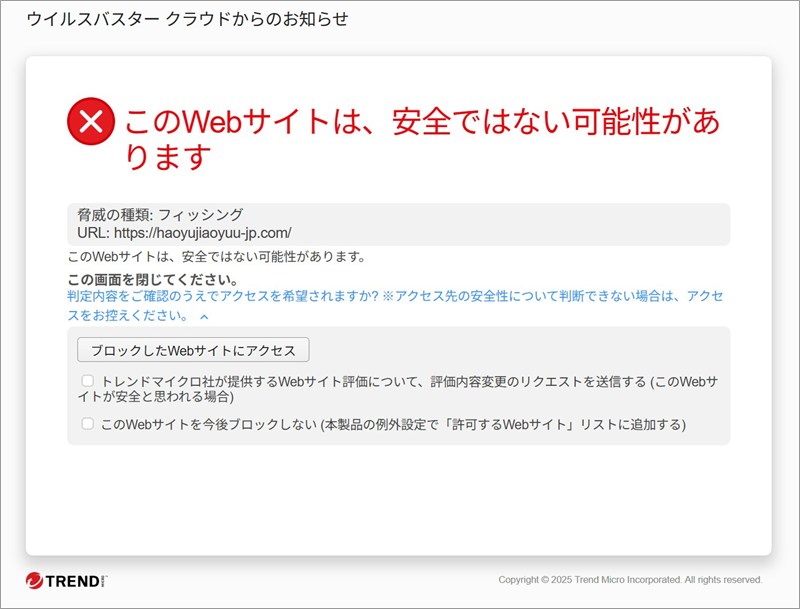
▲ ウイルスバスタークラウドが「脅威の種類:フィッシング」としてブロックした画面
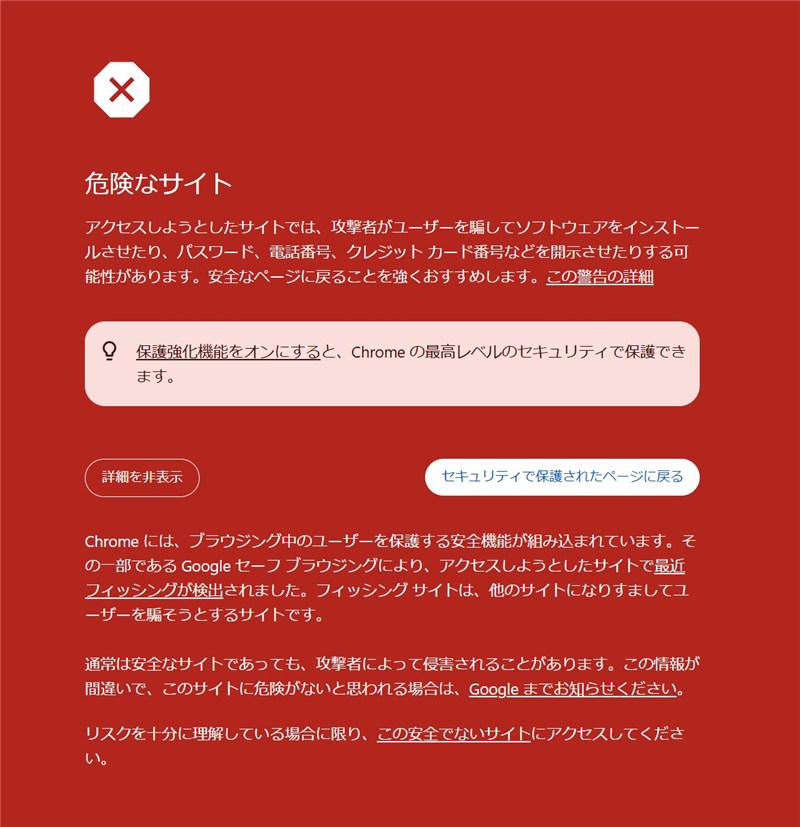
▲ Chromeに表示された「危険なサイト」の警告画面(Googleセーフブラウジングがフィッシングを検出)
関連記事
同じ朝に届いた、同じ最終遷移先を使う別の偽メールの記事です。あわせてご覧ください。
▶ 三井住友カード「不正アクセスの可能性」偽メールの記事を読む
注意点と対処法
- メール内のボタンやリンクは押さない。「パスワードが不正に変更された」と書かれていても、まずは落ち着いて、そのままにしておきましょう。
- 「アプリの更新が必要」と出ても、公式ストア以外からアプリを入れない。アプリは、スマホの公式ストア(App StoreやGoogle Play)で、お使いのサービスの公式アプリを探して入れましょう。
- パソコンの画面に出たQRコードも、読み取らないようにしましょう。読み取ると、スマホ側の偽の画面へ誘導されます。
- 本当にVpassやカードの状況を確認したいときは、公式アプリや、ご自身で登録しておいたブックマークから入りましょう。
- もしボタンを押してしまった、アプリを入れてしまった場合も、慌てなくて大丈夫です。通信を切ってから不審なアプリを削除し、Vpassなど該当サービスのパスワードを正規の方法で変更し、カード裏面に記載の連絡先へ相談しましょう。身に覚えのない請求がないか、利用明細も確認してください。
- 迷ったときは、そのメールを削除して構いません。ひとりで判断がつかないときは、消費者ホットライン「188」で最寄りの相談窓口を案内してもらえます。
三井住友カードの公式サイトでは、フィッシング詐欺などの手口と対策(三井住友カード公式)が案内されています。
相談先として、消費者ホットライン188(消費者庁)の案内ページもご利用いただけます。
まとめ
「パスワードが変更された」と聞けば、誰でも不安になります。その不安を逆手に取り、パソコンにはQRコード、スマホには偽のアプリ更新を見せて、別の画面へ誘導するのが今回の手口でした。
不安をあおるメールが届いたら、メールの中のボタンを押さず、公式アプリやブックマークから確認する。アプリは公式ストアからだけ入れる。この2つが、いちばん確実な身の守り方です。身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査にはip-sc.net(IP調査兵団)を参照しています。