【要注意】三井住友カード 不正アクセスの可能性について|「身に覚えのないログインのご確認」は詐欺メール
木曜の朝、出かける前や通勤の途中にスマホでメールをさっと確認する方は多いと思います。今朝6時すぎ、まだ外が薄暗いうちに、カード会社を名乗るメールが1通届いていました。
先にお伝えします。このメールは詐欺(フィッシング)です。三井住友カードからのメールではありません。
メール内のボタンは押さないでください。付いている添付ファイルも開かず、そのまま削除して大丈夫です。
⚠️ これは三井住友カードからのメールではありません(偽物です)
届いたメールの文面(再現)
本文は次のとおりです。見えない文字(後述)は取り除いて再現しています。
身に覚えのないログインのご確認

三井住友カードをご利用くださいまして、誠にありがとうございます。

お客様のSMBC IDに、普段と異なる環境からのログインが検知されました。お客様の大切な情報を守るため、ご本人様であるかご確認ください。

■ 検知されたアクセス
普段と異なる環境からのログインが検知されました。
念のため、ご本人様であるかご確認をお願いいたします。

心当たりがない場合は、第三者による不正アクセスの可能性がございます。
下記ボタンより、ログイン状況をご確認ください。

[ ログイン状況を確認する ]

※ 本メールの送信アドレスは自動送信専用となっております。ご返信にはお応えできません。

三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号
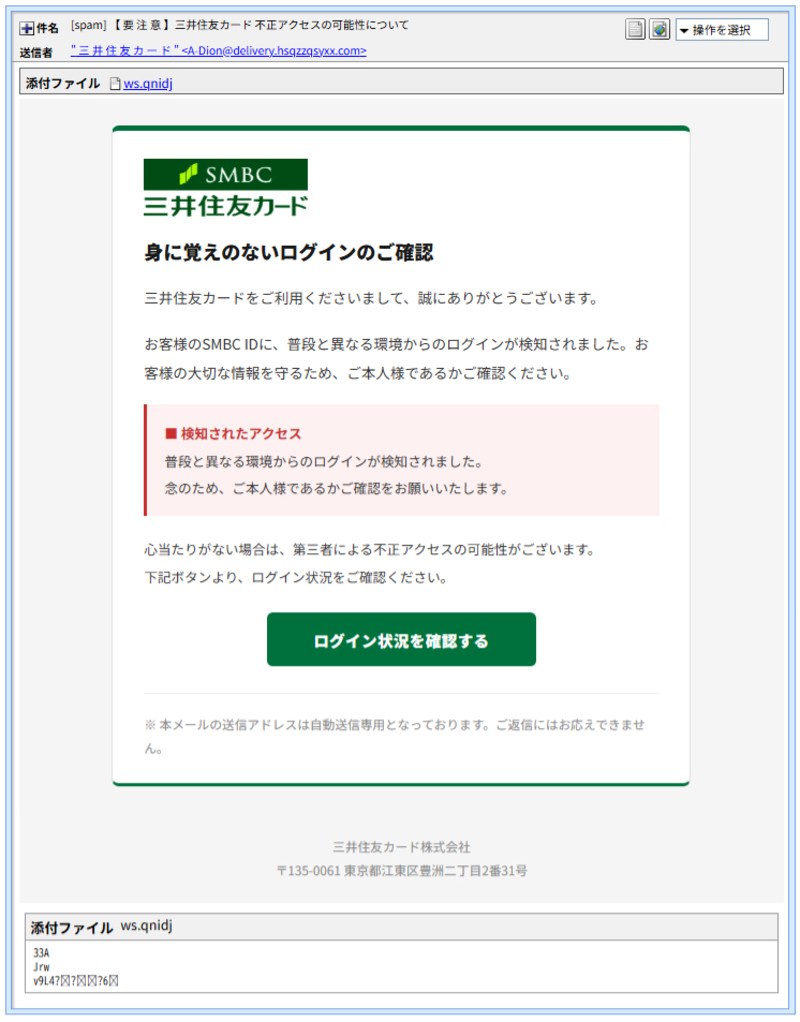
▲ 実際に届いた偽メールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
ロゴや緑色の配色、会社名と住所まで本物らしく整えてあります。ただ、文面に宛名(お客様のお名前)はなく、「普段と異なる環境」という言い方も曖昧です。具体的な日時・場所・利用端末などの情報は何も書かれていません。
「お客様の大切な情報を守るため」と書いてありますが、守る側ではなく盗む側のメールでした。
詳しく調べて分かったこと①:差出人名に「文字の向きを逆にする」細工
メールソフトの画面では、送信者名は「三井住友カード」と普通に表示されます。ところが、メールの元データ(ソース)に入っている差出人名をデコードして文字コードを確認すると、実際には「ド・ー・カ・友・住・井・三」と逆順に並べて保存されていました。先頭には文字の並びを右から左へ表示させる特殊な制御文字(U+202E)が置かれています。このため、画面上だけ「三井住友カード」と正しい順番で読めるようになっています。
💡ここで!専門用語をやさしく解説
文字の向きを逆にする制御文字:アラビア語など「右から左へ書く言語」を正しく表示するための、画面に見えない目印です。これを悪用すると、保存されている文字の順番と、画面での見え方を食い違わせることができます。
ゼロ幅文字:幅がゼロで画面には何も見えない文字です。文字と文字の間に紛れ込ませても、人の目には気づけません。
さらに、差出人名や件名、本文には、ゼロ幅文字(U+200B、U+200C、U+200D、U+2060、U+FEFFなど)が何か所も混ぜてありました。見つけ方は、メールのソースに含まれる差出人名・件名・本文をデコードし、コードエディタなどの「見えない文字を記号で見せる表示」で確認する方法です。この表示にすると、普段は見えない文字がU+200Bのような番号付きの記号として現れます。
文字を逆順に並べて、間に見えない文字や空白を混ぜると、「三井住友カード」という文字列としてはつながりません。そのため、単純な文字列検索による迷惑メール判定をすり抜ける狙いがあると考えられます。つまり、送信者名が「三井住友カード」と表示されていても、本物の証拠にはなりません。
ちなみに、ここまで手の込んだ細工をしながら、添付ファイルの名前は「ws.qnidj」という意味の読み取れない文字列でした。凝るところを少し間違えているようです。この添付ファイルは拡張子が不審なため、当サイトでは開封・解析していません。
詳しく調べて分かったこと②:送信ルートと偽装判定
| チェック項目 | 結果 | やさしい解説 |
| 送信元ドメイン | delivery.hsqzzqsyxx[.]com | 三井住友カードの公式ドメインではありません。意味の読み取れない文字の並びです。 |
| SPF(送信元の照合) | pass | 「その送信元として許可された場所から送られた」という確認に通っただけです。攻撃者が自分で用意したドメインでの話なので、安全の証明にはなりません。 |
| DKIM(電子署名) | 署名あり(検証結果は確認できず) | 署名に使われているドメインも、送信元と同じ攻撃者側のものです。三井住友カードの署名ではありません。 |
| 送信元IP | 20.200.168.209 | マイクロソフト社のクラウド(ホスティング)に属するIPです。調査サイトでは脅威レベル「低」、クローラー・プロキシのいずれでもないと表示されました。所在地の表示は韓国・釜山広域市ですが、これはクラウドの設備がある場所の目安で、送信者本人の居場所ではありません。 |
| 送信ソフト | PHPMailer 6.4.0 | プログラムからメールを自動で送るための部品の名前です。普通のメールソフトではなく、機械的に送られたメールだと分かります。配信キャンペーン番号らしき項目も付いており、同じ内容を一斉に送る仕組みと見られます。 |
クラウドのサーバーは、誰でも借りて使える場所です。「大手企業のサーバーから届いたから安心」とは言えません。見た目だけでなく、リンク先がどこへつながるかを見るのが決め手になります。
フィッシングサイト詳細解析
ボタンのリンク先:hxxps://hsqzzqsyxx[.]com/order/hXOLKG(送信元と同じ系統のドメインです)
確認時に表示されたドメイン:haoyujiaoyuu-jp[.]com(メール内のリンクとは別のドメインでした。別のドメインへ転送される仕組みだったと考えられます。三井住友カードとは無関係です。末尾に「jp」を付けて、日本向けのサイトらしく見せています)
確認できたこと:Chromeで開こうとすると、Googleセーフブラウジングによる「危険なサイト」の警告(フィッシングの疑い)が表示されました。また、別の画面では「このサイトは安全に接続できません(ERR_SSL_PROTOCOL_ERROR)」という接続エラーが表示されました。
確認できていないこと:ログイン画面そのものは表示できなかったため、どんな情報(ID・パスワード・カード情報など)を入力させる画面だったかは確認できていません。誘導先サイトの所在地も、今回の調査では確認できていません。端末や環境によって表示が切り替わる仕組み(クローキング)は確認されませんでした。
なぜ見られないのか:エラーの原因は、サイトがすでに停止した、準備中、あるいは接続を選別している、など複数考えられ、ここでは断定できません。
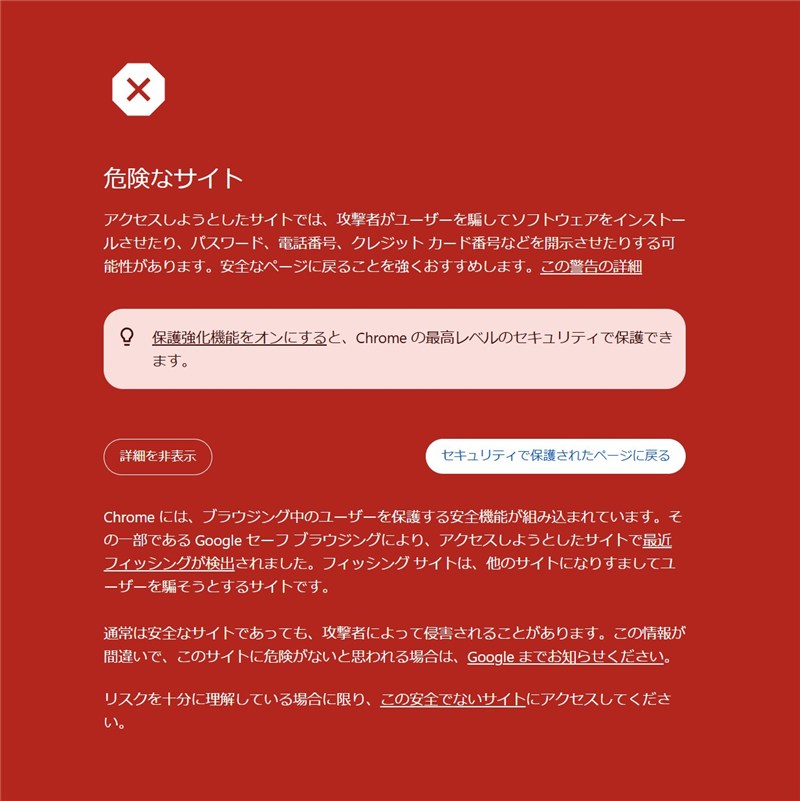
▲ Chromeに表示された「危険なサイト」の警告画面(Googleセーフブラウジングがフィッシングを検出)
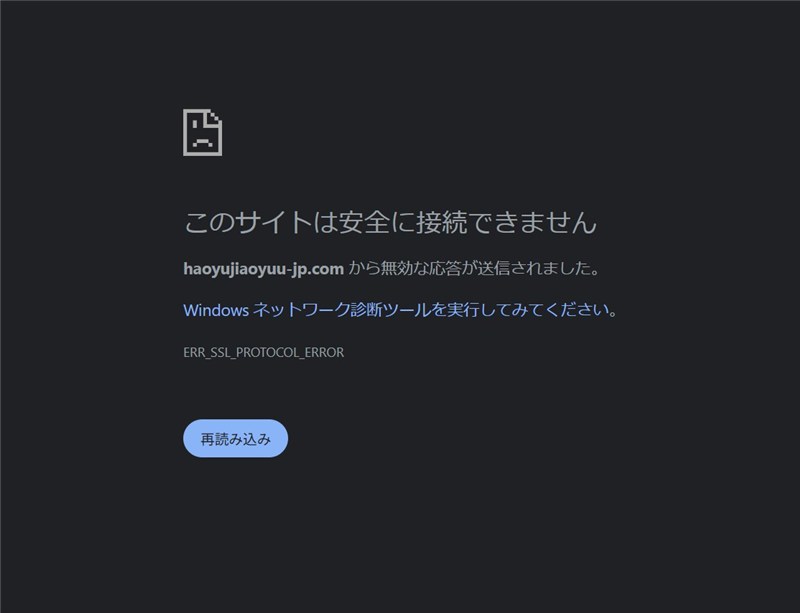
▲ 確認時に表示された接続エラー画面(ERR_SSL_PROTOCOL_ERROR)
関連記事
三井住友カードを装う他の偽メールの記事も、あわせてご覧ください。
▶ 三井住友カードを騙る詐欺メールの記事を読む
注意点と対処法
- メール内のボタンやリンクは押さない。「不正アクセス」と書かれていても、まずは落ち着いて、そのままにしておきましょう。
- 添付ファイルは開かない。見慣れない拡張子のファイルは、開くだけでパソコンやスマホに悪影響が出るおそれがあります。
- カードのログイン状況を確認したいときは、公式アプリや、ご自身で登録しておいたブックマークから入りましょう。
- もしボタンを押した、IDやパスワード、カード情報を入力してしまった場合も、慌てなくて大丈夫です。多くの方が同じ手口に出会っています。早めに正規のサイトでパスワードを変更し、カード裏面に記載の連絡先へ相談し、利用明細に身に覚えのない請求がないか確認しましょう。
- 迷ったときは、そのメールを削除して構いません。ひとりで判断がつかないときは、消費者ホットライン「188」で最寄りの相談窓口を案内してもらえます。
三井住友カードの公式サイトでは、フィッシング詐欺などの手口と対策(三井住友カード公式)が案内されています。偽メールに見分けるヒントとして、請求額確定通知などの通知メールには、会員が登録したハンドルネーム(未登録の場合はカード名称)が表示されると案内されています。今回のメールには、お名前もハンドルネームも見当たりません。
相談先として、消費者ホットライン188(消費者庁)の案内ページもご利用いただけます。
まとめ
「不正アクセスの可能性」と聞くと、誰でも不安になります。でも、画面に表示された送信者名が「三井住友カード」でも、本物の証拠にはなりません。今回は、見た目だけを正しく見せる細工まで仕込まれていました。
不安をあおるメールが届いたら、メールの中のボタンを押さず、公式アプリやブックマークから確認する。この習慣が、いちばん確実な身の守り方です。身近な方にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査にはip-sc.net(IP調査兵団)を参照しています。