【注意】「今月分のお支払い金額が確定しました」三井住友カード(SMBC・Vpass)を装う偽メールの正体|PCにはQRコード、スマホには偽の「アプリ更新」画面
引き落とし日が近づくと、「今月のカードの請求額、いくらだったかな」と気になりませんか?
そんな気持ちにつけ込む、三井住友カードを装った偽メールが、午前中から次々と届きました。結論から言うと、このメールは詐欺です。ボタンは押さず、そっと削除してください。
HEARTLAND-LAB SECURITY RESEARCH UNIT | 調査レポート
「三井住友カード」を装う詐欺メール
「今月分のお支払い金額が確定しました」
「353,700円」という高額な請求額を見せて焦らせ、「ご利用明細を確認する」ボタンへ誘導します。ボタンの先は、パソコンで開くとQRコードの画面、スマホで開くと「Vpassアプリの更新が必要です」という偽の画面に切り替わる仕掛けでした。
危険度:★★★★★ (カード・ログイン情報を盗む、または不正アプリを入れさせる手口のおそれ/不正利用被害)
| 受信 | 2026年11月10日(火)11:24頃(日本時間)。同じ系統のメールが、9:32〜11:24の約2時間に届いています(下の一覧参照) |
| 件名 | 今月分のお支払い金額が確定しました(件名の中に、見えない文字が1か所入っています) |
| 差出人の表示 | 「SMBCカード」風(画面上だけそう見えるよう、文字の並びに細工あり) |
| 送信元ドメイン | qingfuyigou.com(三井住友カードとは無関係) |
| 送信サーバー | 20.250.11.74(スイス・チューリッヒ/Microsoftのクラウド) |
| 送信した端末の接続元 | 161.26.65.249(カナダ・モントリオール/SoftLayer(IBM)のクラウド) |
| SPF | pass(攻撃者が自分のドメインで通しただけで、三井住友カードが送った証明ではありません) |
| DKIM | 署名はあるが、受信側の検証結果は記録なし(判定不能) |
| 誘導先 | 「ご利用明細を確認する」ボタン → 中継ドメイン → 端末によって行き先が切り替わる(PCはQRコード画面、スマホは偽の本人確認画面) |
| 添付ファイル | あり(PJJWgs.hfajz)。拡張子が不審なため、当サイトでは開封・解析していません |
※メールヘッダー詳細は個人情報保護のため非掲載
【偽物です】このメールは公式ではありません
三井住友カード(SMBC・Vpass)とは一切関係のない、なりすましメールです。
届いたメールの内容
本文は、次のような短い内容でした。ロゴ入りの、見た目はきれいなHTMLメールで、「353,700円」の金額が大きく表示されています。
お支払い金額確定のご案内

日頃より三井住友カードをご愛用いただき、誠にありがとうございます。
11月分のお支払い金額が確定いたしました。

11月26日のお支払い金額
三井住友カード
353,700円

Vpassの設定でお支払い合計額やポイントをメールで表示できます。
ご利用明細の内容をご確認いただき、心当たりのないご利用がないかご確認ください。

※ 三井住友カードアプリを開くだけで、金額確定通知やご利用状況をご確認いただけます。
※ アプリをお持ちでない方は、下記のボタンよりご確認ください。
[ご利用明細を確認する](hxxps://wz-handle[.]com/3PsKrltnxR.matsuyama.jp)
※ お支払い金額の確定メール表示内容変更はVpassにて設定いただけます。
※ 本メールの送信アドレスは送信専用です。直接返信されても対応はできません。

三井住友カード株式会社
〒135-0061 東京都江東区豊洲二丁目2番31号
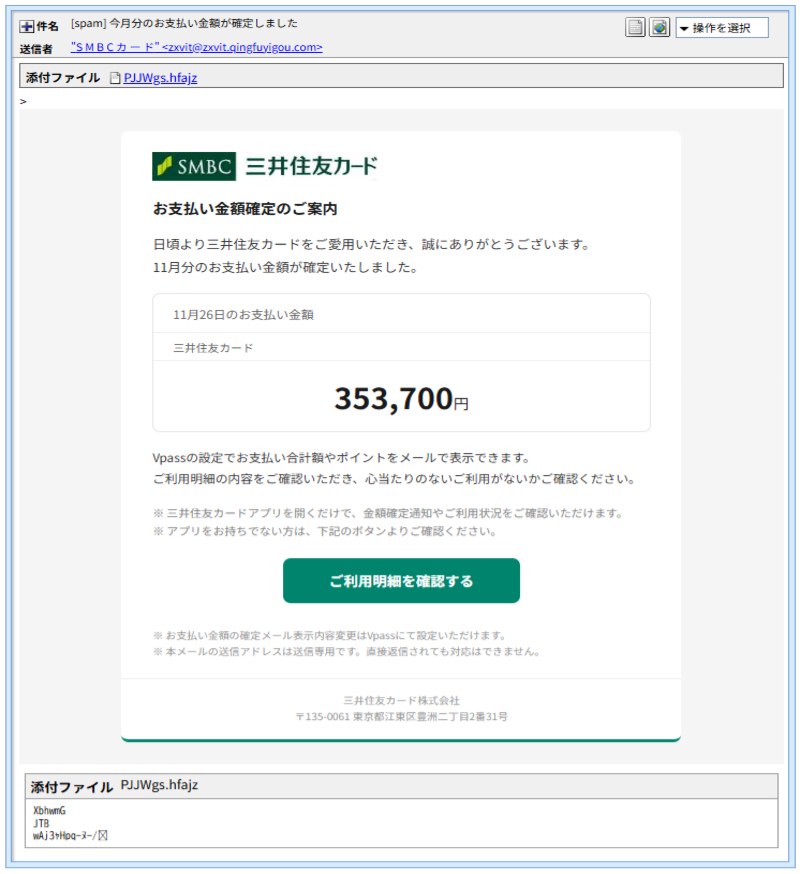
▲ 実際に届いたメールの画面(※メールヘッダー詳細は個人情報保護のため非掲載)
フッターの住所は、三井住友カードが公式サイトで公表している本社の所在地と同じです(三井住友カード:会社概要)。本物の会社の情報を借りているので、見た目が本物らしくても、本物とは限りません。
同じ日に届いた件名の一覧
11月10日の9:32〜11:24の約2時間に、当サイトの受信箱で画面上に確認できた分だけで16通が届いていました。差出人の表示は「三井住友カード」「Vpass」「SMBCカード」と名前を変え、件名は7種類です。次の件名に心当たりがあれば、同じ詐欺メールの可能性が高いので、ご注意ください。
| 受信時刻 | 差出人の表示 | 件名 |
| 9:32 | 三井住友カード | 【要確認】「三井住友カード」ご利用確認のご連絡 |
| 9:35 | 【三井住友カード】 | 【要確認】パスワードの変更が完了いたしました |
| 9:41 | 三井住友カード | 【重要】ご請求金額のお知らせ |
| 9:46 | Vpass | お支払い金額確定のご案内 |
| 10:34 | SMBCカード | 今月分のお支払い金額が確定しました |
| 10:45 | Vpass | お支払い金額のお知らせ |
| 10:45 | Vpass | お支払い金額確定のご案内 |
| 10:51 | 三井住友カード | 11月分お支払い金額のご案内 |
| 10:53 | SMBCカード | 今月分のお支払い金額が確定しました |
| 10:57 | Vpass | お支払い金額のお知らせ |
| 10:59 | 三井住友カード | お支払い金額のお知らせ |
| 11:00 | 三井住友カード | 今月分のお支払い金額が確定しました |
| 11:11 | SMBCカード | 今月分のお支払い金額が確定しました |
| 11:14 | Vpass | お支払い金額のお知らせ |
| 11:18 | 三井住友カード | お支払い金額のお知らせ |
| 11:24 | SMBCカード | 今月分のお支払い金額が確定しました |
※本記事で詳しく調べたのは、最後の11:24の1通です。それ以外は、件名と差出人の表示を一覧にしたもので、本文や中身までは調べていません。同じ系統の可能性が高いとみていますが、確認できていない点はご了承ください。
詳しく調べると分かったこと
- 差出人のアドレスが、三井住友カードとは無関係です。送信元は
qingfuyigou.comでした。三井住友カードは公式サイトで、自社のメールは「vpass.ne.jp」「smbc-card.com」などのドメインから送ると案内しています。それ以外のアドレスから届いたメールは、無関係と考えて大丈夫です(三井住友カード:不審なメールの見分け方)。 - 差出人の名前に、文字の並びを逆にする細工がありました。メールの記録を文字単位で調べると、差出人名は元の文字が「ドーカCBMS」と逆順に並んでいて、その前に「右から左へ並べる」特殊な制御文字が付いていました。そのため、画面では「SMBCカード」に近い形で読めます。「SMBCカード」と続けて書いた文字列を探すフィルターを、すり抜けるための細工とみられます。
- 見えない文字が、本文に27か所も埋め込まれていました。件名に1か所、本文に27か所、画面では見えない「ゼロ幅スペース」などの文字が入っています。「ご案内」「三井住友」「お支払い」といった言葉の途中に混ぜてあります。見つけ方は簡単で、件名や本文をテキストエディタやコード表示の画面に貼り付けると、見えない文字が「
\u200b」のような文字として浮かび上がります。特定の言葉で見張っているフィルターを避ける目的とみられます。 - 送信した端末は、岩手の名前を名乗りながら、実際はカナダのクラウドでした。メールの記録には、メールを送り込んだ端末の接続元が残っていました。名前は
smtp.chain-dashboard.iwate.jpと、国内の自治体のように名乗っていますが、これは名乗っただけです。実際のIP161.26.65.249は、カナダ・モントリオールにあるSoftLayer(IBM)のクラウドでした。ログインに使われたアカウント名にも「automated」と入っていて、大量送信用とみられます。 - 送信サーバーは、スイスにあるMicrosoftのクラウドでした。
20.250.11.74は、チューリッヒにあるクラウドです。クラウドは世界中から借りられるので、サーバーの場所と、送った人の場所は一致しません。SPFが「pass」なのは、攻撃者が自分のドメインに自分のサーバーを登録していたためで、安全の証明にはなりません。 - リンクの形にも、ひと工夫あります。ボタンのリンクは
hxxps://wz-handle[.]com/3PsKrltnxR.matsuyama.jpで、最後に日本のドメインのような「.matsuyama.jp」が付いています。しかし、本当のドメインは先頭のwz-handle.comで、後ろの部分はただの飾りです。 - 不審な添付ファイルが付いています。
PJJWgs.hfajzは、ランダムな名前と聞き慣れない拡張子で、中身は27バイトの意味のない文字列でした。感染のおそれがあるため、当サイトでは開封・解析していません。名前と拡張子がランダムな点は、同じ日に届いた別の詐欺メール(後述)の添付とそっくりです。 - 本文の先頭に、ゴミが1文字残っていました。メールの最初に「>」が1文字だけ表示されています。仕込みの作業中に残った、攻撃者のうっかりとみられます。
📖 ちょっと難しい言葉をやさしく解説
ゼロ幅スペース:画面には何も表示されない、幅のない文字です。単語の途中に混ぜると、人の目には普通の文章に見えるのに、コンピューターには別の文字列に見えます。
右から左へ並べる制御文字:アラビア語など、右から左へ書く言語のために用意された特殊な文字です。日本語の文字の並びを逆にして入れておき、この文字を付けると、画面上だけ元の順番に読めます。
クローキング:アクセスした人の端末や環境によって、見せる中身を切り替える手口です。調べる人には無害なページを見せて、狙った相手にだけ偽のページを見せます。
reCAPTCHA(「私はロボットではありません」):アクセスしてきたのが人か自動プログラムかを確かめる、Googleの正規の仕組みです。偽サイトが、調査用の自動プログラムを避ける目的で挟むことがあります。
ボタンの先を調べました:PCとスマホで、行き先が変わる仕掛け
「ご利用明細を確認する」ボタンは、まず中継ドメイン wz-handle.com を通り、そこから使った端末によって別の場所へ振り分けられます。調査のため、警告画面を承知のうえで当サイトが確認しました。
① パソコンで開くと:警告、確認画面、そしてQRコード
パソコンで開くと、行き先は hxxps://haoyujiaoyuu-jp[.]com/ でした。セキュリティソフト(ウイルスバスター)が「脅威の種類:フィッシング」と判定し、ブロック画面が出ました。
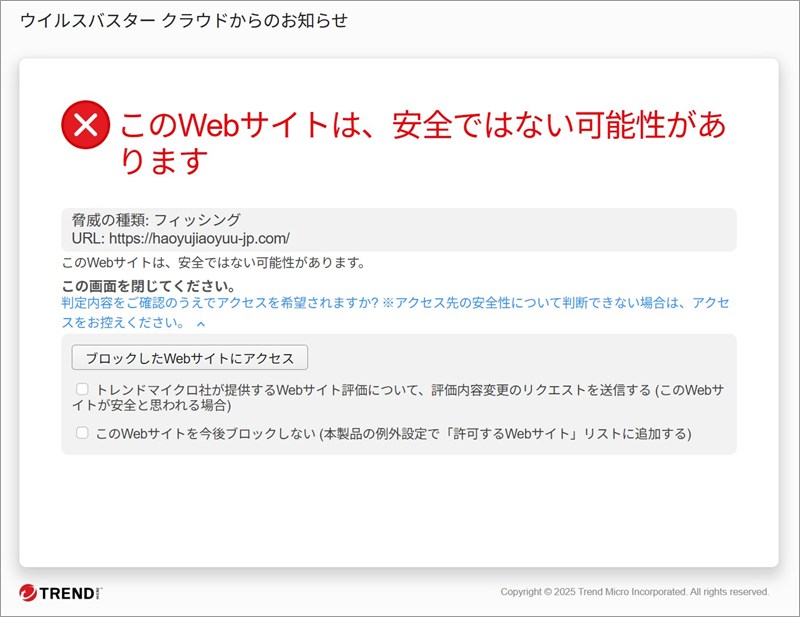
▲ パソコン側の行き先で、ウイルスバスターが「フィッシング」と判定
警告を承知のうえで進むと、まずGoogleのreCAPTCHA(「I’m not a robot」)の確認画面が現れます。調査用の自動プログラムを避けるための、関所のような役目とみられます。
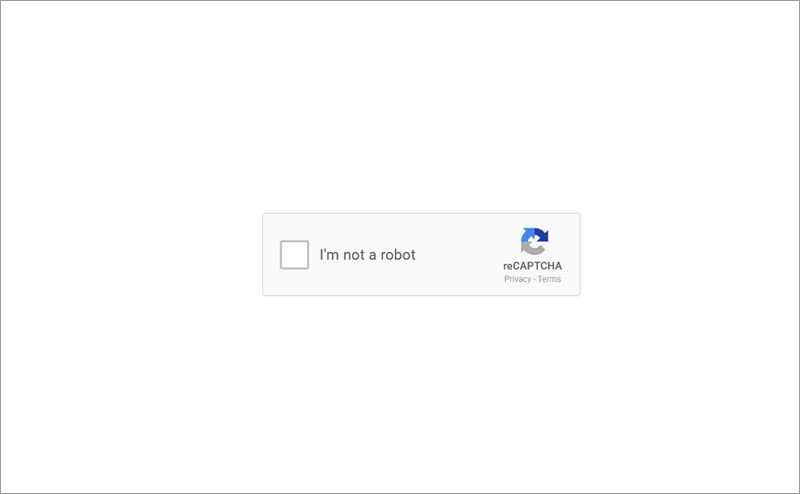
▲ 途中に挟まれる「私はロボットではありません」の確認画面
確認を通ると、三井住友カードのロゴ入りの画面が表示されました。「システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。スマートフォンで以下のQRコードをスキャンしてください」と書かれ、QRコードが表示されています。画面の下には、「Copyright (C) 2026 Sumitomo Mitsui Card Co., Ltd.」とまで書いてあります。
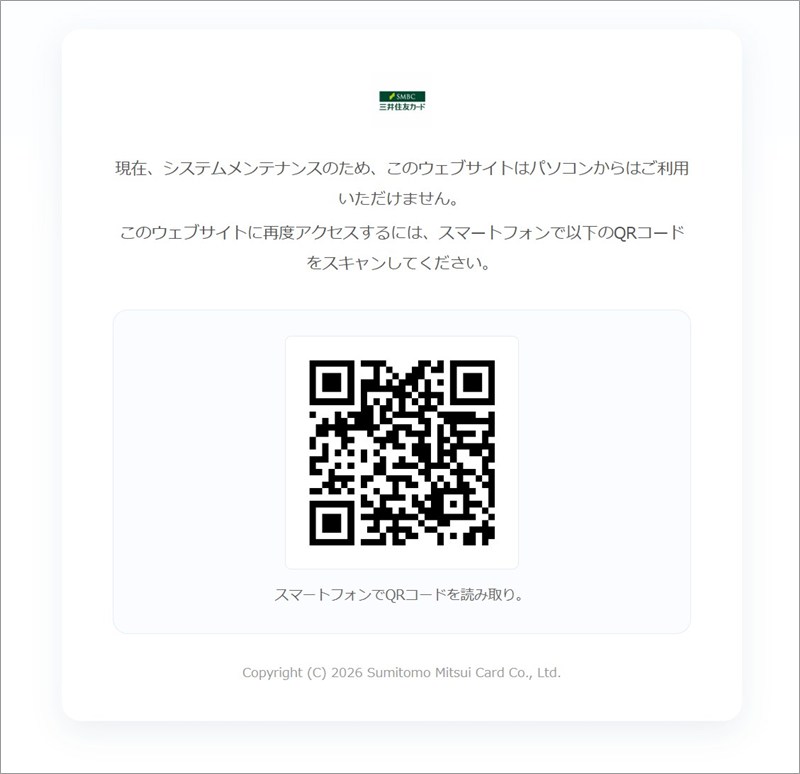
▲ パソコンで表示された偽画面(「パソコンからは利用できません」と、QRコードでスマホへ誘導)
このQRコードを画像から文字として読み取ってみたところ、中身は hxxps://chuyuantece-jp[.]com という別のドメインでした(読み取りだけで、当サイトはアクセスしていません)。パソコンの利用者を、スマホへ移らせる狙いとみられます。パソコンの画面では中身を見せず、スマホだけを狙うことで、セキュリティ担当者や調査する人の目を避けているのでしょう。
② スマホで開くと:「本人確認を実行しています」の偽画面
スマホで開くと、行き先は hxxps://guangchunbelt-jp[.]com/ でした。ここも、ウイルスバスターが「フィッシング」と判定しています。
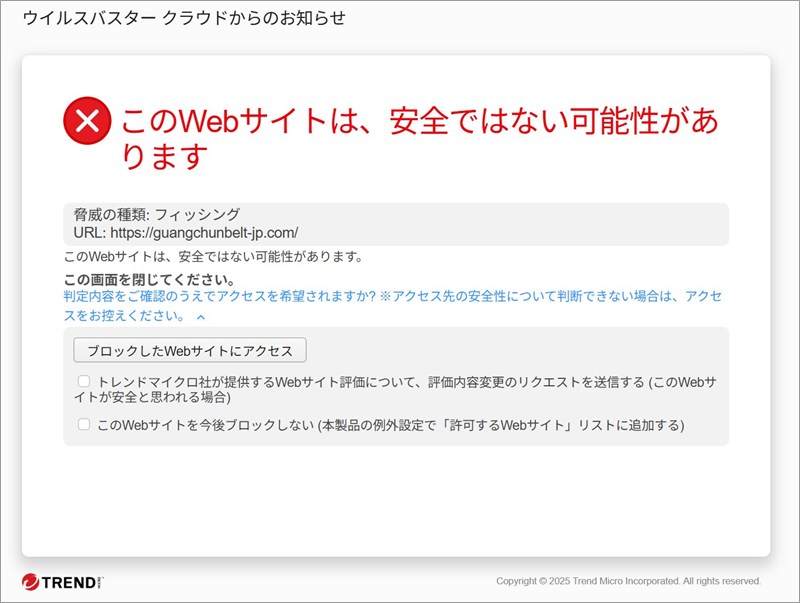
▲ スマホ側の行き先でも、ウイルスバスターが「フィッシング」と判定
表示されたのは、SMBCの緑のヘッダーと「三井住友カード」のロゴ、「ログイン」ボタンまで備えた、本物そっくりの画面です。その中に、赤い「!」マークとともに次のような演出が並びます。
- 「本人確認を実行しています」と書かれ、進み具合を示すバーが100%の「チェック完了」になっています。「通信の安全性」「デバイス情報」「本人確認」「セキュリティポリシー」の4項目に、チェックマークが付いています。
- そして最後の行だけが赤字で、「Vpassアプリのバージョン更新が必要です」「ご利用中のVpassアプリは旧バージョンです。最新版へのアップデートが必要です」と表示され、緑の「アップデートについて」ボタンへ誘導します。
「チェック完了」の演出は、実際には何も確認していない見せかけで、「安全に確認してもらえた」と思わせて、最後のボタンを押させる狙いとみられます。
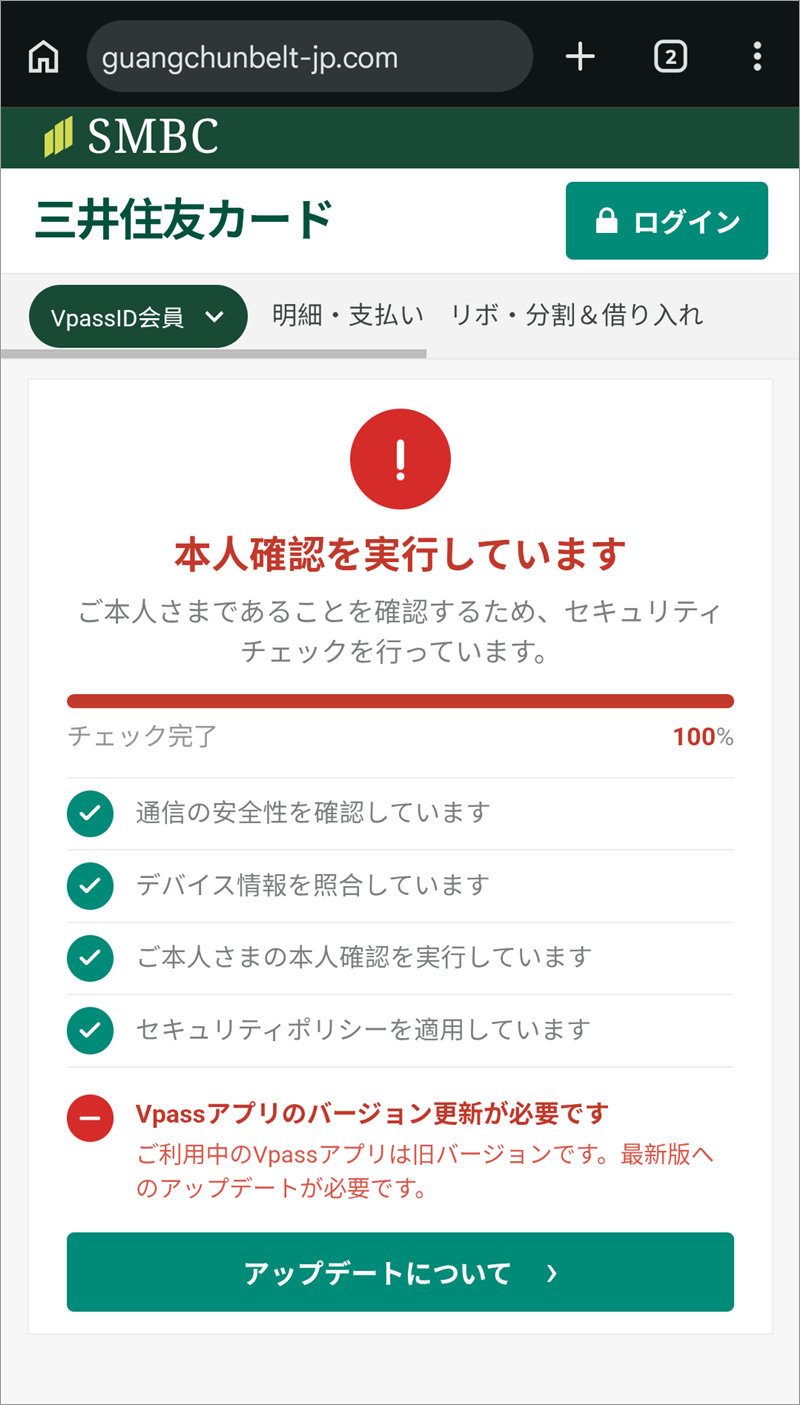
▲ スマホで表示された偽画面(アドレス欄に注目。公式のドメインではありません)
なお、当サイトは「アップデートについて」ボタンを押しておらず、押した先は確認していません。同じ日に届いた別の詐欺メール(後述)では、同じようにスマホの画面から偽アプリのインストールへ誘導されていました。この画面も、不正アプリを入れさせる流れの入口である可能性があります。公式のVpassアプリは、アプリストアで入れるものです。ブラウザの画面に出た「更新が必要です」の案内に、従う必要はありません。
ドメインを、まとめて見てみると
| ドメイン | 役割 | 登録日(日本時間) | サーバーの所在 |
qingfuyigou.com | 差出人のドメイン | 2023年12月7日(配信当日の8:33頃に更新) | IPは判別できず(送信専用とみられます) |
wz-handle.com | ボタンの最初の中継 | 2022年12月(11月8日に更新) | 38.28.187.223(アメリカ・カリフォルニア州のクラウド) |
haoyujiaoyuu-jp.com | パソコン用の偽画面(QRコード) | 2026年11月5日 3:27頃 | 未確認 |
guangchunbelt-jp.com | スマホ用の偽画面(本人確認) | 2026年11月10日 5:54頃 | 未確認 |
chuyuantece-jp.com | QRコードの行き先 | 2026年10月12日 3:16頃 | 未確認 |
- スマホ用の偽画面のドメインは、この日の早朝5:54頃に登録されたばかりです。最初のメールが届いた9:32の、約3時間半前にあたります。使い捨てを前提に、直前に用意したとみられます。
- 「-jp.com」で終わる3つのドメインは、どれも同じレジストラ(Aceville)で登録され、ネームサーバーにも同じ組み合わせのCloudflareを使っています。同じ人物が、まとめて管理している可能性があります。
- 中継ドメインの
wz-handle.comは、4年近く前に取得された古いドメインで、調べた時点で「80ドルで売り出し中」と表示されていました。新しいドメインばかりではなく、使い古しのドメインも混ぜています。 - 表の「サーバーの所在」は、あくまで借りられたクラウドの場所です。どの国のサーバーかと、運営者がどこにいるかは別の話です。
- パソコンとスマホで表示を切り替える仕掛け(クローキング)を、今回は実際に確認しました。
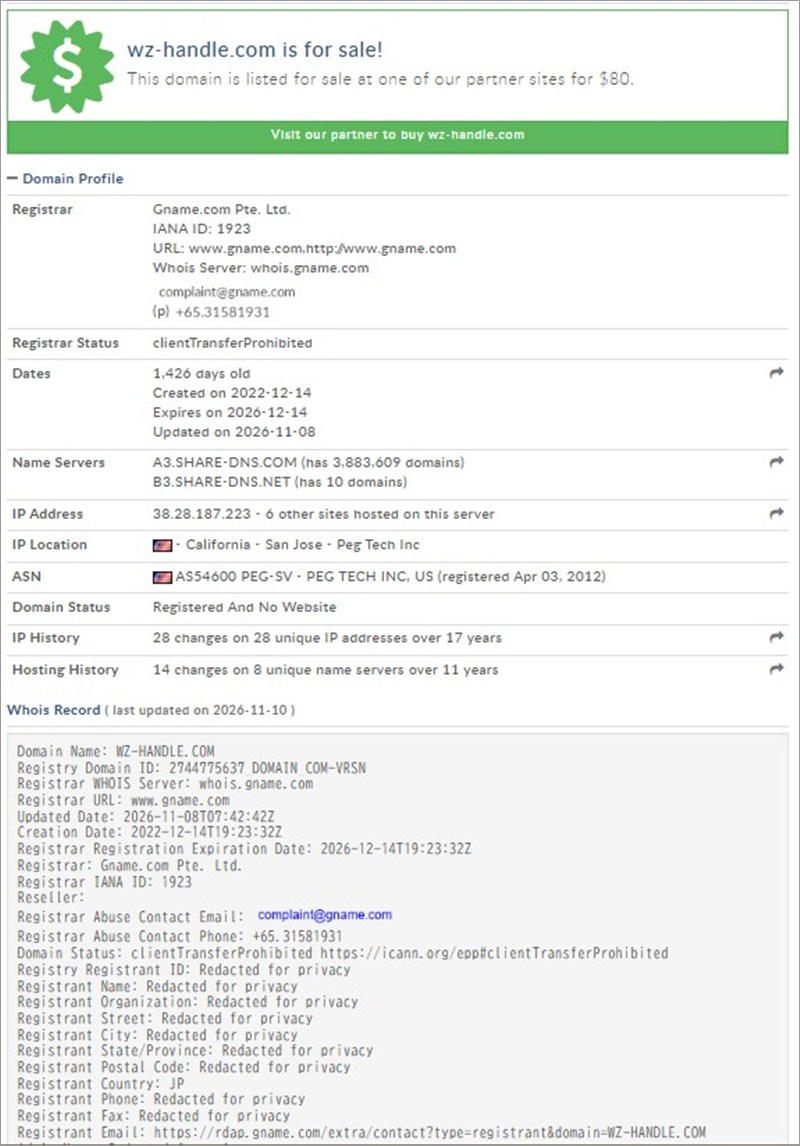
▲ 中継ドメイン wz-handle.com の登録情報(「売り出し中」の表示に注目)
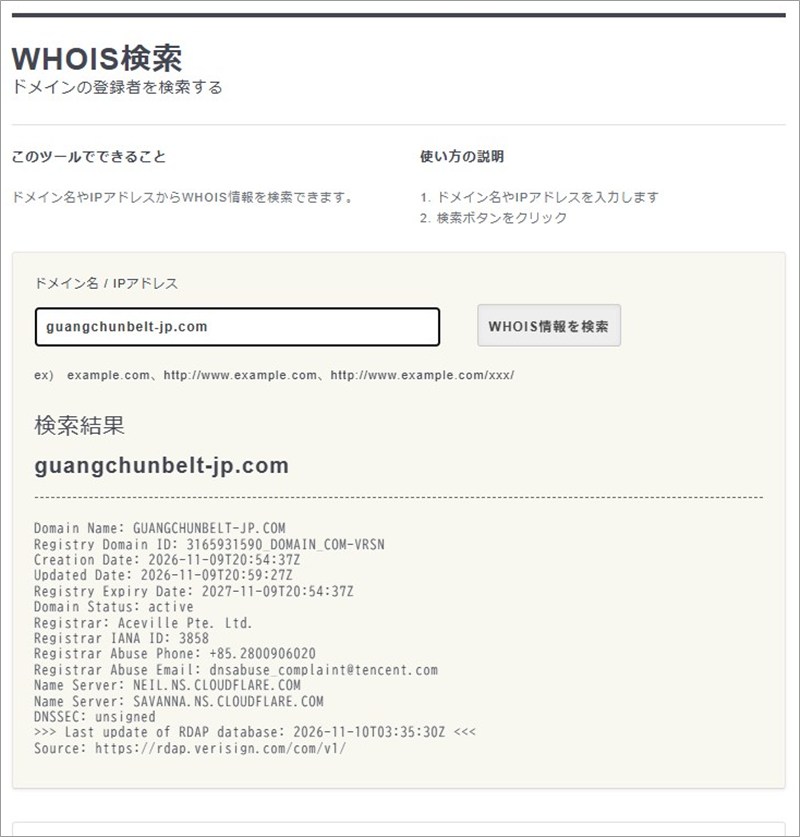
▲ スマホ用の偽画面 guangchunbelt-jp.com の登録情報(登録は配信当日の早朝)
同じ日に届いた、手口がそっくりの別の詐欺メール
この日の朝には、中央調査社と内閣府を装った別の詐欺メールも届いていました。ブランドは違いますが、次の点がよく似ています。
- 送信元がMicrosoftのクラウド(どちらも「20.」で始まるIP)
- 差出人名の文字を逆順にする細工と、見えない文字
- 名前と拡張子がランダムな、中身に意味のない添付ファイル
- パソコンでは無害な画面、スマホでは偽アプリへ誘導する切り替え
- ローマ字の連なりに「-jp.com」を付けた、使い捨てのドメイン(登録の記録も、1秒違いのものがありました)
同じ仕組みで作られている可能性が高く、次のブランドが狙われても不思議ではありません。詳しくは、こちらの記事をご覧ください。
▶ 【注意】「令和8年度第8回調査へのご協力のお願い」中央調査社を装うメールの正体
見分け方と、もし入力してしまったときの対処法
まず、この4つを覚えておいてください
- メールの中のボタンやリンクは押さないでください。請求額が気になるときは、いつも使っている公式のVpassアプリや、自分で登録したブックマークから確認しましょう。
- 差出人のアドレスを見てください。三井住友カードの公式なドメインは、「vpass.ne.jp」「smbc-card.com」などです。それ以外は無関係です(三井住友カード:不審なメールの見分け方)。
- 「パソコンからは利用できません。スマホでQRコードを読み取ってください」と言われたら、そこで中止してください。本物のサービスが、突然こんな案内を出すことはまずありません。
- ブラウザの画面に「アプリの更新が必要です」と出ても、従わないでください。アプリの更新は、公式のアプリストアで行うものです。警告が出たら、先へ進まず引き返してください。
もし入力してしまったら
- 慌てなくて大丈夫です。三井住友カードは公式ページで、不審なサイトにVpassIDやパスワードを入力した場合は、VpassIDとパスワードをすぐに変更し、必要に応じてカードの利用停止・再発行の手続きをするよう案内しています(三井住友カード:不審なメールの見分け方)。
- カードの利用明細に、身に覚えのない請求がないかを確認してください。見つけたときの手続きも、同じ公式ページで案内されています。連絡先は、メールの記載ではなく、公式サイトで確認しましょう。
- スマホにアプリを入れてしまった場合は、そのアプリをアンインストールしてください。消せない、見当たらないときは、無理に操作を続けず、早めに相談先へ連絡しましょう。
- スマホに入力したことのあるパスワードは、別の端末(家族のスマホやパソコンなど)から変更してください。
- 相談先には、警察庁のサイバー事案に関する相談窓口、消費者ホットライン「188」、情報セキュリティ安心相談窓口(IPA:03-5978-7509)があります。
だまされそうになったのは、あなたのせいではありません。本物の会社の住所を借り、公式そっくりの画面まで用意した、よくできた偽メールです。「身に覚えのない請求額」を見て立ち止まれたこと自体が、いちばんの防御です。
まとめ:「高額な請求」で焦らせ、PCとスマホで行き先を変える手口でした
差出人は無関係のドメイン、リンク先はパソコンではQRコードの偽画面、スマホでは「Vpassアプリの更新が必要」という偽画面でした。同じ日に、少なくとも16通が届いています。ご家族や友人にも、ぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照元:ip-sc.net(IP調査兵団)