「【安心をプラス】アメックスが提供する無料の重大疾病保険」は詐欺メール!最大1億円補償は嘘|見分け方と対処法
「万が一」への備えは、考え始めるときりがないもの。だからこそ、「無料で保険を」と言われると、つい読んでしまいますよね。その気持ちにつけ込む詐欺メールが、月曜のお昼に届きました。
HEARTLAND-LAB SECURITY RESEARCH UNIT|調査レポート
「アメックス」を装う詐欺メール
「無料の重大疾病保険」
「最大1億円補償」「選ばれた方だけ」と持ちかけ、リンク先の偽ログイン画面でIDとパスワードを盗もうとします。
危険度:★★★☆☆ (ログイン情報を盗む手口/迷惑メール対策をすり抜ける工夫あり)
| 受信 | 2026年11月9日(月)12:12頃(日本時間) |
| 件名 | 【安心をプラス】アメックスが提供する無料の重大疾病保険 |
| 差出人の表示 | 「American Express」(実際のアドレスは別のドメイン) |
| 送信元ドメイン | hiyaoroshi.com(アメリカン・エキスプレスとは無関係) |
| 送信元IP | 98.17.181.52(アメリカ・ネブラスカ州オマハ。米国の回線事業者の動的IP) |
| SPF | softfail(送信ドメイン側が、このIPからの送信を想定していません) |
| DKIM | 送信ドメイン自身の署名が付いている(検証結果は確認できず) |
| 誘導先 | kaiamericchoolature.042ggss.asia(偽のログイン画面) |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールはアメリカン・エキスプレスからのものではありません。詐欺メールです。
「無料で確認する」のボタンは押さないでください。すでに押してしまった方も、落ち着いて、このあとの対処法をご覧ください。
1. 届いたメールの中身
カードの利用実績に基づく「特典」として、最大1億円補償の医療保険を無料で提供する、という案内でした。画面に見える本文は、このとおりです。
件名:【安心をプラス】アメックスが提供する無料の重大疾病保険

【ご招待】重大疾病保険 無料ご提供のご案内
平素よりアメリカン・エキスプレスのカードをご愛顧いただき、誠にありがとうございます。

このたび、会員様のご利用実績に基づき、選ばれた方への特典として、
入院・重大疾病に備える医療保険(最大1億円補償)を無料でご提供いたします。

補償内容(主な一例)
がん・心疾患・脳卒中に伴う入院:最大100万円
先進医療支援費用
在宅療養・通院治療への一部給付
年間補償上限:最大1億円
申請費用:完全無料
提供元:(実在の損害保険会社名)(Amex提携)

ご案内対象について
本キャンペーンは、一部の会員様を対象とした非公開のご招待制となっております。
ご案内メールを受け取られたお客様は、以下よりお申込みいただけます。

※ 受付締切:2026年11月13日(金)
※ 先着順となりますので、早めの申請をおすすめいたします。

[▶ 無料で保険を確認する] → hxxps://kaiamericchoolature.042ggss.asia/2ymmlo/hepe

(以下、「既存の保険があっても申し込める」「費用は完全無料」
「審査や事前登録も不要」といったQ&Aが続く)
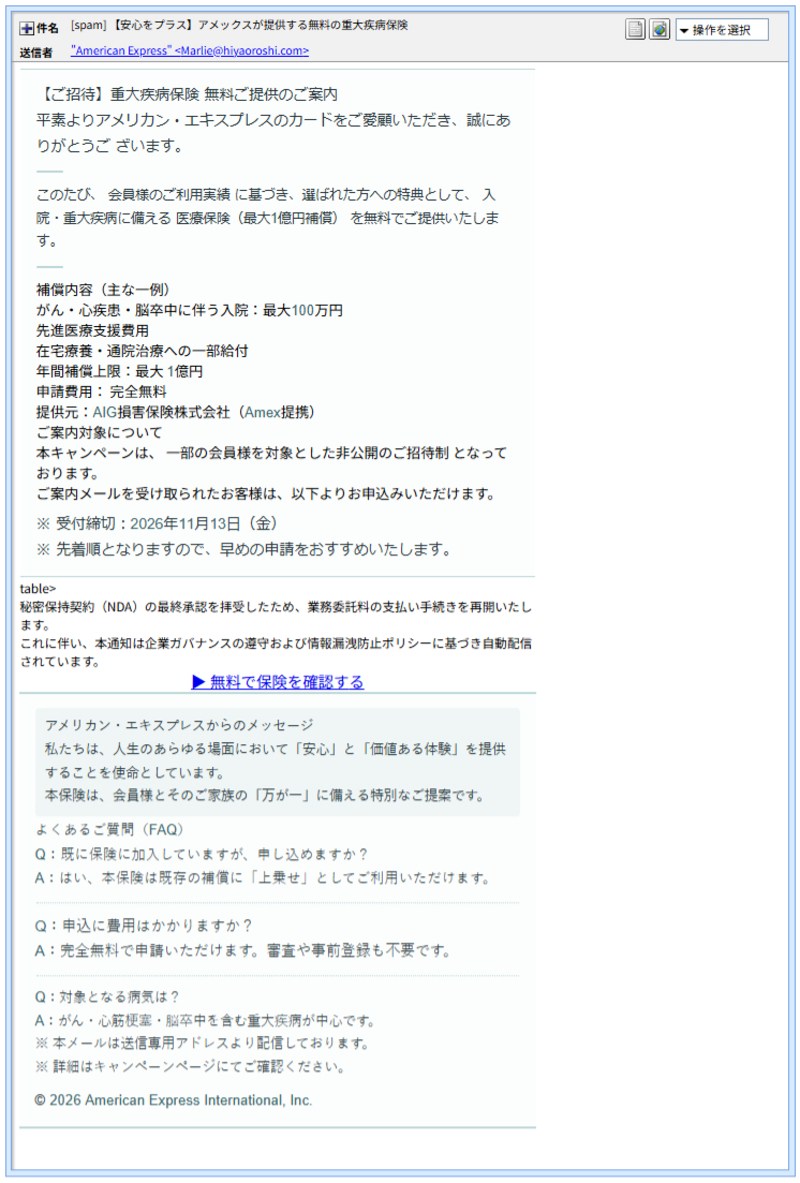
▲ 実際に届いたメールの画面。保険の案内の下に、無関係な文章(隠したはずの文字)が漏れて見えています。
もっともらしい文面ですが、見直すと、おかしな点がいくつもあります。
- 差出人がアメックスではない。表示名は「American Express」でも、実際のアドレスは
hiyaoroshi.comでした。しかも、送信元・差出人・返信先の3つのアドレスで、@より前の名前がすべて別人のような文字列(Halimeda/Marlie/Umakanth)になっています。 - 特別感と焦りを重ねている。「選ばれた方」「非公開のご招待制」と特別扱いをしておきながら、「先着順」「11月13日締切」と、すぐに申し込むよう急がせています。
- 実在の保険会社の名前を借りている。提供元として実在の損害保険会社の名前が書かれていますが、その会社が関わっているかどうかは確認できていません。名前の借用で、信頼感を高めようとしているとみられます。
- 話がかみ合っていない。保険は「審査や事前登録も不要」なはずなのに、リンク先で求められるのはカードのログイン情報です(くわしくは3章)。
2. 送信元を調べると
送信元のIPアドレスは98.17.181.52で、アメリカ・ネブラスカ州オマハの、回線事業者の「動的IP」でした。動的IPは、契約者に一時的に割り当てられるアドレスで、持ち主が変わりやすいものです。そのため、乗っ取られた機器や、他人の回線が使われた可能性もあります(これは推測です)。
メールに記録された送信時刻の時間帯は、日本より1時間少ない「+0800」と書かれていました。オマハの時間帯とは大きく食い違っており、送信側が自分で書いた時刻の表記が、つじつまの合っていないことがわかります。
■ 用語解説:SPF・DKIM(送信元の身分証のようなもの)
メールには、「本当にその会社から送られたものか」を確かめる仕組みがあり、代表的なものがSPFとDKIMです。今回のSPFは「softfail」で、送信ドメインの持ち主が「そのIPからの送信は想定していない」と示している状態でした。DKIMの署名は付いていましたが、署名したのは攻撃者自身のドメインです。自分で署名しただけでは、アメックスからの本物のメールだという証明にはなりません。
3. 見えない文字で、迷惑メール対策をすり抜ける
このメールで、いちばん技術的に目立つのは、画面に見えない文字を大量に仕込んでいる点です。メールのソース(HTML)をテキストエディタで開くか、本文をコードとして表示すると、画面に出ない部分が見えてきます。見つかったのは、次の3種類でした。
- 日本語の途中に、中国語の隠し文字。たとえば「アメリカン・エキスプレス」の「アメ」と「リカン」の間に、「自动」という中国語の文字が、画面に出ない設定で入っていました。「受付締切」の途中にも「设定」が隠れています。
- 画面に出ない、無関係な日本語の文章。「秘密保持契約(NDA)の最終承認を拝受したため、業務委託料の支払い手続きを再開いたします」「内部統制監査の結果を受け、全社的なフローの見直しが急務」「みんなの銀行のスマートフォン専用アプリのアップデート」など、保険とは関係のない文章がたくさん隠されていました。さらに、文章の途中に意味のない英数字を入れたHTMLのコメントも、あちこちに挟まっています。
- 目に見えない「タグ文字」。Unicodeという文字の規格には、画面に何も表示されない特殊な文字があります。この文字を本文の4か所に埋め込み、ASCIIの文字に直すと、たとえば「ご愛顧い」と「ただき」の間の17文字は
JP-VERIFY-MW86ZIKという文字列でした。ほかの3か所も、それぞれ違う文字列でした。
いずれも、迷惑メールを見分けるフィルターに、「ふつうの文章が多いメール」「1通ごとに中身が違うメール」と思わせる狙いとみられます(これは推測です)。人間の目に見えない部分で、機械だけをだまそうとしているわけです。
ところが、肝心の隠し方が不完全でした。上のメール画面のとおり、隠したはずのNDAと業務委託料の文章が、保険の案内の下に堂々と表示されています。アメックスの無料保険のメールに、NDAや業務委託料の話が出てくるのは、さすがに不自然で、むしろ偽物の目印になっていました。
4. リンク先で起きること
「無料で保険を確認する」のボタンの行き先は、hxxps://kaiamericchoolature.042ggss.asia/2ymmlo/hepe でした(実際には、末尾に受信者ごとの識別用の長い文字列が付いています)。「american」を崩したような綴りを混ぜた、意味のない名前のドメインです。
このドメイン 042ggss.asia は、2026年4月1日、約7か月前に登録されたもので、登録業者は中国の事業者でした。向き先の43.165.135.154は、Tencentのホスティングで、ip-sc.netでは東京都渋谷区と表示されます。ただし、これはクラウド事業者のサーバーの所在地で、運営者の居場所を示すものではありません。当サイトで取り上げた別のカード系の詐欺メールの誘導先とも、同じ事業者のアドレス帯でした。同じ事業者が使われているというだけで、同一人物とは断定できません。
■ 手順1:「読み込み中…」の画面
リンクを開くと、まず「読み込み中…」とだけ表示される白い画面が出ます。そのあと、ログイン画面へ切り替わります。
▲ リンクを開いた直後の画面。ここから偽のログイン画面へ切り替わります。
■ 手順2:アメックスに似せた偽のログイン画面
次に現れたのは、「マイアカウントにログイン」という画面です。上部のメニューや、右側の広告のような画像まで、アメリカン・エキスプレスのサイトによく似せてあります。「ユーザーID」「パスワード」「アカウントタイプ」を入力して、「ログイン」を押す作りです。
保険の案内だったはずなのに、求められるのはIDとパスワードです。本物そっくりに見えても、ここに入力した内容は、アメックスではなく攻撃者に渡るおそれがあります。
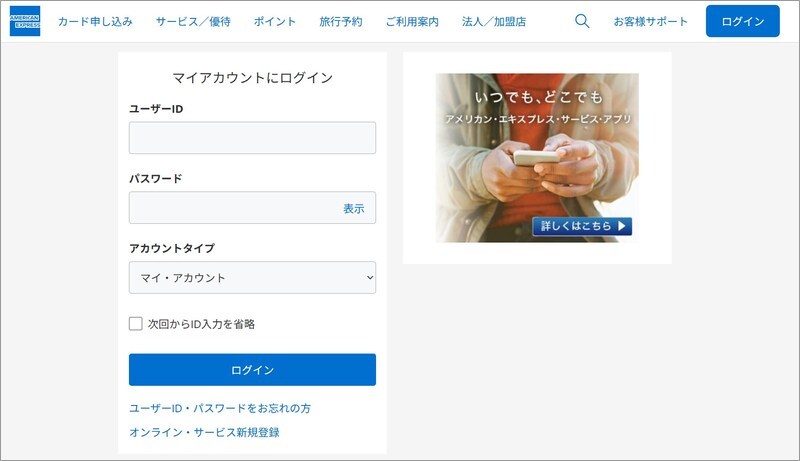
▲ アメリカン・エキスプレスのログイン画面に似せた偽ページ。IDとパスワードを盗む作りになっています。
当サイトで確認できたのは、ログイン画面までです。入力したあとに続く画面は確認していません。また、当サイトで確認した限りでは、端末による表示の違い(見る人や端末によって表示を変える仕組み)はありませんでした。
5. 注意点と対処法
「無料で最大1億円」と言われれば、気になってしまうのは自然なことです。画面もよくできているので、開いてしまっても責められることではありません。落ち着いて、次のことを確認してください。
- メールの中のボタンやリンクは押さない。メールはそのまま削除する。
- カードの案内が気になるときは、メールのリンクからではなく、ご自身のアプリや、ブックマークした公式サイト、カード裏面の電話番号から確認する。
- メールから開いたログイン画面には、IDもパスワードも入力しない。
- 家族や知人にも、同じようなメールが届いたら無視するよう伝える。
■ もしIDとパスワードを入力してしまったら
- メールのリンクは使わず、公式アプリや公式サイトからログインして、すぐにパスワードを変更する。
- 同じパスワードを他のサービスでも使っている場合は、そちらも変更する。
- カード裏面の電話番号へ連絡し、状況を伝えて、利用明細に覚えのない請求がないか確認する。
- 不安が残る場合は、消費者ホットライン「188」や、警察の相談窓口「#9110」に相談する。
まとめ
「【安心をプラス】アメックスが提供する無料の重大疾病保険」は、詐欺メールです。
「無料」「最大1億円」「選ばれた方だけ」「11月13日締切」と、うまい話に期限をつけて急がせ、偽のログイン画面でIDとパスワードを盗もうとします。画面に見えない文字を大量に仕込んで、迷惑メール対策をすり抜けようとする工夫も確認できました。
ボタンは押さず、確認はいつものアプリやカード裏面の電話番号から。周りの方にも教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net