【日本年金機構を装う偽メール】「過剰にお納めの保険料を口座へお戻しいたします」は詐欺|スマホに偽アプリを入れさせる手口
国民年金の保険料を「払いすぎていた」と聞いたら、ちょっと期待してしまいますよね。11月5日の午後、日本年金機構を名乗る「過剰にお納めの保険料を口座へお戻しいたします」というメールが、一度にたくさん届きました。落ち着いて中身を確かめてみると、これまで以上に危険な手口でした。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:日本年金機構「保険料の過納分を返還」偽メール
| 危険度 | 緊急性:★★★☆☆(3/5)受付期限は約3か月先で、脅すより「お金が戻る」話で誘います 偽装精度:★★★☆☆(3/5)公式の連絡先まで写していますが、ほころびがあります 被害の重大さ:★★★★★(5/5)スマホに「不正アプリ」を入れさせる手口で、危険度が高いです |
| 届いた日時 | 2026年11月5日(木)午後3時39分ごろ(日本時間)※ご紹介するのは、波のうちの1通です |
| 件名 | 「【お知らせ】過剰にお納めの保険料を口座へお戻しいたします」 |
| 差出人の表示 | 「【日本年金機構】」<no-reply@quote.rvrpj.com>(表示名の中身は、文字を逆順に並べたものです) |
| 送信元ドメイン | rvrpj.com(2025年11月18日に取得。年金機構とは無関係) |
| 送信元IP | 20.44.183.217(Microsoftのクラウド。IP調査兵団の表示では東京都渋谷区) |
| 送信者認証 | SPF:pass(ただし攻撃者自身のドメインで通っただけ)/DKIM:署名はあるが、検証結果は確認できず |
| ボタンの行き先 | hxxps://rvrpj.com/web/link/ajkv |
| 最終的な着地点 | PC:hxxps://pfflifestyleu-jp.com/スマホ: hxxps://ascendantin-jp.com/ |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは詐欺(フィッシング)メールです
日本年金機構からのお知らせではありません。ボタンは押さず、QRコードも読み取らず、アプリも入れずに、そっと削除してください。もし開いてしまった方も、この記事の最後に、落ち着いてできる対処法をまとめています。
🚨 今回は、パスワードを盗む偽メールよりも危険な手口です
このメールの狙いは、偽のログイン画面ではありません。スマートフォンに「不正アプリ」を入れさせようとする手口です。
パスワードは、変更すれば取り戻せることが多いものです。ところが、不正アプリを入れてしまうと、スマホそのものが相手の手に渡る恐れがあります。この種のアプリは、一般に、SMSの認証コードの盗み見、ネットバンキングやカードの情報の盗み取り、遠隔操作などに使われた例が報告されています(今回のアプリの中身までは、確認していません)。
リンクを開いただけでは、直ちに被害になるとは限りません。しかし、画面の案内に従って、アプリをインストールしないでください。ご家族に年金を受け取っている方がいる場合は、この記事を共有してあげてください。
届いたメールの内容
メールの文面は次のとおりです(読みやすいように並べ直しています)。
【件名】【お知らせ】過剰にお納めの保険料を口座へお戻しいたします
【差出人の表示】【日本年金機構】

【お知らせ】
国民年金保険料 超過分の返還手続きについて

お客様よりお納めいただいた国民年金保険料を検証した結果、一部の期間において超過した保険料が確認されました。超過分に相当する金額を口座に返還いたします。

返還額(超過分)
¥23,840
(令和6年4月〜7月分 超過保険料)

ご届出の口座に返還金をお振込みいたします。口座を変更された方は、手続き時にお申し出ください。

受付期限:令和9年1月31日(土)
この期限までにお手続きがない場合は、返還金を受け取る権利が消滅いたします。

日本年金機構アプリのご利用について
※ 既にアプリをお持ちの方は、アプリを起動し、メッセージボックスよりお手続きください。
※ アプリをお持ちでない方は、下記ボタンよりお手続きをお願いいたします。

[返還金の受取手続きへ]

日本年金機構 ねんきんダイヤル 0570-05-1165
〒168-8505 東京都杉並区高井戸西3-5-24
※本メールは送信専用です。ご返信いただいてもお答えできません。

【添付ファイル】k60l9B99Y6.tlbkt
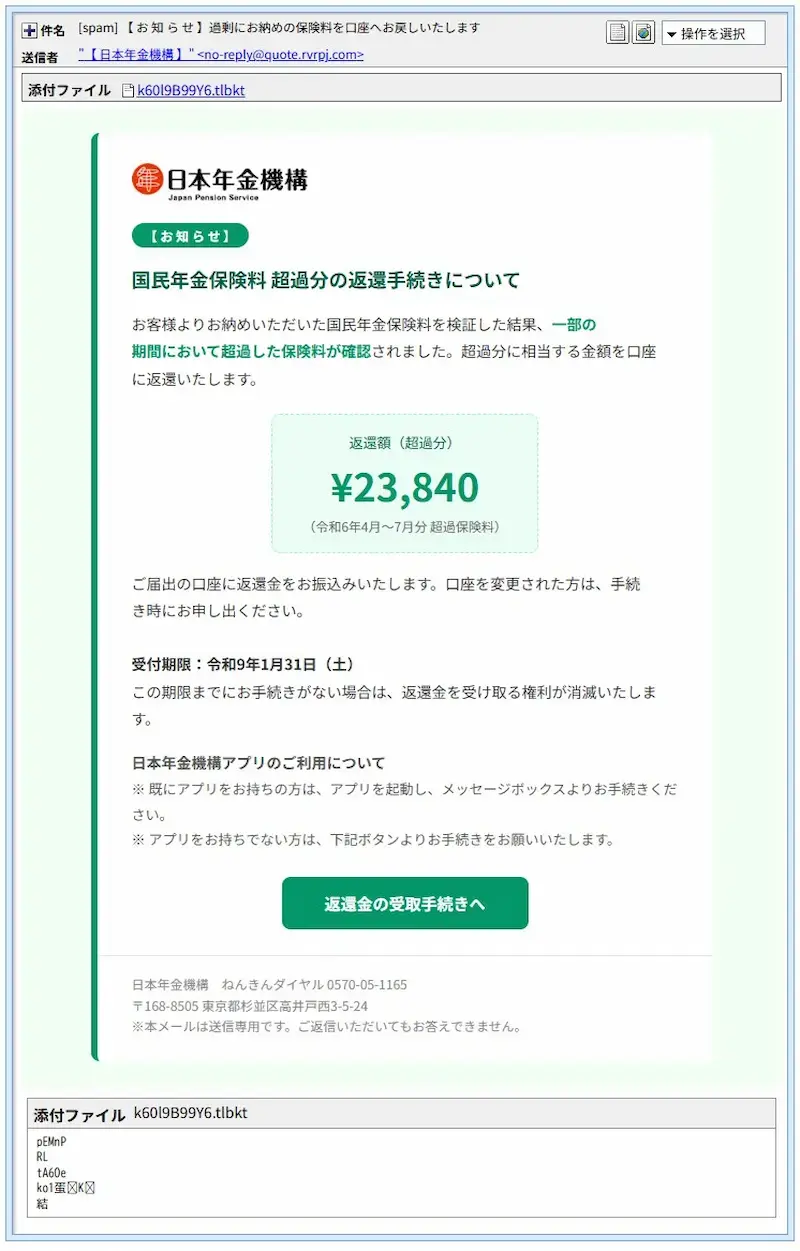
▲実際に届いたメールの画面(幅800px)
今日の波──朝に189通、午後は10分間で36通
年金機構を名乗る偽メールは、昨日(11月4日)から急に増えました。今日も、朝の波が全部で189通。午前7時過ぎにいったん落ち着いたあと、午後3時半ごろから再開しました。再開後の10分間(15時29分〜15時39分)だけで、36通です。
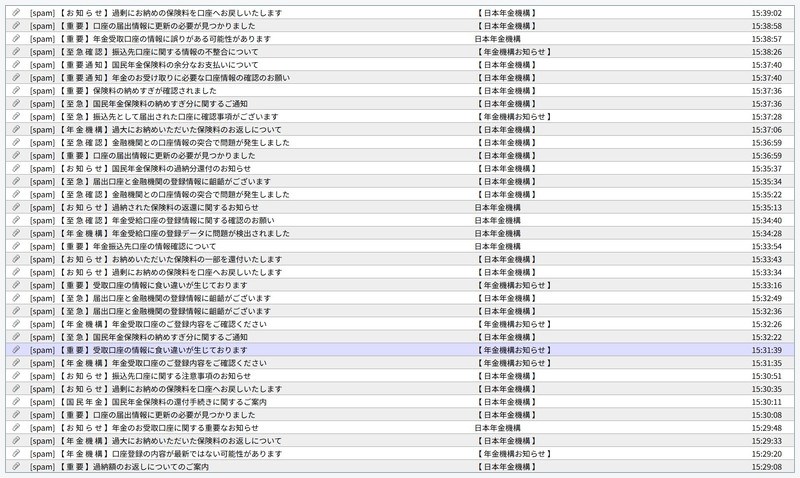
▲午後3時29分〜39分の10分間に届いた、36通の一覧(受信者の情報は伏せています)
36通の件名は、25種類でした。同じ件名が、最大3通ずつ届いています。筋書きは、大きく2つに分かれます。なお、件名の先頭には【重要】【至急確認】【お知らせ】【年金機構】などの見出しが付いていて(文字の間に空白を入れたものもあります)、ここでは省略しています。
① 「保険料の払いすぎを返します」系(10種類・14通)
- 過剰にお納めの保険料を口座へお戻しいたします(×3)
- 国民年金保険料の余分なお支払いについて
- 保険料の納めすぎが確認されました
- 国民年金保険料の納めすぎ分に関するご通知(×2)
- 過大にお納めいただいた保険料のお返しについて(×2)
- 国民年金保険料の過納分還付のお知らせ
- 過納された保険料の返還に関するお知らせ
- お納めいただいた保険料の一部を還付いたします
- 国民年金保険料の還付手続きに関するご案内
- 過納額のお返しについてのご案内
② 「届出口座の情報に問題があります」系(15種類・22通)
- 口座の届出情報に更新の必要が見つかりました(×3)
- 年金受取口座の情報に誤りがある可能性があります
- 振込先口座に関する情報の不整合について
- 年金のお受け取りに必要な口座情報の確認のお願い
- 振込先として届出された口座に確認事項がございます
- 金融機関との口座情報の突合で問題が発生しました(×2)
- 届出口座と金融機関の登録情報に齟齬がございます(×3)
- 年金受給口座の登録情報に関する確認のお願い
- 年金受給口座の登録データに問題が検出されました
- 年金振込先口座の情報確認について
- 受取口座の情報に食い違いが生じております(×2)
- 年金受取口座のご登録内容をご確認ください(×2)
- 振込先口座に関する注意事項のお知らせ
- 年金のお受け取り口座に関する重要なお知らせ
- 口座登録の内容が最新ではない可能性があります
差出人の表示も、「【日本年金機構】」「日本年金機構」「【年金機構お知らせ】」と、3通りに書き分けられていました。同じ道具で、言い回しだけを変えて、大量に送っているとみられます。
送信ルートと偽装の見抜きどころ
メールを詳しく調べると、「それらしく見せる工夫」と「ほころび」の両方が見えてきました。
| 差出人の表示名 | 画面では「【日本年金機構】」に見えますが、表示名の中身は文字の並びを逆にした「【 構機金年本日 】」です。その前後に「表示の向きを右から左に切り替える」特別な文字(U+202E)を付けて、画面では元の順番に直して見せています。メールのヘッダーを文字コードの一覧に直すと、逆順の文字と、この見えない制御文字が見つかります。「日本年金機構」という文字を探すフィルタを、すり抜ける狙いとみられます。 |
| 見えない文字 | 件名や本文のほとんどの文字の間に、画面には何も表示されない文字(ゼロ幅文字)が、全部で約350個入っていました。HTMLのソース(裏側の表示)を見ると、​ のような記号が文字の間に並んでいるのが分かります。 |
| 送信者認証 | SPFは「pass」でしたが、攻撃者が自分のドメインで設定を整えていたからです。passは「本物の年金機構」の証明にはなりません。DKIMも、署名は同じドメインのもので、検証結果はヘッダーに出ておらず確認できていません。 |
| 偽の通過記録 | ヘッダーに、大手の通信会社(SoftBank)のサーバーを通ったように見える記録が入っていました。ところが、そこに書かれたIPアドレスは、インターネット上では使えない社内用のアドレス(172.20.〜)です。受信側の記録では、メールは送信元のクラウドから、直接届いています。「大手を経由したメール」に見せる、偽の足跡とみられます。 |
| 本物らしく見せる工夫 | メール末尾の電話番号(ねんきんダイヤル)と住所は、公開されている窓口の情報を、そのまま写したとみられます。ロゴ画像は、メールに埋め込まれていました。 |
| 日付のミス | 受付期限の「令和9年1月31日(土)」は、実際には日曜日です(2027年1月31日)。カレンダーも見ずに、曜日まで書いてしまったようです。 |
| 添付ファイル | k60l9B99Y6.tlbkt という、聞いたことのない拡張子の添付が付いていました。中身は、約27バイトの意味のないデータです。今日の午後に届いたAmazonを名乗る偽メールにも、同じ形の添付がありました。 |
💡ここで!用語解説
SPF:「このメールは、そのドメインの持ち主が使っているサーバーから送られたものです」と確かめる仕組みです。身分証のようなものですが、悪い人も自分で作ったドメインの身分証なら、簡単に用意できます。
クローキング:見に来た人の端末や条件によって、見せるページを切り替える手口です。パソコンで調べる人には無害に見せ、スマホの人にだけ罠を見せる、といったことができます。
「不明なアプリ」のインストール:Androidスマホで、公式のアプリストア(Google Play)以外からアプリを入れることです。標準では禁止されていますが、設定で許可すると、できるようになります。不正アプリは、この許可を狙います。
リンク先を詳しく調べると──PCとスマホで、別の画面
メールのボタンは、rvrpj.com のURLにつながっています。ところが、アクセスした端末によって、その先の画面が違いました。
🔍 フィッシングサイト詳細解析
入口:hxxps://rvrpj.com/web/link/ajkv
URLの読み方:URLは「右から」読むのがコツです。持ち主を表すのは rvrpj.com の部分で、日本年金機構の公式ドメイン(nenkin.go.jp)とは無関係です。
PCの場合:pfflifestyleu-jp.com に進むと、ウイルスバスター クラウドが「フィッシング」と判定してブロックしました。ブロックを越えて進むと、年金機構のロゴ入りの画面で「現在、システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。スマートフォンで以下のQRコードをスキャンしてください」と案内され、QRコードが表示されました。
スマホの場合:ascendantin-jp.com で、アプリストアのような画面が表示されました。「日本年金機構」というアプリの入手ページで、「4.8★」「1000万+ダウンロード」「広告を含む」といった表示のほか、緑の「インストール」ボタンと、「アプリを更新」「接続内容を確認」「インストールを許可」「『権限を許可』をオンにする」という手順の画像まで付いています。ただし、アドレスバーは、Google Playではなく、別のドメインです。
表示の切り替え(クローキング):同じメールのリンクから、PCとスマホで、別の画面が表示されました。確認できた、端末による出し分けです。PCで調べた人にはアプリを見せず、スマホの人にだけ罠を見せる狙いとみられます。
分からなかったこと:アプリは、インストールしていません。そのため、アプリの具体的な動き(何を盗むのか)は、確認できていません。
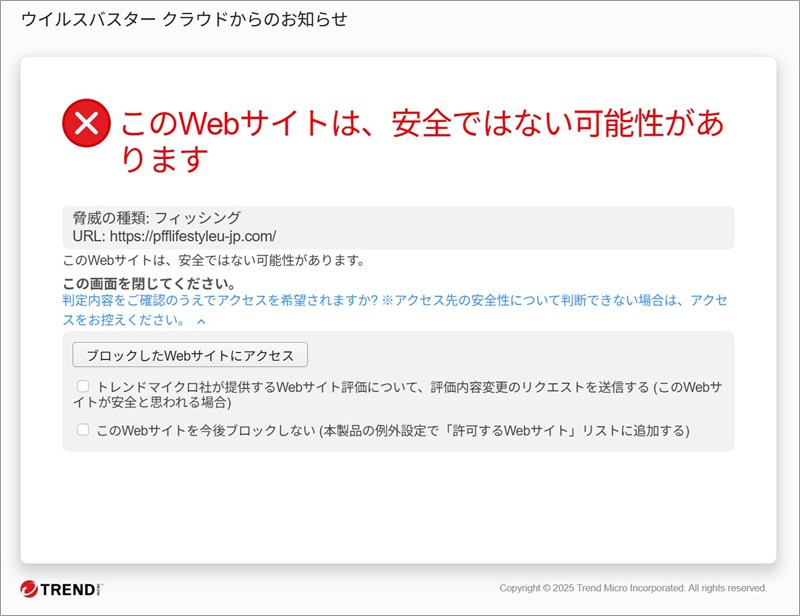
▲PCで進んだ先の pfflifestyleu-jp.com は、「フィッシング」と判定されてブロックされました
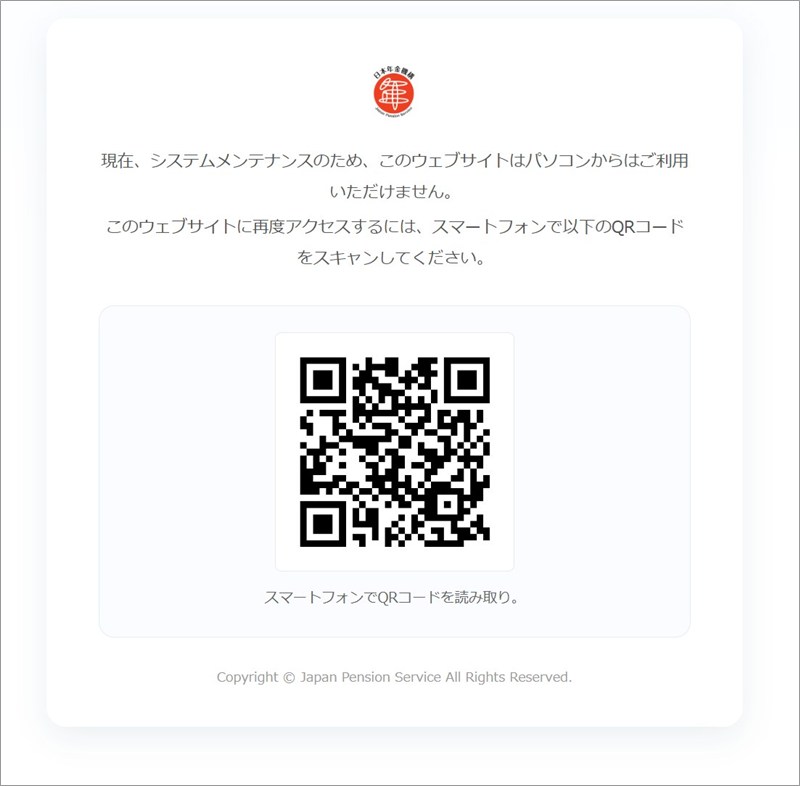
▲そのあと、「パソコンからはご利用いただけません。スマートフォンでQRコードをスキャンしてください」と、スマホへの誘導画面が表示されました
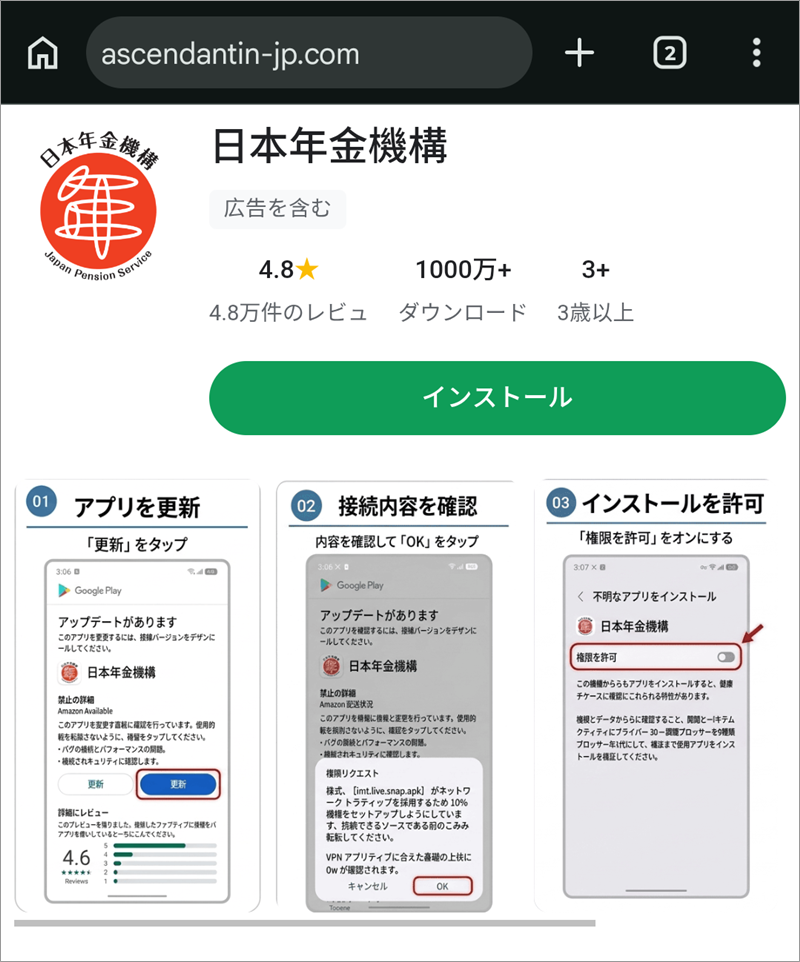
▲スマホに表示された、偽の「日本年金機構」アプリのページ。アドレスバーは、アプリストアではなく、別のドメインです
「Amazon」の文字が残っていた──使い回しの証拠
実は、このPC用のQRコードの画面も、スマホ用の偽アプリの画面も、同じ日にご紹介した「Amazonを名乗る偽メール」と、ほぼ同じ作りでした。文面の言い回しも、画面の構成も、手順を示す画像も同じです。同じ道具で、ブランドの名前とロゴだけを入れ替えているとみられます。
その証拠が、偽アプリの手順画像に残っています。日本年金機構のアプリのはずなのに、画像の中に、「Amazon Available」「Amazon 配送状況」という文字が写っていました。入れ替え忘れです。年金のアプリの説明に、荷物の配送状況が出てくるのは、ちょっと不思議ですね。
さらに、着地点のドメインは、4つとも「〜-jp.com」で終わる名前でした(今日のAmazonの2つと、年金機構の2つ)。日本のサイトらしく見せるための、共通の飾りとみられます。
リンクの入口になっている rvrpj.com は、2025年11月18日に取得されたドメインで、登録期限は2026年11月18日(あと2週間ほど)です。ネームサーバーはCloudflareで、「売り出し中」の表示も出ていました。リンク先のIP 43.167.178.109 は、中国のTencent(テンセント)のクラウドで、IP調査兵団には、危険を知らせるコメントも1件寄せられていました。
知っておきたいポイント
- 日本年金機構は、メールで口座番号などを尋ねたり、支払いを促したり、アプリのインストールを求めたりすることはありません。日本年金機構の公式ページでも、そう案内されています。
- 同じ公式ページには、不審なメールのリンク先は偽サイトの可能性が高いため、「絶対にリンク先にアクセスしないでください」と書かれています。
- 本物のメールは「nenkin.go.jp」のアドレスから送られますが、送信元は偽装されることもあります。表示名ではなく、アドレスの部分を、1文字ずつ確認してください。
- 「保険料を返します」「口座に問題があります」という話は、どちらも、お金や手続きに関わる、不安や期待を刺激する筋書きです。いったん立ち止まって、公式の窓口で確かめてください。
- PCで開いて「スマホで読み取ってください」と出たら、QRコードは、読み取らないでください。スマホに誘導するための罠です。
届いたとき・操作してしまったときの対処法
届いただけの場合
- ボタンは押さず、QRコードも読み取らずに削除してください。返信も不要です。
- アプリは、公式のアプリストア以外からは入れないことが、いちばん大切な原則です。
- 気になる場合は、ご自分でブックマークした公式サイトや、年金事務所の窓口で確かめられます。
偽のアプリをインストールしてしまった場合(あなたのせいではありません。落ち着いて、次の順番で進めてください)
- まず、機内モードにして、通信を切ってください。外部との通信を止めるためです。
- インストールしたアプリを、設定から、アンインストールします。アプリの管理画面で、見覚えのないアプリがないかも、確認してください。
- 「不明なアプリのインストール」の許可を、元に戻して(オフにして)ください。
- 別の安全な端末から、Googleアカウントやよく使うサービスのパスワードを変更してください。
- ネットバンキングやクレジットカードを使っている場合は、すぐに銀行・カード会社の窓口へ電話して、状況を伝えてください。取引の明細に、身に覚えのないものがないかも、確認します。
- 不安が残る場合は、携帯電話会社のショップなどで相談し、必要に応じてスマホを初期化することも検討してください。
- 不安なときは、警察相談専用電話 #9110 や、消費者ホットライン 188 に相談できます。
公式の注意喚起ページ(日本年金機構):
関連記事
- 昨日(11月4日)の日次まとめ記事(e-Tax・国勢調査・年金機構)
- 【Amazonを装う偽メール】「ご不在による荷物持ち戻りについて」は詐欺|PCにはQRコード、スマホには偽アプリのインストール画面(同じ道具とみられる手口)
まとめ
朝に189通、午後は10分間で36通と、年金機構を名乗る偽メールは勢いを増しています。曜日の間違いや、見えない文字、偽の通過記録など、ほころびは多いのですが、その先にあったのは、PCとスマホで画面を出し分け、スマホに不正アプリを入れさせるという、危険度の高い罠です。
迷ったときは、メールのボタンやQRコードではなく、ご自分で公式サイトや年金事務所の窓口で確かめてください。この記事が、ご家族やお友だちの「あれ?」を守る一助になればうれしいです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。