【Amazonを装う偽メール】「ご不在による荷物持ち戻りについて」は詐欺|PCにはQRコード、スマホには偽アプリのインストール画面
ネットで注文した荷物が、ちょうど外出中に届いてしまった……そんな経験は、きっと誰にでもありますよね。11月5日の午後、Amazonを名乗る「ご不在による荷物持ち戻りについて」というメールが届いたので、落ち着いて中身を確かめてみました。結論から言うと、これまで以上に危険なタイプの偽メールでした。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:Amazon「ご不在による荷物持ち戻りについて」偽メール
| 危険度 | 緊急性:★★★☆☆(3/5)「保管期間を過ぎると自動返送」と、軽く急がせる程度です 偽装精度:★★★☆☆(3/5)Amazon風の見た目ですが、ほころびが目立ちます 被害の重大さ:★★★★★(5/5)スマホに「不正アプリ」を入れさせる手口で、これまでの偽メールより危険です |
| 届いた日時 | 2026年11月5日(木)午後3時05分ごろ(日本時間) |
| 件名 | 「【お知らせ】ご不在による荷物持ち戻りについて」 |
| 差出人の表示 | 「Amazon.co.jp (自動送信メール)」<ctcaa@ctcaa.pingzhizhongxin.com> |
| 送信元ドメイン | pingzhizhongxin.com(2023年12月7日に取得。Amazonとは無関係) |
| 送信元IP | 52.138.3.223(Microsoftのクラウド)。さらに前の経路は、アメリカとニュージーランドの回線 |
| 送信者認証 | SPF:pass(ただし攻撃者自身のドメインで通っただけ)/DKIM:署名はあるが、検証結果は確認できず |
| ボタンの行き先 | hxxps://xiongbenxiongkeji.com/BvCirmNthg.tottori.jp(本文の8か所のリンクが、すべて同じURL) |
| 最終的な着地点 | PC:hxxps://mandirikarpetu-jp.com/スマホ: hxxps://mydishisbom-jp.com/ |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは詐欺(フィッシング)メールです
Amazonからのお知らせではありません。ボタンは押さず、アプリも入れず、そっと削除してください。もし開いてしまった方も、この記事の最後に、落ち着いてできる対処法をまとめています。
🚨 今回は、これまでの偽メールより危険度が高い手口です
これまでの偽メールの多くは、偽のログイン画面でIDやパスワードを入力させるものでした。今回はスマートフォンに「不正アプリ」を入れさせようとする手口です。
パスワードを盗まれた場合は、変更すれば取り戻せることが多いものです。ところが、アプリを入れてしまうと、スマホそのものが相手の手に渡る恐れがあります。この種の不正アプリは、一般に、SMSの認証コードの盗み見、ネットバンキングやカードの情報の盗み取り、遠隔操作などに使われた例が報告されています(今回のアプリの中身までは、確認していません)。
リンクを開いただけでは、直ちに被害になるとは限りません。しかし、画面の案内に従って、アプリをインストールしないでください。特に、家族に、スマホに慣れていない方がいる場合は、この記事を共有してあげてください。
届いたメールの内容
メールの文面は次のとおりです(読みやすいように並べ直しています)。
【件名】【お知らせ】ご不在による荷物持ち戻りについて
【差出人の表示】Amazon.co.jp (自動送信メール)

ご注文商品の持ち戻りについて
荷物を営業所で保管しています。公式アプリなら手続きが簡単です。

注文履歴 アカウントサービス 再購入

ご注文商品の持ち戻りについて
注文済み → 発送済み → ご不在・持ち戻り → 配達済み

本日お伺いいたしましたがご不在でした。荷物は営業所で保管しています。

公式アプリなら再配送の指定が簡単で、初回の方にもれなく200ポイントを進呈しています。

保管期間を過ぎますと、荷物を自動返送いたします。
注文番号 503-4385866-3244304

[最新アプリで再配送を手続きする]

©2026 Amazon.com. All rights reserved. Amazonのロゴ、Amazon.co.jpおよび、Amazon.co.jpのロゴは、Amazon.com, Inc.またはその関連会社の商標です。
送信者:アマゾンジャパン合同会社
住所・各種お問い合わせについては、こちらの「販売業者」欄をご参照ください。
Amazon.co.jpプライバシー規約

【添付ファイル】Amazon.kllyg
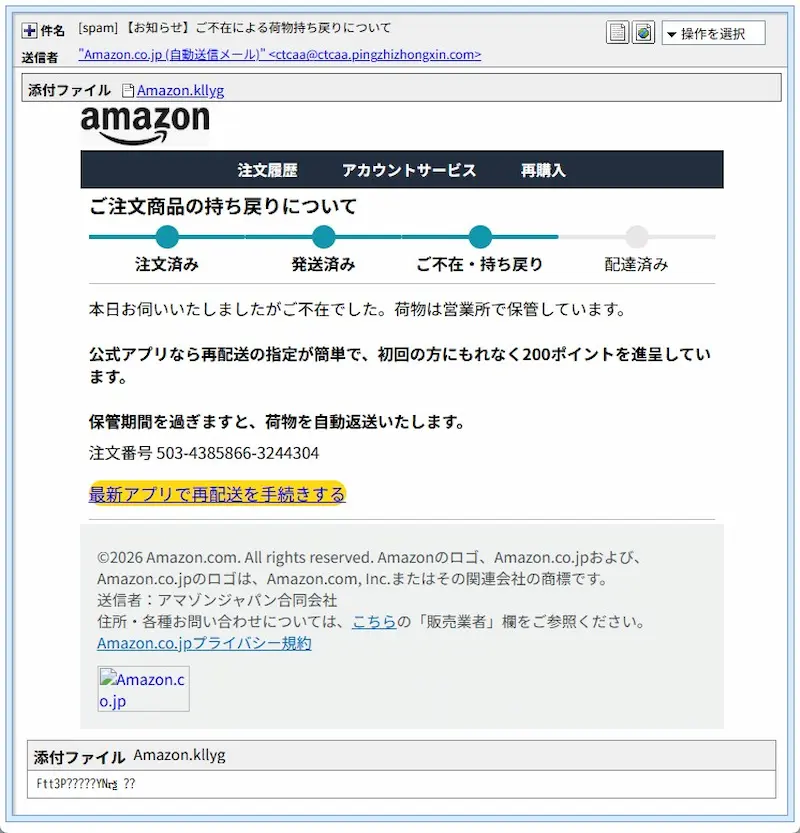
▲実際に届いたメールの画面(幅800px)
送信ルートと偽装の見抜きどころ
メールを詳しく調べると、「それらしく見せる工夫」と「ほころび」の両方が見えてきました。
| 差出人のドメイン | pingzhizhongxin.com は、中国語の読みのような綴りで、Amazonとは無関係です。2023年12月7日に取得された、約3年前のドメインです。 |
| 送信者認証 | SPFは「pass」でしたが、攻撃者が自分のドメインで設定を整えていたからです。passは「本物のAmazon」の証明にはなりません。DKIMも、署名は同じドメインのもので、検証結果はヘッダーに出ておらず確認できていません。 |
| 経路(古い順) | メールは、3つのサーバーを通って届いていました。 ① 173.110.243.130:アメリカ・フロリダ州の回線。admin845@ctcaa.pingzhizhongxin.com というアカウントで認証して、送信しています。② 155.32.2.93:ニュージーランド・クライストチャーチの回線。③ 52.138.3.223:Microsoftのクラウドの回線。 |
| 中継サーバーの名乗り | ヘッダーには、①が smtp.shield-resolve.kyoto.jp、②が smtp.main-reminder.miyagi.jp と名乗った記録があります。京都や宮城を思わせる名前ですが、これは送る側の自己申告にすぎません。日本らしく見せているのに、実際の送信元はアメリカとニュージーランドでした。 |
| 添付ファイル | Amazon.kllyg という、聞いたことのない拡張子の添付が付いていました。中身は約20バイトの、意味のないデータです。ロゴ画像2枚も添付されていましたが、メールの画面の下では、画像が壊れて表示されていました。 |
| 運送会社の記載 | 「営業所で保管しています」とありますが、どの運送会社か、どの商品かが、どこにも書かれていません。「ご不在」と言われても、どの荷物の話なのか、見当がつかない作りです。 |
💡ここで!用語解説
SPF:「このメールは、そのドメインの持ち主が使っているサーバーから送られたものです」と確かめる仕組みです。身分証のようなものですが、悪い人も自分で作ったドメインの身分証なら、簡単に用意できます。
クローキング:見に来た人の端末や条件によって、見せるページを切り替える手口です。パソコンで調べる人には無害に見せ、スマホの人にだけ罠を見せる、といったことができます。
「不明なアプリ」のインストール:Androidスマホで、公式のアプリストア(Google Play)以外からアプリを入れることです。標準では禁止されていますが、設定で許可すると、できるようになります。不正アプリは、この許可を狙います。
名前や本文の中の「見えない文字」
差出人の表示名や件名、本文のあちこちに、画面には何も表示されない文字(ゼロ幅文字)が挟まれていました。たとえば表示名の「Amazon.co.jp」は、「Ama」と「zon」の間などに、見えない文字が入っています。
見つけ方は簡単です。メールの「HTMLソース」(文字だけの裏側の表示)を開くと、​ や  といった記号が、文字の間に、あちこち挟まっているのが分かります(下のスクリーンショット)。
「Amazon」「荷物」「アプリ」といった単語で怪しいメールを探すフィルタを、すり抜けるための細工とみられます。見た目はふつうに読めるので、人の目では、見抜けません。
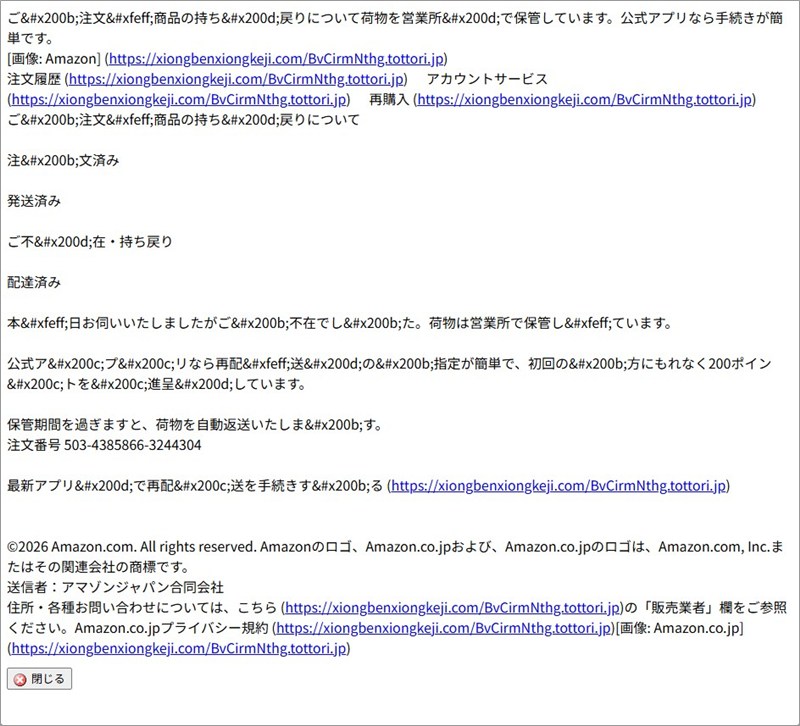
▲メールのHTMLソースを表示した画面。文字の間に「​」などの見えない文字の記号が挟まっています
リンク先を詳しく調べると──PCとスマホで、別の画面
メールの8か所のリンクは、すべて同じ xiongbenxiongkeji.com のURLに、つながっています。ところが、アクセスした端末によって、その先の画面が違いました。
🔍 フィッシングサイト詳細解析
入口:hxxps://xiongbenxiongkeji.com/BvCirmNthg.tottori.jp
URLの読み方:URLは「右から」読むのがコツです。持ち主を表すのは xiongbenxiongkeji.com の部分で、後ろの /BvCirmNthg.tottori.jp は、ページの名前にすぎません。末尾が「.tottori.jp」なので、日本の鳥取県のドメインのように見えますが、これは、そう見せかけるための飾りです。
PCの場合:まず「I’m not a robot」というロボット判定の画面が出ます。そのあとに、Amazon風の画面で「現在、システムメンテナンスのため、このウェブサイトはパソコンからはご利用いただけません。スマートフォンで以下のQRコードをスキャンしてください」と案内され、QRコードが表示されました(mandirikarpetu-jp.com)。
スマホの場合:アプリストアのような画面で、「Amazon配送」というアプリのページが表示されました(mydishisbom-jp.com)。「4.8★」「1000万+ダウンロード」「広告を含む」といった表示のほか、緑の「インストール」ボタンと、「アプリを更新」「接続内容を確認」「インストールを許可」「『権限を許可』をオンにする」という、手順の画像まで付いています。ただし、アドレスバーは、Google Playではなく、別のドメインです。
セキュリティソフトの判定:ウイルスバスター クラウドは、mandirikarpetu-jp.com と mydishisbom-jp.com の両方を「フィッシング」と判定して、ブロックしました(下のスクリーンショット)。
表示の切り替え(クローキング):同じメールのリンクから、PCとスマホで、別の画面が表示されました。確認できた、端末による出し分けです。PCで調べた人にはアプリを見せず、スマホの人だけに罠を見せる狙いとみられます。
分からなかったこと:アプリは、インストールしていません。そのため、アプリの具体的な動き(何を盗むのか)は、確認できていません。
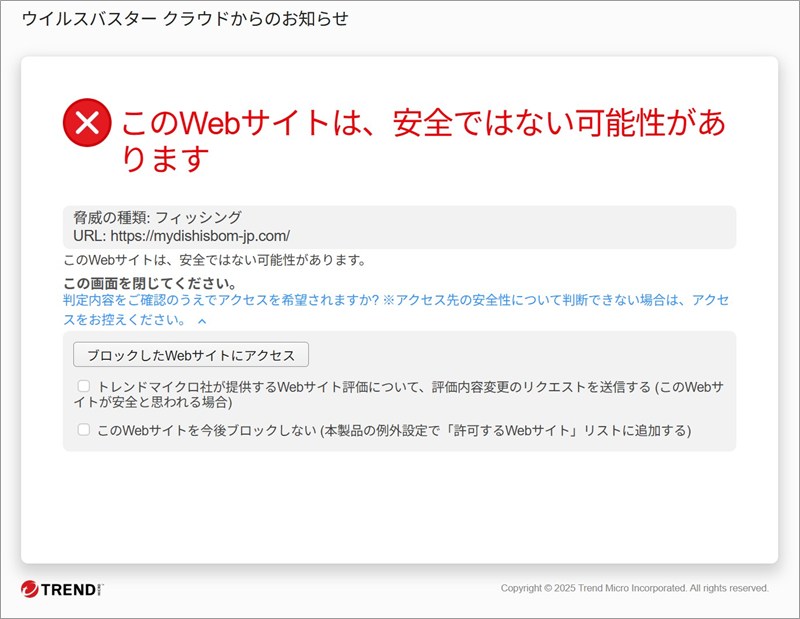
▲PCで進んだ先の mandirikarpetu-jp.com は、「フィッシング」と判定されてブロックされました
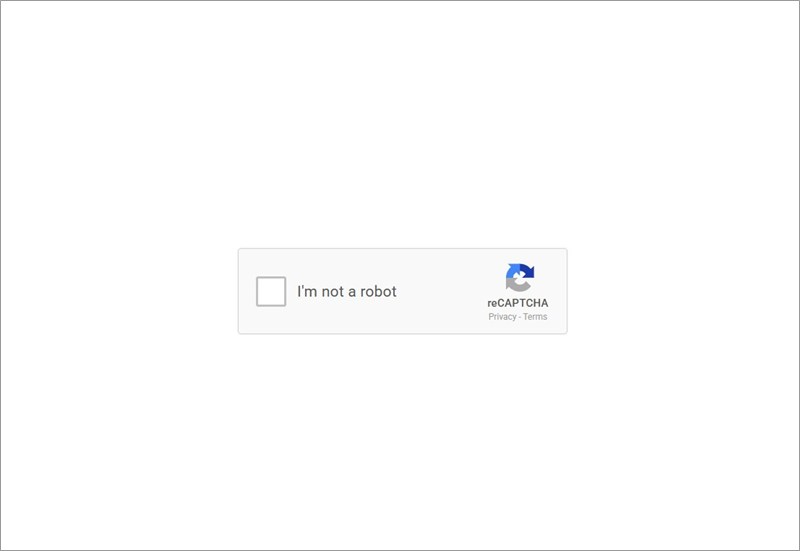
▲PCでは、まず「I’m not a robot」というロボット判定の画面が表示されました
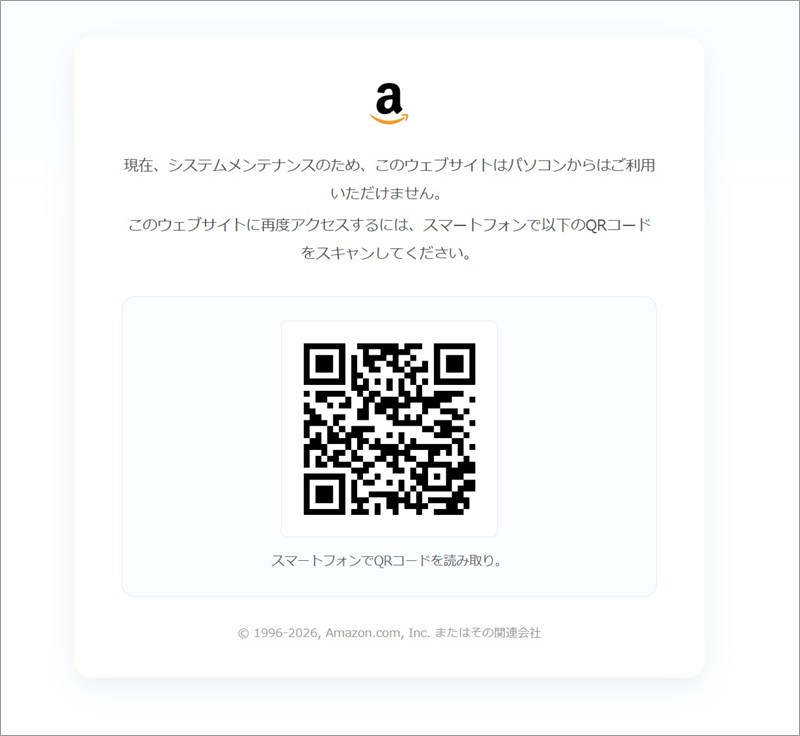
▲そのあと、「パソコンからはご利用いただけません。スマートフォンでQRコードをスキャンしてください」と、スマホへの誘導画面が表示されました
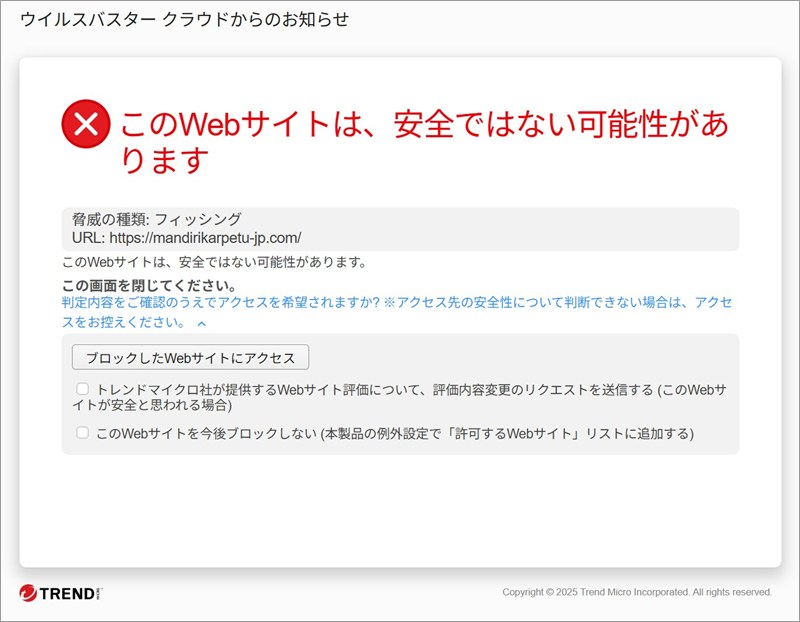
▲スマホで進んだ先の mydishisbom-jp.com も、「フィッシング」と判定されてブロックされました
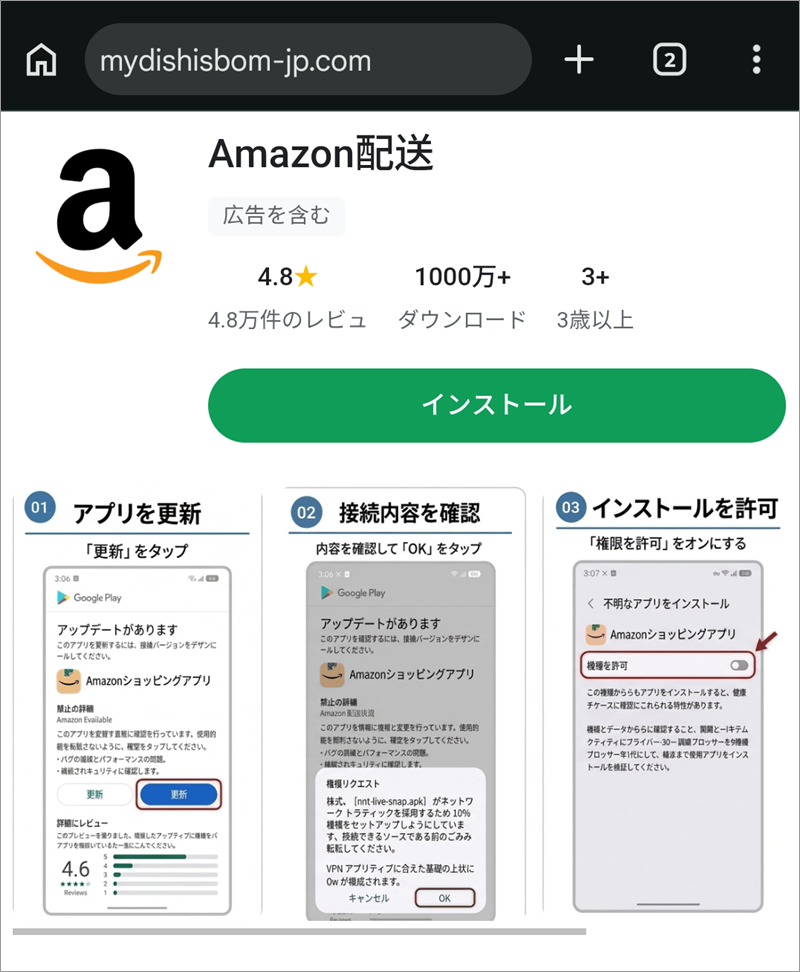
▲スマホに表示された、偽の「Amazon配送」アプリのページ。アドレスバーは、アプリストアではなく、別のドメインです
「日本らしく見せる飾り」が、3重に仕込まれていた
今回のメールは、「日本の会社らしさ」を見せかける細工が、何重にも重なっていました。
- リンクのURLの末尾に付けた
.tottori.jp(実際は、ページの名前にすぎません) - 着地点のドメインを、
-jp.comで終わる名前にしたこと - 送信サーバーの名前を、
kyoto.jpやmiyagi.jpと名乗らせたこと(実際は、アメリカとニュージーランド)
ちなみに、手元の調査では、送信元のドメインと、リンク先のドメイン(xiongbenxiongkeji.com)は、どちらも約3年前(2023年12月6日・7日)に取得されたもので、同じレジストラ(Gname)で、2026年11月4日に更新されていました。同じ人物が、まとめて管理している可能性があります(断定はできません)。
それにしても、「Amazon配送」という立派なアプリページなのに、アドレスバーが別のドメインのままなのは、ちょっと詰めが甘いですね。
知っておきたいポイント
- アプリは、公式のアプリストア以外からは入れないことが、いちばん大切な原則です。メールやメッセージのリンクから、アプリを入れさせる案内は、本物の通知ではまず見かけません。
- スマホの設定で、「不明なアプリのインストール」を許可するよう求められたら、そこで止まってください。この許可をオンにすると、公式ストアの審査を通っていないアプリが、入ってしまいます。
- 「初回の方にもれなく200ポイント」のような特典は、行動を急がせるための餌です。
- 荷物が気になるときは、メールのリンクではなく、ご自分でブックマークや公式アプリから、注文履歴を開いて確かめてください。
- PCで開いて「スマホで読み取ってください」と出たら、QRコードは、読み取らないでください。スマホに誘導するための罠です。
届いたとき・操作してしまったときの対処法
届いただけの場合
- ボタンは押さずに削除してください。返信も不要です。
- QRコードも、読み取らないでください。
リンクを開いて、ログイン情報を入力してしまった場合(あなたのせいではありません。気づいた今から動けば大丈夫です)
- Amazonのパスワードを、すぐに変更してください。同じパスワードを他のサービスで使っている場合は、そちらも変更します。
- 身に覚えのない注文や、登録情報の変更がないか、確認してください。
偽のアプリをインストールしてしまった場合(落ち着いて、次の順番で進めてください)
- まず、機内モードにして、通信を切ってください。外部との通信を止めるためです。
- インストールしたアプリを、設定から、アンインストールします。アプリの管理画面で、見覚えのないアプリがないかも、確認してください。
- 「不明なアプリのインストール」の許可を、元に戻して(オフにして)ください。
- 別の安全な端末から、Googleアカウントやよく使うサービスのパスワードを変更してください。
- ネットバンキングやクレジットカードを使っている場合は、すぐに銀行・カード会社の窓口へ電話して、状況を伝えてください。取引の明細に、身に覚えのないものがないかも、確認します。
- 不安が残る場合は、携帯電話会社のショップなどで相談し、必要に応じてスマホを初期化することも検討してください。
- 不安なときは、警察相談専用電話 #9110 や、消費者ホットライン 188 に相談できます。
公式の案内ページ(Amazonカスタマーサービス):
まとめ
宅配会社の名前もなく、見えない文字や日本らしい飾りで取り繕った、ほころびの多いメールでした。しかし、その先にあったのは、PCとスマホで画面を出し分け、スマホに不正アプリを入れさせるという、これまでより危険度の高い罠です。
迷ったときは、メールのボタンやQRコードではなく、ご自分で公式アプリや公式サイトを開いて確かめてください。この記事が、ご家族やお友だちの「あれ?」を守る一助になればうれしいです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。