【KAGOYAを装う偽メール】「通常とは異なるログインが検出されました」は偽物|誘導先の偽管理画面はどこにもブロックされず放置中
「通常とは異なるログインが検出されました」──サーバーやメールを管理している方にとって、これは心臓がキュッとなる件名ですよね。11月5日の午前中、KAGOYA(カゴヤ・ジャパン)を名乗るメールが届いたので、落ち着いて中身を確かめてみました。
HEARTLAND-LAB SECURITY RESEARCH
📋 調査レポート:KAGOYA「通常とは異なるログインが検出されました」偽メール
| 危険度 | 緊急性:★★★★☆(4/5)「24時間以内」と期限を切り、管理者の不安をあおります 偽装精度:★★☆☆☆(2/5)本文や送信元に、ほころびが目立ちます |
| 届いた日時 | 2026年11月5日(木)午前10時33分ごろ(日本時間) |
| 件名 | 「通常とは異なるログインが検出されました」 |
| 差出人の表示 | 「Kagoya」<admin@kacoya-it.com> |
| 送信元ドメイン | kacoya-it.com(2026年10月25日に取得されたばかり。KAGOYAの「g」を「c」に替えた偽ドメイン) |
| 送信元IP | 195.211.44.198(イラン・テヘランの事業者の回線) |
| 送信者認証 | SPF:pass(ただし攻撃者自身のドメインで通っただけ)/DKIM:署名はあるが、検証結果は確認できず |
| ボタンの行き先 | hxxps://clck.ru/3WrNWe(短縮URL。2つのボタンとも同じ) |
| 最終的な着地点 | hxxps://php-kajga.wasmer.app/?clckid=c4aaf685 |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは詐欺(フィッシング)メールです
KAGOYAからのお知らせではありません。ボタンは押さず、アカウント名やパスワードも入力せず、そっと削除してください。もし開いてしまった方も、この記事の最後に、落ち着いてできる対処法をまとめています。
届いたメールの内容
メールの文面は次のとおりです(読みやすいように並べ直しています)。
【件名】通常とは異なるログインが検出されました
【差出人の表示】Kagoya

管理者様、
未登録のデバイスから、お客様のアカウント(クライアントエリア)へのログインが検知されました。
警告:通常とは異なるログインの試行が検知されました。心当たりのないログインである場合、第三者がお客様のアカウントにアクセスした可能性があります。

IPアドレス:103.47.321.65
場所:日本、大阪
日時:2026年11月3日 03:41:40(日本標準時)
デバイス:未登録のデバイス

ご自身によるログインである場合は、そのままアカウントをご利用いただけます。
もし心当たりのないログインである場合は、アカウントの安全を確保するため、セッションを終了してください。
24時間以内に認証が完了しないセッションは無効になりますのでご注意ください。

[セッションを終了]
[サポートに連絡]

本メールはシステムより自動送信されています。返信はできません。
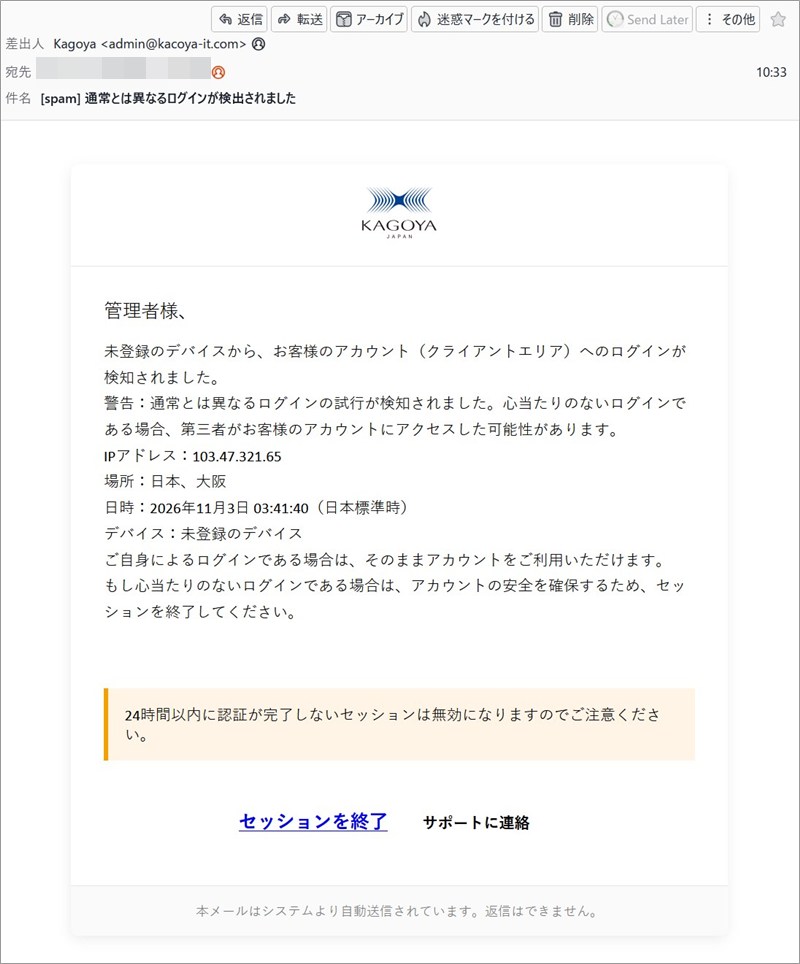
▲実際に届いたメールの画面(幅800px)
送信ルートと偽装の見抜きどころ
メールを詳しく調べると、「それらしく見せる工夫」と「ほころび」の両方が見えてきました。
| 差出人のドメイン | kacoya-it.com は、KAGOYAの綴りの「g」を「c」に替えた偽ドメインです。末尾の「-it」で、公式のサブサービスのように見せています。取得されたのは10日前(2026年10月25日)で、取得直後から名前を使い捨てる前提のドメインとみられます。 |
| ドメインの状態 | Whois(登録情報)では、ドメインのサービスは「Registered And No Website」(サイトなし)で、ネームサーバーも駐車(パーキング)用のものでした。メールを送るためだけに取られたドメインです。 |
| 送信元IP | 195.211.44.198 は、イランのテヘランにある事業者(AS48715)の回線です。IP調査兵団では、プロバイダー名が「Sefroyek Pardaz Engineering PJSC」と表示されました。日本の会社を名乗りながら、実際の送信元はイランという食い違いがありました。 |
| 送信サーバーの前の経路 | ヘッダーには、WIN-C3RPERHJDC4 という名前の機器が、104.239.66.107(フランスのホスティング事業者)から、送信サーバーへメールを渡した記録がありました。Windowsの初期設定のような名前なので、借りたサーバーなどを使っている可能性があります(断定はできません)。 |
| 送信者認証 | SPFは「pass」でしたが、これは攻撃者が自分のドメインで設定を整えていたからです。passは「本物のKAGOYA」の証明にはなりません。DKIMも、署名は付いていますが同じ偽ドメインのもので、検証結果はヘッダーに出ておらず確認できていません。 |
| メールの作り | ロゴは公式サイトの画像を直接読み込んでいます。一方で、ボタンの色の指定が壊れており、「サポートに連絡」は色のない文字だけで表示されていました。 |
💡ここで!用語解説
SPF:「このメールは、そのドメインの持ち主が使っているサーバーから送られたものです」と確かめるための仕組みです。身分証のようなものですが、悪い人も自分で作ったドメインの身分証なら、簡単に用意できます。
DKIM:メールに付ける電子的な封印です。封印を付けた人が誰かを示すだけなので、封印があっても「中身が正しい」とは限りません。
短縮URL:長いURLを短くして、行き先を分かりにくくするサービスです。短くなると、メールを見ただけでは本当の行き先が分かりません。
本文のほころび──「321」という実在しない番号
本文には「IPアドレス:103.47.321.65」と書かれていました。ところが、IPアドレスの4つの数字は、どれも0から255までと決まっています。321は、世の中に存在しない番号です。「怪しいログインを検知した」と言いながら、その証拠になるIPが実在しないのは、なんとも頼りない話ですね。
ほかにも、気になる点がありました。
- ログインの日時が「11月3日 03:41:40」と、メールが送られた日(11月5日)の2日前になっています。2日前の出来事なのに、「24時間以内に」と急がせる点もちぐはぐです。
- 宛名は「管理者様」だけで、契約者の名前も契約番号もありません。
- メールのソースには、制作時のメモとみられる「正式に使用許可されたロゴURLを挿入」という一文が、そのまま残っていました。
- 送信元は「kacoya」、あとで出てくるリンク先は「kajga」と、KAGOYAの綴りを、2回とも違う形で間違えています。
なりすます相手の名前を、2回とも別の形で間違えるのは、ちょっと詰めが甘いですね。
リンク先を詳しく調べると
🔍 フィッシングサイト詳細解析
着地点:hxxps://php-kajga.wasmer.app/?clckid=c4aaf685
URLの読み方:URLは「右から」読むのがコツです。持ち主を表すのは wasmer.app の部分で、手前の php-kajga は、サービス上で自由につけられる名前にすぎません。KAGOYAの公式ドメインとは無関係です。
たどる道筋:メールの2つのボタンは、同じ短縮URL(clck.ru)に向かい、そこから上のページへ転送されました。
画面の内容:「User Control Panel」と書かれた管理画面風のページで、「アカウント名」と「passwd」を入力させる作りです。メールの「セッションを終了」「サポートに連絡」という案内とは関係なく、ログイン情報そのものを盗む入口になっています。
ブロックの状況:確認した範囲では、セキュリティ機能による警告やブロックは、どこにも出ませんでした。偽サイトは無防備に、そのまま公開されています。
表示の切り替え(クローキング):端末などによって表示先が変わる仕組みは、確認されませんでした。
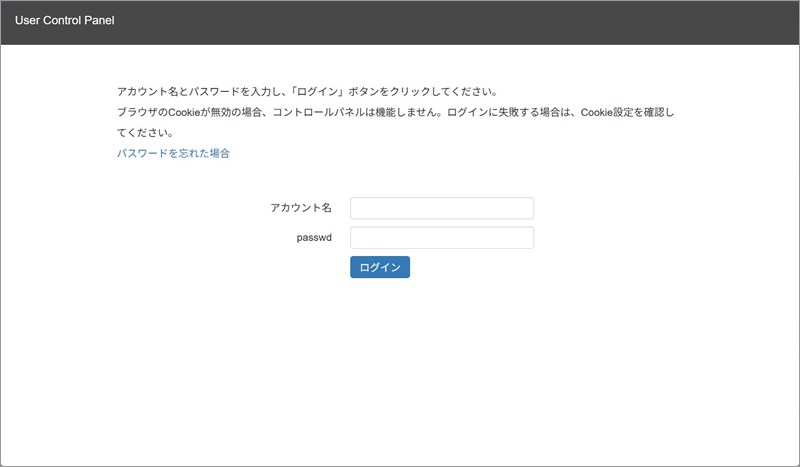
▲リンク先に現れた、管理画面風の偽ページ(アカウント名とパスワードを入力させる作り)
知っておきたいポイント
- KAGOYAは、アカウントやパスワードの入力を求めるお知らせを送らないと、公式ページで明言しています。
- 公式ページには、被害の例として、メールのパスワードが変更されたり、見覚えのないメールアドレスが作られたり、アカウントがスパムの送信に使われたり、管理画面の設定が書き換えられたりしたケースが挙げられています。
- 盗まれたアカウント情報は、さらに別のフィッシングメールの送信にも使われます。ひとりの被害が、次の被害につながってしまうのです。
- 差出人のドメインの綴りは、1文字ずつ確認することをおすすめします。「g」と「c」のように、よく似た文字に差し替えるのは、昔からよく使われる手口です。
届いたとき・入力してしまったときの対処法
届いただけの場合
- ボタンは押さずに削除してください。返信も不要です。
- ログインが気になる場合は、ご自分でブックマークした公式の管理画面から、ログイン履歴などを確認できます。
すでに入力してしまった場合(あなたのせいではありません。気づいた今から動けば大丈夫です)
- 管理画面のパスワードを、すぐに変更してください。同じパスワードを他のサービスで使っている場合は、そちらも変更します。
- 管理画面の設定や、メールアドレス・メールのパスワードに、身に覚えのない変更がないか確認してください。
- 不安なときは、メールのリンクではなく、公式の問い合わせ窓口に連絡して相談できます。
- 被害に遭ったかもしれないときは、警察相談専用電話 #9110 や、消費者ホットライン 188 にも相談できます。
公式の注意喚起ページ:
まとめ
送信元はイラン、ドメインは取得10日、本文のIPは実在しない番号と、ほころびだらけのメールでした。それでも、誘導先は管理画面風の入力欄で、しかもどこからもブロックされず公開されたままです。「作りが雑だから大丈夫」とは言い切れません。
迷ったときは、メールのボタンではなく、ご自分でブックマークした公式の管理画面から確かめてください。この記事が、サーバー管理を担当しているご家族や同僚の「あれ?」を守る一助になればうれしいです。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。