【重要】[社内IT]アカウントにおける不審なサインインの検知は詐欺メール|Google同期リンクの先はWindows偽警告と電話番号表示
お昼休みにメールを開いたら、「社内ITからの重要なお知らせ」が届いていた。そんな場面で、思わず指が止まらなくなるのがこの詐欺メールです。今日は、まさにお昼どきの12時すぎに届いた、とても危険なメールをご紹介します。
HEARTLAND-LAB SECURITY REPORT
社内のIT部門を名乗り、リンクへ誘導。その先に待っていたのは、電話をかけさせる偽のWindows警告でした。
| 受信日時 | 2026年10月29日(木)12時18分ごろ |
| 件名 | 【重要】[社内IT]アカウントにおける不審なサインインの検知について |
| 名乗り | 社内情報セキュリティ管理部 サポートデスク |
| 手口 | 「ブラウザ同期リンク」へ誘導し、偽ウイルス警告と電話番号を表示するサポート詐欺 |
| 危険度 | ★★★★★(5段階中5) |
| 送信元IP | 178.72.192.71(チェコ・プラハ) |
| SPF / DKIM | SPF:Softfail(送信を認めていないサーバーからの送信)/DKIM:署名の記載なし |
| 誘導先 | Microsoft Azureの静的Webサイト用ドメイン(windows.net)上の偽警告ページ |
| 結論 | すべて偽物 です。リンクは開かず、表示された番号に電話もしないでください。 |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールは偽物です 🚨
社内ITサポートからの本物の連絡ではありません。
届いた詐欺メールの内容(宛先・組織名は伏せています)
「通常とは異なる場所からのサインイン試行」と不安をあおり、「修復のためにリンクから同期してください」と案内する文面です。受信者のアドレスや組織名は伏せて掲載します。
社員の皆様へ

お世話になっております。
社内情報セキュリティ管理部 サポートデスクでございます。

ご利用のアカウント(※受信者の組織ドメイン)において、通常とは異なる環境(IPアドレスまたはデバイス)からのアクセスが検知されました。

アカウントのセキュリティ保護のため、本メールを送信しております。
心当たりのないアクセスの場合は、速やかにパスワードの変更およびアカウントの利用履歴をご確認ください。

---
【検知された事象の詳細】
・発生日時:2026年10月29日 12:18 (JST)
・対象アカウント:(受信者のメールアドレス)
・検出内容:通常と異なる場所からのサインイン試行
・ステータス:確認待ち
---

【ご対応のお願い】
本通知に心当たりがない場合、または第三者による不正アクセスの可能性がある場合は、以下の手順でご対応をお願いいたします。

1. 社内ポータルおよびブラウザ同期によるセキュリティの修復
以下のリンクより Google アカウント(ブラウザ)の同期を行ってください。
本リンク経由で認証を完了することで、ご利用中のブラウザ情報が社内ポータルと安全に連携・同期され、現在のセキュリティ状況の確認および修復が完了します。

▶ セキュリティ復旧・ブラウザ同期リンク>:
[hxxps://share.google/pdRnqOvKhYl6FOx03]

※セキュリティ保護のため、リンク遷移後に「(受信者の組織ドメイン)」のアカウントでログインしていることを必ずご確認ください。

2. 利用履歴の確認
ログイン後、「アカウント設定」>「セキュリティ履歴」より、直近のアクセス状況をご確認ください。

3. パスワード変更・連絡
万が一、不正アクセスの疑いがある場合は、直ちにパスワードを変更し、下記問い合わせ先までご連絡ください。

ご不便をおかけいたしますが、社内セキュリティ維持のため、ご理解とご協力のほどよろしくお願い申し上げます。

--------------------------------------------------
社内情報セキュリティ管理部 サポートデスク
E-mail: (受信者と同じ組織ドメインを装った偽アドレス)
社内内線:(4桁の番号)
受付時間:平日 9:00〜18:00
--------------------------------------------------
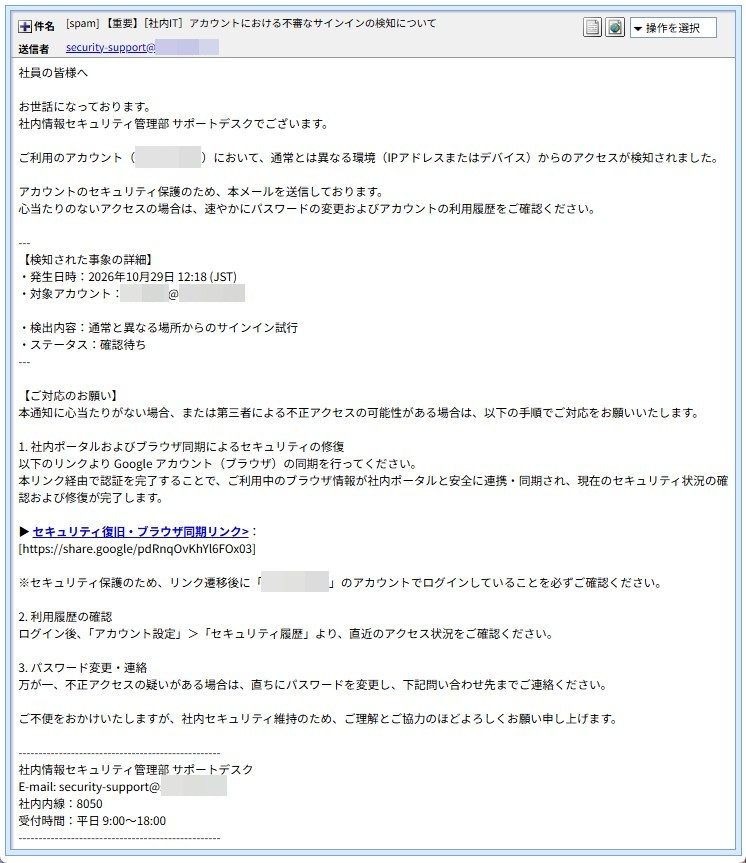
▲ 実際に届いたメールの画面(宛先・組織名は伏せています)
送信ルートと偽装判定
差出人欄は、社内のサポートデスクそのものに見えます。でも、封筒に書く差出人の名前と同じで、メールの差出人欄は誰でも自由に書けます。そこで、実際にどこから送られてきたのかを調べました。
| 差出人の表示 | 受信者と同じ組織のドメインを使った「サポートデスク」風のアドレス。差出人欄は偽装できます。 |
| 実際の送信元 | 178.72.192.71:チェコ・プラハの回線(プロバイダーはNejcz Internethome)。IP調査兵団の判定は脅威レベル「高」でした。 |
| 機器の名前 | host-178-72-192-71.ip.nej.cz:プロバイダーが回線の機器に自動でつける名前です。社内のメールサーバーの名前ではありません。 |
| 送信時刻の欄 | ヨーロッパ中部の時差(+0100)で記録されていました。日本の社内から送られたものではないことを示唆しています。 |
| SPF | Softfail。「そのサーバーから送ることを、ドメインの持ち主は認めていない」という判定です。 |
| DKIM | 署名の記載なし。本物の社内メールである裏づけがありません。 |
| 判定 | 社内を装った外国からのなりすましメール |
※メールヘッダー詳細は個人情報保護のため非掲載
📖 用語ミニ解説
サポート詐欺:パソコンに「ウイルスに感染した」と偽の警告を出し、画面の電話番号にかけさせる詐欺です。電話がつながると、遠隔操作ソフトを入れさせられたり、お金を請求されたりします。
share.google(共有リンク):Googleのドメインを使ったリンクです。ドメインがGoogleでも、その先の行き先が安全とは限りません。
windows.net:Microsoftのクラウド上で、Webページを公開するための仕組みに使われるドメインです。「windows」と付いていても、Microsoft公式のページとは限りません。
リンクの先で起きたこと(詳しく調べて分かったこと)
メール内のリンクを当サイトで確認したところ、いくつもの警告をくぐって、最後に偽のウイルス警告画面にたどり着きました。順番に見ていきます。
① Chromeが止めてくれた(1回目)
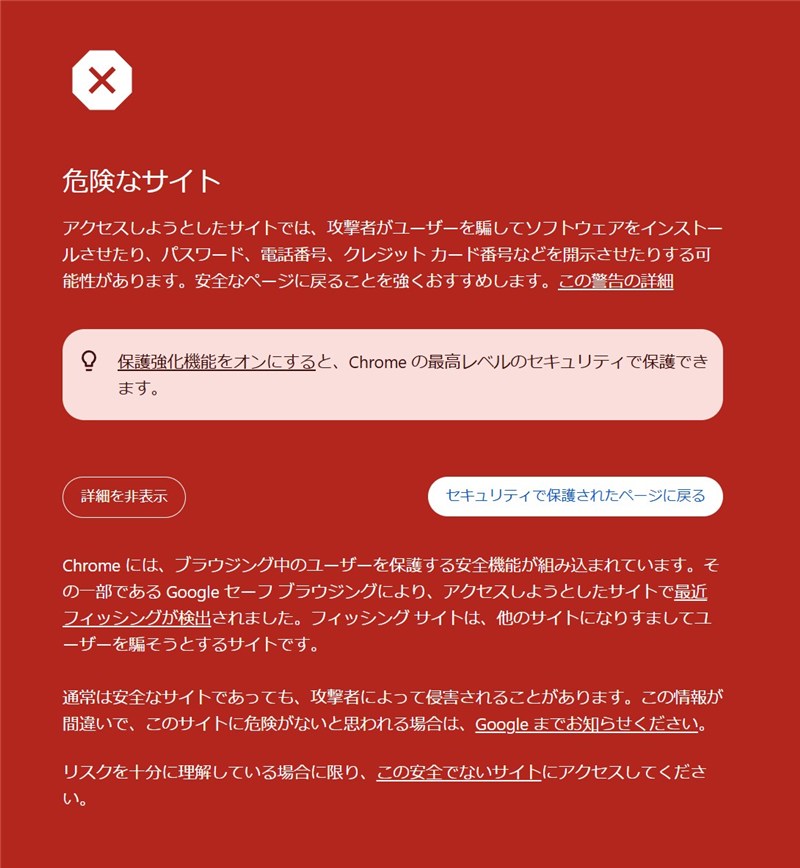
▲ 「危険なサイト」と表示されるChromeのブロック画面(1回目)
② リダイレクトされて、また止められた(2回目)
リンクを開くと別のアドレスへ自動で転送され、Chromeのブロック画面が2回表示されました。どちらも「フィッシングが検出されました」という内容です。
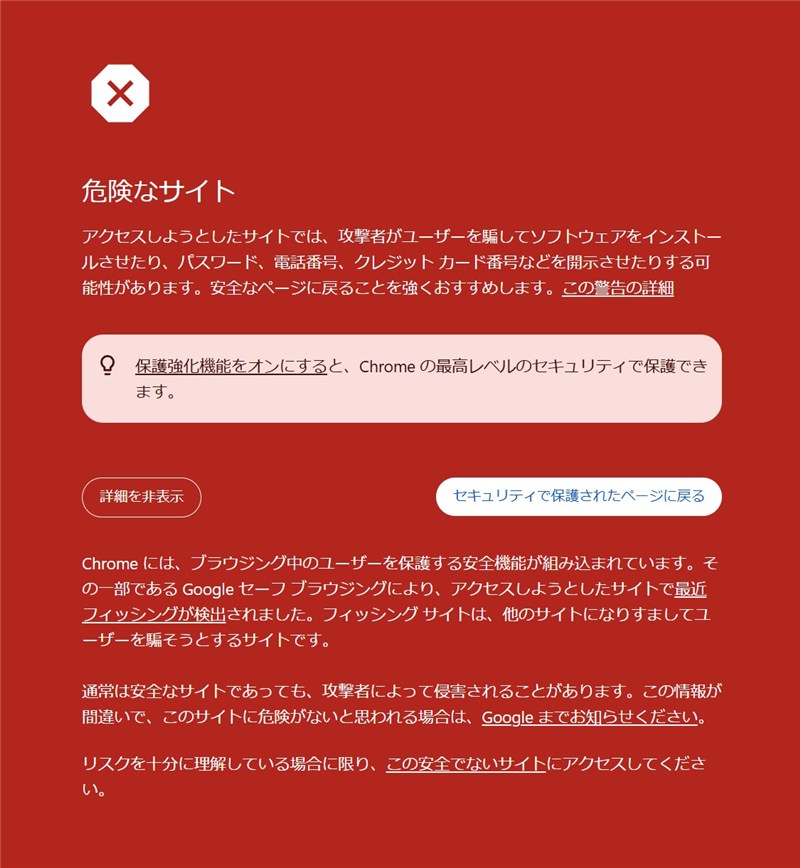
▲ 転送先でも「危険なサイト」と表示(2回目)
③ セキュリティソフトもブロック
お使いのセキュリティソフト(ウイルスバスター クラウド)も、転送先のアドレスを危険と判定してブロックしていました。表示されたアドレスは次のとおりです。
hxxps://gocepugowu.z11.web.core.windows.net/m6kslbz/t66gbw73f22e.html
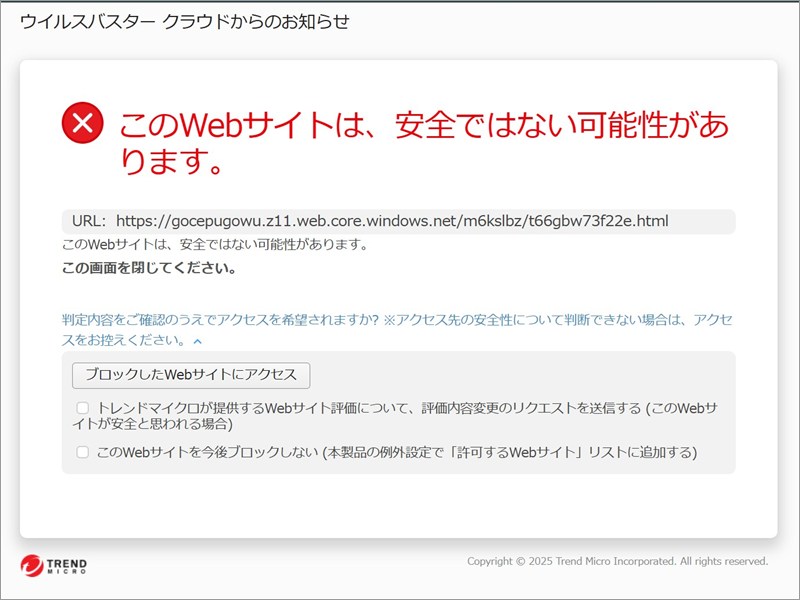
▲ セキュリティソフトが「安全ではない可能性があります」とブロックした画面
④ 最後に現れた「偽のWindows警告」
警告を承知のうえで先へ進むと、Windowsのセキュリティ画面にそっくりな警告ページが現れました。ここまで来ても、電話は絶対にかけないでください。
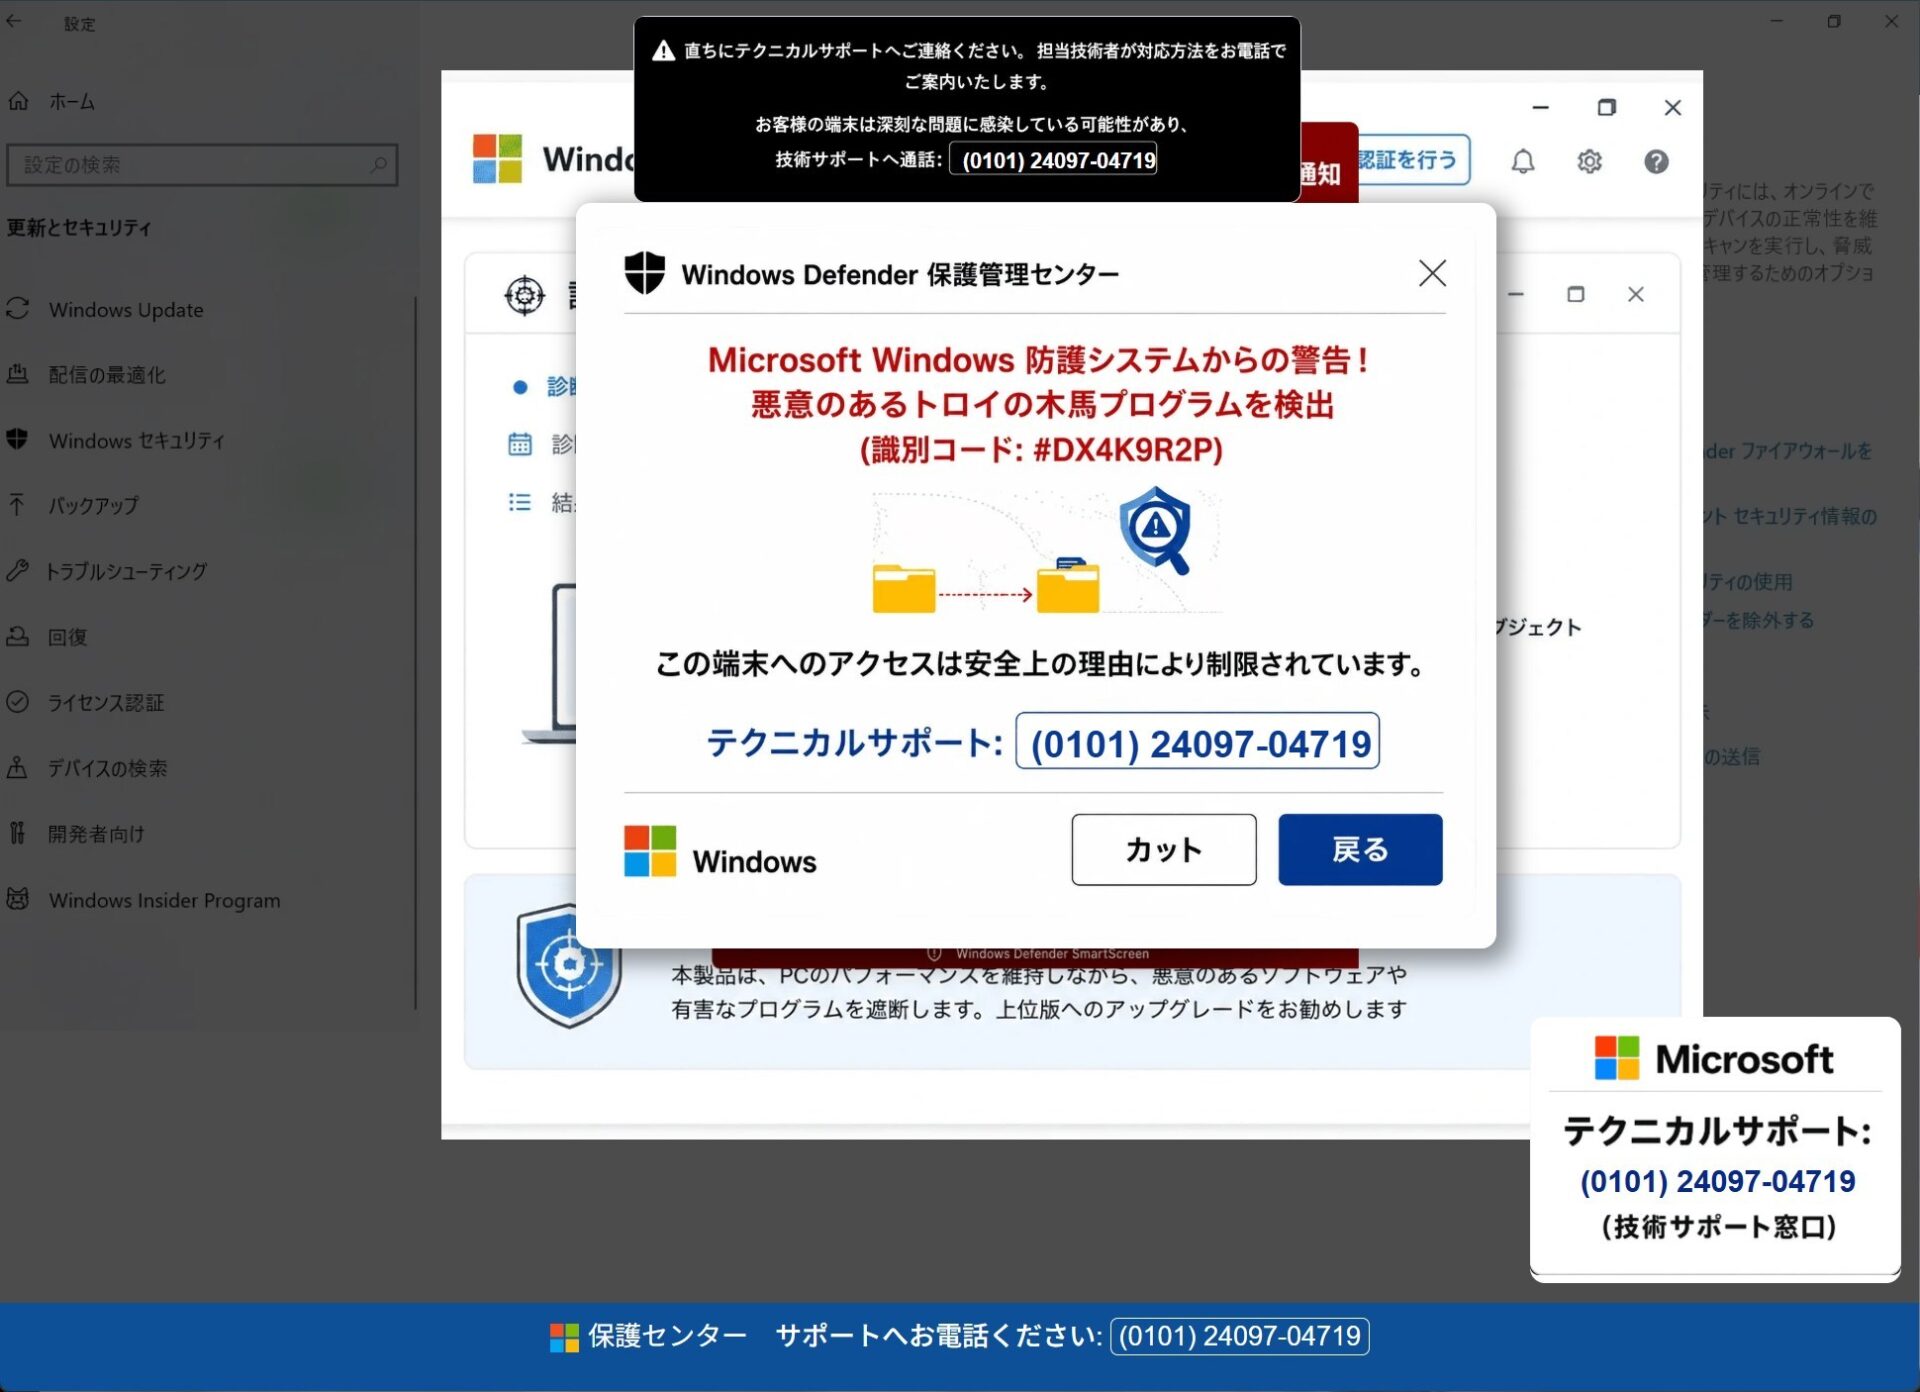
▲ 偽の「Windows Defender 保護管理センター」警告画面
(クリックで拡大表示)
この画面には、本物らしく見せる工夫と、不自然な点が混ざっています。
- 「Windows Defender 保護管理センター」の名前と、Microsoftのロゴを使っています。
- 「悪意のあるトロイの木馬プログラムを検出」「識別コード」など、それらしい言葉で不安をあおります。
- 電話番号
(0101) 24097-04719を、画面の上・中央・下・右下の4か所に表示しています。 - 背景は、Windowsの設定画面(更新とセキュリティ)に似せてあります。
- ボタンは「カット」と「戻る」。「キャンセル」のつもりだったのでしょうか。翻訳ツールの出力をそのまま貼ったような不自然さです。
- 電話番号も、かっこの付け方が日本では見慣れない形をしています。
本物のWindowsのセキュリティ機能が、電話番号を表示して電話をかけさせることはありません。また、ブラウザが全画面表示になって、画面を閉じにくく見せる細工がされることもあります。その場合の対処は、次の章で説明します。
今回の確認では、アクセスする環境によって表示が変わる仕掛けは見つかりませんでした。
もし開いてしまっても、落ち着いて大丈夫です
こうした画面は、焦らせて電話をかけさせるために作られています。開いてしまったのは、あなたの落ち度ではありません。順番に、ゆっくり対処すれば大丈夫です。
まず、この3つだけ覚えてください
- 画面に出た電話番号には、かけない。
- 画面は閉じてかまいません。閉じても、パソコンは壊れません。
- 急がなくて大丈夫です。深呼吸をして、ゆっくり進めましょう。
画面が全画面になって閉じられないとき(パソコン)
上から順に試してください。どれかで閉じられたら、そこで終わりで大丈夫です。
- Esc(エスケープ)キーを長押し:キーボード左上の「Esc」を、数秒間押し続けます。全画面表示が解除されることがあります。
- F11キーを押す:全画面表示のオン・オフを切り替えるキーです。
- タブやウィンドウを閉じる:Ctrlキーを押しながらW(タブを閉じる)、またはAltキーを押しながらF4(ウィンドウを閉じる)。
- タスクマネージャーで終了する:Ctrl・Shift・Escの3つを同時に押すと、タスクマネージャーが開きます。一覧からブラウザ(ChromeやEdgeなど)を選び、「タスクの終了」を押します。Macの場合は、Command・Option・Escで「強制終了」を開きます。
- それでもだめなら電源ボタン:電源ボタンを数秒間押し続けると、強制的に終了できます。保存していない作業内容は消えることがありますが、パソコン自体は壊れません。
再起動したあと、ブラウザに「前回のページを復元しますか?」と出たら、復元しないを選んでください。そのあと、パソコンに入っているセキュリティソフトで、念のためウイルスのスキャンをしておくと安心です。
もし電話をかけてしまった・操作してしまったときは
- 今すぐ電話を切り、相手の指示でこれ以上の操作はしないでください。
- 遠隔操作のソフトを入れてしまった場合は、Wi-Fiを切る、またはLANケーブルを抜いて、インターネットから切り離してください。
- IDやパスワードを伝えてしまった場合は、別のスマホやパソコンから、すぐにパスワードを変更してください。
- お金の支払いや、ギフトカード・クレジットカードの番号を求められても、伝えたり、支払ったりしないでください。すでに伝えた場合は、すぐにカード会社や銀行へ連絡してください。
困ったときの相談先
- IPA 情報セキュリティ安心相談窓口:電話 03-5978-7509(受付10時〜17時、土日祝日・年末年始を除く)。メールでも相談できます。
- 警察相談専用電話 #9110:平日の昼間に受け付けています(例:愛知県警察の相談案内)。緊急のときは110番です。
- 消費者ホットライン 188:お住まいの地域の消費生活相談窓口につながります(政府広報オンライン)。
「社内IT」を名乗るメールが届いたら
本物かどうか迷ったときは、メールに書かれた番号や返信先は使わず、普段から知っている社内の窓口へ、電話や直接の声かけで確認してください。確認が取れるまで、メール内のリンクは開かないようにしましょう。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には、IP調査兵団(ip-sc.net)の調査結果を参照しています。