「[重要]三菱UFJ 証券お取引制限について」は詐欺|認証が通っても偽物、表示と違うリンクで偽ログインへ
木曜日の朝7時すぎ、通勤電車でスマホを開くと「[重要]三菱UFJ 証券お取引制限について」。新規の注文も、配当金の支払いも止まっていると書かれていたら、心配になりますよね。今回は、送信元の認証が通っているのに偽物という、見分けにくいメールを調べました。
HEARTLAND-LAB SECURITY RESEARCH REPORT
「[重要]三菱UFJ 証券お取引制限について」
詐欺メール調査報告
三菱UFJ eスマート証券を装い、「口座の取引を制限した」と知らせて、本物そっくりの偽ログイン画面へ誘導するメールです。
| 受信日 | 2026年10月29日(木)朝7時台 |
| 偽装されたブランド | 三菱UFJ eスマート証券 |
| 送信元IP | 20.71.36.137(オランダ表示・Microsoftのクラウド) |
| 送信者認証 | SPF:pass / DKIM:署名あり(pass相当) |
| 誘導先 | irthalen[.]cfd(Cloudflare経由のため所在地は不明) |
| クローキング | なし(確認した範囲では、表示は同じ) |
| 添付ファイル | なし |
| メールヘッダー | ※メールヘッダー詳細は個人情報保護のため非掲載 |
危険度:★★★★☆ (口座番号とパスワードを盗む目的)
本物らしさ:★★★★★ (認証が通り、偽サイトも本物をそのまま再現)
見破りやすさ:★★☆☆☆ (決め手は、リンクの行き先を確かめること)
⚠ これは三菱UFJ eスマート証券からのメールではありません ⚠
リンクは押さず、そのまま削除してください。
まず結論:何をしてはいけない?
「お客さまの証券口座において新規注文停止の規制を実施している」と知らせ、「登録状況の確認はこちら」のリンクから偽のログイン画面へ誘導するメールです。
- メール内のリンクは押さない
- 開いた先の画面に、口座番号やパスワードを入れない
- 口座の状態が気になるときは、メールではなく、公式アプリやブックマークした公式サイトから確認する
届いたメールの内容
本文はおおよそ次のとおりです。
件名:[重要]三菱UFJ 証券お取引制限について
差出人:三菱UFJ eスマート証券

━━━━━━━━━━━━━━━━━━━━
三菱UFJ eスマート証券
━━━━━━━━━━━━━━━━━━━━

平素より三菱UFJ eスマート証券をご利用いただき、誠にありがとうございます。

先般ご案内しましたとおり、「メール認証」をご利用の一部お客さまの口座において、
メールアカウントが悪意ある第三者に不正に利用され、当該メールアドレスを通じて
お客さまの証券口座への不正取引等の被害に至る事例が複数、確認されております。

大変恐縮ではございますが、お客さまの資産保護を最優先すべきと判断し、
お客さまの証券口座において新規注文停止の規制を実施させていただいております。
また、配当金の发放(お支払い)につきましても、あわせて一時停止させていただいております。

お手数をおかけしますが、取引制限解除のお申し出は、
メールによるワンタイムパスワード認証から、電話認証に切り替わります。
▼ 登録状況の確認はこちら
https://www.kabu.co.jp/update/

━━━━━━━━━━━━━━━━━━━━
【お客様サポートセンター】
■電話番号:0120-230-230(固定・携帯)
(050で始まるIP電話からは、03-4221-1222/有料)
■営業時間:平日8時~17時
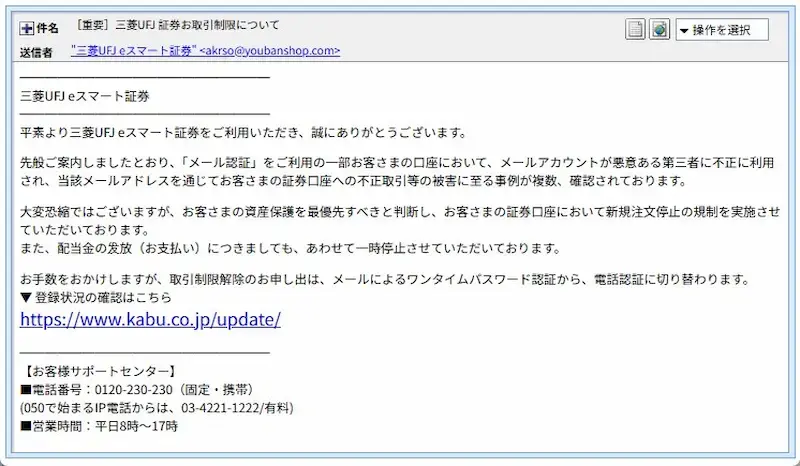
▲ 実際に届いたメールの画面(差出人欄は届いたままの表示)
最大のポイント:認証が通っても、偽物
このメールは、送信元を確認する仕組み(SPF・DKIM)の結果が、どちらも合格でした。偽メールには「認証なし」のものが多いのですが、今回はその目印が使えません。
📖 用語メモ:SPF・DKIMが「pass」とは?
SPFは「このサーバーから送ってよい」という登録、DKIMは「途中で書き換えられていない」ことを示す署名です。どちらも合格なら、そのメールが「差出人欄のドメインから確かに送られた」とは言えます。
ただし、そのドメインが三菱UFJ eスマート証券のものである、という意味ではありません。今回の送信元ドメインは、まったく無関係の別のドメイン(youbanshop[.]com)でした。
つまり、認証が通っている=安全ではありません。確認すべきなのは、「差出人のドメインが、本物の会社のものか」です。
さらに、メールの記録には、ユーザー名とパスワードで認証して送信した形跡(daemon038@youbanshop[.]com)がありました。そのドメインのメールサーバーかアカウントが、第三者に不正に使われている可能性があります。ただし、今回の調査だけでは断定できません。
犯人のうっかり:ここが変です
- 表示されたURLと、実際のリンク先が違う:本文には「
https://www.kabu.co.jp/update/」と、会社のサイトのように見える文字が出ています。しかし、実際にクリックすると別のアドレス(hxxps://dznykf[.]com/release/vgugefaqrl)へ進む作りでした。リンクの上にマウスを重ねる(スマホでは長押しする)と、本当の行き先が分かります。 - 中国語の字が混ざっている:「配当金の发放」の「发」は、日本語の「発」ではなく、簡体字です。
- 会社名の表記がゆれている:件名と差出人は「三菱UFJ 証券」、本文は「三菱UFJ eスマート証券」と、名前がそろっていません。
- 表示されたドメイン:検索で公式サイトとして確認できたのは「kabu.com」でした。本文に出てくる「kabu.co.jp」が公式のドメインかどうかは、確認できていません。
- 筋書きが不自然:「メール認証を使う口座で被害が出た」と言いながら、「解除は、メールのワンタイムパスワードから電話認証に切り替わる」とだけ書き、肝心の手順は偽サイトへ誘導します。
こうした細かいミスに気づけなくても、読者のせいではありません。認証が通り、見た目も整っているため、気づきにくいメールです。
送信ルートと偽装の判定
メールを送ってきた大元を調べると、次のとおりでした。※メールヘッダー詳細は個人情報保護のため非掲載です。
| 項目 | 確認できたこと |
| 差出人の表示 | 「三菱UFJ eスマート証券」(表示名は自由に付けられます) |
| 実際の送信ドメイン | 無関係の youbanshop[.]com |
| 送信元IP | 20.71.36.137(Microsoftのクラウド。位置はオランダ・アムステルダムと表示されますが、目安です) |
| SPF(送信元の正当性チェック) | pass(合格) |
| DKIM(改ざん防止の署名) | 署名あり(署名ドメインはyoubanshop[.]com) |
| 送信の経路 | 認証付きの送信(ユーザー名とパスワードを使用)。この送信元は、自分の送信サーバーに、別のサーバーから接続して送ったと記録されています |
この「別のサーバー」の記録には、日本の自治体のような名前(smtp.secure-firewall.fukushima[.]jp)が書かれていました。ところが、そのIPアドレス(214.99.234.152)は、米国国防総省のネットワーク情報センターに割り当てられた範囲でした。名前とIPが食い違っています。
この記録は送信側が書ける部分なので、信頼できません。国防総省が送ったという意味ではなく、実際の送信元を隠すために、偽の記録が混ぜられている可能性があります。
誘導先サイトの解析:本物そっくりのログイン画面
メール内のリンクは、まず dznykf[.]com を経由して、次のサイトのログイン画面に進みました(経由先は当サイトの確認による推定です)。
hxxps://irthalen[.]cfd/Login/
開くと、三菱UFJ eスマート証券のログイン画面とそっくりの画面が表示されました。「口座番号(8桁)を入力して『次へ』」の欄、「パスキーでログイン」のボタン、ソフトウェアキーボードの案内、ページ下の著作権表示まで、細かく再現されています。このサイトは、PCでもスマホでも同じ画面でした(クローキングなし)。
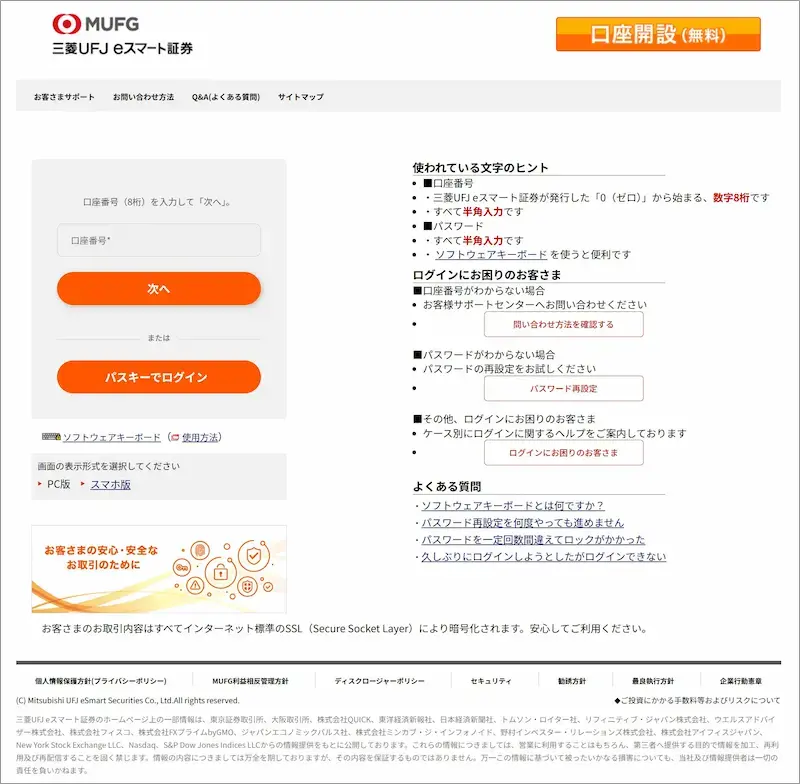
▲ 本物そっくりの偽ログイン画面(口座番号とパスワードを入力させる作り)
この画面は、Chromeが「危険なサイト」として警告しました。警告が出る環境なら、そこで止まります。ただし、警告がまだ出ない環境(新しいドメインなど)では、そのまま開いてしまうこともあります。
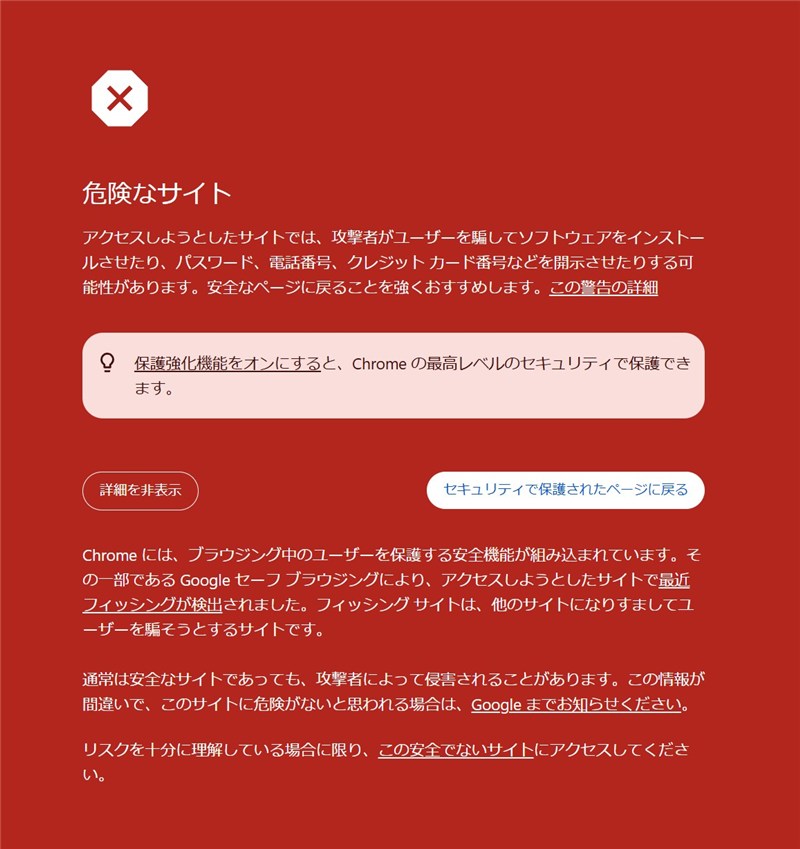
▲ Chromeは「危険なサイト」として警告を表示しました
なお、当サイトでは偽ログイン画面に実際の口座番号やパスワードは入力していません。入力後にどこへ情報が送られるかは確認していません。
ドメインとサーバーを調べると
- できたてのドメイン:
irthalen[.]cfdは、日本時間で10月28日の夕方(16時ごろ)に登録されたばかりでした。メールの受信(10月29日朝7時台)の約15時間前です。 - 登録事業者:Aceville Pte. Ltd.(DNSPod)経由で、ネームサーバーはCloudflareです。
- サーバー:IPは
104.21.20.232(Cloudflare)で、同じサーバーに約1,300件のサイトが同居していると表示されました。Cloudflareを通すと、実際の設置場所は見えにくくなります。ここでは所在地の国は断定しません。
メールの送信ドメインや、先に経由した dznykf[.]com の登録情報までは、今回は調べていません。
※Whoisの調査画面は、情報量が多いため画像では掲載せず、要点のみ文章にまとめました。
見分け方と対処法
✔ 届いたとき
- リンクの上にマウスを重ねる(スマホは長押し)と、本当の行き先が分かる。表示された文字と違えば偽物
- 「認証が通っている」ことは、安全の証拠にならない。差出人のドメインが、本物の会社のものかを見る
- 口座の状態は、メールのリンクではなく、公式アプリやブックマークした公式サイトから確認する
- 問い合わせ先は、メール本文ではなく、公式サイトの「お客さまサポート」に載っている窓口を使う
⚠ もし口座番号やパスワードを入力してしまったら
- あわてず、公式アプリや公式サイトから(メールのリンクは使わずに)パスワードを変更する
- 同じパスワードを他のサービスにも使っていたら、そちらも変更する
- 身に覚えのない取引や出金がないか確認し、あれば、公式サイトに載っている窓口へすぐ連絡する
三菱UFJ eスマート証券の窓口を確認したいときは、公式のお客さまサポートのページをご利用ください。
まとめ
認証が通り、偽サイトも本物そっくり——今回のメールは、「見た目や認証結果だけでは見分けられない」タイプです。決め手は、リンクの本当の行き先を確かめることです。
「取引を制限した」と言われても、あわてて押さず、公式アプリから確認を。身近な人にも「こんなメールが来ているよ」と伝えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net