【Nintendo Switch Online】自動継続更新が完了せず、サービスのご利用が中断しています|任天堂を騙る詐欺メール、リンクの表示を本物そっくりに偽装
家族で1台のゲーム機を共有していると、オンラインサービスの更新がいつなのか、誰が支払っているのか、意外とあいまいになりがちです。だからこそ、「自動継続更新が完了せず、サービスのご利用が中断しています」と言われると、つい確かめたくなります。今回取り上げる「【Nintendo Switch Online】自動継続更新が完了せず、サービスのご利用が中断しています」は、任天堂を名乗る詐欺メールです。結論からお伝えすると、これは偽物です。リンクは開かず、カード情報なども入力しないでください。落ち着いて、一緒に中身を見ていきましょう。
| 受信日時 | 2026年10月28日 10:50頃 |
| 手口 | 「自動継続更新が完了せず、ご利用が中断している」と支払いの失敗を装い、任天堂の公式URLに見せかけたリンクから偽サイトへ誘導する(誘導先の中身までは確認できず、支払い情報の入力などを狙うとみられます) |
| 危険度 | ★★★★☆(4/5) リンクが開けてしまうと、カード情報などを盗まれるおそれ |
| 偽装の手の込み具合 | ★★★☆☆(3/5) 文面とリンクの表示は本物らしいが、文の抜けなど細部は雑 |
| 送信元IP | 45.142.154.41(香港と表示/サーバーを貸し出す事業者のIP。位置情報は目安です) |
| SPF/DKIM | SPF:fail(差出人のドメインが許可していないIPから送信)/DKIM:署名なし |
| メール内のリンク | 表示は任天堂の公式URL3つ。実際の行き先は、3つとも同じ hxxps://nintendo[.]hooope[.]cloud/RfTAjdvd |
| 着地点 | PCでは接続エラー、スマホでは「403 Forbidden」で、偽サイトの中身は確認できず。ドメインは2026年1月25日の登録/103.120.80.111(香港と表示。位置情報は目安です) |
| 添付ファイル | なし |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
【これは偽物です】任天堂からのお知らせではありません。メール内のリンクは開かず、カード情報やパスワードも入力しないでください。
届いたメールの文面
件名は「【Nintendo Switch Online】自動継続更新が完了せず、サービスのご利用が中断しています」、差出人の表示名は「Nintendo」でした。画面に見える文面をそのまま再現します(不審なドメインは伏せています)。
差出人:Nintendo <Nintendo-yZI7@cbel[.]com>
件名:【Nintendo Switch Online】自動継続更新が完了せず、サービスのご利用が中断しています

このメールは任天堂から自動で送信しています。

-------------------------
以下のいずれかの理由のため、からのご利用分の決済を行うことができませんでした。
ブラウザ:Safari
日時:2026/10/27 01:07
場所:日本

===
【お支払い方法を設定済みの場合】
・お支払い方法(クレジットカードまたはPayPal)が決済に利用できない。

[例]
-登録されているクレジットカードの有効期限が切れている。
-何らかの理由でそのクレジットカードが利用できない。


【お支払い方法を未設定の場合】
・ニンテンドーeショップの残高が不足している
===

引き続きNintendo Switch Onlineのサービスをご利用いただく場合は、ニンテンドーeショップまたは、以下のリンクより、再度利用券をご購入ください。

▼利用券を再度購入する
https://www.nintendo.com/jp/index.html

ログイン履歴はこちらから確認できます。
https://accounts.nintendo.com/login_history

-------------------------
このメールアドレスには返信できません。
ご不明な点等がございましたら、下記までお問い合わせください。

▽任天堂ホームページ|Q&A(よくあるご質問と回答)
https://support.nintendo.co.jp/app/answers/list/st/5/p/96/c/8672/page/1/

▽お問い合わせコード
DM5M-M4B6-K3GG-GH73
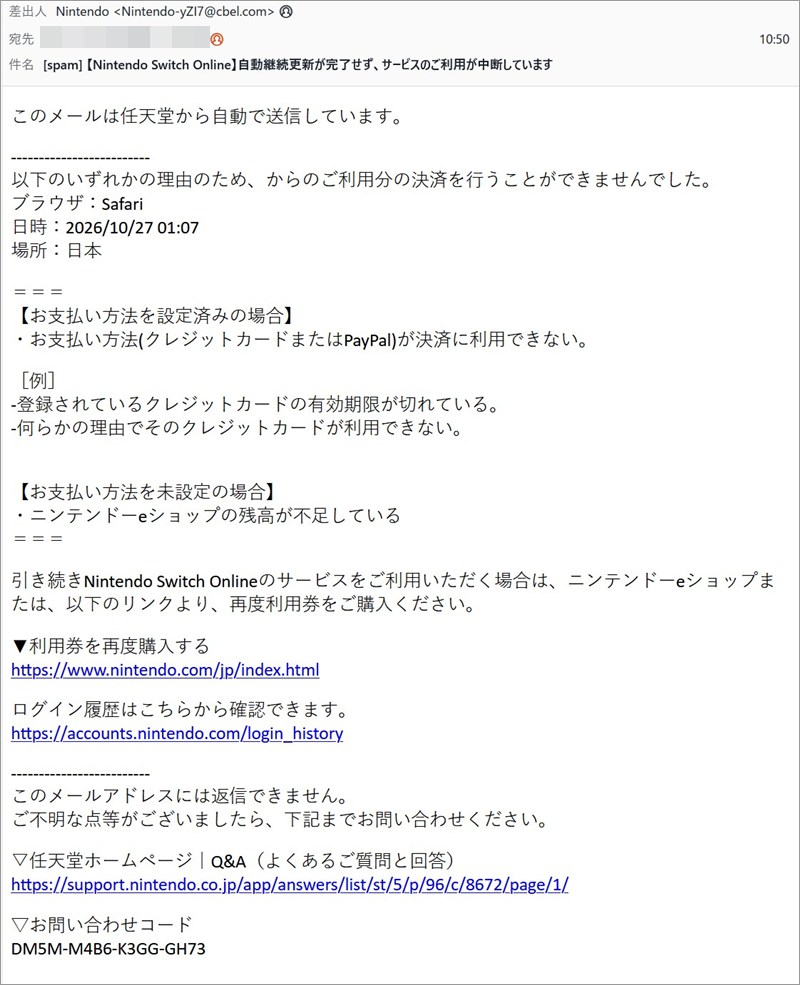
実際に届いたメールの画面(宛先は伏せています)
文面は、「クレジットカードの有効期限が切れている」「ニンテンドーeショップの残高が不足している」と、支払いに失敗する理由を並べて、「自分のことかもしれない」と思わせる作りです。さらに、「日時:2026/10/27 01:07」「ブラウザ:Safari」「場所:日本」という、いかにも記録に基づいていそうな情報や、「お問い合わせコード」まで添えて、本物らしさを演出しています。こうした情報は、誰でも自由に書けるものです。
ここが偽物のサイン
1. 表示されているURLと、実際のリンク先が違う
メールの本文には、任天堂の公式サイトのURLが3つ並んでいました(トップページ、ログイン履歴、サポートページ)。ところが、メールのソース(HTML)を確認すると、表示と実際の行き先が違い、3つとも同じ hxxps://nintendo[.]hooope[.]cloud/RfTAjdvd にリンクされていました。
当サイトで使っているメールソフト(Thunderbird)でも、リンクをクリックしようとしたところ、「リンクテキストは www.nintendo.com を指していますが、実際のリンク先は nintendo[.]hooope[.]cloud です」という警告が出ました。
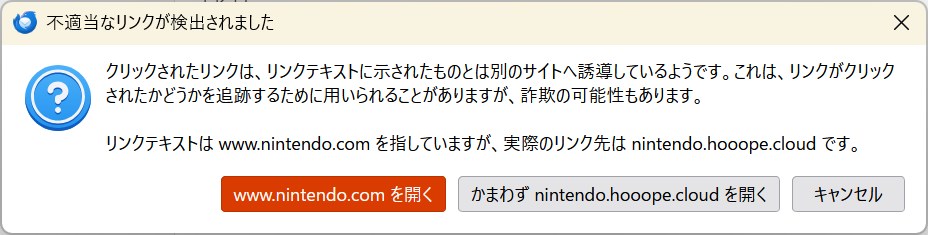
メールソフトが出した「不適当なリンクが検出されました」の警告
メールソフトによっては、このような警告が出ないこともあります。リンクにマウスを重ねる(スマホでは長押しする)と、本当の行き先が表示されることがあるので、気になるときは確認してみてください。ただし、毎回確認しなくても済むように、メールのリンクからは開かない、と決めておくのが確実です。
2. 文の主語が抜けている
本文の2行目は、「以下のいずれかの理由のため、からのご利用分の決済を行うことができませんでした」となっています。「からの」の前に入るはずのサービス名が、すっぽり抜けています。文面を使い回すときに、差し込む部分が空のまま送られたのかもしれません。それらしく作っても、仕上げが雑です。
3. 送信元が、任天堂とは無関係のドメイン
差出人の表示名は「Nintendo」でしたが、実際のメールアドレスは、任天堂とは関係のない別のドメイン(cbel[.]com)でした。このドメインは、第三者のものを無断で借りている可能性もあるため、名前だけ伏せています。表示名は自由に付けられるので、アドレスの部分を確認することが大切です。
送信ルートと偽装の判定
送信元のIPアドレスは 45.142.154.41 で、ip-sc.netでは香港と表示され、サーバーを貸し出す事業者のIPでした(位置情報は目安です)。
今回のSPF判定は「fail」でした。これは、差出人のドメインの持ち主が、「そのIPから送ってよい」と登録していなかった、という意味です。つまり、そのドメインを名乗って、無関係のサーバーから送られたメールだということです。なお、failが出ても、受信側で必ず弾かれるとは限りません。
DKIMは、署名そのものが付いていませんでした。また、受信記録には、送信したサーバーが C202610280791951.local と名乗った跡が残っていました。インターネット上の正式な名前ではなく、今日の日付に似た数字が入っていることから、使い捨てで自動的に付けられた名前とみられます(推測です)。
フィッシング:実在する会社やサービスを装ったメールやSMSで、偽のサイトへ誘導し、パスワードやカード情報などを盗み取る詐欺です。
SPF:「このIPアドレスから、そのドメインのメールを送ってよい」とドメインの持ち主が登録しておく仕組みです。登録と違うIPから届くと「fail」になります。
サブドメイン:アドレスの先頭に付ける名前です。たとえば「nintendo.○○○.cloud」の場合、本当の持ち主を表すのは「.cloud」の直前の「○○○」の部分で、先頭の「nintendo」は誰でも自由に付けられます。
クローキング:アクセスしてきた相手の端末や環境を見て、見せるページを変える仕組みです。調べに来た人には、本物らしく見えるページや、何も見えないページを返すために使われることがあります。
フィッシングサイトの詳細解析
ステップ1:メール内のリンク
リンクの行き先は、3つとも hxxps://nintendo[.]hooope[.]cloud/RfTAjdvd でした。アドレスの先頭に「nintendo」と付けて、任天堂のサイトのように見せていますが、本当のドメインは「hooope[.]cloud」です。
ステップ2:ブラウザやセキュリティソフトのブロック画面
PCでリンク先を開こうとすると、Google Chromeが赤い「危険なサイト」の警告画面を表示しました。「Googleセーフ ブラウジングにより、アクセスしようとしたサイトで最近フィッシングが検出されました」と書かれています。また、ウイルスバスター クラウドも、同じURLを「このWebサイトは、安全ではない可能性があります」として、脅威の種類をフィッシングと判定してブロックしました。このような警告が出たら、先へは進まず、画面を閉じてください。
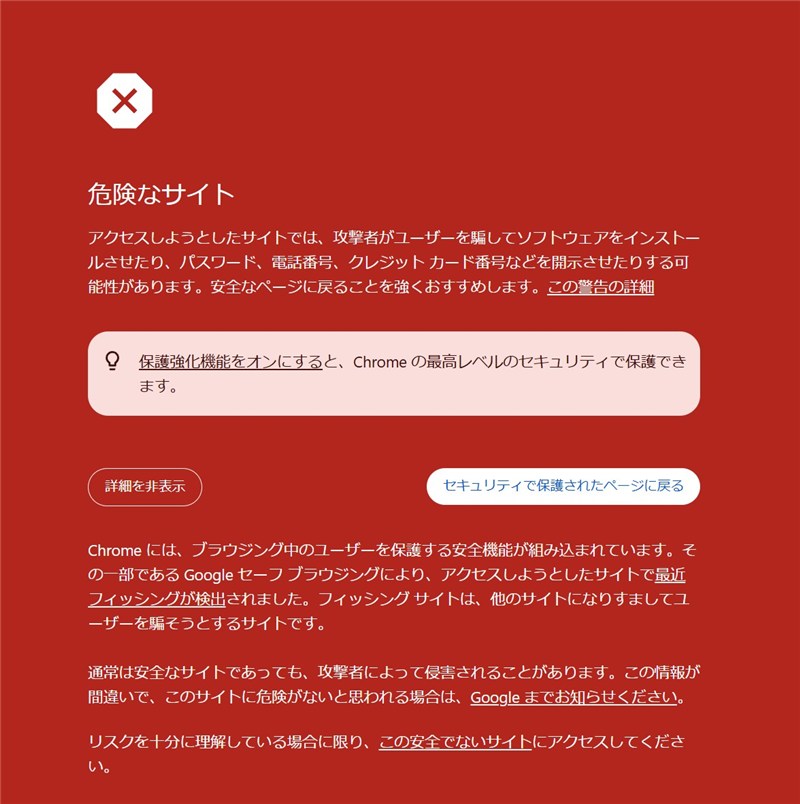
Chromeの「危険なサイト」の警告画面
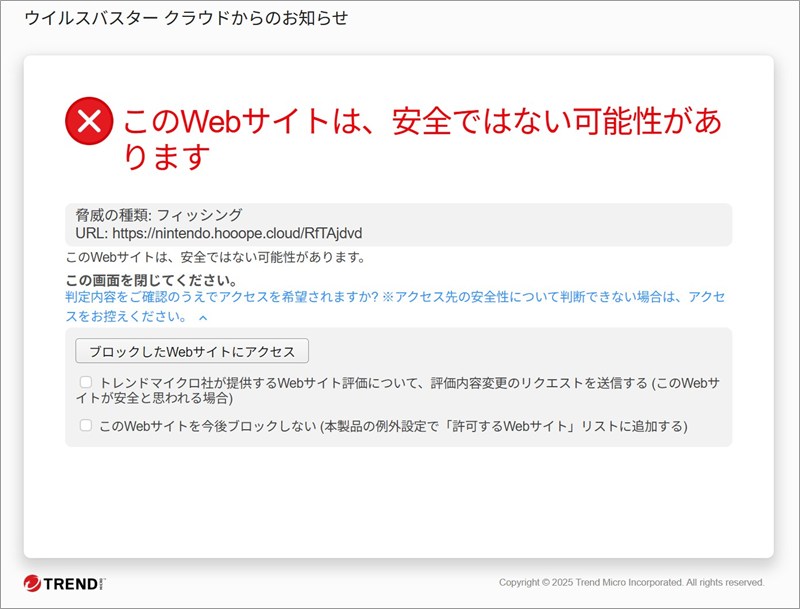
セキュリティソフトが、フィッシングとしてブロックした画面
ステップ3:PCとスマホで、応答が違う
調べた結果、同じURLなのに、端末によって応答が変わりました。PCでは「このサイトは安全に接続できません」(ERR_SSL_PROTOCOL_ERROR)という接続エラー、スマホでは「403 Forbidden」(アクセスが拒否された)という表示でした。
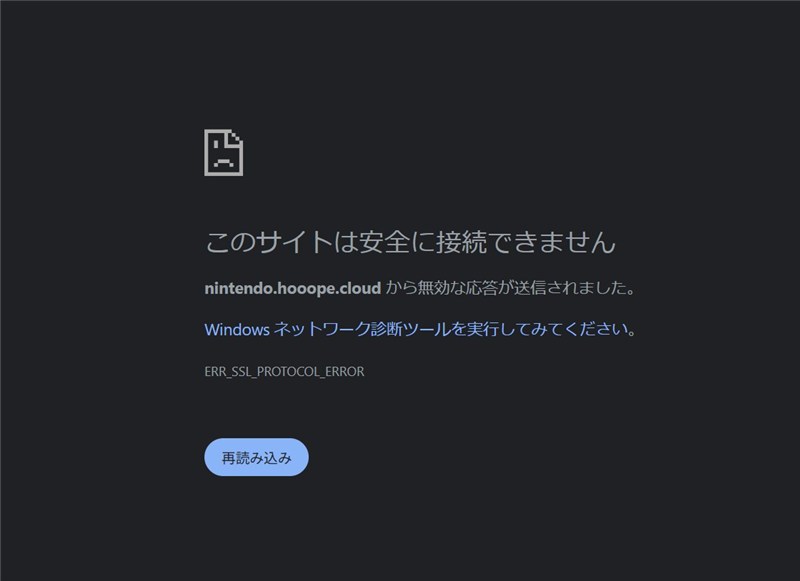
PCで開いたときの画面(接続エラー)
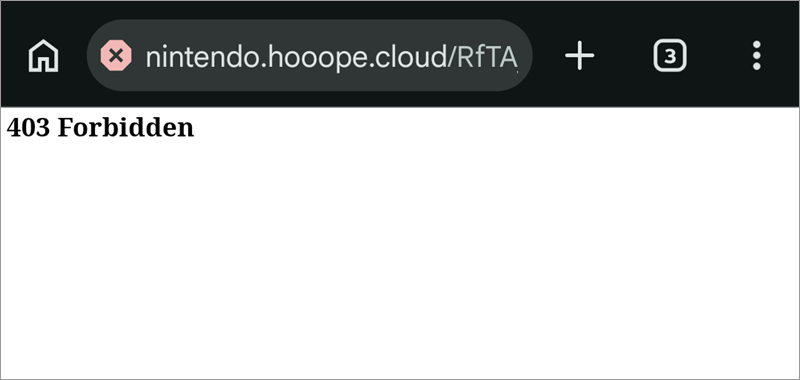
スマホで開いたときの画面(403 Forbidden)
今回の調査では、どちらの端末でも、偽サイトの中身までは表示できませんでした。ただ、同じURLで端末ごとに応答が変わったことから、アクセスしてきた相手の環境を見て、対応を変えている(クローキング)可能性があります。条件に合った相手にだけ、偽サイトを見せているのかもしれませんが、これは推測です。中身が見られなかったからといって、安全とは言えません。
ステップ4:着地点のドメインと置き場所
着地点の hooope[.]cloud の登録情報を調べると、ドメインが登録されたのは2026年1月25日で、約9か月前でした。登録業者はHefei Juming Network Technology Co., Ltd、ネームサーバー(アドレスの案内役)はCloudflareで、有効期限は2027年1月25日と表示されました。
ドメイン本体に割り当てられたIPアドレスは 103.120.80.111 で、ip-sc.netでは香港と表示されました(位置情報は目安です)。事業者はWest263 International Limitedで、同じサーバー上には、ほかにも多数のサイトが置かれているとの表示がありました。なお、これはドメイン本体のIPで、「nintendo.」から始まるアドレス単体のIPは、個別には確認していません。
注意点と対処法
「ご利用が中断しています」と言われると、誰でも慌ててしまいます。気づいた時点で止まれば大丈夫ですので、落ち着いて次のことを確認してください。
- メール内のリンクはリンクを開かないでください。報道によると、任天堂も同じ手口のメールについて、リンクは絶対に開かず、すぐにメールを削除するよう呼びかけています。
- Nintendo Switch Onlineの加入状況を確認したいときは、メールではなく、ゲーム機本体のHOMEメニューの「Nintendo Switch Online」の項目から、自分で確認してください(報道で紹介された任天堂の案内によります)。
- 表示されたURLの見た目だけで、安全かどうかを判断しないでください。メールソフトの警告や、ブラウザ・セキュリティソフトの「危険なサイト」の表示が出たら、先へは進まず、画面を閉じてください。
- もしカード情報やパスワードを入力してしまった場合は、すぐに利用中のカード会社へ連絡し、ニンテンドーアカウントのパスワードを、公式サイトから変更してください。身に覚えのない利用がないかも確認しましょう。不安なときは、消費者ホットライン「188」に相談することもできます。慌てなくて大丈夫です。
任天堂は、同じ手口のメールについて、2025年10月と2026年2月にも注意を呼びかけたと報じられています。任天堂の公式サポートサイトで「なりすましメール」「不審なメール」などと検索して、最新の案内もあわせてご確認ください。
「【Nintendo Switch Online】自動継続更新が完了せず、サービスのご利用が中断しています」は、任天堂を騙る詐欺メールです。リンクの表示は本物の任天堂のURLそっくりですが、実際の行き先は別の偽サイトでした。リンクは開かず、カード情報なども入力せず、削除してください。加入状況は、ゲーム機本体のHOMEメニューなど、いつもの入口から自分で確認すれば大丈夫です。ご家族やお知り合いにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照:ip-sc.net(IP調査兵団)