【重要】10/28 緊急認証強化について|三菱UFJ eスマート証券を騙る詐欺メール、不正アクセスに便乗して偽ログイン画面へ誘導
お昼休みに、ごはんを待ちながらスマホの通知をのぞく。そんな時間に届くメールは、つい勢いで開いてしまいがちです。しかも最近は、不正アクセスに関する報道を目にして、自分の口座は大丈夫かな、と不安になっている方も多いのではないでしょうか。今回の「【重要】10/28 緊急認証強化について」は、まさにその不安に便乗した、三菱UFJ eスマート証券を名乗る詐欺メールです。結論からお伝えすると、これは偽物です。リンクは開かず、ログインもしないでください。落ち着いて、一緒に中身を見ていきましょう。
| 受信日時 | 2026年10月28日 12:05頃 |
| 手口 | 「不正アクセス対策のため」と口座を守る体裁で、10月30日からメール認証を止めると偽り、電話認証への切り替えを迫る。期限と出金停止で焦らせ、本物そっくりの偽ログイン画面へ誘導する |
| 危険度 | ★★★★☆(4/5) ログイン情報を入力すると、口座を乗っ取られるおそれ |
| 偽装の手の込み具合 | ★★★☆☆(3/5) メールは簡素ですが、行き先の偽ログイン画面は本物そっくり |
| 送信元IP | 51.124.204.23(オランダ・ノールト=ホラント州アムステルダムと表示/Microsoftのクラウド。位置情報は目安です) |
| SPF/DKIM | SPF:pass(攻撃者自身のドメインから送信)/DKIM:署名はあるが検証結果は確認できず |
| メール内のリンク | 表示は hxxps://www[.]kabu[.]co[.]jp/update/、実際の行き先は hxxps://editorialnovaro[.]com/guide/sfoujiqltf(表示と別のドメイン) |
| 着地点 | hxxps://eosthir[.]cfd/Login/#/index(偽のログイン画面。ドメインは10月27日の登録で、メールが届く前日)/172.67.154.30(Cloudflare) |
| 添付ファイル | なし(画像もなし) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
【これは偽物です】三菱UFJ eスマート証券からのお知らせではありません。メール内のリンクは開かず、口座番号やパスワードも入力しないでください。
届いたメールの文面
件名は「【重要】10/28 緊急認証強化について|三菱UFJ eスマート証券」、差出人の表示名は「三菱UFJ eスマート証券」でした。画面に見える文面をそのまま再現します(不審なドメインは伏せています)。
差出人:三菱UFJ eスマート証券 <akrso@ningrantan[.]com>
件名:【重要】10/28 緊急認証強化について|三菱UFJ eスマート証券

━━━━━━━━━━━━━━━━━━━━
三菱UFJ eスマート証券
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素より格別のご愛顧を賜り、心より御礼申し上げます。

━━━━━━━━━━━━━━━━━━━━
■ 緊急認証強化の実施について
━━━━━━━━━━━━━━━━━━━━

現在、不正アクセスによる被害が確認されております。お客様の口座を守るため、緊急で口座認証の強化を実施いたします。

お客様のアカウントは、メール認証のみが設定されており、情報漏えいのリスクがございます。

━━━━━━━━━━━━━━━━━━━━
■ 電話認証への切り替えをお願いします
━━━━━━━━━━━━━━━━━━━━

不正利用を防止するため、2026年10月30日(金)以降、メール認証によるログインを停止いたします。

お客様は、直ちに電話認証へ切り替えてください。

▼ 電話認証の設定はこちら
hxxps://www[.]kabu[.]co[.]jp/update/

※ログイン後、「セキュリティ設定」よりお手続きください

━━━━━━━━━━━━━━━━━━━━
■ 電話認証が完了しない場合
━━━━━━━━━━━━━━━━━━━━

電話認証が完了していない場合、お客様のアカウントは引取および出金が停止されます。

さらに、2026年11月1日(日)以降は、オンラインでの変更申請を一切受け付けられなくなります。

その場合は、口座開設時の金融機関へご連絡いただき、店頭にてお手続きをお願いいたします。

━━━━━━━━━━━━━━━━━━━━
■ ご留意事項
━━━━━━━━━━━━━━━━━━━━

・2026年10月30日(金)以降、メール認証によるログインが停止されます
・電話認証が完了しない場合、引取・出金が停止されます
・2026年11月1日(日)以降、オンラインでの変更申請は受け付けられません
・設定は無料です。所要時間は約3分です
・本メールは配信専用です。ご返信いただいても対応いたしかねます

━━━━━━━━━━━━━━━━━━━━

ご不明な点がございましたら、カスタマーセンターまでお問い合わせください。

三菱UFJ eスマート証券株式会社
配信停止設定:hxxps://www[.]kabu[.]co[.]jp/
管理番号:MUFG-AUTH-2026-10-28
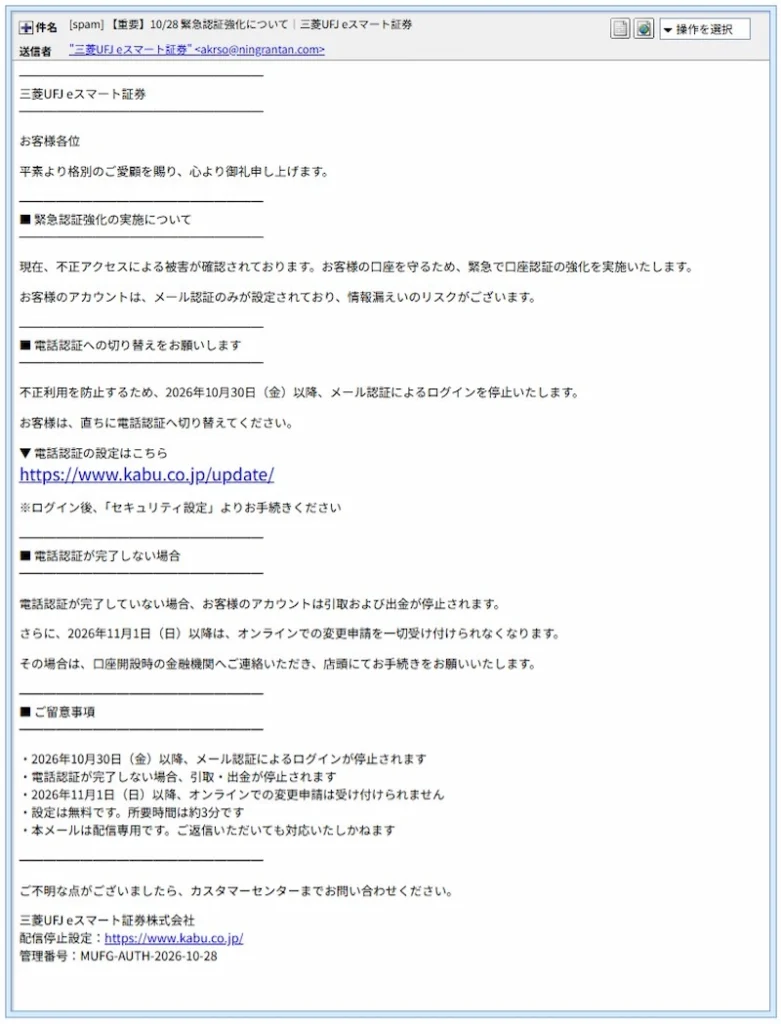
実際に届いたメールの画面(添付や画像はなく、文字だけのメールです)
文面は、最初に「不正アクセスによる被害が確認されております」と世間の不安に寄り添い、次に「メール認証のみの設定は情報漏えいのリスクがある」と自分ごとに感じさせ、最後に期限と出金停止で追い込む、という順番で作られています。件名の「緊急」「【重要】」という言葉と、本文の「直ちに」も、考える時間を与えないための工夫です。
ここが偽物のサイン
1. 表示されているアドレスと、実際の行き先が違う
メール内の「電話認証の設定はこちら」には、www[.]kabu[.]co[.]jp/update/ という、いかにもそれらしいアドレスが表示されていました。ところが、メールのソース(HTML)を確認すると、実際のリンク先は editorialnovaro[.]com という、まったく別のドメインでした。表示されているアドレスと、実際の行き先が違うのは、フィッシングメールの典型的な手口です。
三菱UFJ eスマート証券の公式のセキュリティ対策ページでは、同社が送るメールのドメインは「kabu.com」「info.kabu.com」「mail.kabu.com」だと案内されています。メールに出てくるドメインは、どれもこれに当てはまりません。
2. 公式の案内と、日程や説明が食い違っている
調査した10月28日時点で、同じ公式ページには、2026年10月22日以降はログイン時のパスキー利用が必須になったこと、そして、認証用メールアドレスを使ったワンタイム認証コードは、10月22日から電話認証に切り替わったことが書かれていました。メールにある「10月30日以降にメール認証を止めるので、今すぐ電話認証に切り替えて」という話とは、日程も内容も噛み合っていません。
さらに同じページでは、怪しいメールは開かず、メール内のリンクはクリックしないよう呼びかけています。メールの指示どおりにリンクから手続きをするのは、まさに公式が避けるよう案内していることです。
ちなみに「引取および出金が停止されます」という言い回しや、「口座開設時の金融機関へご連絡いただき、店頭にてお手続き」という案内も、ネット証券のお知らせとしてはどこか唐突です。管理番号の「MUFG-AUTH-2026-10-28」も、日付を並べただけのように見えます。細部の詰めが甘いのは、偽メールにありがちなミスです。
3. 期限と「出金停止」で焦らせる
「10月30日(金)以降はログインを停止」「11月1日(日)以降はオンラインで変更できない」と、日付を二段構えで示し、電話認証が完了しない場合は出金が停止されると脅しています。大切な資産が動かせなくなると思うと、誰でも慌ててしまいます。そこにつけこむのが、この手口の狙いです。
送信ルートと偽装の判定
送信元のIPアドレスは 51.124.204.23 で、Microsoftのクラウド上のサーバーでした(位置情報は目安で、オランダ・アムステルダムと表示されます)。メールを送ったサーバーの名前は ningrantan[.]com で、差出人のアドレスも同じドメインです。三菱UFJ eスマート証券のドメイン(kabu.com)とは、まったく関係がありません。
送信元の確認には、受信側の記録にあるSPF判定のIPを採用しました。そのSPFは「pass」でしたが、これは「そのIPから送ってよいと、ドメインの持ち主が登録していた」という意味にすぎません。攻撃者が自分でドメインを用意して設定すれば、詐欺メールでもpassになります。passだから安全、ではありません。DKIMは署名が付いていましたが、検証結果の記録がなく、判定できませんでした。署名に使われていたドメインも、送信元と同じ攻撃者側のものです。
受信記録に残っていた、送信の痕跡
受信記録には、このメールが攻撃者のサーバーに、sender441 という番号入りのアカウントでログインして送られたことが残っていました。番号が付いたアカウント名からは、送信用のアカウントが量産されている可能性がうかがえますが、これは推測です。
また、メールの内部用の返信先アドレスには、宛先ごとに違う識別の文字列が埋め込まれていました。誰に送ったメールなのかを、送る側が把握できるようにする仕組みとみられます(個人情報にあたるため、アドレスは掲載しません)。
フィッシング:実在する会社やサービスを装ったメールやSMSで、偽のサイトへ誘導し、ID・パスワードなどを盗み取る詐欺です。
パスキー・電話認証:ログインの安全性を高めるための本人確認の仕組みです。パスキーは指紋や顔認証など、端末の機能で本人確認をします。電話認証は、登録した電話番号を使って確認します。どちらも、メールのリンクから設定させる必要はありません。
Cloudflare(クラウドフレア):世界中のサイトが使っている、インターネットの中継サービスです。サイトの本当の置き場所が見えにくくなるため、詐欺サイトに使われることもあります。
セーフ ブラウジング:Google Chromeに組み込まれた、危険なサイトを見つけて警告する機能です。
フィッシングサイトの詳細解析
ステップ1:メール内のリンク
リンクの行き先は hxxps://editorialnovaro[.]com/guide/sfoujiqltf でした。ここから、最終的な着地点の eosthir[.]cfd へ移動します。
ステップ2:クリックした直後にChromeの警告画面
メール内のリンクをクリックすると、その直後にGoogle Chromeが「危険なサイト」という赤い警告画面を表示しました。「攻撃者がユーザーを騙してソフトウェアをインストールさせたり、パスワード、電話番号、クレジット カード番号などを開示させたりする可能性があります」「Googleセーフ ブラウジングにより、アクセスしようとしたサイトで最近フィッシングが検出されました」と書かれています。ここで「セキュリティで保護されたページに戻る」を選べば、それ以上先へは進まずに済みます。
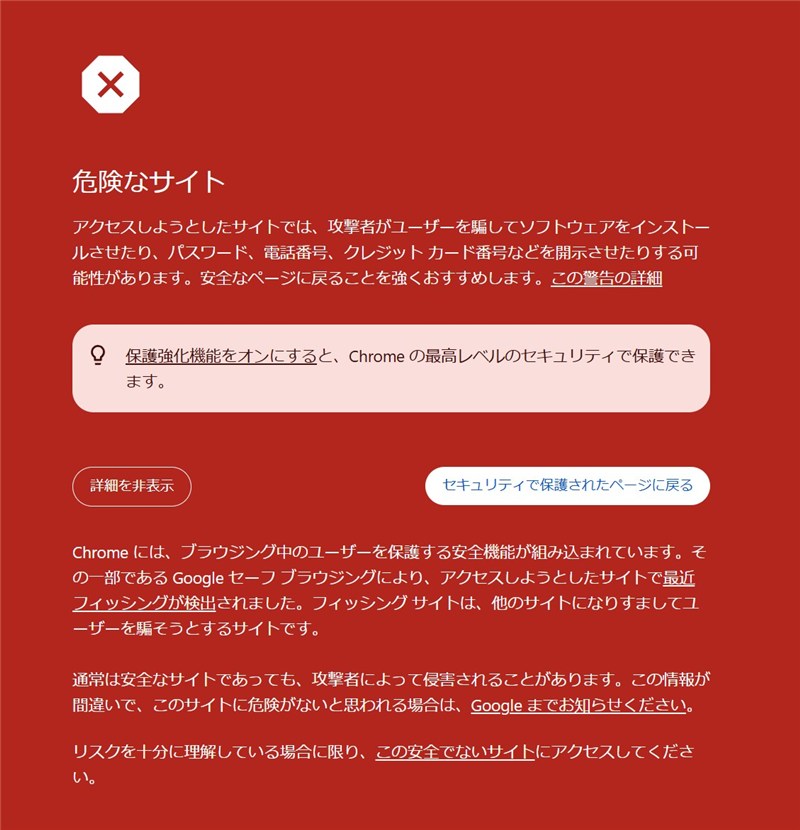
リンクをクリックした直後に表示された、Chromeの警告画面
ステップ3:本物そっくりの偽ログイン画面
調査のため、警告の先に表示される画面も確認しました。表示されたのは、三菱UFJ eスマート証券のロゴまで入った、ログイン画面そっくりのページです。「口座番号(8桁)を入力して『次へ』」の欄と、「パスキーでログイン」のボタンが並び、「使われている文字のヒント」「ログインにお困りのお客さま」といった案内や、下部の注意書きまで、細かく作り込まれています。口座番号などを入力しないでください。確認できたのは、この最初の画面だけで、この先の画面は確認していません。
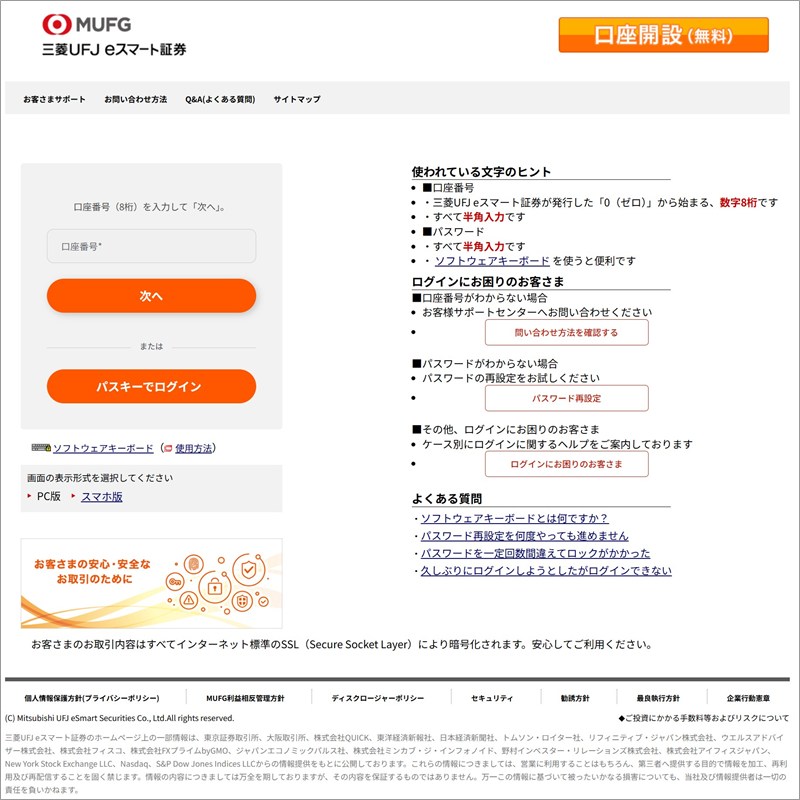
警告の先に表示された偽のログイン画面(アドレスバーを確認してください)
見た目が本物そっくりでも、アドレスは公式のドメイン(kabu.com)ではありません。画面だけで本物かどうかを見分けようとせず、「メールのリンクからは開かない」と決めておくのが確実です。
ステップ4:着地点のドメインは「取得して間もない」
着地点の eosthir[.]cfd の登録情報を調べると、ドメインが登録されたのは2026年10月27日、つまりメールが届く前日でした。登録業者はAceville Pte. Ltd.、ネームサーバーはCloudflareです。取得したばかりのドメインを使い捨てにして、詐欺サイトを用意するのは、よくあるパターンです。
サイトのIPアドレスは 172.67.154.30 で、Cloudflareのものでした。ip-sc.netでは、カナダ・トロントと表示されましたが、Cloudflareは世界中のどこからでも同じ住所で接続できる仕組み(エニーキャスト)のため、この位置は、サイトを運営している人の場所を示すものではありません。このため、サイトの所在地は不明として扱います。
なお、アクセス環境によって表示を変える仕組み(クローキング)は、今回は確認できませんでした。また、当サイトの過去記事に、同じ件名のものはありませんでした。
関連する記事
不正アクセスの話題に便乗した詐欺メールは、ほかにも出回っています。まとめて確認したい方は、こちらの特集をご覧ください。
注意点と対処法
「口座を守るため」「出金が止まる」と言われると、誰でも不安になります。気づいた時点で止まれば大丈夫ですので、落ち着いて次のことを確認してください。
- メール内のリンクはリンクを開かないでください。そのまま削除して大丈夫です。
- 口座の認証や設定が気になるときは、メールではなく、ブックマークや公式アプリなど、いつもの入口から自分でログインして確認してください。公式のセキュリティ対策ページでも、ログインページはお気に入りやブックマークから正規のURLでアクセスすることが勧められています。
- Chromeなどのブラウザに「危険なサイト」と警告が出たら、その先へは進まず、「戻る」を選んでください。
- もし口座番号やパスワードを入力してしまった場合は、すぐに公式サイトから正規の手順でパスワードを変更し、身に覚えのない取引や出金がないか確認してください。同じパスワードをほかのサービスでも使っている場合は、そちらも変更しましょう。不安なときは、公式のお客様サポートや、消費者ホットライン「188」に相談することもできます。慌てなくて大丈夫です。
公式の案内も、あわせてご確認ください。
「【重要】10/28 緊急認証強化について」は、三菱UFJ eスマート証券を騙る詐欺メールです。不正アクセスの話題に便乗し、期限と出金停止で焦らせて、本物そっくりの偽ログイン画面へ誘導します。リンクは開かず、ログインもせず、削除してください。口座の確認は、ブックマークや公式アプリなど、いつもの入口から自分で行えば大丈夫です。ご家族やお知り合いにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照:ip-sc.net(IP調査兵団)