「署名済み:契約合意書 – signoff.docx」| DocuSignを騙る詐欺メール、ボタンの先は偽のウェブメールログイン画面
契約書や見積書のやりとりを、メール1通で済ませる会社が増えました。ハンコを押しに出かけなくても署名できる便利さは、詐欺にとっても格好の看板です。今回取り上げるのは、署名サービス「DocuSign(ドキュサイン)」の通知を装った詐欺メールです。結論からお伝えすると、これは偽物です。落ち着いて、一緒に中身を見ていきましょう。
| 受信日時 | 2026年10月27日 18:49頃 |
| 手口 | 「契約書に署名してください」と署名サービスの通知を装い、ボタンから偽のウェブメールのログイン画面へ誘導して、IDとパスワードを入力させる |
| 危険度 | ★★★★☆(4/5) 仕事のメールに紛れやすく、法人の受信者は特に注意 |
| 偽装の手の込み具合 | ★★★★☆(4/5) 実在企業のメールサーバーを経由しており、SPFも通る |
| 送信元IP | 38.165.237.102(パナマ/IPXON Networks。ip-sc.netの脅威レベルは「高」) |
| SPF/DKIM | SPF:pass(メールを送り出した、ある日本企業のドメインとして)/DKIM:署名はあるが検証結果は確認できず |
| 誘導先 | 某物流関連企業のサイト(改ざんされた可能性)を経由して、Cloudflare R2上の偽ログイン画面へ。着地先のIP(104.18.50.34)はCloudflareのもので、運営者の所在地は分かりません |
| 添付ファイル | なし(ボタンのリンクのみ) |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
【これは偽物です】DocuSignからの署名依頼ではありません。ボタンは押さず、IDやパスワードも入力しないでください。
届いたメールの文面
件名は「署名済み:契約合意書 – signoff.docx」です。差出人の表示名には、DocuSignの正規のアドレスに見えるものが入っていましたが、実際の送信アドレスは別の企業のものでした。画面に見える文面をそのまま再現します(企業名・ドメインは伏せています)。
差出人(表示名):Docusign Docusign経由 <dse@eumail.docusign.net>
差出人(実際のアドレス):notification@(ある日本企業のドメイン)
件名:署名済み:契約合意書 - signoff.docx

DocuSign セキュアポータル

ドキュメントは確認可能な状態です。

DOC Camscanner_130230539.pdf
2.4 MB • 合意・契約文書

[レビュー & 文書に署名する]

合意文書: 本書は契約合意書の一部です。内部セキュリティ上の理由により、アクセス状況は監視・記録されています。

DocuSign, Inc.
221 Main Street, Suite 1550, San Francisco, CA 94105
Secured by DocuSign © 2026
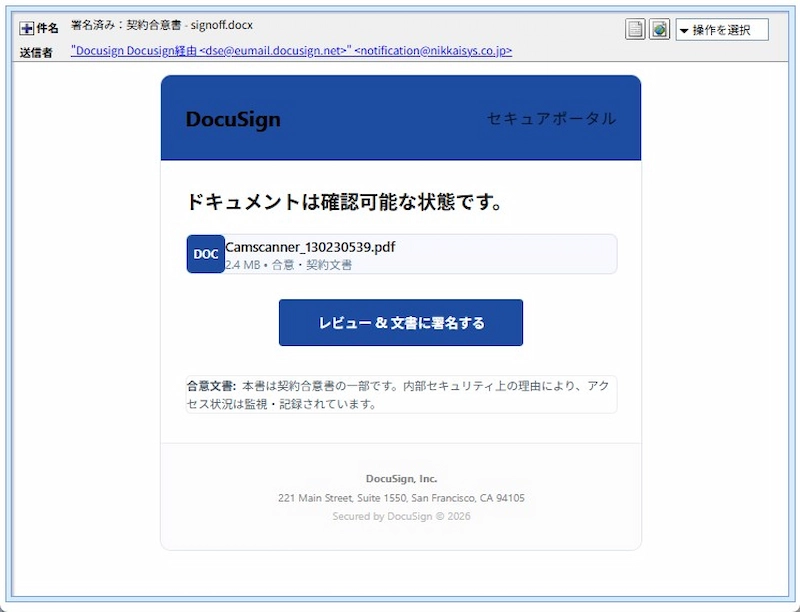
実際に届いたメールの画面(青いヘッダー帯まで本物らしく作ってあります)
よく読むと、おかしな点がいくつもあります。
- 件名は「署名済み」なのに、本文には「署名する」ボタンがあります。すでに署名済みなら、押すものはありません。矛盾に気づかれないと思ったのでしょうか。
- 件名のファイル名は「.docx」、本文のファイル名は「.pdf」で、食い違っています。しかも、ファイルは1つも添付されていません。
- 「アクセス状況は監視・記録されています」という一文で、不安をあおって手を動かさせようとしています。
DocuSignの公式ページでは、署名依頼のメールにファイルは添付されないと説明されています。添付されるのは、署名が完了したあとのPDFだけだそうです。この点だけでも、今回のメールは本物の流れと合いません。
送信ルートと偽装の判定
受信記録をたどると、このメールは、ある日本企業のメールサーバーに「ログイン認証つき」で接続してきた端末から送られ、そのサーバーが外へ送り出していました。接続元のIPアドレスは 38.165.237.102 で、ip-sc.netではパナマと表示され、サイバー攻撃の発信元として報告があるため、脅威レベルは「高」になっていました。位置情報は目安で、実際の操作者の所在地とは限りません。
メールを送り出した企業は、実在する普通の会社です。ログイン情報が盗まれて、不正に使われた可能性が高いと見ていますが、これは推測です。この企業は被害を受けた側と考えられるので、記事では名前を伏せています。
そのため、SPFはpassで、DKIMの署名もその企業のものでした。しかし、これは「その企業のメールとして正しい」という意味であって、DocuSignから届いた証明ではありません。認証がpassでも、本物とは限りません。
HTMLの中に仕込まれていた細工
メールのHTMLソースを表示して調べると、フッターの「Secured by DocuSign」が、「DocuSi」と「gn © 2026」の2つに分けて書かれていました。画面では同じ色で隣り合って見えるので、気づけません。単語を割って、キーワードによる検知をすり抜けようとした細工と考えられます。なお、テキスト版のメールでは、きれいにつながっていました。
SPF/DKIM:メールが「名乗ったドメインから送られたものか」を確かめる仕組みです。ただし、確かめられるのはあくまで「そのドメインとして正しいか」で、中身が安全かどうかまでは分かりません。
ウェブメール:ブラウザからメールを読み書きできるサービスです。ログイン画面を似せて作れば、IDとパスワードを盗む偽の入口になります。
アカウントの乗っ取り:盗んだIDとパスワードで、本人になりすましてログインされることです。乗っ取られたメールアカウントは、次の詐欺メールを送る踏み台に使われることがあります。
フィッシングサイトの詳細解析
ステップ1:メールのボタン
ボタンのリンク先は、ある物流関連企業のウェブサイトのアドレスでした(hxxps://(某物流関連企業のサイト)/wp-includes/build/jap/Redirects%20To%20Email%20Domains.php)。WordPressの内部のフォルダに置かれたファイルなので、そのサイトが改ざんされて、攻撃に使われた可能性があります。ファイル名は「メールのドメインごとに転送する」という意味に読めますが、これは推測です。アドレスの末尾には、受信者のメールアドレスがそのまま付けられていました(記事では伏せています)。
セキュリティソフト(ウイルスバスタークラウド)は、この時点で「脅威の種類:フィッシング」としてブロックしていました。
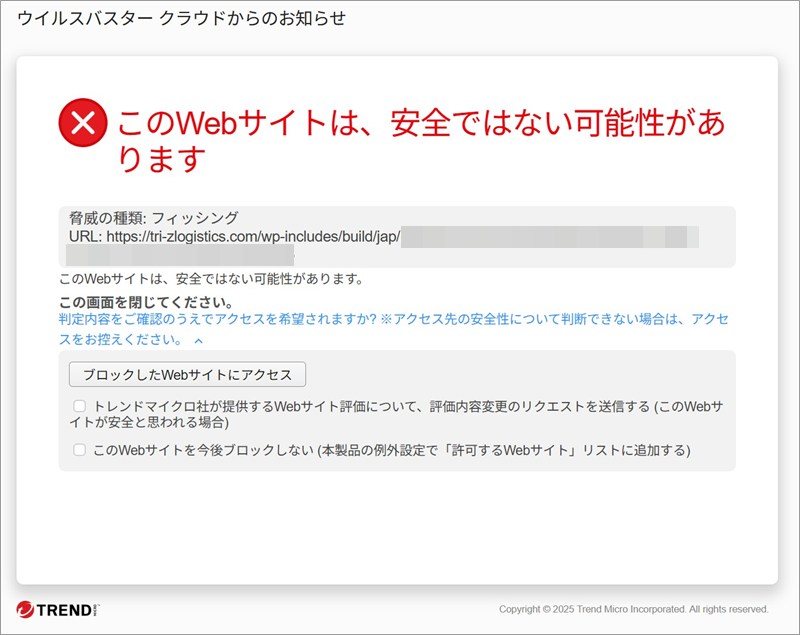
セキュリティソフトの警告画面(受信者のアドレス部分は伏せています)
ステップ2:転送先
ブロックを承知のうえで確認すると、リンクはさらに別のアドレスへ転送されました。着地先はCloudflareのR2(クラウドのファイル置き場)の公開用ドメイン上にある system.html というページでした。アドレスには、受信者のメールアドレスを符号化した文字列や、アクセスした端末のIPアドレス、時刻、トークンのような情報が付いていました。そのため、このアドレスをそのまま他人に共有するのは避けてください。
ちなみに、着地先のIP(104.18.50.34)はCloudflareのもので、ip-sc.netではトロントと表示されましたが、運営者の所在地を示すものではありません。当サイトの確認では、端末による出し分けは見られませんでした。
ステップ3:偽のログイン画面
表示されたのは、「アカウントログインする」と書かれた、偽のウェブメールのログイン画面です。ユーザー名の欄には、受信者のメールアドレスが最初から入力されていて、パスワードだけを入れさせる作りでした。ブラウザのタブには「ウェブメール | 管理者」と表示されていました。自分宛てに用意された画面に見えるので、つい信じてしまいそうになります。
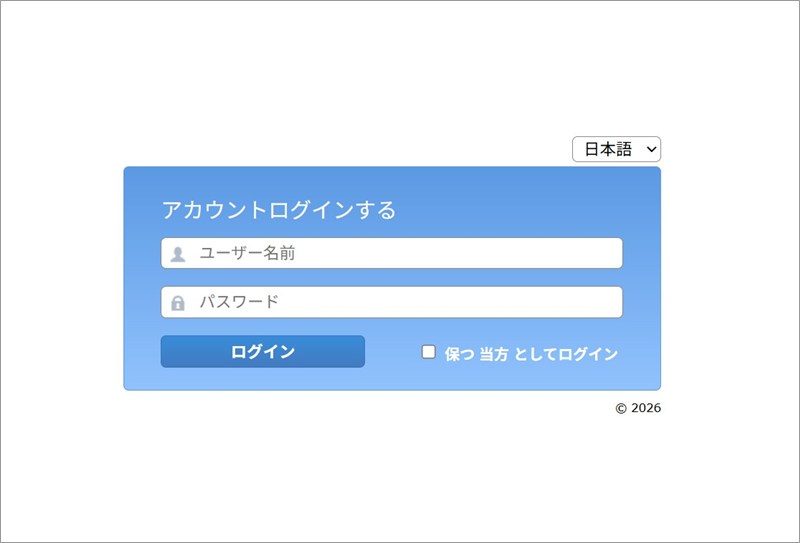
着地先の偽ログイン画面(アドレスが自動入力される前の状態)
この画面にも、攻撃者のミスが見つかりました。「ログイン状態を保つ」にあたるチェック欄が、「保つ 当方 としてログイン」という、意味の通らない日本語になっています。機械翻訳が崩れたようです。
狙いは、メールアカウントのIDとパスワードを盗むことと考えられます。盗まれたアカウントは、次の詐欺メールを送る踏み台に使われます。今回のメールも、他社の正規のメールアカウントを使って送られていました。被害が連鎖していく仕組みです。
注意点と対処法
仕事の合間に届くと、確認しなければと思ってしまいますよね。気づいた時点で止まれば大丈夫ですので、落ち着いて次のことを確認してください。
- メールのボタンを押さないでください。そのまま削除して大丈夫です。取引先からの署名依頼かもしれないと思ったときは、メールのリンクではなく、電話や社内の連絡手段で、相手に確認してください。DocuSignの公式ページでは、メール下部のセキュリティコードを使って、公式サイトから文書にアクセスする方法も案内されています。
- ログイン画面が出ても、IDやパスワードを入力しないでください。
- もし入力してしまったときは、すぐにそのメールのパスワードを変更してください。同じパスワードを使っている他のサービスも、あわせて変更します。勤務先のメールなら、情報システムの担当者にすぐ連絡してください。あわせて、勝手に転送設定などが追加されていないかも確認しましょう。
- DocuSign公式は、偽のメールを spam@docusign.com へ転送して報告するよう案内しています。金銭に関わる被害や不安があるときは、消費者ホットライン「188」にも相談できます。
公式の案内も、あわせてご確認ください。
「署名済み:契約合意書 – signoff.docx」というDocuSign風のメールは、偽のウェブメールのログイン画面でIDとパスワードを盗む詐欺です。ボタンは押さず、パスワードも入力せずに、削除してください。実在する企業のメールサーバーから送られているため、差出人や認証の結果を見ただけでは見分けにくくなっています。同僚や取引先にも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報の参照:ip-sc.net(IP調査兵団)