ふるさと納税に伴う還付金が確定しました|e-Taxを騙る詐欺メール、ワンストップ特例の言葉で信じさせ、偽アプリへ誘導
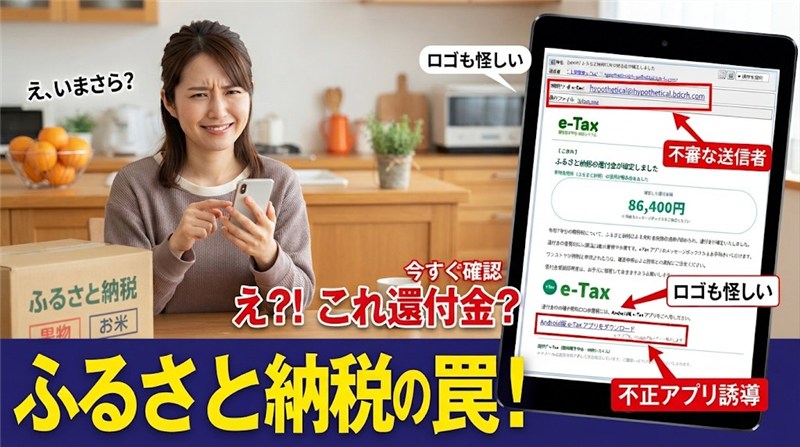
こんにちは、Heartland-Labです。ふるさと納税で届いた返礼品の箱を、わくわくしながら開けた経験はありませんか? あの楽しい気持ちを、そのまま利用するようなメールが届きました。
今回ご紹介するのは、e-Tax(国税電子申告・納税システム)を騙る「ふるさと納税に伴う還付金が確定しました」というメールです。先に結論をお伝えすると、このメールは詐欺です。ボタンは押さず、アプリも入れないでください。同じ日に、同じ型の「年末調整版」も届いていて、こちらは、その色と中身を差し替えたものでした。年末調整版の記事とあわせて、ご覧ください。
Heartland-Lab 専門調査レポート|2026年10月27日時点
「ふるさと納税に伴う還付金が確定しました」はe-Taxを騙るフィッシングメール
| 受信日時 | 2026年10月27日 12:23 |
| 手口 | 「還付金86,400円が確定」と伝え、「アプリをダウンロード」のボタンから、PCはQRコード、スマホは偽アプリのページへ振り分ける |
| 危険度 | ★★★★★(5/5) |
| 偽装の手の込み具合 | ★★★★☆(4/5) |
| 送信元IP | 20.214.0.125(韓国・釜山広域市/Microsoftのクラウドのサーバー) |
| SPF/DKIM | SPF:pass(ただし送信者自身のドメインで通っているだけ)/DKIM:署名は2つ付いているが検証結果の記載がなく判定不能 |
| 誘導先 | 転送用 hxxps://lfxuridongsheng[.]com/ → PC:hxxps://suzannejsmithzu[.]com//スマホ:hxxps://rockermoviezu[.]com/ |
| ヘッダー解析情報 | ※メールヘッダー詳細は個人情報保護のため非掲載 |
⚠ このメールは偽物です。国税庁・e-Taxからのメールではありません
「寄附金控除」「ワンストップ特例」と、ふるさと納税をした人が知っている言葉が並んでいます。「自分のことだ」と思ってしまいやすいので、押す前に、このページの内容を参考にしてください。
届いた詐欺メール(本文の再現)
検索で見つけやすいよう、本文を再現します。ボタンの実際のリンク先は、うっかり押してしまわないよう「hxxps」「[.]」に置き換えています。
件名:ふるさと納税に伴う還付金が確定しました
差出人:【 税務署 e-Tax 】 <hypothetical@hypothetical[.]bdcrh[.]com>
添付:logo.png

[e-Taxのロゴ]
【 ご案内 】
ふるさと納税の還付金が確定しました
寄附金控除(ふるさと納税)の適用が認められました

確定した還付金額
86,400円
※ 詳細はメッセージボックスをご確認ください

令和7年分の所得税について、ふるさと納税による寄附金控除の適用が認められ、還付金が確定いたしました。

還付金のお受取には振込口座の登録が必要です。e-Taxアプリのメッセージボックスからお手続きいただけます。

ワンストップ特例を申請された方は、確定申告による控除との重複にご注意ください。

寄附金受領証明書は、お手元に保管いただきますようお願いいたします。

e-Taxアプリでのご確認
還付金の確認や受取口座の登録には、Android版 e-Tax アプリをご利用ください。

[ Android版 e-Tax アプリをダウンロード ]
※ タップ後、Google Playストアへ移動します
(ボタンの実際のリンク先:hxxps://lfxuridongsheng[.]com/ で始まるアドレス)

国税庁 e-Tax(国税電子申告・納税システム)
※本メールは送信専用アドレスから配信しています。ご返信いただいてもお答えいたしかねます。
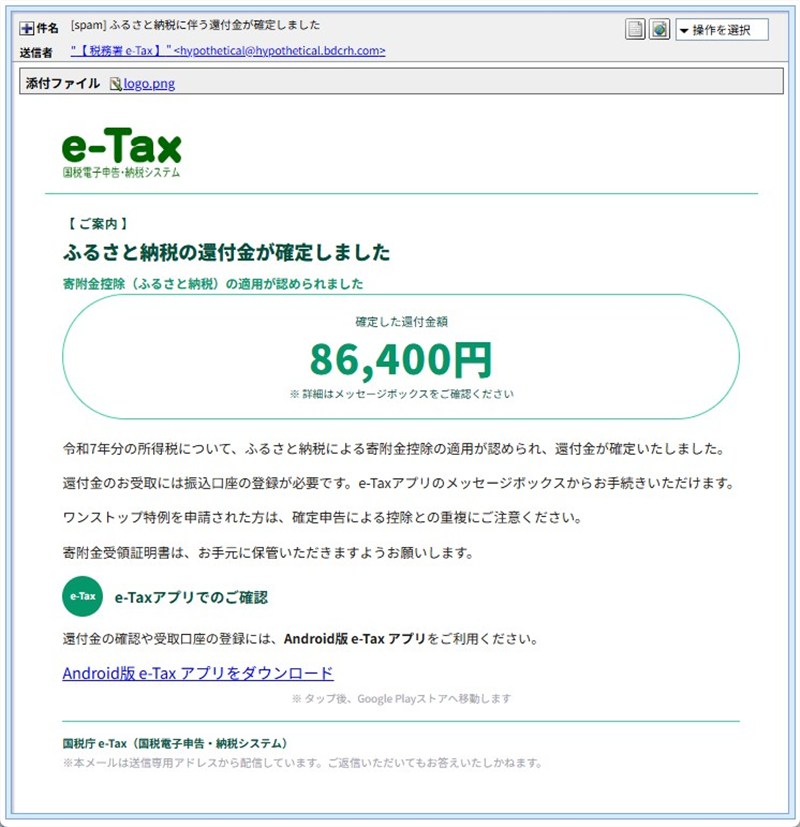
▲ 実際に届いた詐欺メールの画面(2026年10月27日受信)
年末調整版と並べると、ロゴも、文章の並びも、「アプリでのご確認」のボタンも、そっくり同じです。変わっているのは、色(オレンジから緑へ)、金額、制度の名前くらいでした。同じ型を色と中身だけ差し替えて、使い回していることが分かります。
本物の言葉を並べていても、おかしな点がある
「寄附金控除」「ワンストップ特例」「寄附金受領証明書」は、どれも本物の制度の言葉です。ふるさと納税をしたことがある人ほど、「自分のことだ」と思いやすいでしょう。しかし、よく読むと、不自然な点があります。
- 時期が合いません。本文は「令和7年分の所得税」と書いていますが、2026年は令和8年にあたります。令和7年分の手続きの時期は、すでに過ぎています。
- 「還付金が確定」と言い切れる人は、限られます。ふるさと納税の控除は、住民税から差し引かれる形になる人も多く、「還付」とは限りません。しかも、ワンストップ特例を使った人は、確定申告をしない前提の制度です。
- お金の受け取りに、アプリのインストールが必要になることはありません。「口座の登録にはAndroid版アプリを」と、端末を限っているのも、不自然です。
ふるさと納税の内容を確認したいときは、利用したポータルサイトの履歴や、自治体から届いた書類、住民税の通知書など、手元の書類で確かめてください。
送信ルートと偽装の判定
ここからは、詳しく調べると分かったことをご紹介します。
- 送信元は国税庁ではありません。差出人のアドレスは、国税庁と無関係の、意味のない英字が並んだドメイン(
hypothetical[.]bdcrh[.]com)でした。年末調整版と同じく、アドレスの前半と、ドメインの先頭に、同じ英単語が使われています。 - 実際の送信元IPは韓国でした。受信したサーバーの記録にある送信元は
20.214.0.125で、調べると韓国・釜山広域市にある、Microsoftのクラウドのサーバーでした。年末調整版はアメリカのサーバーだったので、同じ型を、別のサーバーから送っていることになります。クラウドのような貸し出し用のサーバーは、送信者本人の居場所を示すとは限りません。 - SPF(送信元の認証)は「pass」ですが、安心材料にはなりません。通っているのは、攻撃者が自分で用意したドメインの認証だからです。国税庁のドメインで認証されたわけではありません。
- DKIM(改ざん防止の署名)は、2つ付いていました。1つは攻撃者のドメインのもので、もう1つは、某大手通信事業者のドメインの署名でした。年末調整版とは別の会社の名前です。検証結果の記録がなく、当サイトでは本物かどうか判定できませんでした。
- 経路の記録に、実在する企業や自治体のものとみられる、日本国内のドメイン名を名乗る中継サーバーが入っていました。実在の第三者のドメインが悪用されている可能性があるため、名前は載せません。
- メールを作ったソフトの名乗りは、年末調整版と少し違っていました。組織名は「Contact Center」、メールソフトの名乗りは、ひと昔前の古いものでした。名乗りまで、使い回しではなく、差し替えているようです。
- 添付のlogo.pngは、本物のe-Taxのロゴ画像です。見た目を本物らしく見せるための添付で、当サイトでは開封・解析していません。
※メールヘッダー詳細は個人情報保護のため非掲載です。
💡ここで! 用語のかんたん解説
「ワンストップ特例」とは?
ふるさと納税をした人が、確定申告をしなくても、寄附金の控除を受けられる制度です。本物の制度の名前を使うことで、「本物の案内だ」と思わせる狙いがあるとみられます。
「クローキング」とは?
同じアドレスを開いても、開く人の環境(パソコンかスマホか、など)によって、表示する中身を切り替える仕掛けです。
「SPF」「DKIM」とは?
どちらも、メールが正しい送信元から届いたかを調べるための仕組みです。ただし、攻撃者が自分のドメインで設定していれば「通過」になってしまうため、通過=本物とは限りません。
差出人名に仕込まれた、逆さ文字と見えない文字
画面では、差出人名は「【 税務署 e-Tax 】」と、ごく普通に見えます。ところが、この差出人名の文字を、テキストエディタに貼り付けたり、文字コード(コードポイント)の一覧として表示したりしてみると、普通は見えない記号が、文字として姿を現します。
調べたところ、差出人名には、文字の並びを右から左へ表示させる見えない記号(U+202E)と、幅のない見えない文字が、全部で5個入っていました。実際には、「【 xaT‑e 署務税 】」と、文字が逆の順に保存されていて、その記号のはたらきで、正しい順に見えているのです。件名にも見えない文字が2個、本文にも5個、混ぜられていました。機械が「国税庁」「e-Tax」といった言葉で危険なメールを見つけようとしても、並びが逆で、間に見えない文字が挟まっていると、同じ言葉として認識しづらくなります。迷惑メールの自動判定をすり抜けるための工夫とみられます。
ボタンの先は、年末調整版と同じ仕掛け
ボタンには、「タップ後、Google Playストアへ移動します」と書かれています。ところが、実際のリンク先は、Google Playではなく、hxxps://lfxuridongsheng[.]com/ という、無関係のドメインでした。年末調整版とは、別の転送用のドメインです。
当サイトの確認では、同じボタンでも、PCとスマホで、表示が変わりました(クローキング)。たどり着く最終的なページは、年末調整版と、まったく同じ画面でした。
パソコンで開いた場合:QRコードでスマホへ誘導
パソコンで開くと、hxxps://suzannejsmithzu[.]com/ に進み、セキュリティソフトの警告と、「ロボットではありません」の確認画面を経て、次のような画面になります。
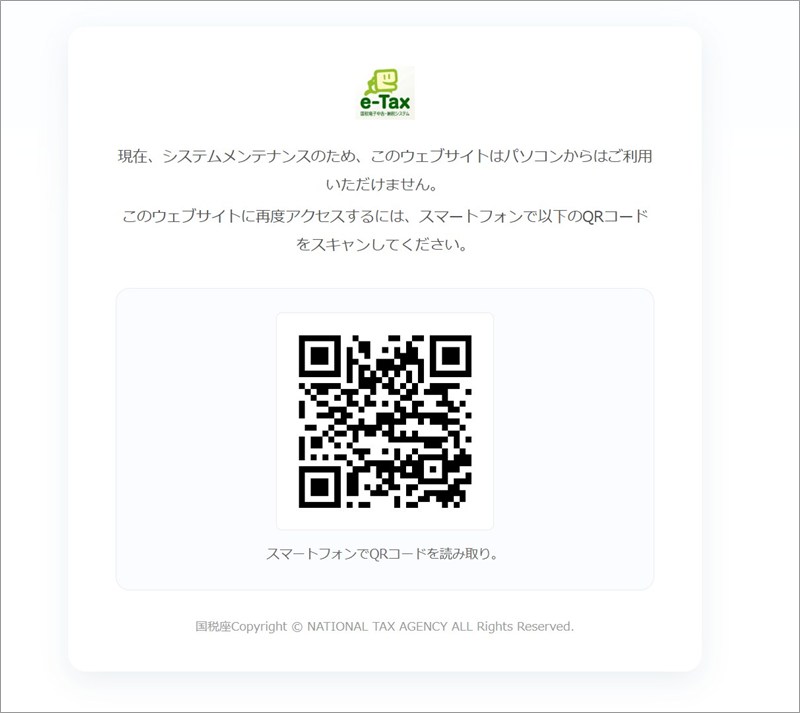
▲ パソコン側:QRコードでスマホへ誘導する画面
「システムメンテナンスのため、パソコンからはご利用いただけません」と案内して、スマホに誘導する画面です。画面の一番下の著作権表記は、「国税庁」が「国税座」になっていました。
スマホで開いた場合:偽のPlayストア風ページ
スマホで開くと、hxxps://rockermoviezu[.]com/ に進みました。Google Playストアそっくりに作られた、偽の「eTaxアプリ」のページです。
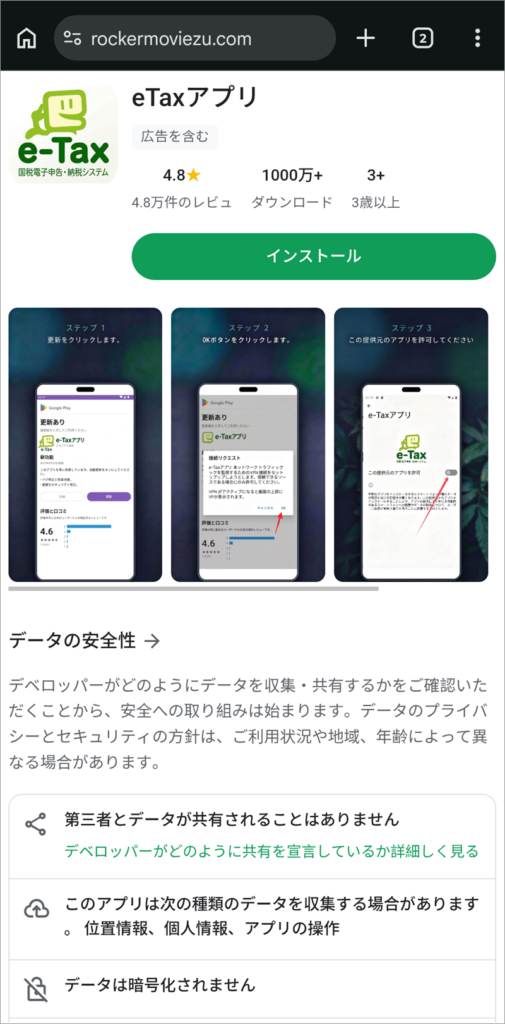
▲ スマホ側:Playストア風に作られた偽の「eTaxアプリ」ページ
ページの中の手順の画像には、「この提供元のアプリを許可」「VPN接続の許可」といった操作が示されていました。本物のe-Taxアプリを入れるときには、必要のない操作です。スマホの安全のための設定を、自分の手で外させて、不審なアプリを入れさせる流れとみられます。当サイトでは、このアプリの取得やインストールは行っておらず、アプリの中身は確認していません。詳しい解説は、年末調整版の記事に書いています。
なお、パソコンだけで確認した人には、スマホ側の仕掛けが見えないため、見つかりにくい手口です。
注意点と対処法
- メールのボタンやリンクは押さず、QRコードも読み取りません。e-Taxを使いたいときは、アプリストアで、自分で「e-Tax」を検索して、入れてください。
- 「提供元不明のアプリを許可」「VPN接続を許可」という画面が出たら、そこで必ず中止してください。本物のアプリを入れるのに、そのような操作は必要ありません。
- ふるさと納税の控除額や手続きは、利用したポータルサイトの履歴や、自治体からの書類、住民税の通知書など、手元の書類で確認しましょう。メールの案内に従う必要はありません。
- もしアプリを入れてしまったら、自分を責めずに、すぐ動いてください。まず、そのアプリを削除し、設定で「不明なアプリのインストール」の許可を元に戻します。セキュリティ対策アプリで、スマホを検査してください。そのうえで、別の端末から、各サービスのパスワードを変更し、銀行やカード会社に、身に覚えのない取引がないかを確認しましょう。不安が残るときは、スマホの初期化も、選択肢のひとつです。
- お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。
本物の制度の言葉を使われると、つい信じてしまいます。「見た目で判断しない。アプリは、公式のストアで、自分で探して入れる」という習慣が、いちばん確かな備えです。
関連記事
本レポートの結論
「ふるさと納税に伴う還付金が確定しました」は、e-Taxを騙るフィッシングメールです。「ワンストップ特例」など本物の制度名を並べて信じさせ、ボタンの先は、PCではQRコード、スマホでは偽のアプリのページでした。年末調整版と同じ型を、色と中身だけ差し替えて使い回しています。アプリは、公式のストアで、自分で探して入れてください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP・所在地の調査参考:ip-sc.net