【警告】ライフカード「ポイント失効のお知らせ|お早めにご確認ください」は偽メール!3,271ポイント・10月16日期限であおる偽ログイン画面に注意
日に日に秋が深まり、朝晩はすっかり冷え込むようになりましたね。そんな中、ライフカードを装った「ポイント失効のお知らせ」という偽メールが届いています。「ポイントがなくなる」と言われると、つい気になってしまうものです。落ち着いて、一緒に確認していきましょう。
HEARTLAND SECURITY RESEARCH
ライフカード「ポイント失効のお知らせ」
偽メール&偽ログイン画面 調査レポート(2026年10月14日受信)
| 危険度 | ★★★★☆(IDとパスワードを入力させる偽ログイン画面が確認できた) |
| 巧妙さ | ★★★☆☆(公式URLの表示や正規リンクの混ぜ込みで本物らしく見せている) |
| 受信日時 | 2026年10月14日 12:09頃(日本時間) |
| 表示上の差出人 | 「ライフカード」 |
| 実際の送信ドメイン | jishoufurudonghai.com(ライフカードとは無関係) |
| 送信元IP | 20.101.149.159(オランダ・アムステルダム/Microsoftのクラウド) |
| SPF | pass(ただし攻撃者自身のドメインで通っただけ) |
| DKIM | 署名は付いているが、送信ドメイン自身のもの |
| 偽ログイン画面 | hxxps://lervathon[.]cfd/WebDesk/ |
| クローキング | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠ このメールはライフカードからのものではありません(偽物です)
1. 結論:これは偽メールです
件名「【重要】ライフカード ポイント失効のお知らせ|お早めにご確認ください」のこのメールは、ライフカードを装ったフィッシング詐欺メールです。「3,271ポイントが10月16日で失効する」と焦らせて、偽のログイン画面にIDとパスワードを入力させることが狙いです。
いちばん大切なのは、メールの中のリンクを押さないことです。ポイントの残高や期限が気になるときは、メールのリンクではなく、普段使っている公式アプリや、ご自分でブックマークしてある公式サイトから確認できます。
2. 届いたメールを再現
実際に届いたメールの文面です。本文には公式サイトのアドレスが表示されていますが、実際のリンク先は別の場所でした(次の章で説明します)。
件名:【重要】ライフカード ポイント失効のお知らせ|お早めにご確認ください
差出人:「ライフカード」 <akrso@jishoufurudonghai.com>

ライフカード

お客様各位

平素よりライフカードをご愛顧いただき、誠にありがとうございます。

■ まもなく失効するポイントがございます

お客様のアカウントにて保有されているライフカード ポイントのうち、
一部が2026年10月16日をもちまして有効期限を迎えます。

失効予定ポイント数:3,271ポイント

期限を過ぎたポイントは自動的に無効となり、再発行はできません。
お早めにお手続きくださいますようお願い申し上げます。

■ ポイントのご活用例

1ポイント=1円として、以下のシーンでご利用いただけます。

・毎月のカードご請求金額から差し引き(キャッシュバック)
・dポイント、Pontaポイントなど提携先ポイントへの移行
・ライフカード オンラインショッピングでのお買い物
・ライフカード オリジナル商品との交換

※ポイントの有効期限は、獲得月から24か月後の月末となります。
※カードの種類によって、ポイントプログラムが異なる場合がございます。

■ ポイント残高のご確認・交換方法

下記の公式サイトにログインのうえ、ポイント残高をご確認ください。

▼ ライフカード 会員専用サイト
https://www.lifecard.co.jp/update ←表示上のアドレス(実際の飛び先は別)

※ログイン後、「ポイント照会」メニューよりお手続きいただけます
※パスワードをお忘れの場合は、ログインページより再設定が可能です

■ ご留意事項

・有効期限を過ぎたポイントの再発行は承っておりません
・ポイントは、有効期限が近いものから順に使用されます
・本メールは送信専用です。ご返信いただいても対応いたしかねます

ライフカード カスタマーセンター
https://www.lifecard.co.jp/
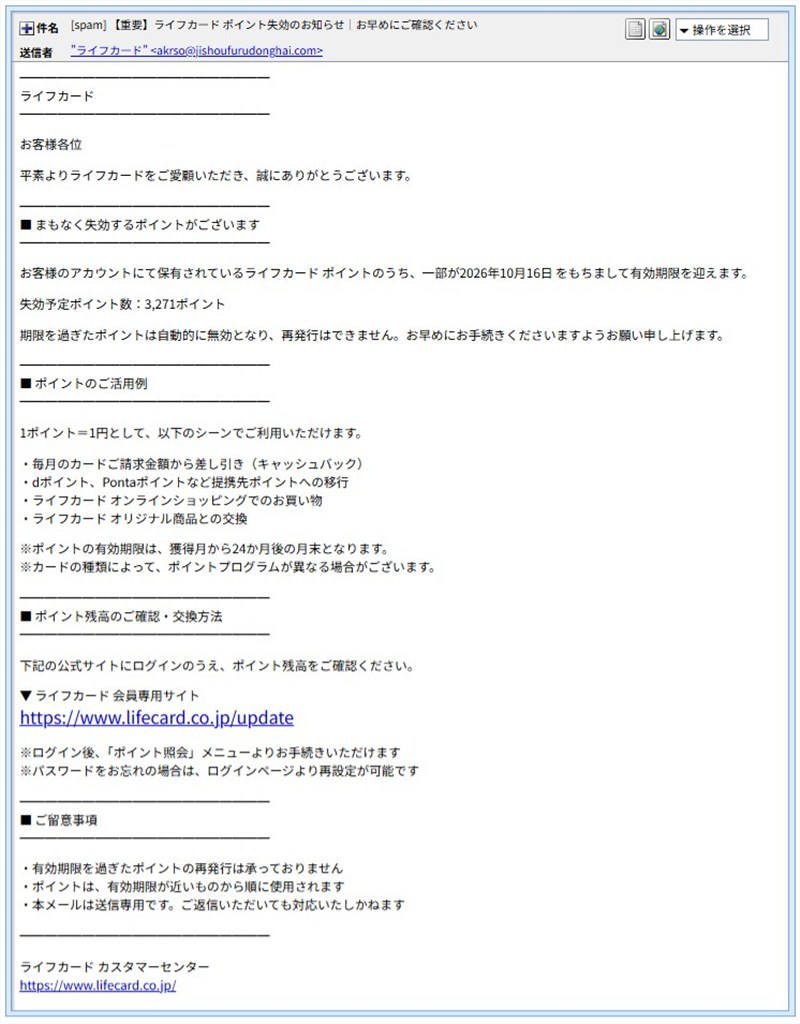
▲ 実際に届いたメールの表示画面。公式メールのような見出しと区切り線で整えられています。
3. おかしな点を見つけよう
- 表示されているアドレスと、実際のリンク先が違う。本文には
https://www.lifecard.co.jp/updateと見える青い文字がありますが、クリックした先は、ライフカードとは無関係の第三者企業のサイトのアドレスでした(企業名は伏せます)。実在の会社のサイトが踏み台にされた可能性があります。 - 期限が「2日後」と近い。「10月16日で3,271ポイントが失効」「再発行はできません」と、考える時間を奪う書き方です。
- 宛名が「お客様各位」。本物のカード会社の個別のお知らせなら、通常は会員ごとの宛名や、会員を特定する情報が入ります。
- 本物のリンクも混ぜてある。メールの最後には、本物のライフカードのトップページへのリンクが付いています。ひとつでも本物のリンクがあると、全体が本物に見えてしまうためです。
- 送信ドメインがライフカードと無関係。差出人の表示名は「ライフカード」ですが、実際のアドレスは
jishoufurudonghai.comです。
4. 送信ルートと偽装の判定
メールが届いた道のりを調べると、ライフカードとは関係のない場所から送られていました。
- 最初の送信元:
20.101.149.159。調査ツールではオランダ・アムステルダムにあるMicrosoftのクラウドと表示されました。IPアドレスの逆引き名は、送信ドメインと同じjishoufurudonghai.comでした。 - 途中の中継:
131.241.215.3。メールの記録上はmail.ff56765.akita.jpと、秋田の日本のサーバーのような名前を名乗っていました。ところが調べると、アメリカ・オハイオ州コロンバスの回線で、動的に割り当てられるタイプの名前が付いたアドレスでした。秋田どころかオハイオとは、攻撃者さんの設定は少し雑だったようです。 - 送信元の認証(SPF)は「pass」:下の用語解説のとおり、安心材料にはなりません。
- 署名(DKIM):署名は付いていますが、送信ドメイン自身のものです。ライフカードが付けたものではありません。
📖 用語解説:SPFが「pass」でも安全とは限らない
SPFは、「このドメインの持ち主が、このサーバーからの送信を許可しているか」を確かめる仕組みです。今回のように、攻撃者が自分で用意したドメインでSPFを設定すれば、「pass」になります。passは「ライフカードからのメール」という意味ではなく、「そのドメインの持ち主が許可した送信」というだけの意味です。
これらの場所は、実際に攻撃している人の居場所を示すとは限りません。クラウドサービスなどを借りれば、世界中のどこからでも送れるためです。大切なのは、「ライフカードの正規のサーバーから届いたものではない」という点です。
※メールヘッダー詳細は個人情報保護のため非掲載
5. たどり着く偽ログイン画面
調査では、偽のログイン画面としてhxxps://lervathon[.]cfd/WebDesk/が確認できました。安全のため、保護機能を有効にした環境で確認しています。端末による表示の出し分け(クローキング)は確認されませんでした。
① セキュリティソフトが「フィッシング」と判定 ウイルスバスター クラウドでは、「このWebサイトは、安全ではない可能性があります。脅威の種類:フィッシング」という警告画面が表示されました。
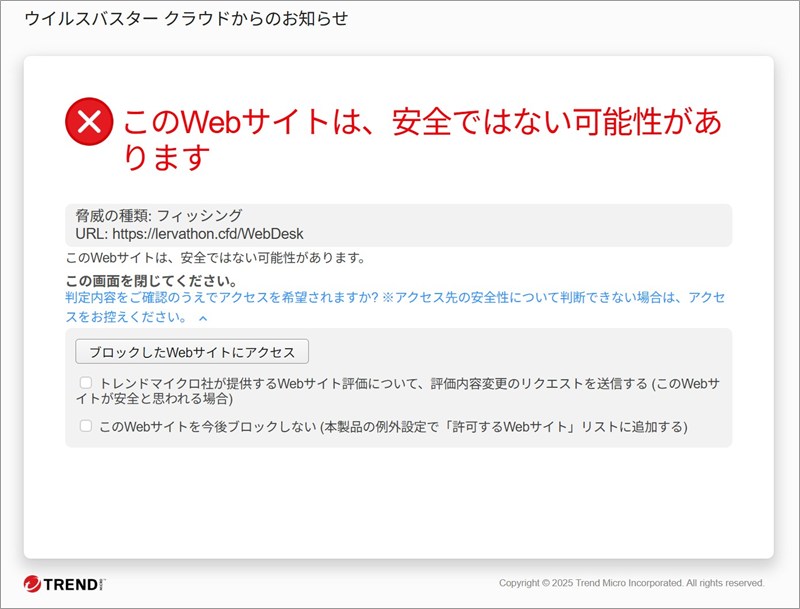
▲ 「脅威の種類:フィッシング」と判定され、ブロックされました。
② Chromeも「危険なサイト」と警告 Google Chromeのセーフブラウジングでも、「攻撃者がユーザーを騙して…パスワード、電話番号、クレジットカード番号などを開示させたりする可能性があります」という赤い警告画面が出ました。
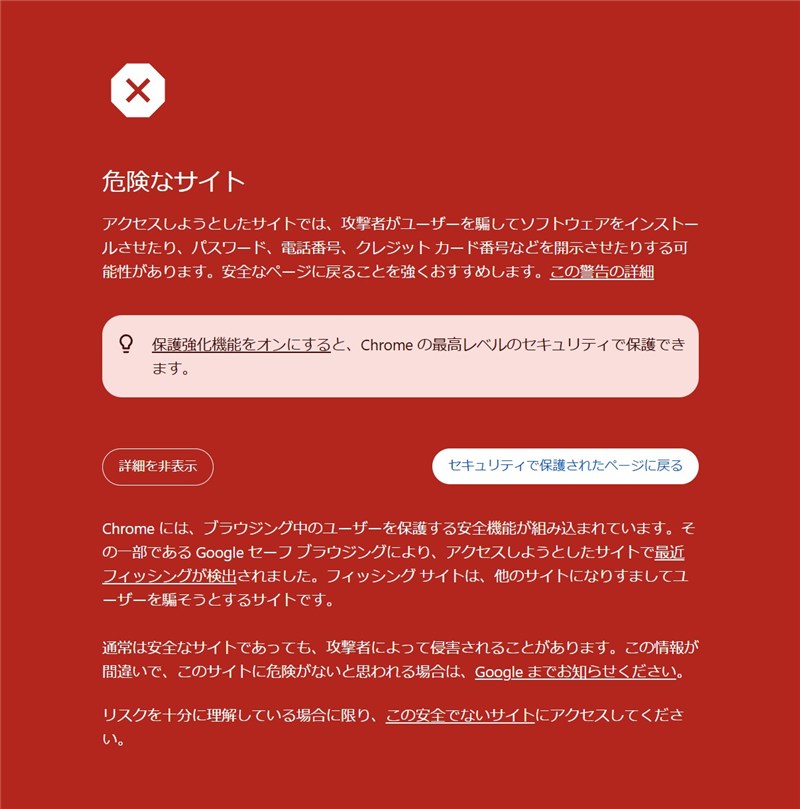
▲ Chromeでも「フィッシングが検出されました」と警告されました。
③ 本物そっくりの偽ログイン画面 警告を越えて表示すると、会員向けサイトのログイン画面そっくりのページが現れました。IDとパスワードの入力欄、「新規登録」ボタン、「システムメンテナンスのお知らせ」まで、細かく作り込まれています。ここに入力したIDとパスワードは、そのまま攻撃者に渡ってしまいます。
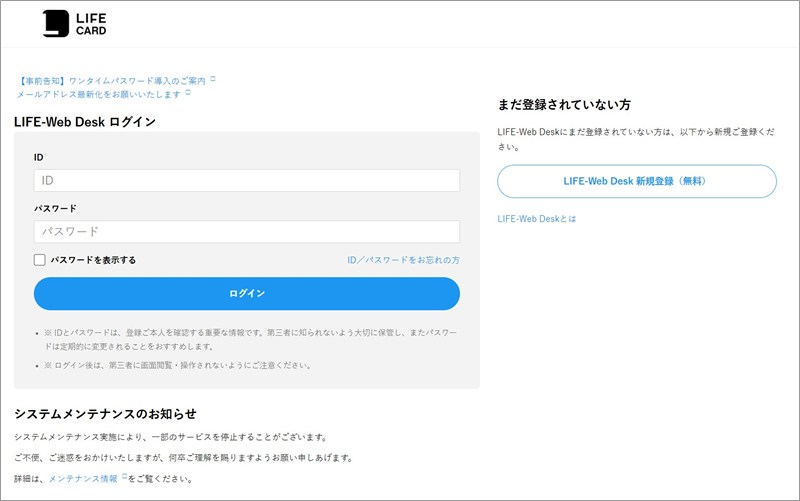
▲ 本物そっくりの偽ログイン画面。見た目だけでは区別がつきません。
6. 届いてしまったときの対処法
「ポイントがなくなる」と言われると、気になってしまうのは当たり前のことです。自分を責めなくて大丈夫です。次の順番で、落ち着いて対応しましょう。
- メールのリンクは押さない。返信もせず、そのまま削除するか、迷惑メールとして報告します。
- ポイントの残高や期限が気になる場合は、普段使っている公式アプリや、ご自分でブックマークした公式サイトから確認します。メールの案内どおりには動かないことが大切です。
- もしリンクを開いてしまっても、IDやパスワードは入力しないでページを閉じましょう。
- すでに入力してしまった場合は、公式アプリや公式サイトからパスワードをすぐに変更し、心配なときはカード裏面に記載の連絡先へ相談してください。同じパスワードを他のサービスにも使っている場合は、そちらも変更しましょう。
- 家族や身近な人にも、「ポイント失効のお知らせのリンクは押さない」と伝えておくと安心です。
「ポイントがなくなる」と言われたら、まず深呼吸。
リンクは押さずに、公式アプリやブックマークから確認する。この一手間が、あなたと大切な人を守ります。同じメールで困っている人がいたら、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの所在地情報は IP調査兵団(ip-sc.net) の調査結果を参照しています。