「新認証システム(パスキー)導入に伴うお手続きのお願い」はマネックス証券の詐欺メール!期限と出金制限で焦らせる偽ログインに注意
秋も深まり、資産づくりや投資の話題が増える季節ですね。そんな中、今朝8時すぎから、マネックス証券を名乗るメールが受信箱に次々と届きはじめました。同じ件名・同じ差出人名のメールが、約1時間で20通です。
結論からお伝えします。これは詐欺メールです。メールのリンクは押さないでください。同じ朝に届いた別のメールの話は、記事の後半でご紹介します。
調査レポート:概要
| 偽装されたブランド | マネックス証券(オンライン証券) |
| 受信した件名 | 「新認証システム(パスキー)導入に伴うお手続きのお願い」 |
| 受信日時 | 2026年10月13日(火)午前9時09分ごろ(日本時間・調査した1通) |
| 危険度 | ★★★★★(偽のログイン画面にIDとパスワードを入力すると、証券口座を乗っ取られて資産に被害が出るおそれ) |
| 偽装の巧妙さ | ★★★★☆(偽のログイン画面は公式ページを丸ごと写した出来で、「パスキー」という本物の新機能を口実にしている。ただし送信元のドメインは無関係で、画面には古い情報も残っている) |
| 手口 | 「パスキーへの移行」を口実に、期限(10月15日23:59)と「出金指示・即時入金の制限」で焦らせ、リンク先の偽ログイン画面でログインIDとパスワードを入力させる |
| 送信元IP | 20.101.34.194(オランダ・アムステルダムのMicrosoftクラウド)最初の接続元: 161.115.179.95(アメリカ・バージニア州のOracleクラウド) |
| 認証結果 | SPF:pass(送信に使われたドメイン自身で通過)/DKIM:署名あり(検証結果の記録は確認できず) |
| 誘導先 | 入口のドメインを経て、マネックス証券そっくりの偽ログイン画面へ。今回は、端末などによる表示の出し分け(クローキング)は確認されませんでした |
| 添付ファイル | なし |
| 同時期の受信数 | 20通(8時02分〜9時09分) |
※メールヘッダー詳細は個人情報保護のため非掲載
🚨 このメールはマネックス証券からのものではありません。偽物(フィッシング詐欺)です。
朝から届き続ける20通
今朝8時02分から9時09分までの約1時間に、同じ件名・同じ差出人名のメールが20通届きました。一覧にすると、次のとおりです。
▲10月13日8時02分から9時09分までに届いた20通(筆者の受信箱)
8時02分から8時20分までの最初の7通は、筆者の環境では迷惑メールの印([spam])が付かないまま届いていました。8時22分以降の13通には印が付いています。印の有無は受信環境の設定にも左右されるので、同じ件名のメールが届いたら、印がなくても警戒してください。
届いた詐欺メールの文面
実際に届いた1通の文面です。白い背景に、最後の数行だけ水色の背景が付いた、古くから使われているタイプの型のメールです。
件名:新認証システム(パスキー)導入に伴うお手続きのお願い
差出人:マネックス証券 <akrso@noahshousellc.com>

マネックス証券株式会社 - サービス仕様変更のお知らせ

お客様各位

平素は格別のご高配を賜り、厚く御礼申し上げます。

このたび、当社オンラインサービスの利便性と安全性の向上を目的とした「次世代認証システム(パスキー)」への移行に伴い、お客様のログイン環境のアップグレードが必要となりました。

対象口座 総合取引口座
更新項目 新認証プロトコル(MFA/Passkey)の有効化
更新期限 2026年10月15日 23:59
参照コード MNX-AUT-2026-578RWA

期限までにアップグレードが完了されない場合、セキュリティ保護のため、一時的にオンラインでの「出金指示」および「即時入金」機能を制限させていただく場合がございます。

■ お手続き方法
以下の専用ポータルよりログインいただき、画面の案内に従って新認証の登録を完了させてください。

▼ マネックス証券・オンライン認証ポータルへ
 リンク先:hxxps://eidesencana[.]com/content/ogvujvfsxw

--------------------------------------------------

【ご注意】
・本手続きはスマートフォン(生体認証対応)での操作を推奨しております。
・本メールに心当たりのない場合は、速やかにカスタマーセンターまでご連絡ください。

マネックス証券株式会社
金融商品取引業者 (金商)第165号
加入協会:日本証券業協会、一般社団法人 金融先物取引業協会

配信停止設定:https://www.monex.co.jp/
管理番号:DNCT8DG Z
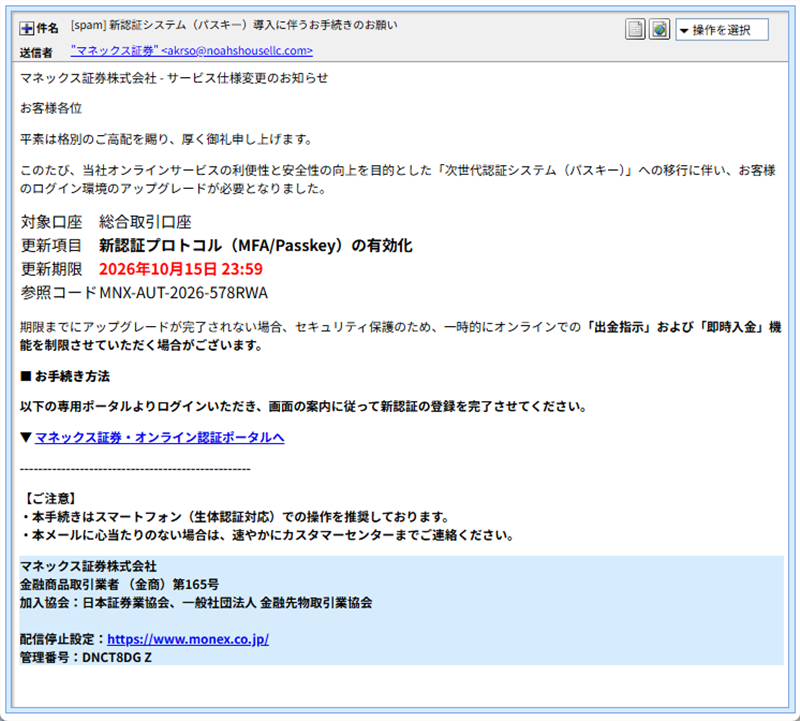
▲実際に届いた詐欺メールの画面(最後の数行だけ水色の背景になっている)
このメールの「おかしな点」
- 差出人のアドレスが無関係:表示名は「マネックス証券」ですが、実際のアドレスはマネックス証券とは関係のないドメインです。
- 公式の方針と食い違う:マネックス証券の公式のご案内には、「当社ではいかなる場合も電子メールでログインを促すことはありません」と書かれています。このメールは、メールからログインさせようとしています。
- 「パスキー」は本物の機能だが、使い方が違う:マネックス証券では、2025年10月31日からログイン時にパスキーが使えるようになっています(公式のお知らせ)。ただし、公式のお知らせでは「利用を強く推奨」という案内で、期限までに登録しないと出金できなくなる、といった案内は、当サイトで確認した範囲では見当たりませんでした。
- 期限と制限で焦らせる:「2026年10月15日 23:59」までに手続きしないと、「出金指示」と「即時入金」が制限されると書いてあります。大切なお金に関わる言葉で急がせるのは、詐欺メールの典型です。
- それらしい番号や登録情報を並べている:「参照コード」「管理番号」「金融商品取引業者(金商)第165号」などを入れて、本物らしく見せています。なお、あとで出てくる偽ログイン画面の下部には「関東財務局長(金商)第165号」と書かれていますが、メールのフッターでは「関東財務局長」が抜けています。
- ボタンだけが別のドメイン:フッターには公式サイトのURLが書かれていますが、押させたいボタンのリンク先は、マネックス証券とは無関係のドメインです。
なお、前の記事で取り上げた国税庁を装うメールと違い、今回の件名と差出人名には、見えない文字などの細工は見つかりませんでした。
送信ルートと偽装の判定
- 送信元IP:
20.101.34.194。調べると、Microsoftのクラウド(サーバー貸し出し用の回線)で、場所はオランダ・アムステルダムと表示されました。これはクラウド設備のある場所で、攻撃者のいる場所ではありません。 - その前の接続元:このサーバーにメールを預けてきたのは、
161.115.179.95でした。調べるとOracleのクラウドで、場所はアメリカ・バージニア州です。ところが、ヘッダーの記録では、日本の教育機関のドメイン名を名乗っていました。これは送る側が自分で申告した名前にすぎず、裏付けはありません。実体はアメリカのクラウドで、名前はつけたしと考えられます。 - SPF(送信元の正しさを確かめる仕組み)はpass:ただし、これは送信に使われたドメインが、自分のサーバーを許可していただけです。「認証に通った=安全」ではありません。
- DKIM(改ざんされていない印):同じドメインの署名が付いていましたが、手元のヘッダーには検証結果の記録がなく、判定はできませんでした。
- ログインして送られている:メールは、番号付きの通知用アカウントのような名前でログインしたうえで送信されていました。大量に自動で送るための仕組みとみられます(推測です)。
※メールヘッダー詳細は個人情報保護のため非掲載
リンク先をたどると、偽のログイン画面が出る
ボタンのリンク先をたどると、マネックス証券のログイン画面そっくりのページに行き着きます。ここでログインIDとパスワードを入力させるのが、この詐欺メールの狙いです。当サイトでは、偽ログイン画面への入力は行っていません。
【入口】メールのボタン
ボタンのリンク先は hxxps://eidesencana[.]com/content/ogvujvfsxw でした。ここから、次の画面に振り分けられます。
【ブラウザの警告】Chromeが「危険なサイト」と表示
アクセスすると、Chromeが赤い警告画面を出しました。「攻撃者がユーザーを騙してソフトウェアをインストールさせたり、パスワードなどを開示させたりする可能性があります」「Googleセーフブラウジングにより、最近フィッシングが検出されました」という内容です。警告が出たら、先に進まずに戻ってください。
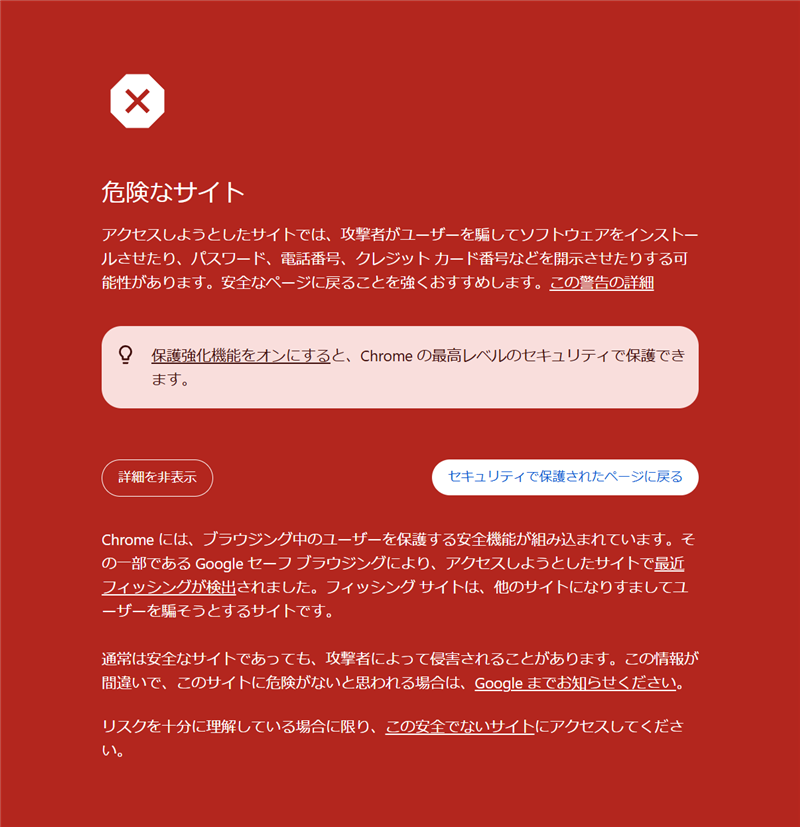
▲アクセスした際にChromeが表示した「危険なサイト」の警告画面
【偽ログイン画面】公式ページの丸写し
最終的に表示されたのは、マネックス証券の公式トップページをそのまま写したようなページです(hxxps://thravomiel[.]cfd/monex)。ロゴ、メニュー、フッターまで本物そっくりで、「ログインID」「ログインパスワード」の入力欄だけが罠です。
ところが、画面のバナーを見ると、キャンペーン期間が「2025年3月27日〜4月25日」「2025年2月27日〜4月11日」のままでした。1年半ほど前の春のページを写したとみられます。秋なのに、春のキャンペーンが残っているところが、攻撃者のうっかりですね。
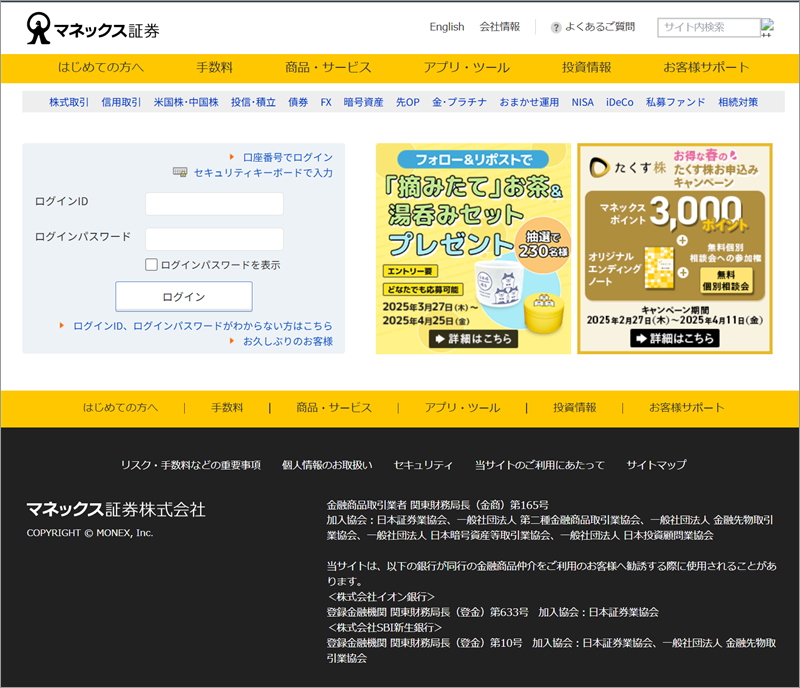
▲リンク先の偽ログイン画面(キャンペーン期間が2025年春のままになっている)
偽サイトの正体:ドメインとサーバー
- 入口のドメイン(
hxxps://eidesencana[.]com/):登録は2025年12月15日で、登録から約10か月経っています。ところが、情報の更新日は2026年10月12日、つまり今回のメールが届く前日でした。配信の直前に設定が変わった可能性があります。名前の管理はCloudflareで、登録事業者はMetaregistrar BVです。 - 接続先のサーバー:
172.65.185.109。Cloudflareの回線で、場所はカナダ・トロントと表示されましたが、Cloudflareは世界中に同じ番号を置く仕組みなので、実際の運営者の場所を示すものではありません。 - 偽ログイン画面のドメイン(
hxxps://thravomiel[.]cfd/):「.cfd」という、普段あまり見かけない末尾のドメインです。登録情報とサーバーは、今回は確認できていません。
関連記事
同じ朝、国税庁・e-Taxを装うメールも合計218通届いています。そちらは「還付金に関する確認のお知らせが届いています」の記事で解説しています。また、マネックス証券を装うメールをこれまでに取り上げた記事は、こちらの一覧からご覧いただけます。
注意点と対処法
お金に関わる期限を示されると、誰でもあせってしまいます。落ち着いて、次のことを思い出してください。
- メールのリンクからはログインしないこと。ログインは、あらかじめ保存した公式サイトのブックマークや、公式アプリから行ってください。
- マネックス証券の公式のご案内では、メールでログインを促すことはないとされています。ロゴが付いていても、決め手にはなりません。
- ワンタイムパスワードや認証コードも、メールのリンク先には入力しないでください。マネックス証券の公式の対策ページによると、偽サイトに入力した認証コードがその場で本物のサイトに使われる「リアルタイムフィッシング」があります。
- ブラウザに赤い警告画面が出たら、先に進まず戻ってください。
- もし入力してしまったら、責める必要はありません。公式の対策ページに沿って、すぐにログインパスワードと取引パスワードを変更し、身に覚えのないパスキーが登録されていないか確認してください。そのうえで、マネックス証券のカスタマーサポートに連絡しましょう。不安なときは、警察のサイバー事案の相談窓口(消費生活のご相談は消費者ホットライン188)も利用できます。
まとめ
「新認証システム(パスキー)導入に伴うお手続きのお願い」は、マネックス証券を装った詐欺メールです。本物の新機能である「パスキー」を口実に、期限と出金制限で焦らせて、公式ページそっくりの偽ログイン画面へ誘導します。今朝だけで20通届いているので、同じメールが皆さんの受信箱にも届いているかもしれません。ご家族やお友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査には IP調査兵団(ip-sc.net) を参照しています。