ETC通行料金「重複請求」返金メールは詐欺!件名に?を挟むフィルター回避と、PC・スマホで別サイトへ誘導するクローキングの正体
今回は、ETCを利用する方なら誰でも対象になりうる「通行料金の重複請求」を騙る詐欺メールをご紹介します。件名からしてひと目で違和感のある、面白いメールでした。
📋 Heartland-Lab セキュリティレポート
2026年9月25日 金曜日 発行
概要:ETC利用照会サービスを騙り、「通行料金の重複請求分を返金する」として偽サイトへ誘導するメールです。PCとスマートフォンでまったく異なるドメインへ誘導される、明確なクローキングを確認しました。
危険度評価:★★★★☆(4/5)
理由:PC側の入口はすでにセキュリティ製品にブロックされていますが、スマートフォン側の偽サイトは作り込みが精巧で、メールアドレスの詐取を狙う実害のある構成でした。
ヘッダー解析情報
- 件名:【お知らせ】E?T?C通行料金の重?複?請?求に関するご返?金のお知らせ [照会番号: 41369]
- 送信者表示:"お知らせ 1790222664″ <fscwug01@xugeyi.ginbotec.com>
- 受信日時:2026年9月24日 13:04
- SPF:Pass/DKIM:署名あり(自分の捨てドメインに正しく設定しているだけ)
- 送信元IP:
34.97.179.115(日本・大阪/Google Cloud Platform)
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは偽物です!本文中のリンクは絶対にクリックしないでください ⚠️
届いたメールの内容
実際に届いたメールの内容を、そのまま引用します。
ETC利用照会サービス
--------------------------------------------------

いつもETC利用照会サービスをご利用いただき、誠にありがとうございます。

この度、過去の通行料金において一部過剰請求が確認されましたため、下記のとおりご返金手続きのご案内を申し上げます。

【ご返金額】 14,860円
【受付期限】 2026年09月27日

※ 期限を過ぎますと、ご返金のお手続きができなくなりますので、必ず期限内にご対応をお願いいたします。

▼ ご返金手続き専用ページ

[返金お手続きへ進む]

--------------------------------------------------
■ 注意事項
・本メールは送信専用アドレスから配信されております。ご返信いただきましてもお答えできません。
・お客様のプライバシー保護のため、ご利用明細等の詳細は専用ページでのみご確認いただけます。

--------------------------------------------------
ETC利用照会サービス事務局
Copyright (C) ETC Usage Enquiry Service. All Rights Reserved.
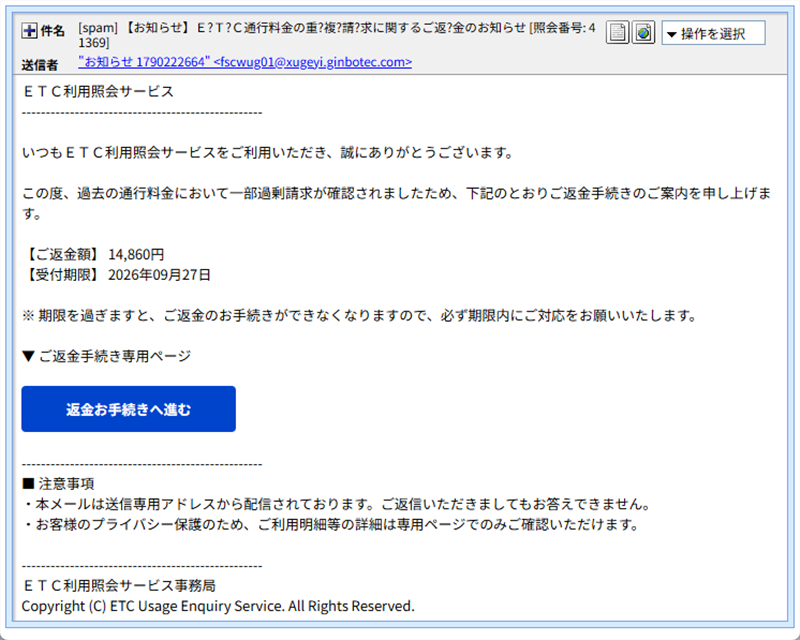
実際に受信したメール画面(メールヘッダー詳細は個人情報保護のため非掲載)
送信ルートと偽装の判定
送信ドメインはxugeyi.ginbotec.comで、ETC利用照会サービスとは一切関係ありません。SPF・DKIMともに認証は通っていますが、これは前回・前々回の記事と同様、攻撃者が自分の捨てドメインを正しく設定しているだけの話です。
まず件名にご注目ください。「E?T?C」「重?複?請?求」「ご返?金」というように、「ETC」「重複請求」「返金」といったスパムフィルターに引っかかりやすい単語の文字の間に、意図的に「?」を挟み込んでいます。これは文字化けではなく、キーワード単位でメールを検知するフィルターをすり抜けるための、古典的な偽装テクニックです。
また、本文中の手続きリンクの末尾にはlogi={{recipient_email}}という文字列がそのまま残っていました。本来は受信者のメールアドレスに置き換わるはずのテンプレート変数が、正しく処理されずに送信されてしまった痕跡です。大量のメールを機械的に送りつけている実態がうかがえます。
💡 用語解説:入口そのものを変える「クローキング」
これまでの記事でご紹介したクローキングは「同じURLだが表示内容が変わる」タイプでしたが、今回はさらに一歩進んで、PCとスマートフォンで案内されるURL(ドメイン)そのものが違うという手口でした。
同じメールのリンクを、パソコンとスマートフォンの両方で実際に開いて比較したところ、パソコンではginbotec.com/verify、スマートフォンではyjrtpump.comという、まったく別のドメインへ着地しました。調査されにくいパソコン環境にはあえて古いドメインの「おとり」を用意し、本命の偽サイトはスマートフォン利用者にだけ見せる、という役割分担になっていると考えられます。
フィッシングサイトの詳細解析
まずパソコンからginbotec.com/verifyを開くと、Cloudflareの人間確認画面が表示されました。
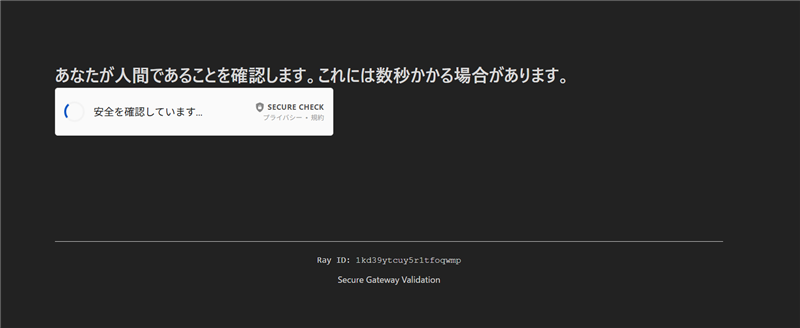
パソコンからアクセスした際に表示される、Cloudflareの人間確認画面
さらに進もうとすると、セキュリティソフト「ウイルスバスター クラウド」が、このURLをフィッシングサイトとしてすでにブロック済みでした。
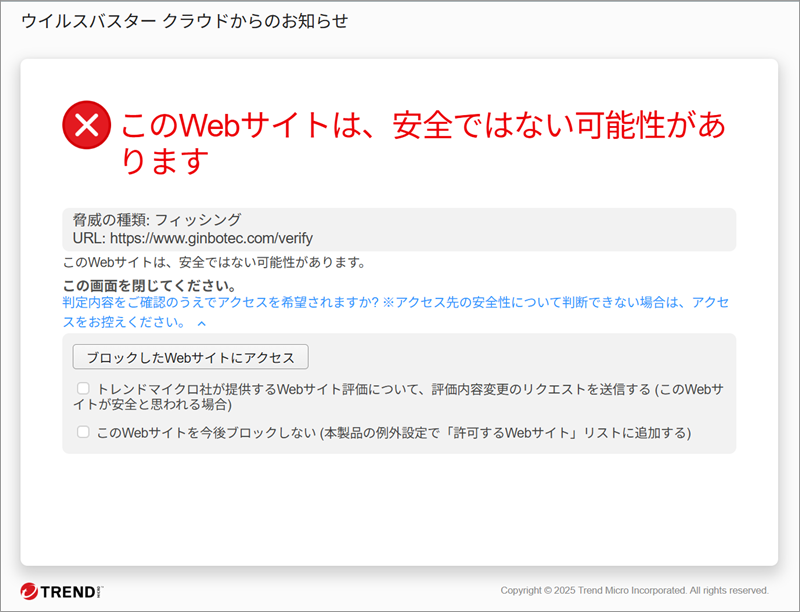
ウイルスバスター クラウドが、フィッシングサイトとして検知・ブロックしている様子
一方、スマートフォンからアクセスした際の本命yjrtpump.comは、「ETCマイレージサービス」を騙る、①対象照会→②返金額確認→③受取手続き→④完了、という4段階のステップ形式で作り込まれた偽サイトでした。
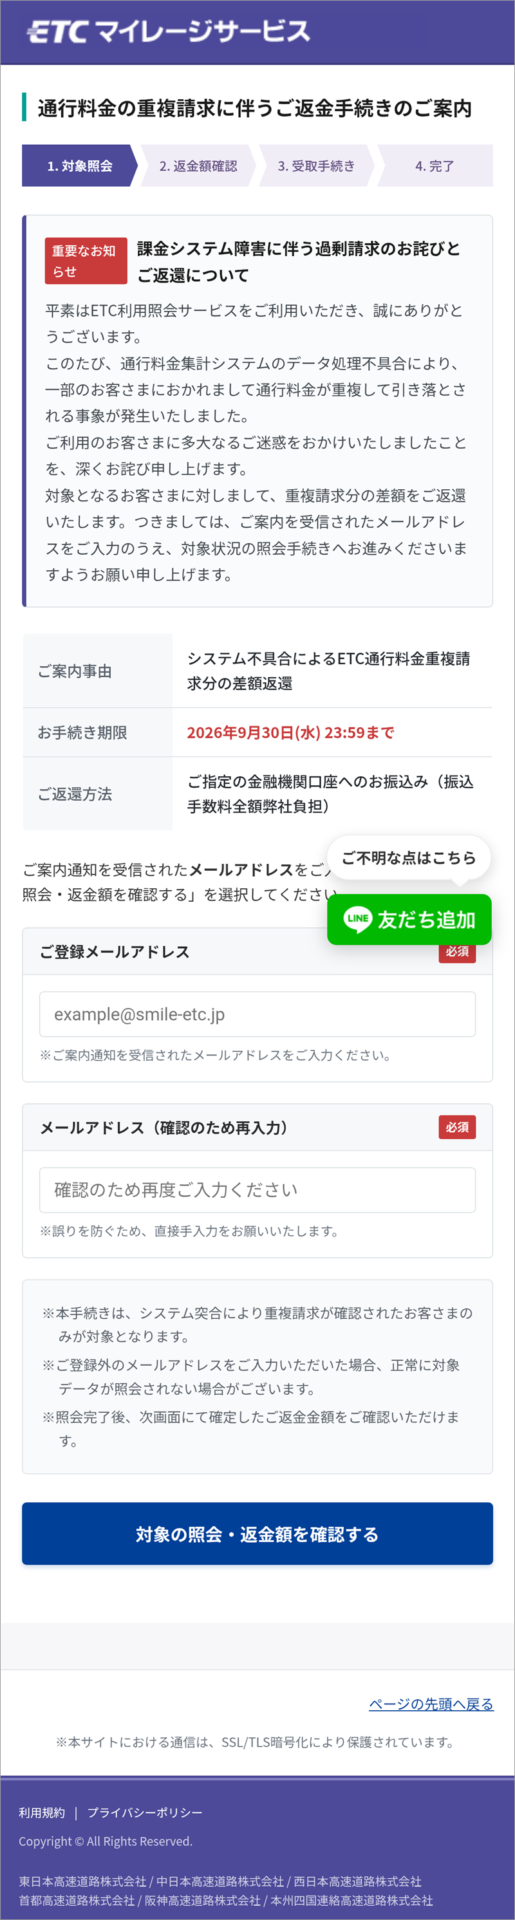
スマートフォンで開いた偽サイト。実在の高速道路各社の名前を並べ信憑性を演出している
メールアドレスの入力を2回(確認含む)求める作りで、フッターにはNEXCO東日本・中日本・西日本、首都高速、阪神高速、本四高速といった実在する高速道路会社の名前がずらりと並んでいますが、もちろんこれらの企業とは一切関係ありません。
なお、このドメインのWHOISを確認したところ、登録日は2024年10月1日で、メール受信時点ですでに2年近く経過した「熟成ドメイン」でした。多くの詐欺サイトが登録から日が浅い「生まれたてのドメイン」であるのに対し、こうした古いドメインをあえて使うのは、新規ドメインを警戒するタイプのフィルターを避けるためと考えられます。ホスティング先はいずれもCloudflare配下で、実際のサーバー所在地は特定できませんでした(site_geo=unknown)。
注意点と対処法
- 「ETC利用照会サービス」や「ETCマイレージサービス」が、メールで個別に返金の案内をすることは基本的にありません。心当たりがない返金案内はまず疑ってください。
- 件名や本文に「?」のような不自然な記号が挟まっている場合、スパムフィルターを回避しようとしている可能性が高いサインです。
- パソコンで開いて何も表示されなかった(または警告が出た)としても、スマートフォンでは全く違う内容が表示される場合があります。「自分の端末では大丈夫だった」は安全の証明にはなりません。
- ETCの利用明細や返金状況を確認したい場合は、必ずご自身でブックマークした公式サイトからアクセスしてください。
まとめ
件名の文字化けのような見た目に惑わされず「?」の意味に気づけたことが、今回の解析のきっかけでした。ちょっとした違和感を大切にする姿勢が、被害を防ぐ第一歩になります。この記事のURLをコピーして、ご家族にもぜひ共有してください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレスの調査にはip-sc.net(IP調査兵団)を利用しています。
使用配色テーマ:Charcoal(#2b2b2b / #cc0000)
今、拡散中の詐欺メール
 【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 【緊急告知】国税庁・e-Taxを騙るメールが波状攻撃中!半数以上がスパム判定をすり抜け、開封確認を要求する悪質パターンも
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体