【重要】異常ログインの検出——名刺アプリ「Eight」を騙るメールは詐欺!本物の画像を流用しつつThunderbirdから送信という矛盾を解析
最後にご紹介するのは、これまでとは少し毛色の違うブランドです。名刺管理アプリ「Eight」(運営:Sansan, Inc.)を騙るメールで、本物の素材を流用する巧妙さと、送信ツールの矛盾という粗さが同居する、アンバランスな一通でした。
調査レポート:概要
| 件名 | [spam]【重要】異常ログインの検出 |
| 送信者表示名 | Eight |
| 受信日時 | 2026年9月21日 2:44 |
| 送信元ドメイン | lelevioliniconsulting.com(Eight/Sansanとは無関係の第三者ドメイン) |
| 誘導先 | 現在は404で無効化済み |
| 危険度 | ★★★★☆(本物の素材を流用した精巧なテンプレート) |
⚠ このメールはEight・Sansanとは一切関係のない詐欺メールです。本文中のボタンはタップしないでください。
①メール本文の再現
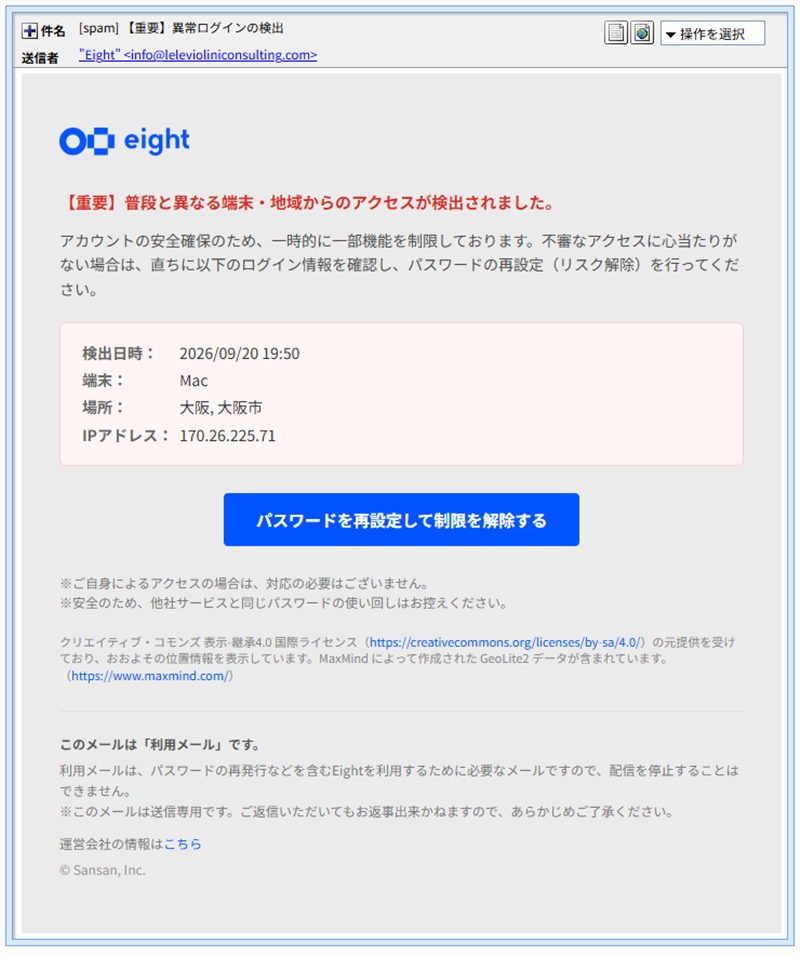
実際に届いたメール画面(受信箱表示)
eight

【重要】普段と異なる端末・地域からのアクセスが検出されました。

アカウントの安全確保のため、一時的に一部機能を制限しております。不審な
アクセスに心当たりがない場合は、直ちに以下のログイン情報を確認し、パス
ワードの再設定(リスク解除)を行ってください。

検出日時: 2026/09/20 19:50
端末:   Mac
場所:   大阪, 大阪市
IPアドレス:170.26.225.71

  [パスワードを再設定して制限を解除する]

※ご自身によるアクセスの場合は、対応の必要はございません。
※安全のため、他社サービスと同じパスワードの使い回しはお控えください。

クリエイティブ・コモンズ 表示-継承4.0 国際ライセンスの元提供を受けてお
り、おおよその位置情報を表示しています。MaxMindによって作成されたGeoLite2
データが含まれています。

このメールは「利用メール」です。
利用メールは、パスワードの再発行などを含むEightを利用するために必要な
メールですので、配信を停止することはできません。
※このメールは送信専用です。ご返信いただいてもお返事出来かねますので、
あらかじめご了承ください。

運営会社の情報はこちら
© Sansan, Inc.
本文中の「検出日時」「端末:Mac」「場所:大阪, 大阪市」「IPアドレス:170.26.225.71」は、いかにも本物のセキュリティ通知らしく見せるための演出用の数字です。実際の攻撃者の送信インフラとは別物なので、混同しないようご注意ください。
②本物の素材を流用する巧妙さ
メールのHTMLソースを見ると、ロゴ画像や末尾の追跡用の小さな透明画像、「運営会社の情報はこちら」のリンク先が、いずれも実在するEightの公式ドメインをそのまま参照していました。おそらく本物の通知メールのテンプレートをほぼそのまま流用し、パスワード再設定ボタンのリンク先だけを攻撃者のサイトに差し替えたとみられます。ロゴや文面のクオリティだけで安全性を判断できない、分かりやすい実例です。
③一方で見つかった、粗さの跡
見た目の完成度が高い一方で、メールには不自然な点も残っていました。
送信ツールの矛盾:ヘッダーにはX-Mailer: Mozilla Thunderbirdと記録されていました。大手SaaSの自動セキュリティ通知が、個人向けメールソフトから手動で送られてくることは通常ありません。
予備の文面だけが文字化け:メールには表示用(HTML)と予備用(プレーンテキスト)の2種類の本文が含まれていましたが、多くの人が目にするHTML版は自然な日本語である一方、予備のプレーンテキスト版だけが意味の通らない文字化けになっていました。人の目に触れる部分だけを丁寧に作り、裏側の予備データは雑という、ちぐはぐな作りです。
④送信ルートと誘導先
※メールヘッダー詳細は個人情報保護のため非掲載としますが、判定に使った要点をご紹介します。
送信元IP:133.125.84.159(Received-SPFのclient-ipより特定、Softfail)
送信元の実体:さくらインターネットが提供する法人向けホスティング環境。所在地は東京都千代田区。実在の国内レンタルサーバー事業者のサービスが、他人によって悪用されたとみられます。
誘導先:hxxps://www.dubaishequ.com/login_ZHf51t1ngvjUFYzAeszs309574336(IP:172.67.201.193)
現在このリンクはすでに無効化されている
誘導先のIPアドレスはCloudflareが提供するものでした。Cloudflareはプロキシとして世界中の拠点を経由させるサービスのため、このIPの所在地(カナダ)は、実際に偽サイトを運営しているサーバーの場所を示すものではありません。パソコン・スマートフォンいずれでアクセスしても同じ結果で、現在はページ自体が無効化されているとみられます。
⑤注意点と対処法
- 「異常ログイン検出」のような不安を煽る通知でも、まずは送信元アドレスの「@」より後ろを確認してください。
- ロゴや文面が本物そっくりでも、それだけで安全性は判断できません。
- パスワードを変更したい場合は、メール内のリンクではなく、公式アプリやブックマークからアクセスしてください。
- 複数のサービスで同じパスワードを使い回している場合は、このタイミングで見直すこともおすすめします。
- 万が一情報を入力してしまった場合は、速やかに該当サービスのパスワードを変更してください。
本物の画像や追跡ピクセルまで流用する巧妙さと、送信ツールの矛盾や予備文面の文字化けという粗さが同居する、アンバランスな一通でした。見た目の完成度の高さは、もはや安全の証にはなりません。
似たようなメールを受け取った方は、ぜひ下のボタンでこの記事をシェアして、周りの方にも注意を呼びかけてください。
Data Provided by Heartland-Lab Security Research Unit
IPアドレス調査:ip-sc.net(133.125.84.159)/ip-sc.net(172.67.201.193)
今、拡散中の詐欺メール
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾