「【KAGOYA】ご連絡先メールアドレスの確認」は詐欺!投稿元は国内KDDI回線、広告ネットワークを悪用した多段リダイレクトの先に乗っ取られた海外の教会サイトを発見
今回はレンタルサーバー大手「KAGOYA(カゴヤ・ジャパン)」を騙る詐欺メールです。当ブログでは何度も扱ってきたブランドですが、今回は誘導の仕組みがこれまでと違い、正規の広告配信サービスを転々と経由する、かなり手の込んだ作りでした。
📋 調査レポート:概要
| 受信日時 | 2026年9月16日(水)10:20 |
| 件名 | [要対応]【KAGOYA】ご連絡先メールアドレスの確認 |
| 騙られたブランド | KAGOYA(カゴヤ・ジャパン) |
| SPF判定 | Fail(正規の送信元として認証されず) |
| 危険度 | ★★★★★(5/5) |
⚠️ このメールはKAGOYA(カゴヤ・ジャパン)とは一切関係ありません。無関係の第三者が、実在のブランド名を無断で騙って送信しています。
届いたメールの内容
実際に届いたメールがこちらです。「連絡先メールアドレスが無効になったので、削除した」という、いかにもありそうな業務連絡を装っています。
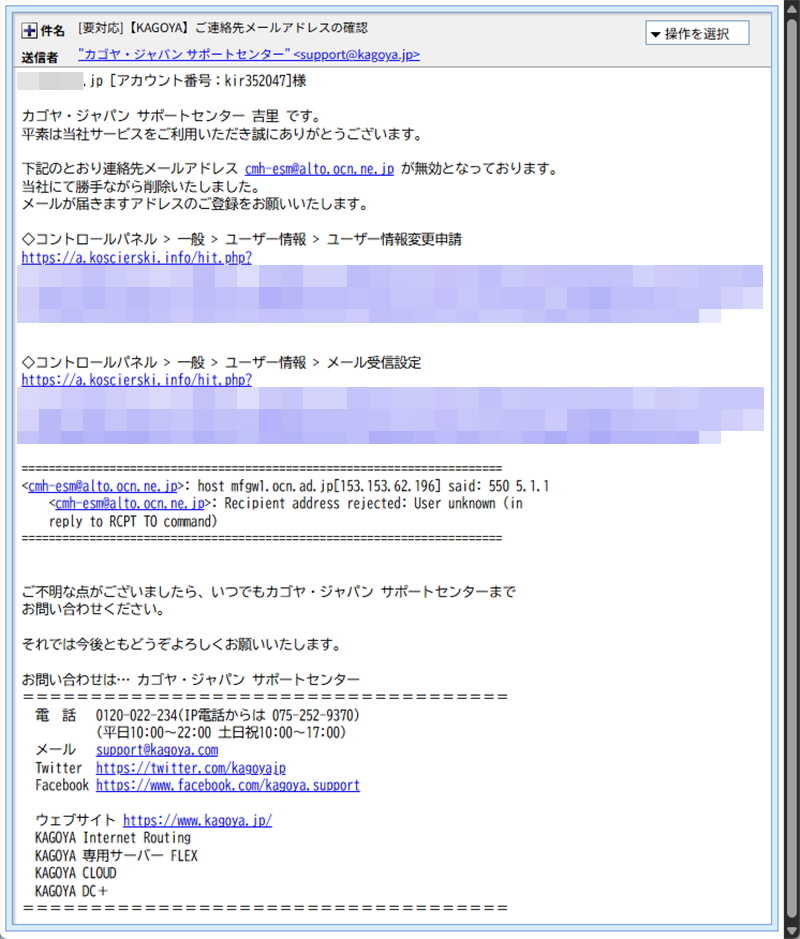
実際に届いた「ご連絡先メールアドレスの確認」を騙る詐欺メール
本文中には「コントロールパネル > 一般 > ユーザー情報」という、いかにも実在の管理画面の階層構造を思わせる案内文が2箇所あり、それぞれ別のボタンに見えるリンクが用意されていました。
発見①:広告配信の仕組みを悪用した多段リダイレクト
本文中のリンク先を確認すると、次のような形になっていました。
hxxps://a.koscierski[.]info/hit.php?ad_id=1388&creation_id=1638&place_id=405&target=(暗号化された文字列)
「ad_id」「creation_id」「place_id」というパラメータ名は、本来はインターネット広告を配信・計測するための仕組み(広告のクリック数を数える「トラッキング」というものです)でよく使われる形です。今回はこの広告計測の仕組みを悪用し、最終的な誘導先を`target=`の中に暗号化して隠していました。
💡 用語解説:リダイレクトとは
「リダイレクト」とは、あるリンクをクリックした際に、実は別のページへ自動的に転送される仕組みのことです。広告のクリック数を数える仕組みなどで日常的に使われる、それ自体は普通の技術です。今回のケースでは、この転送の仕組みが何重にも重ねられており、たどっていくとフランスの求人サイトの計測用リンクを経由して、最終的に全く無関係な詐欺サイトへ転送されるようになっていました。正規のサービスを経由することで、リンク先を怪しまれにくくする狙いがあると考えられます。
発見②:URLに紛れ込んでいた個人情報
リダイレクトの中身を1つずつ確認していく過程で、暗号化されていた文字列の中に、受信者本人のメールアドレスがそのまま埋め込まれていることが分かりました。おそらく、偽サイトに到着した際にログインフォームのメールアドレス欄を自動的に入力させ、「あなた宛てに届いた正規のメールだ」と信じ込ませるための仕組みだと考えられます。便利な自動入力機能が、逆に個人情報を運ぶ役目を果たしてしまっている形です。この部分は記事化にあたって完全に伏せ字にしています。
送信ルートの解析:投稿元は国内の企業回線
メールヘッダーを詳しく確認したところ、実際にこのメールが最初に投稿された場所は、次の通りでした。
| 実際の投稿元 | 14.13.18.1/日本国内、KDDIの企業向け回線(広島県) |
| 中継サーバー | 192.3.195.103/米国ニューヨーク州、HostPapa系VPS |
つまり、国内の企業向け回線から直接メールが投稿され、それが米国のVPSサーバーを経由して配信されていたことになります。国内の企業ネットワークが乗っ取られ、海外の中継サーバーへの踏み台にされている可能性が考えられます。
最終着地:乗っ取られた海外のサイト
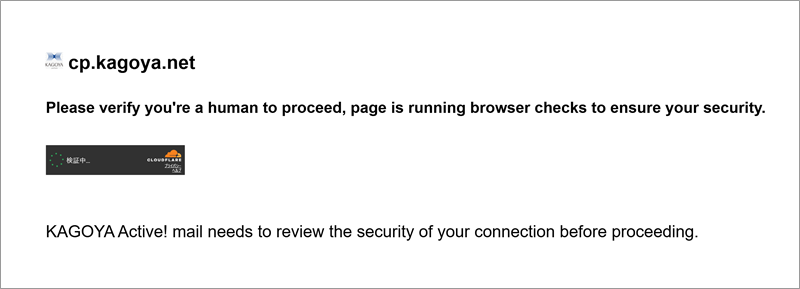
アクセスするとまず「人間かどうかの確認」画面が表示される
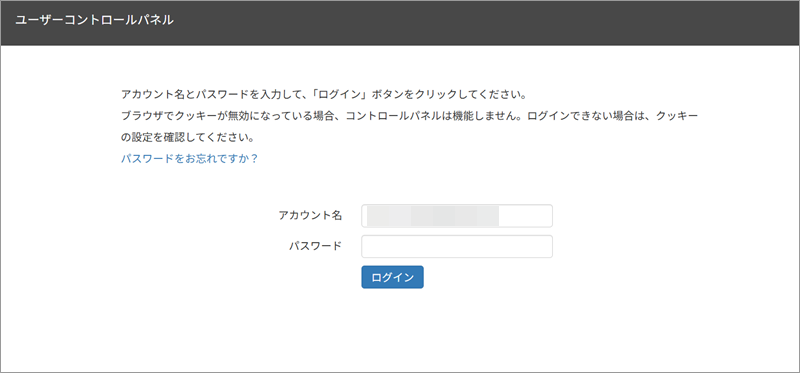
本物そっくりに作られた偽のKAGOYAログイン画面
最終的な着地先のドメインはstlukescommunitychurch.orgという、実在する海外の教会と見られるサイトでした。このサイトの中に「kagoya-net-customer-portal」という、いかにもKAGOYA専用に見えるフォルダ名が作られ、その中に偽のログイン画面が仕込まれていました。ホスティング先は194.11.246.60(ドイツの格安ホスティング事業者)です。本来の教会サイトの運営者は、おそらくこの詐欺には一切関与しておらず、サイトが乗っ取られて間借りされている被害者側と見られます。
注意点と対処法
- 連絡先メールアドレスの確認・変更などの通知は、メール内のリンクではなく、必ずKAGOYA公式サイトのコントロールパネルへ直接ログインして確認してください。
- リンク先のドメインが、広告配信サービスやトラッキングを思わせる複雑なパラメータを含んでいる場合は、特に注意してください。
- 「◇コントロールパネル>一般>○○」のような、いかにも管理画面の内部階層を思わせる文言があっても、それだけで正規のメールとは判断できません。
- 万一ログイン情報を入力してしまった場合は、直ちにKAGOYAのコントロールパネルのパスワードを変更し、サポートセンターへ正規の連絡先を通じてご連絡ください。
まとめ
今回のメールは、広告配信の仕組みを悪用した多段リダイレクトと、被害者のメールアドレスをURLに直接埋め込むという実装、さらには乗っ取られた海外の実在サイトへの着地という、複数の要素が組み合わさった手の込んだ詐欺でした。見慣れた業務連絡のような文面でも、メール内のリンクは開かず、必ず公式サイトから直接確認するようにしてください。
KAGOYA公式サイトにも、なりすましメールに関する注意喚起ページがあります。実際の事例が随時更新されていますので、合わせてご確認ください。
▶ 【重要 注意喚起】フィッシングメールにご注意ください|KAGOYA公式サイト
Data Provided by Heartland-Lab Security Research Unit / IPアドレス調査:ip-sc.net
使用配色テーマ:Charcoal
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体