「楽天カード有効期限のお知らせ」は詐欺!メールの通り道に「千葉県庁」「三重県」を装った偽の中継地点、実は中国とアメリカのクラウドサーバーだった巧妙ななりすましを解析
今回は楽天カードの有効期限更新を騙る詐欺メールです。メールの「通り道」を1つずつ辿っていくと、日本の県庁のような名前を騙る、かなり手の込んだ仕掛けが見つかりました。専門用語も出てきますが、できるだけ分かりやすく解説します。
📋 調査レポート:概要
| 受信日時 | 2026年9月16日(水)07:58 |
| 件名 | お客様へご案内がございます |
| 騙られたブランド | 楽天カード株式会社 |
| SPF/DKIM判定 | 共にPass(ただし詐欺師が用意したドメイン自身への認証であり、楽天を保証するものではない) |
| 危険度 | ★★★★★(5/5) |
⚠️ このメールは楽天カードとは一切関係ありません。楽天とは無関係の第三者が、実在のブランド名を無断で騙って送信しています。
届いたメールの内容
実際に届いたメールがこちらです。「有効期限迫る 9月末」という大きな文字と、「更新手続きの締切:2026年9月18日23:59」という具体的な期限を示して急がせる作りになっています。
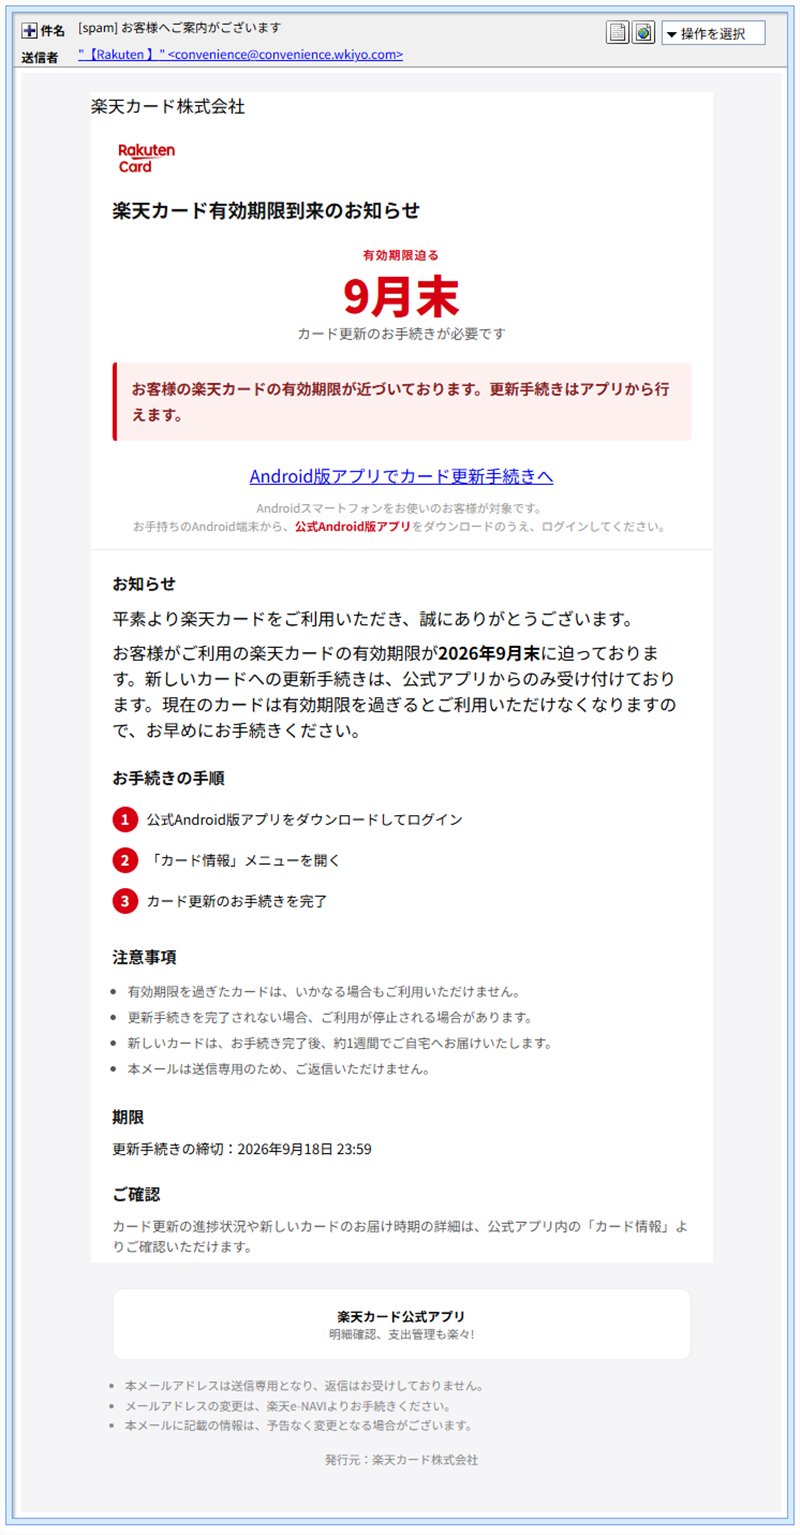
実際に届いた「楽天カード有効期限到来のお知らせ」を騙る詐欺メール
本文には「更新手続きは公式アプリからのみ受け付けております」とあり、Android版アプリのダウンロードへ誘導する作りになっています。実際の楽天カードでは、メールのリンクからカード更新の手続きを求めることはありません。
発見①:メールの「通り道」に紛れ込んだ偽の県庁
メールには、どのサーバーを経由して届いたかを記録する「Received」という項目があります。今回のメールのこの項目を確認すると、次のような、いかにも日本の県庁のような名前が記録されていました。
smtp.source-recovery.pref.chiba.jp
mail.e678e31.mie.jp
「pref.chiba.jp」は千葉県庁が実際に使うドメインの形式、「mie.jp」も三重県を連想させる名前です。ところが、これらの名前が本物かどうかを、名前の後ろにひもづく本当のコンピューターの住所(IPアドレス)で確かめてみると──
| 名乗っていた名前 | 本当の所在地 |
| 千葉県庁っぽい名前 | 183.68.43.226/中国・重慶 |
| 三重県っぽい名前 | 2.2.35.47/アメリカ(Oracle Cloud) |
💡 用語解説:サーバーの「名乗り」は誰でも自由に決められる
メールを中継するサーバーは、自分自身の名前(ホスト名)を自己申告する仕組みになっており、この名前は運営者が自由に決められます。これは、電話をかけてきた相手が「〇〇です」と名乗るのと同じで、名乗っている名前が本物かどうかは、名前だけでは分かりません。今回のように、名前が本物かをIPアドレス(実際の住所にあたる情報)で確認して初めて、ウソが見抜けます。
つまり詐欺師は、「pref.chiba.jp」「mie.jp」という、いかにも公的機関らしい名前をわざと選ぶことで、メールの中身を確認した人に「公的な機関を経由した正規のメールだ」と誤解させようとしていたと考えられます。実際には日本の県庁とは一切関係のない、中国とアメリカのクラウドサーバーでした。
発見②:本物の楽天サイトに「合言葉」を仕込む手口
このメールには、実はもう1つ別のリンクボタンが用意されていました。そのリンク先は、なんと本物の楽天ドメイン(login.account.rakuten.com)でした。
hxxps://login.account.rakuten[.]com/session/upgrade?token=@St.ott-v2.T-...(以下割愛)
ドメイン名だけを見ると本物の楽天なので、一見安全に見えてしまいます。しかしURLの後ろに付いている非常に長い文字列(トークン)は、いわば合言葉のようなもので、これを使うと特定のログイン状態を再現できてしまう可能性のある仕組みです。この合言葉がどこで作られ、なぜ詐欺師の手元にあるのかは分かりませんが、少なくとも正規の手続きで送られてくるものではありません。
💡 用語解説:ドメインが本物でも安心できない理由
「ドメインが本物だから安全」という考え方は、URLの後ろに付いている合言葉(トークン)まで見ていないと不十分です。玄関の住所が本物の家でも、誰かが勝手に作った合鍵を持っていれば中に入れてしまうのと同じイメージです。ドメイン名だけでなく、URL全体が正規の手続きで送られてきたものかどうかを確認する必要があります。
全体像:3つの誘導経路を持つ手の込んだ詐欺
今回のメールを整理すると、次のような多段階の仕組みになっていました。
- 送信基盤はMicrosoft Azure(大阪)上に構築され、実在のメール配信サービスの署名を借りて送信
- メールの通り道に「千葉県庁」「三重県」を装った偽の中継地点を追加し、正規メールらしく見せかけ
- 本文の「Android版アプリでカード更新」ボタンは、シンガポールのサーバー(
43.165.135.85)へ誘導 - もう1つのボタンは、本物の楽天ドメインに不正な合言葉を付けたURLへ誘導
これほど手の込んだ偽装は、当ブログで扱った中でも際立って巧妙な部類です。「県庁の名前が出てくるから安全」「本物の楽天ドメインだから安全」という一部分だけの安心材料は、いずれも根拠になりません。
注意点と対処法
- カードの更新手続きに関する通知は、メール内のリンクやアプリのダウンロード案内ではなく、必ず楽天カード公式サイトや楽天e-NAVIから直接確認してください。
- 楽天カードからのメールでは、カード番号や暗証番号を尋ねることはありません。
- メールの送信元表示や通り道の名前がもっともらしく見えても、それだけで安全とは判断できません。
- 「公式アプリからのみ受け付け」と案内するメールのリンクからアプリをダウンロードしないでください。公式アプリはお使いのスマートフォンのアプリストアから検索して入手してください。
- 万一情報を入力してしまった場合は、楽天カードの公式サイトから直ちにパスワードの再設定と、カード会社への連絡を行ってください。
まとめ
今回のメールは、日本の県庁を思わせる名前で送信経路を偽装し、さらに本物の楽天ドメインに不正な合言葉を仕込むという、二重三重の巧妙さを持つ詐欺でした。見た目のもっともらしさに惑わされず、公式サイトから直接確認する習慣を徹底してください。
楽天カードの公式サイトにも、不審メールに関する注意喚起ページがあります。実際の事例や見分け方が掲載されていますので、合わせてご確認ください。
Data Provided by Heartland-Lab Security Research Unit / IPアドレス調査:ip-sc.net
使用配色テーマ:Burgundy
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体