「プライム会員資格の停止」は詐欺!同じ文面を機械的に言い換えた2通を比較したら文字化けミスまで発覚、南ア・ウルグアイの乗っ取り回線から無関係企業を騙り、着地は同一拠点に集約する分業型フィッシングを解析
今回はAmazonプライム会員資格の停止を騙る詐欺メールなのですが、たまたま似た文面の2通を並べて比較する機会があり、詐欺師側の「舞台裏」がはっきり見える結果になりました。少しマニアックな内容ですが、じっくり解析します。
📋 調査レポート:概要
| 受信日時 | 2026年9月16日(水)09:51/10:14(2通) |
| 件名 | 【重要】更新のご案内について(アマゾンプライムの会員契約)/[spam] アマゾンプライムプランの更新のご案内について【重要】 |
| 騙られたブランド | Amazon(Amazonプライム) |
| SPF判定 | Softfail/Fail(いずれも送信元として認証されていない) |
| 危険度 | ★★★★☆(4/5) |
⚠️ このメールはAmazonとは一切関係ありません。Amazonおよび文中に登場する企業とは無関係の第三者が、なりすまして送信しています。
届いたメールの内容:ほぼ同じ文面が2通
同じ日の朝に、内容がほぼ同じ「プライム会員資格の停止」メールが2通届きました。ただし文面を突き合わせると、単語だけが機械的に類義語へ置き換えられていることが分かります。
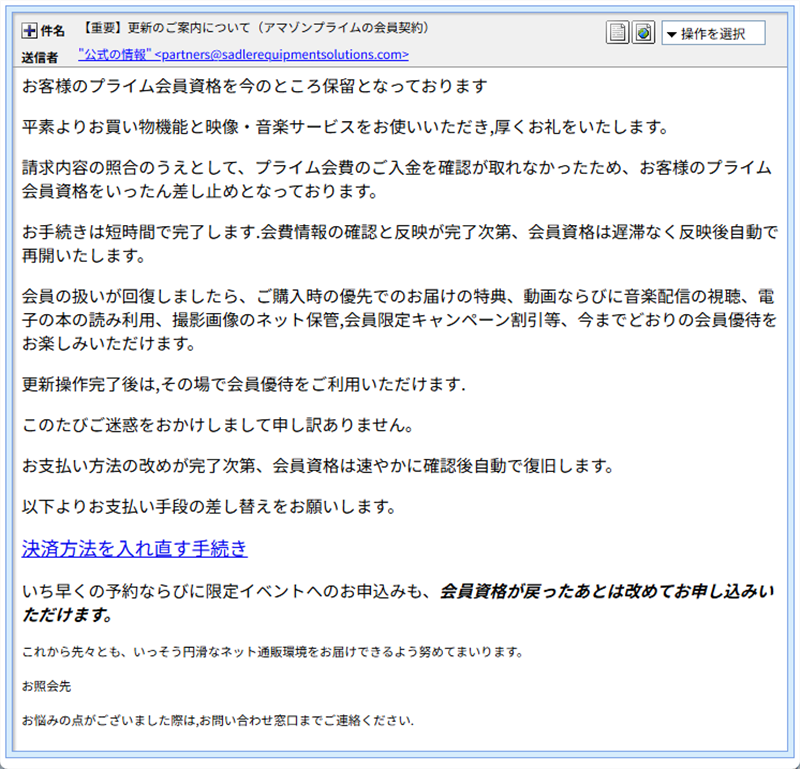
1通目:「プライム会員資格を今のところ保留」
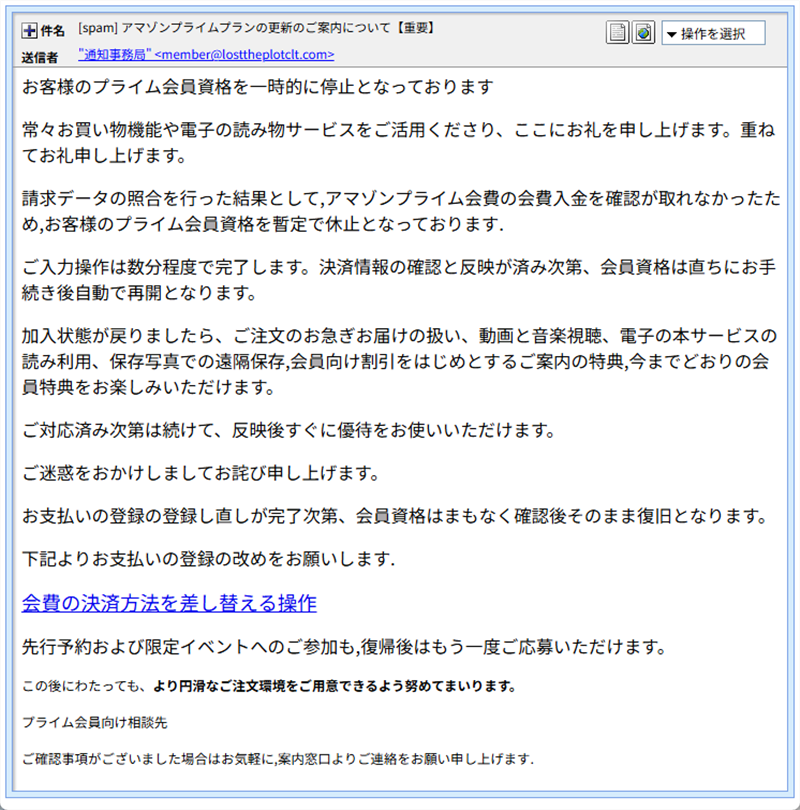
2通目:「プライム会員資格を一時的に停止」
発見①:単語を総取り替えする「スピニング」の跡
2通を並べると、文章の構成・改行位置・意味はすべて同じなのに、使われている単語だけがことごとく類義語に置き換えられています。
| 1通目 | 2通目 |
| 今のところ保留 | 一時的に停止 |
| 厚くお礼をいたします | 重ねてお礼申し上げます |
| 撮影画像のネット保管 | 保存写真での遠隔保存 |
| 決済方法を入れ直す手続き | 会費の決済方法を差し替える操作 |
これは人間が2パターン書いたのではなく、スパムフィルタの完全一致検出を回避するための自動言い換え(スピニング)ツールが、同じテンプレートから機械的にバリエーションを量産している典型的な痕跡です。日本語として微妙に不自然なのは、この自動処理の精度の限界が原因と考えられます。
発見②:スピニングが生んだ「文字化け」という副産物
2通目の本文には、次のように一文だけ完全に文字化けした箇所がありました。
ご掐蜗拎侯は眶尸镍刨で窗位します。疯貉攫鼠の澄千と瓤鼻が貉み肌妈、
柴镑获呈は木ちにお缄鲁き稿极瓢で浩倡となります。
1通目の対応箇所は「お手続きは短時間で完了します。会費情報の確認と反映が完了次第、会員資格は遅滞なく反映後自動で再開いたします。」でした。スピニングツールがこの一文だけ別の文字コード処理経路(Shift-JISや別のエンコーディングとして誤処理)を通ってしまい、簡体字のような文字の羅列に化けたと考えられます。機械的な言い換えに加えて文字コード変換まで失敗するという、二重のボロが出た形です。
送信ルートの解析:無関係の実在企業を騙る
差出人アドレスには、いずれも実在する国内外の企業のドメインが使われていました(Amazonとも今回の詐欺とも無関係な企業のため、名称は伏せます)。ただしSPF判定は1通目がSoftfail、2通目がFail。実際の送信元IPを調べたところ、それぞれ次のような場所からの送信でした。
| 1通目の送信元 | 102.249.12.16/南アフリカ・Telkom(家庭用ワイヤレス回線) |
| 2通目の送信元 | 179.26.79.251/ウルグアイ・ANTEL(家庭用DSL回線) |
💡 用語解説:「なりすまし」と「乗っ取り」の違い
「なりすまし(スプーフィング)」は、実在するドメインを差出人欄に無断で名乗るだけで、そのドメインの本当のメールサーバーは一切関与していません。一方「乗っ取り(コンプロマイズ)」は、実際にそのドメインのメールサーバーやアカウントが不正操作された状態です。今回はSPFが認証失敗している=正規のサーバーを経由していないことから、単なるなりすましであり、名前を騙られた企業自体に非はありません。
リンク先の解析:送信元はバラバラ、着地は同じ場所
本文中のリンクをたどると、それぞれ別ドメインを経由して最終的な偽ログインページに着地しました。
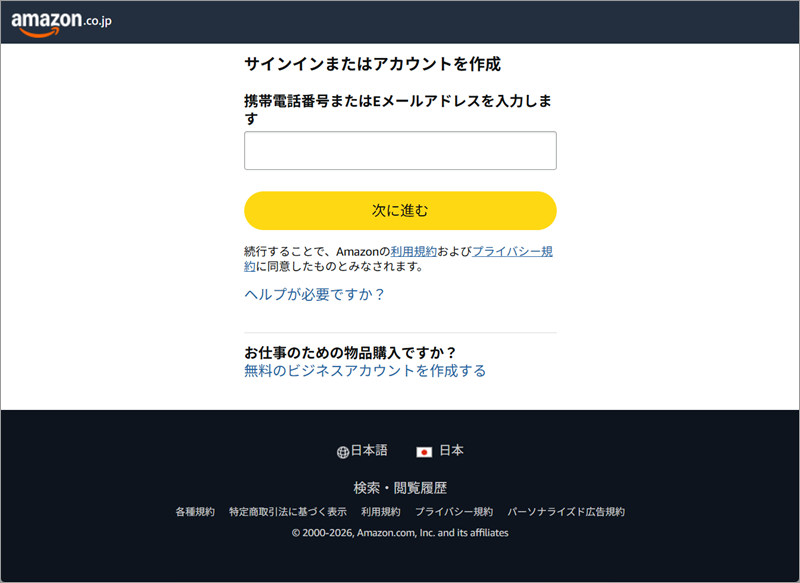
本物そっくりに作られた偽のAmazonサインインページ
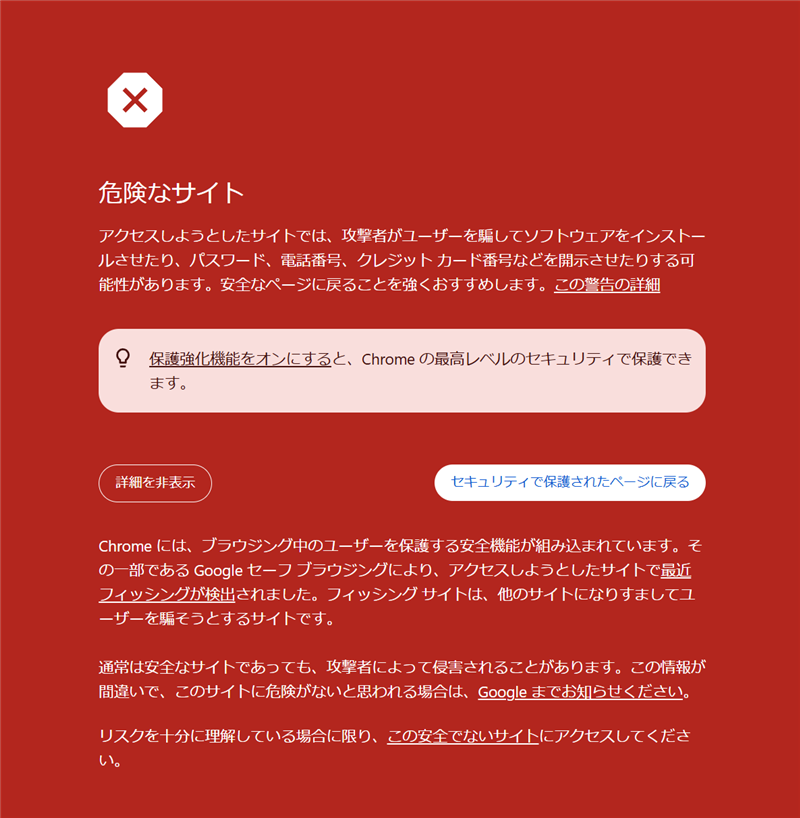
Google Chromeが既にフィッシングサイトとして警告・遮断していた
1通目はqxehju.info、2通目はe0pot2.infoという別ドメインに着地しましたが、IPアドレスを確認するとどちらも165.154.241.56という同一のシンガポール拠点(Scloud Pte Ltd)に集約されていました。着地先の165.154.241.56は、2通のドメインで完全に一致しています。
つまり、南アフリカとウルグアイという別大陸の乗っ取り済み家庭用回線から、無関係な実在企業のドメイン名を都度使い分けて大量配信しつつ、盗み取った認証情報を回収する拠点だけは単一のインフラに集約するという、送信担当と回収担当が分業化された組織的な詐欺キャンペーンの姿が見えてきます。
注意点と対処法
- プライム会員資格に関する通知は、メール内のリンクではなく、必ずAmazon公式サイト・公式アプリから直接ログインして確認してください。
- 日本語の言い回しが微妙に不自然な文面は、自動翻訳・自動言い換えツールを使った詐欺メールの可能性が高いサインです。
- 同じような内容のメールが複数の異なる差出人から届いた場合、それらは無関係な会社に見えても、同一の攻撃キャンペーンの一部である可能性があります。
- セキュリティソフトやブラウザが「危険なサイト」と警告した場合は、絶対に警告を回避してアクセスしないでください。
- 万一ログイン情報を入力してしまった場合は、直ちにAmazonのパスワードを変更し、注文履歴・支払い方法を確認してください。
まとめ
今回のメールは、一見すると別々の詐欺のようでいて、実は同じ攻撃キャンペーンの2つのバリエーションでした。送信元は世界中の乗っ取り済み家庭用回線に分散させつつ、最終的な回収拠点だけは1箇所に集約するという、組織的で分業化されたインフラが背景にあります。身に覚えのない会員資格停止の通知は、文面がどれだけ丁寧でも、必ず公式サイトで直接確認するようにしてください。
Data Provided by Heartland-Lab Security Research Unit / IPアドレス調査:ip-sc.net
使用配色テーマ:Forest
今、拡散中の詐欺メール
 三井住友カード・VJA「USJ貸切イベント当選」は実在キャンペーンへの便乗詐欺!公式発表は2027年1月なのに存在しない8/6締切をでっち上げる矛盾
 「口座が制限されます」は三井住友銀行を騙る詐欺メール!今朝のヨドバシ詐欺との意外な共通点も判明
 『YOU GOT RECORDED!』続報 ― 自社ドメイン詐称セクストーションが一夜にして100通、送信元はロシア・ロストフ州と判明
 【実録】「2年越しの毒電波を克服」魔改造B-CASカード販売メールの正体——6/17新KW対応版と称しYandex経由で届く違法勧誘の全手口を公開
 「Amazon Prime会費の引き落としに失敗」は詐欺メール!Unicode文字で”Amazon”を隠した送信者名と、ドコモ・auを騙る偽装Receivedヘッダーの正体