【実録公開】楽天証券「パスキー認証」に潜む罠!あなたの資産を狙う冷酷な犯行予告
【実録公開】[spam] 【楽天証券】パスキー認証未設定:アカウント保護のためご対応ください 解析レポート 1. 最近のスパム動向 今回ご紹介するのは「楽天証券」を騙るメールですが、その前に最近のスパム動向を解説します。ここ1か月、ymg.nagoyaの調査では、新生活に伴う資産運用ニーズを狙った「大手証券会社」へのなりすましが急増中。特に今回の「パスキー認証」のように、最新のセキュリティ用語を使い「設定しないと損をする、危険である」と不安を煽り、正常な判断を奪う手口が主流となっています。 ◇ 何を装ったメールか?:楽天証券のセキュリティ設定案内
◇ どこで見分けるか?:誘導先URLのドメイン「.cfd」という不審な末尾
◇ どう対処すべきか?:焦らず無視。必ず公式サイトのブックマークからログインを! | 【調査報告】最新の詐欺メール解析レポート
件名: [spam] 【楽天証券】パスキー認証未設定:アカウント保護のためご対応ください
※見出しに[spam]とあるのは、サーバー側で不審な送信元として自動検知された証拠です。
送信者: “楽天証券” <service@rakuten-sec.co.jp>
受信日時: 2026-04-26 11:39 | 送信者に関する情報の鑑定結果 送信者アドレスは本物を装っていますが、中身は公式サイトを装った真っ赤な偽物です。被害を未然に防ぐため、この解析結果を家族のLINEグループに転送して注意喚起してください。 | ※できる限り忠実に再現していますが、本物の詐欺メールとデザインが異なる場合もあります。
[+] 件名 [spam] 【楽天証券】パスキー認証未設定:アカウント保護のためご対応ください
送信者 “楽天証券” <service@rakuten-sec.co.jp>
平素より楽天証券をご利用いただき、誠にありがとうございます。 このたび、お客様の口座セキュリティ向上のため、重要なご案内を申し上げます。 当社では現在、より安全なログイン手段として「パスキー認証」の導入を進めております。
お客様のアカウントでは、本認証がまだ設定されていない状況を確認しております。 本機能を有効にすることで、ログイン時の本人確認が強化され、
第三者による不正アクセスや情報漏洩のリスクを低減できます。 ▼ 認証設定はこちら(所要時間:約2~3分)
https://www.raku●ten-sec.co.jp/login/(※伏せ字加工・リンク無効) 設定がお済みでない場合でも、ただちにアカウントが制限されるわけではございませんが、
セキュリティ強化の観点より、早期の設定をお願いしております。 引き続き安心してご利用いただくため、お時間のあるときに設定をご検討ください。 ■会社名:楽天証券株式会社
■本店所在地:〒107-0062 東京都港区南青山二丁目6番21号
■登録番号:関東財務局長(金商)第195号
■詳細情報:https://www.raku●ten-sec.co.jp
■お問い合わせ先:0120-885-696(平日 9:00~17:00 ※祝日除く) ※本メールは送信専用アドレスから配信しております。
※お心当たりのない場合は、本メールを破棄いただきますようお願い申し上げます。 | 解析レポート:犯人の目的と手口 【犯人の目的】 証券口座のログイン情報を盗み出し、資産を不正送金することです。
【メールのデザイン】 楽天証券の署名を悪用し、非常に事務的なトーンで構成されています。署名の電話番号「0120-885-696」は実在するものですが、これは信憑性を高めるための罠。電話させるのが目的ではなく、あくまでリンクを踏ませるための「安心材料」として記載されています。 【重要】公式サイトの警告
楽天証券:不審なメール・SMSにご注意ください | 「ヘッダー解析」デジタル鑑識結果 Received: from mail4.trainingseed.com (225.11.35.34.bc.googleusercontent.com [34.35.11.225]) これは送信に利用された情報であり、カッコ内のIPアドレスは「信頼できる送信者情報」です。Google Cloudを利用するのは、犯人が自身の足跡を消すためにGoogleの巨大なクラウドインフラを「隠れ蓑」として悪用している決定的な証拠です。 送信者メールアドレス: 偽装発覚(送信元ホストがGoogle Cloudであるのに対し、楽天ドメインを名乗っているため)
送信拠点: 南アフリカ ヨハネスブルグ
ホスティング: Google Cloud (Google LLC)
ドメイン登録: trainingseed.com (犯人が用意した発信用ドメイン) → ip-sc.netで送信元IPの解析詳細を見る | 誘導先詐欺サイトの潜伏先 リンク先URL: https://www.grav●ityanomaly.cfd/(※伏せ字含む)
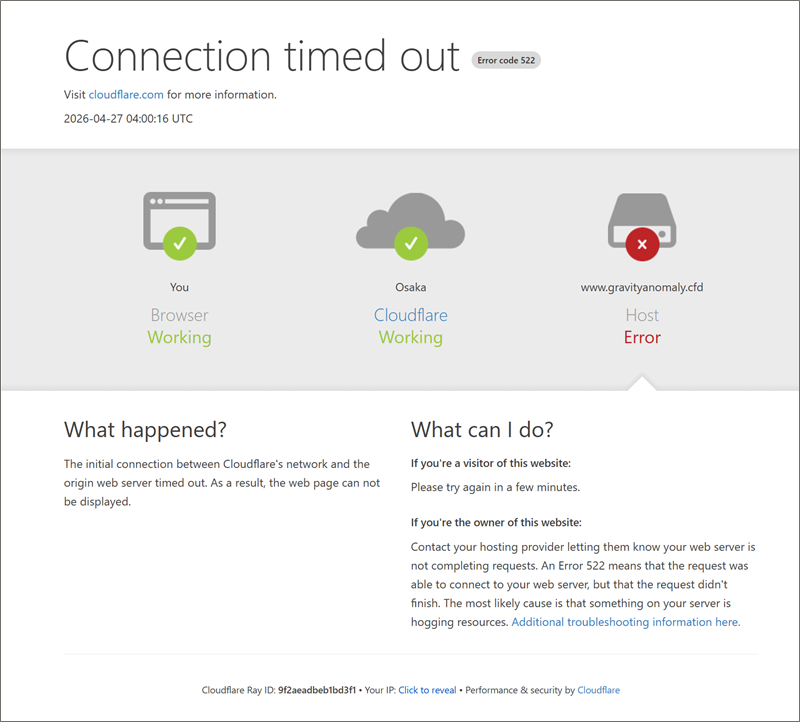
リンク先の状態: 現在は「Connection timed out Error code 522」が表示され、閉鎖または逃亡済み。これは通報を察知した犯人がサーバーを遮断した「証拠」です。 【サイト回線関連情報】
ドメイン: www.gravityanomaly.cfd
IPアドレス: 104.21.72.195
国名: カナダ トロント
ホスティング: Cloudflare, Inc.
ドメイン登録日: 2026年4月頃(犯行直前に取得された使い捨てドメイン) | → ip-sc.netで詐欺サイトの拠点を表示
| 【公開】逃亡した詐欺サイトの残骸 犯人はCloudflareの匿名性を悪用していましたが、足がつくのを恐れサーバーを停止しました。しかし、一度でも入力した情報は既に犯人の手に渡っている可能性があります。 | 犯行予告:あなたの資産が狙われています 【今回の危険度: ★★★★★ (極めて危険)】 このメールは単なる「迷惑メール」ではありません。あなたの証券口座を空にするための「犯行予告」です。身近な人が騙されてからでは手遅れです。この記事のURLをコピーして、家族のLINEグループで『これ気をつけて!』と共有してあげてください。 | 他の「楽天証券」関連の詐欺事例を検索する |
🛡️ Heartland 管理者が推奨する「究極の対策セット」
① 【最強の物理防壁】YubiKey 5 NFC 🔑
パスワードが盗まれても、物理的な「鍵」がない限りログインさせない究極の対策です。
Amazonで詳細を見る
② 【定番の安心】ウイルスバスター クラウド 3年版 🛡️
巧妙な詐欺サイトを自動で検知・ブロック。手間をかけずに守りたい方に最適です。
Amazonで詳細を見る