<?xml version="1.0" encoding="UTF-8"?><feed
	xmlns="http://www.w3.org/2005/Atom"
	xmlns:thr="http://purl.org/syndication/thread/1.0"
	xml:lang="ja"
	>
	<title type="text">HEARTLAND</title>
	<subtitle type="text">The Endress Run</subtitle>

	<updated>2026-10-26T23:03:32Z</updated>

	<link rel="alternate" type="text/html" href="https://ymg.nagoya" />
	<id>https://ymg.nagoya/feed/atom/</id>
	<link rel="self" type="application/atom+xml" href="https://ymg.nagoya/feed/atom/" />

	<generator uri="https://wordpress.org/" version="7.1.3">WordPress</generator>
<icon>https://ymg.nagoya/wp-content/uploads/2019/04/cropped-logo-32x32.png</icon>
<link rel="hub" href="https://pubsubhubbub.appspot.com" />
<link rel="hub" href="https://pubsubhubbub.superfeedr.com" />
<link rel="hub" href="https://websubhub.com/hub" />
<link rel="self" href="https://ymg.nagoya/feed/atom/" />
	<link rel='hub' href='https://ymg.nagoya/?pushpress=hub' />
	<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[【SAISON ID】ポイント資産保護のためのお手続きご案内｜セゾンカードを騙る詐欺メール、本物そっくりのNetアンサー偽ログイン画面に誘導]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/saison-id-point-protection/" />

		<id>https://ymg.nagoya/?p=53772</id>
		<updated>2026-10-26T23:03:32Z</updated>
		<published>2026-10-26T23:03:32Z</published>
		<category scheme="https://ymg.nagoya" term="セゾンカード" /><category scheme="https://ymg.nagoya" term="便乗詐欺" /><category scheme="https://ymg.nagoya" term="本人確認" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="Netアンサー" /><category scheme="https://ymg.nagoya" term="SAISON ID" /><category scheme="https://ymg.nagoya" term="クレディセゾン" /><category scheme="https://ymg.nagoya" term="フィッシング" /><category scheme="https://ymg.nagoya" term="リンク偽装" /><category scheme="https://ymg.nagoya" term="不正ログイン" /><category scheme="https://ymg.nagoya" term="偽ログイン" /><category scheme="https://ymg.nagoya" term="迷惑メール対策" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026-10-26 &#124; brand=セゾンカード &#124; sender_geo=ポーランド &#124; site_geo=unknown &#124; spf=fail &#124; dkim=unknown &#124; cloa [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/saison-id-point-protection/">【SAISON ID】ポイント資産保護のためのお手続きご案内｜セゾンカードを騙る詐欺メール、本物そっくりのNetアンサー偽ログイン画面に誘導</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/saison-id-point-protection/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026-10-26 | brand=セゾンカード | sender_geo=ポーランド | site_geo=unknown | spf=fail | dkim=unknown | cloaking=no</div>
<div style="background: #111; padding: 24px 18px; line-height: 1.9; font-size: 16px; color: #ddd;">
<p style="color: #ddd; margin: 0 0 16px;">こんばんは、Heartland-Labです。夜、ひと息ついたところでスマホを開いたら、「24時間以内に本人確認を」というメールが届いていた。そんなとき、気になって落ち着かなくなりませんか？</p>
<p style="color: #ddd; margin: 0 0 24px;">今回ご紹介するのは、セゾンカードの会員サイト「Netアンサー」への、不正ログインの疑いを装ったメールです。先に結論をお伝えすると、<strong style="color: #fdeef0;">このメールは詐欺です。リンクは開かず、ID・パスワードも入力しないでください。</strong>期限で急かす文面の裏に、いくつもの仕掛けが見つかりました。順番にご紹介します。</p>
<div style="background: linear-gradient(135deg,#6d1f2a,#3d0f17); border: 2px solid #f0a8b4; border-radius: 12px; padding: 28px 24px; margin: 0 0 24px;">
<p style="color: #f0a8b4; font-size: 14px; margin: 0 0 6px; letter-spacing: 1px;">Heartland-Lab 専門調査レポート｜2026年10月27日時点</p>
<p style="color: #fdeef0; font-size: 22px; font-weight: bold; line-height: 1.5; margin: 0 0 18px;">「【SAISON ID】ポイント資産保護のためのお手続きご案内」はセゾンカードを騙るフィッシングメール</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px;">
<tbody>
<tr>
<td style="color: #f7c8d0; padding: 8px 10px; border-bottom: 1px solid #a04555; width: 34%; vertical-align: top;">受信日時</td>
<td style="color: #fdeef0; padding: 8px 10px; border-bottom: 1px solid #a04555;">2026年10月26日 21:51</td>
</tr>
<tr>
<td style="color: #f7c8d0; padding: 8px 10px; border-bottom: 1px solid #a04555; vertical-align: top;">手口</td>
<td style="color: #fdeef0; padding: 8px 10px; border-bottom: 1px solid #a04555;">「不正ログインの疑い」「24時間以内」と急かし、Netアンサーそっくりの偽ログイン画面でIDとパスワードを盗む</td>
</tr>
<tr>
<td style="color: #f7c8d0; padding: 8px 10px; border-bottom: 1px solid #a04555; vertical-align: top;">危険度</td>
<td style="color: #fdeef0; padding: 8px 10px; border-bottom: 1px solid #a04555;">★★★★☆（4/5）</td>
</tr>
<tr>
<td style="color: #f7c8d0; padding: 8px 10px; border-bottom: 1px solid #a04555; vertical-align: top;">偽装の手の込み具合</td>
<td style="color: #fdeef0; padding: 8px 10px; border-bottom: 1px solid #a04555;">★★★★☆（4/5）</td>
</tr>
<tr>
<td style="color: #f7c8d0; padding: 8px 10px; border-bottom: 1px solid #a04555; vertical-align: top;">送信元IP</td>
<td style="color: #fdeef0; padding: 8px 10px; border-bottom: 1px solid #a04555;"><a style="color: #f0a8b4;" href="https://ip-sc.net/ja/r/188.124.178.63" target="_blank" rel="noopener noreferrer"><code>188.124.178.63</code></a>（ポーランド・ポモージェ県／現地の通信事業者）</td>
</tr>
<tr>
<td style="color: #f7c8d0; padding: 8px 10px; border-bottom: 1px solid #a04555; vertical-align: top;">SPF／DKIM</td>
<td style="color: #fdeef0; padding: 8px 10px; border-bottom: 1px solid #a04555;">SPF：softfail（失敗寄りの判定）／DKIM：署名はあるが検証結果の記載がなく判定不能</td>
</tr>
<tr>
<td style="color: #f7c8d0; padding: 8px 10px; border-bottom: 1px solid #a04555; vertical-align: top;">誘導先</td>
<td style="color: #fdeef0; padding: 8px 10px; border-bottom: 1px solid #a04555;"><code style="color: #fdeef0;">hxxps://ternson[.]pkkik[.]info/</code> など3つの使い捨てドメイン（セゾンとは無関係）</td>
</tr>
<tr>
<td style="color: #f7c8d0; padding: 8px 10px; vertical-align: top;">ヘッダー解析情報</td>
<td style="color: #fdeef0; padding: 8px 10px;">※メールヘッダー詳細は個人情報保護のため非掲載</td>
</tr>
</tbody>
</table>
</div>
<div style="background: #1a0a0c; border-left: 6px solid #cc0000; border-radius: 6px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #ff5c5c; font-size: 20px; font-weight: bold; margin: 0 0 6px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/26a0.png" alt="⚠" class="wp-smiley" style="height: 1em; max-height: 1em;" /> このメールは偽物です。セゾンカードからのメールではありません</p>
<p style="color: #fdeef0; margin: 0;">「資産を守るため」と言われると、つい従いたくなります。しかし、本当に危険なのは、このメールのリンクのほうです。押す前に、このページの内容を参考にしてください。</p>
</div>
<h2 style="color: #f0a8b4; font-size: 22px; border-bottom: 2px solid #a04555; padding-bottom: 6px; margin: 0 0 14px;">届いた詐欺メール（本文の再現）</h2>
<p style="color: #ddd; margin: 0 0 10px;">検索で見つけやすいよう、本文を再現します。表示されているアドレスは、そのまま載せています。実際のリンク先は、うっかり押してしまわないよう「hxxps」「[.]」に置き換えて、横に書き添えました。</p>
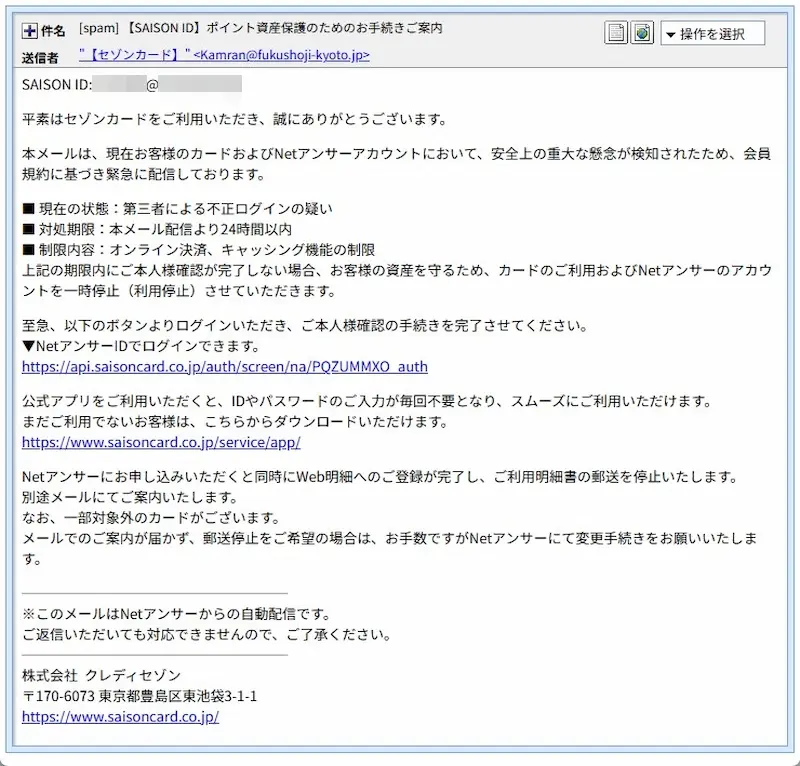
<pre style="background: #1c1c1c; color: #e5e5e5; border: 1px solid #444; border-radius: 8px; padding: 16px; font-size: 14px; line-height: 1.7; white-space: pre-wrap; margin: 0 0 16px;">件名：【SAISON ID】ポイント資産保護のためのお手続きご案内
差出人：【セゾンカード】

SAISON ID：（受信者のメールアドレスがそのまま表示）

平素はセゾンカードをご利用いただき、誠にありがとうございます。

本メールは、現在お客様のカードおよびNetアンサーアカウントにおいて、安全上の重大な懸念が検知されたため、会員規約に基づき緊急に配信しております。

■ 現在の状態：第三者による不正ログインの疑い
■ 対処期限：本メール配信より24時間以内
■ 制限内容：オンライン決済、キャッシング機能の制限
上記の期限内にご本人様確認が完了しない場合、お客様の資産を守るため、カードのご利用およびNetアンサーのアカウントを一時停止（利用停止）させていただきます。

至急、以下のボタンよりログインいただき、ご本人様確認の手続きを完了させてください。
▼NetアンサーIDでログインできます。
https://api.saisoncard.co.jp/auth/screen/na/PQZUMMXO_auth
（画面の表示。実際のリンク先は hxxps://ternson[.]pkkik[.]info/ で始まるアドレス）

公式アプリをご利用いただくと、IDやパスワードのご入力が毎回不要となり、スムーズにご利用いただけます。
まだご利用でないお客様は、こちらからダウンロードいただけます。
https://www.saisoncard.co.jp/service/app/
（画面の表示。実際のリンク先は hxxps://sqafpurgitor[.]fiv5ee8[.]info/ で始まるアドレス）

Netアンサーにお申し込みいただくと同時にWeb明細へのご登録が完了し、ご利用明細書の郵送を停止いたします。
別途メールにてご案内いたします。
なお、一部対象外のカードがございます。
メールでのご案内が届かず、郵送停止をご希望の場合は、お手数ですがNetアンサーにて変更手続きをお願いいたします。

───────────────────
※このメールはNetアンサーからの自動配信です。
ご返信いただいても対応できませんので、ご了承ください。
───────────────────
株式会社 クレディセゾン
〒170-6073 東京都豊島区東池袋3-1-1
https://www.saisoncard.co.jp/
（画面の表示。実際のリンク先は hxxps://sqafwallast[.]2nk854d[.]info/ で始まるアドレス）</pre>
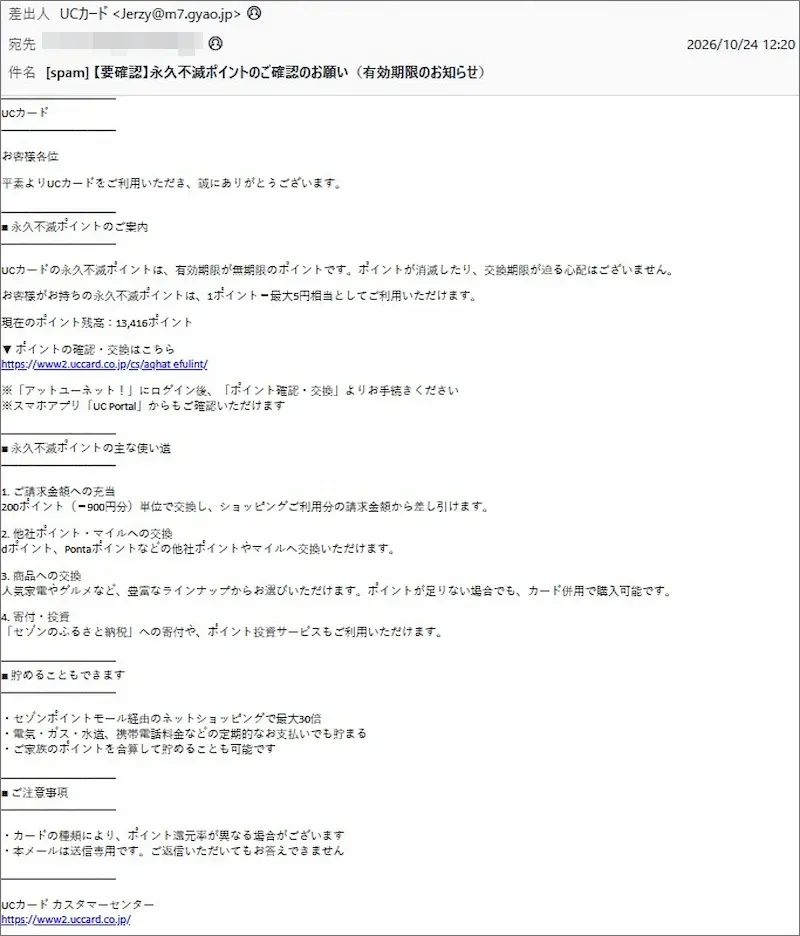
<div style="text-align: center; margin: 20px 0 6px;"><img fetchpriority="high" decoding="async" class="alignnone size-full wp-image-53782" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h57_39.webp" alt="" width="800" height="766" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h57_39.webp 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h57_39-300x287.webp 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h57_39-768x735.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h57_39-530x507.webp 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h57_39-565x541.webp 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h57_39-710x680.webp 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h57_39-725x694.webp 725w" sizes="(max-width: 800px) 100vw, 800px" /></div>
<p style="color: #f7c8d0; text-align: center; font-size: 14px; margin: 0 0 28px;">▲ 実際に届いた詐欺メールの画面（2026年10月26日受信）</p>
<p style="color: #ddd; margin: 0 0 28px;">「現在の状態」「対処期限」「制限内容」と、箇条書きで整理されていて、一見、事務的で落ち着いた案内に見えます。しかしよく見ると、<span style="color: #cc0000; font-weight: bold;">「24時間以内」</span>という短い期限と、<strong style="color: #fdeef0;">「アカウントを一時停止」</strong>という脅しが並んでいます。考える時間を奪って、リンクを押させるための組み立てです。</p>
<h2 style="color: #f0a8b4; font-size: 22px; border-bottom: 2px solid #a04555; padding-bottom: 6px; margin: 0 0 14px;">件名の「ポイント資産保護」は、本文のどこにも出てこない</h2>
<p style="color: #ddd; margin: 0 0 10px;">件名は「【SAISON ID】<strong style="color: #fdeef0;">ポイント資産保護</strong>のためのお手続きご案内」ですが、本文には、ポイントの話が1行も出てきません。書かれているのは、「不正ログインの疑い」「オンライン決済・キャッシング機能の制限」「Netアンサーの利用停止」だけです。</p>
<p style="color: #ddd; margin: 0 0 10px;">さらに本文の後半には、「Netアンサーにお申し込みいただくとWeb明細に登録され、郵送を停止します」という、ログインの話とは関係のない案内が続きます。本物の案内文を、そのまま貼り付けたものとみられます。</p>
<p style="color: #ddd; margin: 0 0 28px;">件名を「ポイントが守られる」と安心させる言葉にしておきながら、中身は別物だったというわけです。社名も、「株式会社」と「クレディセゾン」の間で、不自然な位置で改行されていました。本物の会社のメールなら、まずこうはなりません。</p>
<h2 style="color: #f0a8b4; font-size: 22px; border-bottom: 2px solid #a04555; padding-bottom: 6px; margin: 0 0 14px;">表示は本物のセゾン、実際のリンク先は別のドメイン</h2>
<p style="color: #ddd; margin: 0 0 10px;">メールには、リンクが3か所あります。画面に表示されているアドレスは、<code style="color: #fdeef0;">api.saisoncard.co.jp</code>、<code style="color: #fdeef0;">www.saisoncard.co.jp/service/app/</code>、<code style="color: #fdeef0;">www.saisoncard.co.jp</code>と、どれもセゾンの本物のドメインです。</p>
<p style="color: #ddd; margin: 0 0 10px;">ところが、実際に押したときの行き先は、<strong style="color: #fdeef0;">3か所とも別々の、セゾンとは無関係のドメイン</strong>でした。<code style="color: #fdeef0;">ternson[.]pkkik[.]info</code>、<code style="color: #fdeef0;">sqafpurgitor[.]fiv5ee8[.]info</code>、<code style="color: #fdeef0;">sqafwallast[.]2nk854d[.]info</code>と、名前もばらばらですが、アドレスの末尾は共通でした。同じ行き先を、使い捨てのドメインに分けて用意しているとみられます。</p>
<p style="color: #ddd; margin: 0 0 28px;"><span style="color: #cc0000; font-weight: bold;">メールに表示されたアドレスが本物に見えても、それだけでは安心できません。</span>見えている文字と、押したときの行き先は、別々に設定できてしまうからです。</p>
<div style="background: #fdeef0; border: 2px solid #f0a8b4; border-radius: 10px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #3d0f17; font-weight: bold; font-size: 17px; margin: 0 0 8px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/1f4a1.png" alt="💡" class="wp-smiley" style="height: 1em; max-height: 1em;" />ここで！ 用語のかんたん解説</p>
<p style="color: #3d0f17; margin: 0 0 8px;"><strong>「Netアンサー」「SAISON ID」とは？</strong><br />
セゾンカードの会員向けサイトで、利用明細の確認などに使うログイン用のIDです。ここのIDとパスワードが盗まれると、なりすましで操作される恐れがあります。</p>
<p style="color: #3d0f17; margin: 0 0 8px;"><strong>「SPF」「DKIM」とは？</strong><br />
どちらも、メールが正しい送信元から届いたかを調べるための仕組みです。今回は、SPFが「softfail（この送信元は推奨されていない、という失敗寄りの判定）」で、DKIMは検証結果が確認できませんでした。</p>
<p style="color: #3d0f17; margin: 0;"><strong>「見えない文字（ゼロ幅文字）」とは？</strong><br />
画面には何も表示されない、幅のない文字のことです。普通の文章の中に混ぜても、読む人には気づかれません。</p>
</div>
<h2 style="color: #f0a8b4; font-size: 22px; border-bottom: 2px solid #a04555; padding-bottom: 6px; margin: 0 0 14px;">送信ルートと偽装の判定</h2>
<p style="color: #ddd; margin: 0 0 10px;">ここからは、詳しく調べると分かったことをご紹介します。</p>
<ul style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeef0;">送信元はセゾンではありません。</strong>差出人のアドレスは、日本国内の第三者のドメインでした。セゾンとは何の関係もなく、持ち主が別にいるドメインが悪用されたとみられます。表示名だけが「【セゾンカード】」と付けられています。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeef0;">実際の送信元IPはポーランドでした。</strong>受信したサーバーに記録された送信元は <a style="color: #f0a8b4;" href="https://ip-sc.net/ja/r/188.124.178.63" target="_blank" rel="noopener noreferrer"><code>188.124.178.63</code></a> で、調べるとポーランド・ポモージェ県にある、現地の通信事業者のものでした。メールの中では日本のドメインを名乗っていましたが、実際に送ってきた場所とは食い違っています。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeef0;">SPF（送信元の認証）は、softfail（失敗寄りの判定）でした。</strong>「このドメインの持ち主は、このサーバーからの送信を推奨していない」という意味で、少なくとも本物の証明にはなりません。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeef0;">DKIM（改ざん防止の署名）</strong>は、署名自体は付いていましたが、検証結果の記録がなく、当サイトでは判定できませんでした。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeef0;">受信者のメールアドレスが、「SAISON ID」としてそのまま差し込まれていました。</strong>いかにも「あなた個人の確認です」と思わせる仕掛けですが、メールアドレスは、宛先を一斉に差し替えるだけで入れられます。</li>
</ul>
<p style="color: #ddd; margin: 0 0 28px;">※メールヘッダー詳細は個人情報保護のため非掲載です。</p>
<h2 style="color: #f0a8b4; font-size: 22px; border-bottom: 2px solid #a04555; padding-bottom: 6px; margin: 0 0 14px;">単語の途中に仕込まれた「目に見えない文字」</h2>
<p style="color: #ddd; margin: 0 0 10px;">本文のHTMLを調べると、画面には出ない見えない文字が、全部で10個混ぜられていました。たとえば「Net」の途中や、「重大」の間、「ご本人様」の途中などです。見つけ方は、メール本文をテキストエディタに貼り付けたり、文字コードの一覧として表示したりすることです。普通は見えない記号が、そこで初めて姿を現します。</p>
<p style="color: #ddd; margin: 0 0 28px;">人間の目には、何も混ざっていないように見えます。しかし、機械が「Netアンサー」「重大」といった言葉で危険なメールを見つけようとしても、間に見えない文字が挟まっていると、同じ言葉として認識しづらくなります。迷惑メールの自動判定をすり抜けるための工夫とみられます。なお、差出人名と件名には、この細工は見つかりませんでした。</p>
<h2 style="color: #f0a8b4; font-size: 22px; border-bottom: 2px solid #a04555; padding-bottom: 6px; margin: 0 0 14px;">偽サイトの詳細：警告 → 読み込み画面 → 偽のログイン画面</h2>
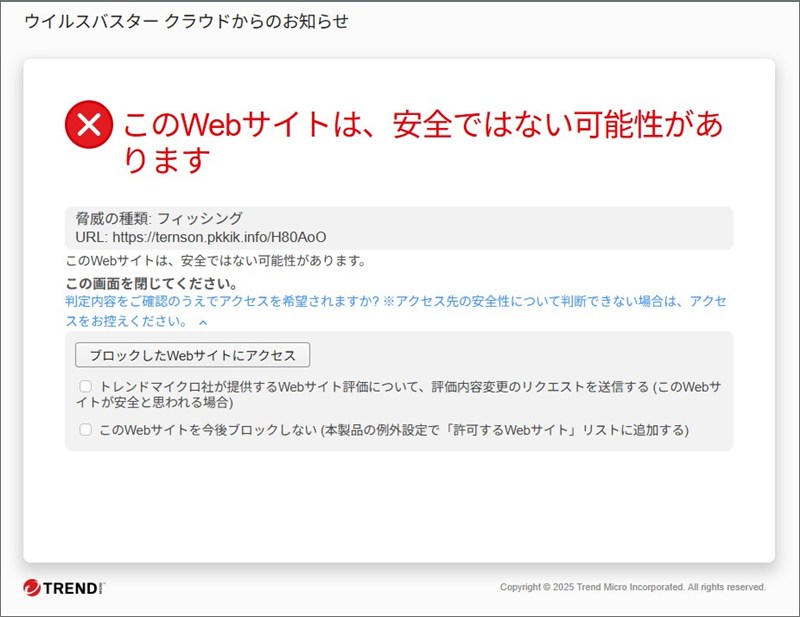
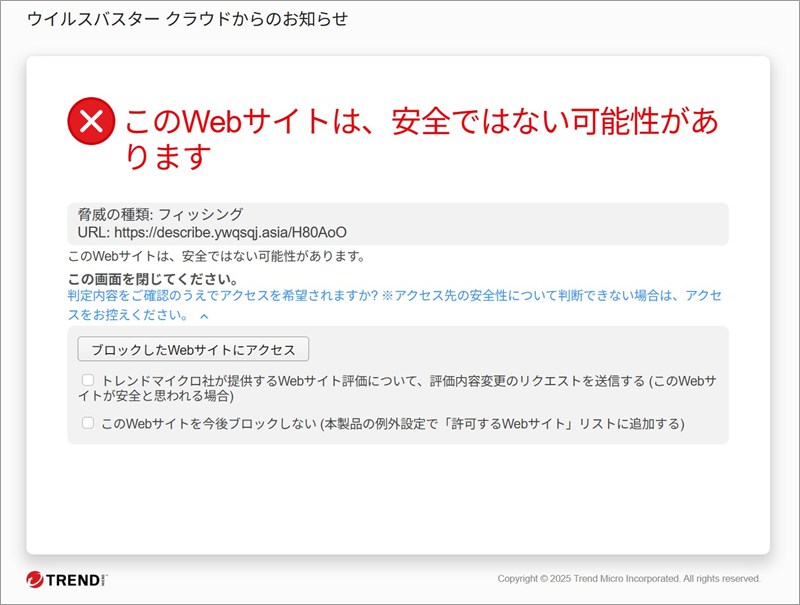
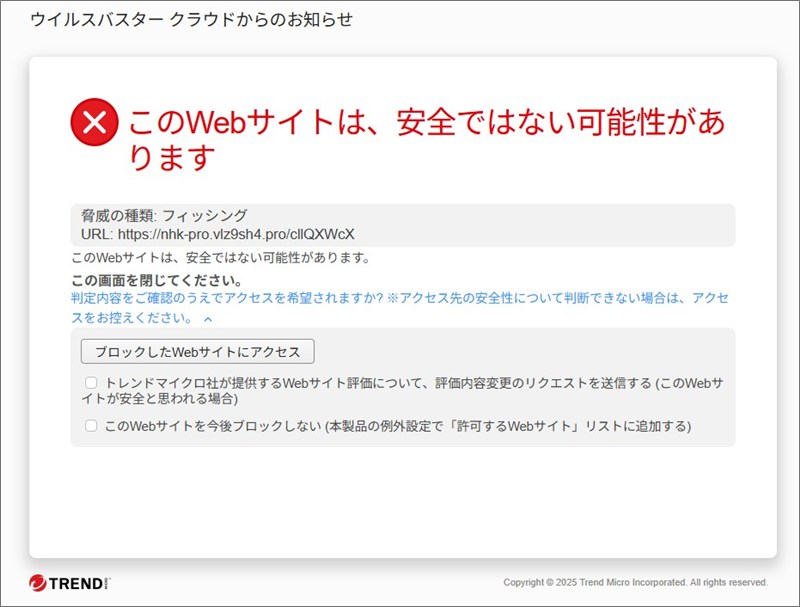
<p style="color: #ddd; margin: 0 0 10px;">リンク先の1つ（<code style="color: #fdeef0;">hxxps://ternson[.]pkkik[.]info/</code>）を、当サイトの調査環境で確認しました。まず表示されたのは、セキュリティソフトの警告画面です。「このWebサイトは、安全ではない可能性があります」「脅威の種類：フィッシング」と表示され、画面を閉じるよう案内されていました。</p>
<div style="text-align: center; margin: 20px 0 6px;"><img decoding="async" class="alignnone size-full wp-image-53781" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_42.jpg" alt="" width="800" height="617" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_42.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_42-300x231.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_42-768x592.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_42-530x409.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_42-565x436.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_42-710x548.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_42-725x559.jpg 725w" sizes="(max-width: 800px) 100vw, 800px" /></div>
<p style="color: #f7c8d0; text-align: center; font-size: 14px; margin: 0 0 20px;">▲ 第1段階：セキュリティソフトが出したフィッシングの警告</p>
<p style="color: #ddd; margin: 0 0 10px;">この警告が出た場合は、先へ進まず、画面を閉じてください。当サイトでは、調査のために警告を承知のうえで表示しています。次に、「読み込み中です」という画面が出ます。</p>
<div style="text-align: center; margin: 20px 0 6px;"><img decoding="async" class="alignnone size-full wp-image-53780" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_59.jpg" alt="" width="800" height="519" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_59.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_59-300x195.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_59-768x498.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_59-530x344.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_59-565x367.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_59-710x461.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h58_59-725x470.jpg 725w" sizes="(max-width: 800px) 100vw, 800px" /></div>
<p style="color: #f7c8d0; text-align: center; font-size: 14px; margin: 0 0 20px;">▲ 第2段階：読み込み中を装う画面</p>
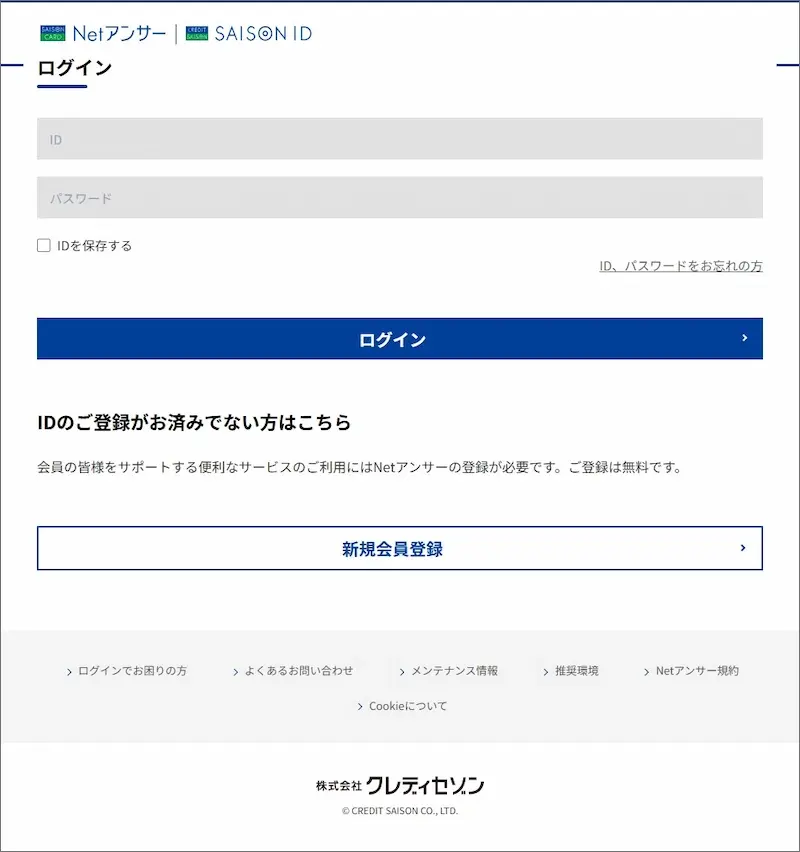
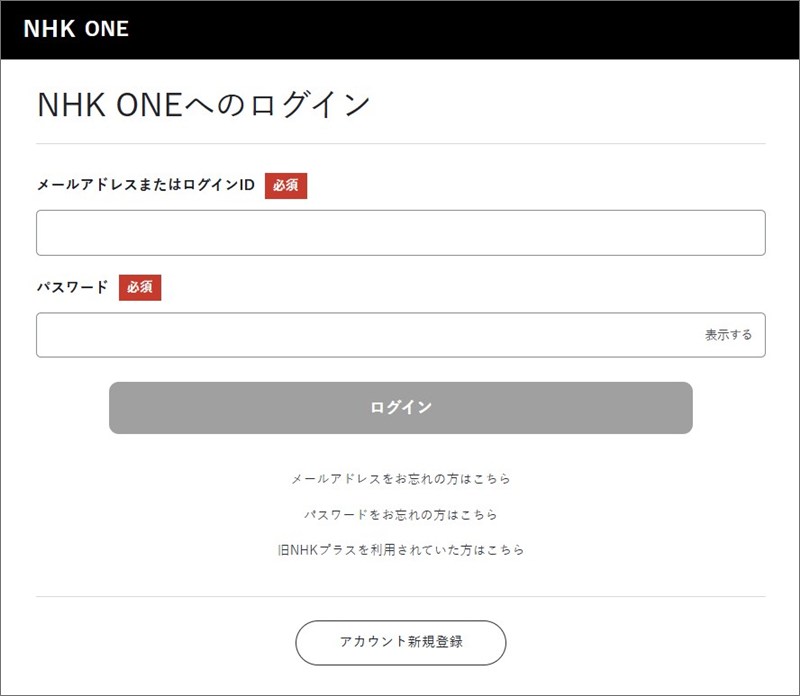
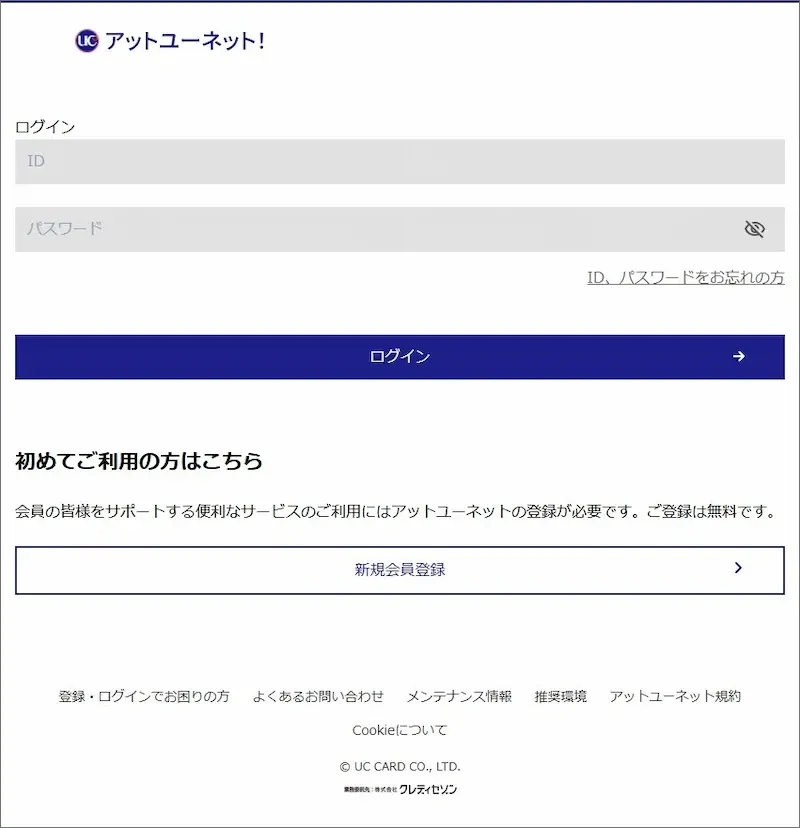
<p style="color: #ddd; margin: 0 0 10px;">その後、本物そっくりのログイン画面に切り替わりました。</p>
<div style="text-align: center; margin: 20px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53779" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h59_26.webp" alt="" width="800" height="852" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h59_26.webp 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h59_26-282x300.webp 282w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h59_26-768x818.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h59_26-498x530.webp 498w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h59_26-531x565.webp 531w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h59_26-667x710.webp 667w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h59_26-681x725.webp 681w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #f7c8d0; text-align: center; font-size: 14px; margin: 0 0 20px;">▲ 第3段階：本物そっくりの偽のログイン画面</p>
<p style="color: #ddd; margin: 0 0 10px;">「Netアンサー｜SAISON ID」のロゴ、ID・パスワードの入力欄、「IDを保存する」、「新規会員登録」、画面の下の「ログインでお困りの方」などの案内リンクまで、細かく作り込まれています。<span style="color: #cc0000; font-weight: bold;">ここにIDとパスワードを入力すると、そのまま攻撃者に盗まれます。</span>掲載した画面は、何も入力していない状態です。</p>
<p style="color: #ddd; margin: 0 0 28px;">また、当サイトの確認では、開く人や環境によって表示を切り替える仕組み（クローキング）は見られませんでした。リンク先のサーバーが実際にどこにあるのかは、確認できていません。</p>
<h2 style="color: #f0a8b4; font-size: 22px; border-bottom: 2px solid #a04555; padding-bottom: 6px; margin: 0 0 14px;">注意点と対処法</h2>
<ol style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #fdeef0;">メールのリンクは押さず、ID・パスワードも入力しません。</strong>Netアンサーを確認したいときは、公式アプリや、いつも使っているブックマークから、自分で開き直してください。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #fdeef0;">「24時間以内」と急かされても、慌てる必要はありません。</strong>本当に利用に影響があるなら、公式アプリやWebサイトに、お知らせが出ます。いったん手を止めて、家族や周りの人にも見せてみてください。</li>
<li style="color: #ddd; margin-bottom: 8px;">セキュリティソフトの警告が出たら、先へ進まず、画面を閉じてください。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #fdeef0;">もし入力してしまったら、自分を責めずに、すぐ動いてください。</strong>公式の入口から、パスワードを変更します。同じパスワードを他のサービスでも使っていたら、そちらも変更してください。カードの利用明細に身に覚えのないものがないかも確認し、不安があれば、カード裏面に載っている窓口へ連絡しましょう。</li>
<li style="color: #ddd; margin-bottom: 8px;">お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。</li>
</ol>
<p style="color: #ddd; margin: 0 0 28px;">個人情報の漏えいが続く中、「不正ログインの疑い」を装うメールには、いつも以上に注意が必要です。<span style="color: #cc0000; font-weight: bold;">「見た目で判断しない。入口は自分で開き直す」</span>という習慣が、いちばん確かな備えです。</p>
<h2 style="color: #f0a8b4; font-size: 22px; border-bottom: 2px solid #a04555; padding-bottom: 6px; margin: 0 0 14px;">関連記事</h2>
<ul style="color: #ddd; margin: 0 0 28px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 6px;"><a style="color: #f0a8b4;" href="https://ymg.nagoya/data-leak-special-2026-10/" target="_blank" rel="noopener noreferrer">個人情報漏えい特集（2026年10月）</a></li>
<li style="color: #ddd; margin-bottom: 6px;"><a style="color: #f0a8b4;" href="https://ymg.nagoya/data-leak-2026-10-countermeasures/" target="_blank" rel="noopener noreferrer">個人情報漏えいのあとに届く詐欺への備え｜今すぐできる対策と、届いたときの行動ルール【特集③】</a></li>
</ul>
<div style="background: linear-gradient(135deg,#6d1f2a,#3d0f17); border: 2px solid #f0a8b4; border-radius: 12px; padding: 22px 22px; margin: 0 0 20px;">
<p style="color: #f0a8b4; font-weight: bold; font-size: 18px; margin: 0 0 8px;">本レポートの結論</p>
<p style="color: #fdeef0; margin: 0;">「【SAISON ID】ポイント資産保護のためのお手続きご案内」は、セゾンカードを騙るフィッシングメールです。「24時間以内」と急かし、表示は本物のドメインなのに、実際のリンク先は別のドメインでした。たどり着いた先は、Netアンサーそっくりの偽ログイン画面です。ログインの確認は、公式アプリやブックマークから、自分で開き直して行ってください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて！』と共有してあげてください。</p>
</div>
<div style="text-align: center; margin: 0 0 28px;"><a style="display: inline-block; background: #06c755; color: #ffffff; font-weight: bold; text-decoration: none; padding: 14px 28px; border-radius: 30px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Fsaison-id-point-protection%2F" target="_blank" rel="noopener noreferrer">LINEでこの記事を家族に送る</a></div>
<p style="color: #f7c8d0; font-size: 13px; margin: 0 0 6px;">Data Provided by Heartland-Lab Security Research Unit</p>
<p style="color: #f7c8d0; font-size: 13px; margin: 0;">IP・所在地の調査参考：<a style="color: #f0a8b4;" href="https://ip-sc.net/ja/" target="_blank" rel="noopener noreferrer">ip-sc.net</a></p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/saison-id-point-protection/">【SAISON ID】ポイント資産保護のためのお手続きご案内｜セゾンカードを騙る詐欺メール、本物そっくりのNetアンサー偽ログイン画面に誘導</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
		<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[【ご確認必須】カードのご利用内容について（要手続き）｜オリコカードを騙る詐欺メール、表示は公式URLでも実際のリンク先は別ドメイン]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/orico-card-confirm-required/" />

		<id>https://ymg.nagoya/?p=53767</id>
		<updated>2026-10-26T22:55:52Z</updated>
		<published>2026-10-26T22:55:52Z</published>
		<category scheme="https://ymg.nagoya" term="eオリコ" /><category scheme="https://ymg.nagoya" term="本人確認" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="Amazon Japan" /><category scheme="https://ymg.nagoya" term="THE POINT" /><category scheme="https://ymg.nagoya" term="オリコカード" /><category scheme="https://ymg.nagoya" term="オリコ詐欺" /><category scheme="https://ymg.nagoya" term="フィッシング" /><category scheme="https://ymg.nagoya" term="リンク偽装" /><category scheme="https://ymg.nagoya" term="不正利用検知" /><category scheme="https://ymg.nagoya" term="偽装メール" /><category scheme="https://ymg.nagoya" term="迷惑メール対策" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026-10-22 &#124; brand=オリコカード &#124; sender_geo=アメリカ &#124; site_geo=unknown &#124; spf=pass &#124; dkim=unknown &#124; cloak [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/orico-card-confirm-required/">【ご確認必須】カードのご利用内容について（要手続き）｜オリコカードを騙る詐欺メール、表示は公式URLでも実際のリンク先は別ドメイン</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/orico-card-confirm-required/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026-10-22 | brand=オリコカード | sender_geo=アメリカ | site_geo=unknown | spf=pass | dkim=unknown | cloaking=unknown</div>
<div style="background: #111; padding: 24px 18px; line-height: 1.9; font-size: 16px; color: #ddd;">
<p style="color: #ddd; margin: 0 0 16px;">こんにちは、Heartland-Labです。クレジットカードの利用明細、毎月きちんと見ていますか？　「この金額、何だっけ？」と一瞬ドキッとした経験がある方ほど、今回のメールには要注意です。</p>
<p style="color: #ddd; margin: 0 0 24px;">今回ご紹介するのは、オリコカードの「不正利用検知システム」を名乗るメールです。先に結論をお伝えすると、<strong style="color: #e9f7ef;">このメールは詐欺です。「確認フォームへ進む」のリンクは押さないでください。</strong>画面に表示されているアドレスと、実際のリンク先が違っていた点を中心に、詳しく調べた結果をまとめます。</p>
<div style="background: linear-gradient(135deg,#1b4332,#0f2a1e); border: 2px solid #95d5b2; border-radius: 12px; padding: 28px 24px; margin: 0 0 24px;">
<p style="color: #95d5b2; font-size: 14px; margin: 0 0 6px; letter-spacing: 1px;">Heartland-Lab 専門調査レポート｜2026年10月27日時点</p>
<p style="color: #e9f7ef; font-size: 22px; font-weight: bold; line-height: 1.5; margin: 0 0 18px;">「【ご確認必須】カードのご利用内容について（要手続き）」はオリコカードを騙るフィッシングメール</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px;">
<tbody>
<tr>
<td style="color: #b7e4c7; padding: 8px 10px; border-bottom: 1px solid #40916c; width: 34%; vertical-align: top;">受信日時</td>
<td style="color: #e9f7ef; padding: 8px 10px; border-bottom: 1px solid #40916c;">2026年10月22日 12:43</td>
</tr>
<tr>
<td style="color: #b7e4c7; padding: 8px 10px; border-bottom: 1px solid #40916c; vertical-align: top;">手口</td>
<td style="color: #e9f7ef; padding: 8px 10px; border-bottom: 1px solid #40916c;">「不正利用の恐れがある高リスクな取引を検知」と伝え、具体的な利用明細で不安をあおり、確認フォームへ誘導する</td>
</tr>
<tr>
<td style="color: #b7e4c7; padding: 8px 10px; border-bottom: 1px solid #40916c; vertical-align: top;">危険度</td>
<td style="color: #e9f7ef; padding: 8px 10px; border-bottom: 1px solid #40916c;">★★★★☆（4/5）</td>
</tr>
<tr>
<td style="color: #b7e4c7; padding: 8px 10px; border-bottom: 1px solid #40916c; vertical-align: top;">偽装の手の込み具合</td>
<td style="color: #e9f7ef; padding: 8px 10px; border-bottom: 1px solid #40916c;">★★★☆☆（3/5）</td>
</tr>
<tr>
<td style="color: #b7e4c7; padding: 8px 10px; border-bottom: 1px solid #40916c; vertical-align: top;">送信元IP</td>
<td style="color: #e9f7ef; padding: 8px 10px; border-bottom: 1px solid #40916c;"><a style="color: #95d5b2;" href="https://ip-sc.net/ja/r/34.102.36.153" target="_blank" rel="noopener noreferrer"><code>34.102.36.153</code></a>（アメリカ・ロサンゼルス／Google Cloudのサーバー）</td>
</tr>
<tr>
<td style="color: #b7e4c7; padding: 8px 10px; border-bottom: 1px solid #40916c; vertical-align: top;">SPF／DKIM</td>
<td style="color: #e9f7ef; padding: 8px 10px; border-bottom: 1px solid #40916c;">SPF：pass（ただし送信者自身のドメインで通っているだけ）／DKIM：署名はあるが検証結果の記載がなく判定不能</td>
</tr>
<tr>
<td style="color: #b7e4c7; padding: 8px 10px; border-bottom: 1px solid #40916c; vertical-align: top;">誘導先</td>
<td style="color: #e9f7ef; padding: 8px 10px; border-bottom: 1px solid #40916c;"><code style="color: #e9f7ef;">hxxps://kkkjili[.]asia/</code>（オリコとは無関係のドメイン。確認時点で閉鎖済みとみられる）</td>
</tr>
<tr>
<td style="color: #b7e4c7; padding: 8px 10px; vertical-align: top;">ヘッダー解析情報</td>
<td style="color: #e9f7ef; padding: 8px 10px;">※メールヘッダー詳細は個人情報保護のため非掲載</td>
</tr>
</tbody>
</table>
</div>
<div style="background: #1a0a0c; border-left: 6px solid #cc0000; border-radius: 6px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #ff5c5c; font-size: 20px; font-weight: bold; margin: 0 0 6px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/26a0.png" alt="⚠" class="wp-smiley" style="height: 1em; max-height: 1em;" /> このメールは偽物です。オリコからのメールではありません</p>
<p style="color: #e9f7ef; margin: 0;">利用日時や金額まで具体的に書かれているので、「もしかして本当に不正利用？」と心配になりやすいメールです。慌てて押す前に、このページの内容を参考にしてください。</p>
</div>
<h2 style="color: #95d5b2; font-size: 22px; border-bottom: 2px solid #40916c; padding-bottom: 6px; margin: 0 0 14px;">届いた詐欺メール（本文の再現）</h2>
<p style="color: #ddd; margin: 0 0 10px;">検索で見つけやすいよう、本文を再現します。実際のリンク先のアドレスは、うっかり押してしまわないよう「hxxps」「[.]」に置き換えています。</p>
<pre style="background: #1c1c1c; color: #e5e5e5; border: 1px solid #444; border-radius: 8px; padding: 16px; font-size: 14px; line-height: 1.7; white-space: pre-wrap; margin: 0 0 16px;">件名：【ご確認必須】カードのご利用内容について（要手続き）
差出人：オリコカード 不正利用検知システム &lt;info@logaim[.]jlace[.]asia&gt;

いつもオリコカードをご利用いただき、誠にありがとうございます。

当社の不正利用監視システムが作動し、第三者による不正アクセスの恐れがある高リスクな取引を検知いたしました。お客様の資産保護のため、該当取引の承認を保留しております。

【お取引詳細】
・カード：オリコカード（THE POINT）
・日時：2026年10月22日 09:25 （木）
・利用店舗：Amazon Japan
・請求額：14,850円

上記取引について、ご本人様によるものか確認するため、以下の専用リンクよりご回答をお願いいたします。

▼ 確認フォームへ進む（簡単なお手続き）
https://www.orico.co.jp/update
（画面の表示。実際のリンク先は hxxps://kkkjili[.]asia/ で始まるアドレス）

※SMS等で既に回答済みの場合は再回答不要です。

【今後の流れ】
* **ご本人の場合**：確認後、直ちに制限を解除します（店舗仕様により再決済が必要な場合があります）。
* **身に覚えがない場合**：被害拡大防止のため、カードの無効化・再発行手続きへ移行します。

━━━━━━━━━━━━━━━━━━
株式会社オリエントコーポレーション
https://www.orico.co.jp/</pre>
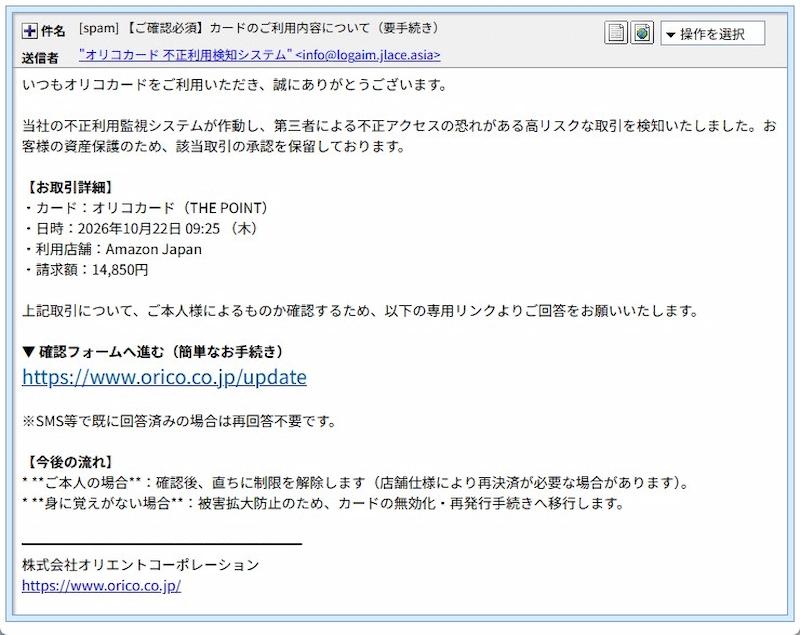
<div style="text-align: center; margin: 20px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53775" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h50_31.webp" alt="" width="800" height="635" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h50_31.webp 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h50_31-300x238.webp 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h50_31-768x610.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h50_31-530x421.webp 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h50_31-565x448.webp 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h50_31-710x564.webp 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h50_31-725x575.webp 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #b7e4c7; text-align: center; font-size: 14px; margin: 0 0 28px;">▲ 実際に届いた詐欺メールの画面（2026年10月22日受信）</p>
<p style="color: #ddd; margin: 0 0 28px;">「Amazon Japanで14,850円」と具体的に書かれると、思わず自分の買い物を思い返してしまいます。そこに、<span style="color: #cc0000; font-weight: bold;">「該当取引の承認を保留しております」「カードの無効化・再発行手続きへ移行します」</span>と、放っておくと困ることになりそうな言葉が続きます。考える時間を奪い、リンクを押させるための組み立てです。</p>
<h2 style="color: #95d5b2; font-size: 22px; border-bottom: 2px solid #40916c; padding-bottom: 6px; margin: 0 0 14px;">最大のポイント：表示されているアドレスと、実際のリンク先が違う</h2>
<p style="color: #ddd; margin: 0 0 10px;">メールの中には、青い大きな文字で <code style="color: #e9f7ef;">https://www.orico.co.jp/update</code> と表示されたリンクがありました。オリコの公式サイトのアドレスのように見えます。</p>
<p style="color: #ddd; margin: 0 0 10px;">ところが、このリンクを実際に押したときの行き先は、<strong style="color: #e9f7ef;">オリコとは無関係のドメイン（<code style="color: #e9f7ef;">hxxps://kkkjili[.]asia/</code> で始まるアドレス）</strong>でした。画面に見えている文字と、本当の行き先は、別々に設定できてしまうのです。</p>
<p style="color: #ddd; margin: 0 0 10px;">さらに、そのアドレスの後ろには、受信者ごとに違うとみられる長い識別用の文字列が続いていました。誰がリンクを開いたか、攻撃者が見分けられるようにするための仕組みとみられます。</p>
<p style="color: #ddd; margin: 0 0 28px;"><span style="color: #cc0000; font-weight: bold;">メールに表示されたアドレスが公式のものに見えても、それだけでは安心できません。</span>押す前に、パソコンならリンクにカーソルを重ねたときに画面の端に出る本当の行き先を、スマホならリンクを長押ししたときに出る確認表示を、確かめる習慣が役に立ちます。ただし、確認のためであっても、怪しいと思ったリンクを開く必要はありません。</p>
<h2 style="color: #95d5b2; font-size: 22px; border-bottom: 2px solid #40916c; padding-bottom: 6px; margin: 0 0 14px;">送信ルートと偽装の判定</h2>
<p style="color: #ddd; margin: 0 0 10px;">ここからは、詳しく調べると分かったことをご紹介します。</p>
<ul style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #e9f7ef;">送信元はオリコではありません。</strong>差出人のアドレスは、オリコとは無関係の <code style="color: #e9f7ef;">logaim[.]jlace[.]asia</code> というドメインでした。表示名だけが「オリコカード 不正利用検知システム」と、それらしく付けられています。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #e9f7ef;">実際に受信したサーバーに記録された送信元IPは <a style="color: #95d5b2;" href="https://ip-sc.net/ja/r/34.102.36.153" target="_blank" rel="noopener noreferrer"><code>34.102.36.153</code></a> でした。</strong>調べると、アメリカ・ロサンゼルスにある、Google Cloudのサーバーでした。クラウドのような貸し出し用のサーバーは、送信者本人の居場所を示すとは限りません。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #e9f7ef;">SPF（送信元の認証）は「pass」ですが、安心材料にはなりません。</strong>通っているのは、攻撃者が自分で用意したドメインの認証だからです。オリコのドメインで認証されたわけではありません。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #e9f7ef;">DKIM（改ざん防止の署名）</strong>は、署名自体は付いていましたが、検証結果の記録がなく、当サイトでは判定できませんでした。署名のドメインも、攻撃者側のものです。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #e9f7ef;">配信停止の宛先まで付いた、一斉配信の形でした。</strong>個人宛ての確認ではなく、多くの人へ同じメールを送るための仕組みが使われています。</li>
</ul>
<p style="color: #ddd; margin: 0 0 28px;">※メールヘッダー詳細は個人情報保護のため非掲載です。</p>
<div style="background: #e9f7ef; border: 2px solid #95d5b2; border-radius: 10px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #0f2a1e; font-weight: bold; font-size: 17px; margin: 0 0 8px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/1f4a1.png" alt="💡" class="wp-smiley" style="height: 1em; max-height: 1em;" />ここで！ 用語のかんたん解説</p>
<p style="color: #0f2a1e; margin: 0 0 8px;"><strong>「表示されたアドレス」と「実際のリンク先」の違いとは？</strong><br />
メールでは、見えている文字と、押したときの行き先を、別々に設定できます。「公式サイトのアドレス」の文字に、別のサイトへのリンクを重ねることもできてしまいます。</p>
<p style="color: #0f2a1e; margin: 0;"><strong>「SPF」「DKIM」とは？</strong><br />
どちらも、メールが正しい送信元から届いたかを調べるための仕組みです。ただし、攻撃者が自分のドメインで設定していれば「通過」になってしまうため、通過＝本物とは限りません。</p>
</div>
<h2 style="color: #95d5b2; font-size: 22px; border-bottom: 2px solid #40916c; padding-bottom: 6px; margin: 0 0 14px;">本文に残っていた「**」の記号と、食い違う内部タイトル</h2>
<p style="color: #ddd; margin: 0 0 10px;">メール本文の最後の「今後の流れ」には、「<code style="color: #e9f7ef;">* **ご本人の場合**：…</code>」と、記号がそのまま表示されている部分がありました。これは、文章を太字にするための書き方（マークダウン）の記号です。本来は文字が太く表示されるはずが、変換されず、記号のまま残ってしまっています。AIなどが作った文章を、そのまま貼り付けたときに起きやすい現象です。</p>
<p style="color: #ddd; margin: 0 0 10px;">さらに、メールの内部に設定されたタイトルは「【重要なお知らせ】オリコカード：カード一時利用停止とご回答のお願い」で、実際の件名とは別の文言でした。別の文面で使ったものを使い回し、件名だけを変えたとみられます。</p>
<p style="color: #ddd; margin: 0 0 28px;">本物のカード会社のメールなら、こうした書式の崩れや内部の食い違いは、まず起きません。せっかくの偽装も、細かいところで詰めが甘かった形です。</p>
<h2 style="color: #95d5b2; font-size: 22px; border-bottom: 2px solid #40916c; padding-bottom: 6px; margin: 0 0 14px;">リンク先は、すでにつながらなくなっていました</h2>
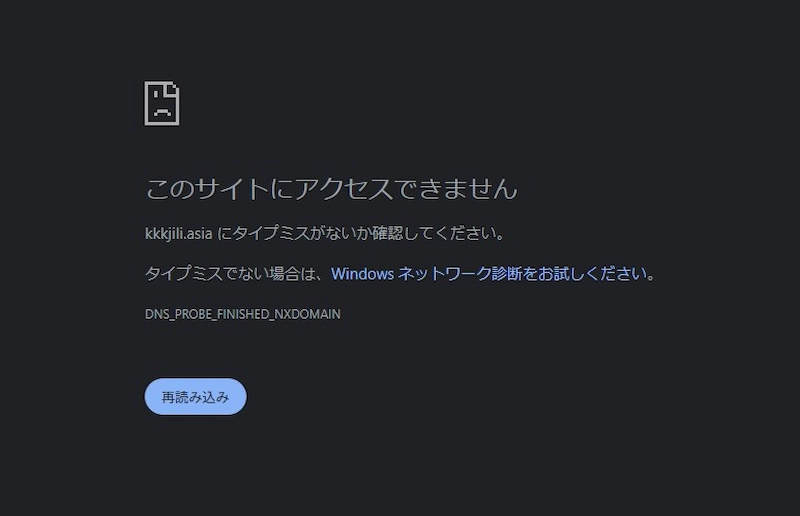
<p style="color: #ddd; margin: 0 0 10px;">受信から5日後の10月27日朝（日本時間）にリンク先を確認したところ、次のような画面が表示されました。</p>
<div style="text-align: center; margin: 20px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53774" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h52_10.webp" alt="" width="800" height="516" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h52_10.webp 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h52_10-300x194.webp 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h52_10-768x495.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h52_10-530x342.webp 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h52_10-565x364.webp 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h52_10-710x458.webp 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h52_10-725x468.webp 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #b7e4c7; text-align: center; font-size: 14px; margin: 0 0 20px;">▲ リンク先の確認画面（DNS_PROBE_FINISHED_NXDOMAIN：このドメインは見つかりません）</p>
<p style="color: #ddd; margin: 0 0 10px;">「このサイトにアクセスできません」と表示され、ドメイン自体が見つからない状態でした。すでに閉鎖されたか、使い捨てにされたとみられます。このため、リンクの先にどんな画面があったのかは、確認できていません。表示を切り替える仕組み（クローキング）についても、確認できませんでした。</p>
<p style="color: #ddd; margin: 0 0 28px;">ただし、リンク先が見えなくなったからといって、安心はできません。詐欺メールは、短い期間だけ使うサイトを次々に作り直しながら、同じような文面で送られ続けます。<span style="color: #cc0000; font-weight: bold;">「リンク先が開かない＝無害」ではなく、メールそのものを開かずに削除するのが、いちばん確かです。</span></p>
<h2 style="color: #95d5b2; font-size: 22px; border-bottom: 2px solid #40916c; padding-bottom: 6px; margin: 0 0 14px;">注意点と対処法</h2>
<ol style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e9f7ef;">メールのリンクは押さず、ID・パスワードやカード情報も入力しません。</strong>利用内容を確認したいときは、公式アプリや、いつも使っているブックマーク、カード裏面に書かれた番号から、自分で確認してください。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e9f7ef;">利用明細に身に覚えのない取引があるか、公式の入口から確認しましょう。</strong>メールに書かれた金額や店名は、本物とは限りません。まずは、自分の明細を自分で確かめるのが確実です。</li>
<li style="color: #ddd; margin-bottom: 8px;"><span style="color: #cc0000; font-weight: bold;">「承認を保留」「無効化・再発行」と言われても、メールの指示に従う必要はありません。</span>いったん手を止めて、家族や周りの人にも見せてみてください。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e9f7ef;">もし入力してしまったら、自分を責めずに、すぐ動いてください。</strong>公式の入口から、パスワードを変更します。同じパスワードを他のサービスでも使っていたら、そちらも変更してください。カードの利用明細を確認し、不安があれば、カード裏面に載っている窓口へ連絡しましょう。</li>
<li style="color: #ddd; margin-bottom: 8px;">お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。</li>
</ol>
<p style="color: #ddd; margin: 0 0 28px;">公式のURLが表示されている、金額が具体的に書かれている、と見た目だけでは判断しにくいメールです。<span style="color: #cc0000; font-weight: bold;">「見た目で判断しない。入口は自分で開き直す」</span>という習慣が、いちばん確かな備えです。</p>
<div style="background: linear-gradient(135deg,#1b4332,#0f2a1e); border: 2px solid #95d5b2; border-radius: 12px; padding: 22px 22px; margin: 0 0 20px;">
<p style="color: #95d5b2; font-weight: bold; font-size: 18px; margin: 0 0 8px;">本レポートの結論</p>
<p style="color: #e9f7ef; margin: 0;">「【ご確認必須】カードのご利用内容について（要手続き）」は、オリコカードを騙るフィッシングメールです。公式のアドレスに見える表示の裏に、別のドメインへのリンクが仕込まれていました。具体的な利用明細で不安をあおる点も、典型的な手口です。カードの確認は、公式アプリやブックマークから、自分で開き直して行ってください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて！』と共有してあげてください。</p>
</div>
<div style="text-align: center; margin: 0 0 28px;"><a style="display: inline-block; background: #06c755; color: #ffffff; font-weight: bold; text-decoration: none; padding: 14px 28px; border-radius: 30px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Forico-card-confirm-required%2F" target="_blank" rel="noopener noreferrer">LINEでこの記事を家族に送る</a></div>
<p style="color: #b7e4c7; font-size: 13px; margin: 0 0 6px;">Data Provided by Heartland-Lab Security Research Unit</p>
<p style="color: #b7e4c7; font-size: 13px; margin: 0;">IP・所在地の調査参考：<a style="color: #95d5b2;" href="https://ip-sc.net/ja/" target="_blank" rel="noopener noreferrer">ip-sc.net</a></p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/orico-card-confirm-required/">【ご確認必須】カードのご利用内容について（要手続き）｜オリコカードを騙る詐欺メール、表示は公式URLでも実際のリンク先は別ドメイン</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
		<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[三井住友カードを騙る「安全確保のための点検」メール――目に見えない文字と“似せ文字”でフィルタをすり抜ける手口]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/smbc-card-inspection-invisible-chars/" />

		<id>https://ymg.nagoya/?p=53761</id>
		<updated>2026-10-26T22:47:54Z</updated>
		<published>2026-10-26T22:47:54Z</published>
		<category scheme="https://ymg.nagoya" term="三井住友カード" /><category scheme="https://ymg.nagoya" term="三井住友関係" /><category scheme="https://ymg.nagoya" term="便乗詐欺" /><category scheme="https://ymg.nagoya" term="本人確認" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="ODTファイル" /><category scheme="https://ymg.nagoya" term="キリル文字" /><category scheme="https://ymg.nagoya" term="ゼロ幅文字" /><category scheme="https://ymg.nagoya" term="フィッシング" /><category scheme="https://ymg.nagoya" term="似せ文字" /><category scheme="https://ymg.nagoya" term="偽装メール" /><category scheme="https://ymg.nagoya" term="見えない文字" /><category scheme="https://ymg.nagoya" term="迷惑メール対策" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026-10-27 &#124; brand=三井住友カード &#124; sender_geo=ドイツ &#124; site_geo=unknown &#124; spf=unknown &#124; dkim=none &#124; cloak [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/smbc-card-inspection-invisible-chars/">三井住友カードを騙る「安全確保のための点検」メール――目に見えない文字と“似せ文字”でフィルタをすり抜ける手口</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/smbc-card-inspection-invisible-chars/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026-10-27 | brand=三井住友カード | sender_geo=ドイツ | site_geo=unknown | spf=unknown | dkim=none | cloaking=no</div>
<div style="background: #111; padding: 24px 18px; line-height: 1.9; font-size: 16px; color: #ddd;">
<p style="color: #ddd; margin: 0 0 16px;">おはようございます、Heartland-Labです。朝の支度をしながら、ついスマホでメールを流し読みしてしまうこと、ありませんか？　そんな朝の一瞬を狙うように、今朝も三井住友カードを名乗るメールが届きました。</p>
<p style="color: #ddd; margin: 0 0 24px;">先に結論をお伝えすると、<strong style="color: #eef1ff;">このメールは詐欺です。「ご利用内容を確認する」ボタンは押さないでください。</strong>見た目は落ち着いた普通のお知らせですが、詳しく調べると、機械の目をごまかすための細工がいくつも見つかりました。順番にご紹介します。</p>
<div style="background: linear-gradient(135deg,#1a1a2e,#0d0d1a); border: 2px solid #a9b8ff; border-radius: 12px; padding: 28px 24px; margin: 0 0 24px;">
<p style="color: #a9b8ff; font-size: 14px; margin: 0 0 6px; letter-spacing: 1px;">Heartland-Lab 専門調査レポート｜2026年10月27日時点</p>
<p style="color: #eef1ff; font-size: 22px; font-weight: bold; line-height: 1.5; margin: 0 0 18px;">「【重要】三井住友カード：安全確保のための点検」は三井住友カードを騙るフィッシングメール</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px;">
<tbody>
<tr>
<td style="color: #c9d3ff; padding: 8px 10px; border-bottom: 1px solid #3d4270; width: 34%; vertical-align: top;">受信日時</td>
<td style="color: #eef1ff; padding: 8px 10px; border-bottom: 1px solid #3d4270;">2026年10月27日 07:18</td>
</tr>
<tr>
<td style="color: #c9d3ff; padding: 8px 10px; border-bottom: 1px solid #3d4270; vertical-align: top;">手口</td>
<td style="color: #eef1ff; padding: 8px 10px; border-bottom: 1px solid #3d4270;">「安全確保のための点検」「ご利用状況の確認」を装い、ボタンから不審なファイルへ誘導する</td>
</tr>
<tr>
<td style="color: #c9d3ff; padding: 8px 10px; border-bottom: 1px solid #3d4270; vertical-align: top;">危険度</td>
<td style="color: #eef1ff; padding: 8px 10px; border-bottom: 1px solid #3d4270;">★★★☆☆（3/5）</td>
</tr>
<tr>
<td style="color: #c9d3ff; padding: 8px 10px; border-bottom: 1px solid #3d4270; vertical-align: top;">偽装の手の込み具合</td>
<td style="color: #eef1ff; padding: 8px 10px; border-bottom: 1px solid #3d4270;">★★★★☆（4/5）</td>
</tr>
<tr>
<td style="color: #c9d3ff; padding: 8px 10px; border-bottom: 1px solid #3d4270; vertical-align: top;">送信元IP</td>
<td style="color: #eef1ff; padding: 8px 10px; border-bottom: 1px solid #3d4270;"><a style="color: #a9b8ff;" href="https://ip-sc.net/ja/r/77.179.197.95" target="_blank" rel="noopener noreferrer"><code>77.179.197.95</code></a>（ドイツ・バーデン＝ヴュルテンベルク州／Telefonica Germanyの動的IP帯）</td>
</tr>
<tr>
<td style="color: #c9d3ff; padding: 8px 10px; border-bottom: 1px solid #3d4270; vertical-align: top;">SPF／DKIM</td>
<td style="color: #eef1ff; padding: 8px 10px; border-bottom: 1px solid #3d4270;">SPF：判定エラー（permerror）／DKIM：署名なし</td>
</tr>
<tr>
<td style="color: #c9d3ff; padding: 8px 10px; border-bottom: 1px solid #3d4270; vertical-align: top;">誘導先</td>
<td style="color: #eef1ff; padding: 8px 10px; border-bottom: 1px solid #3d4270;"><code style="color: #eef1ff;">hxxps://developer[.]manbet253[.]com/users.odt</code>（三井住友カードとは無関係のドメイン上のファイル）</td>
</tr>
<tr>
<td style="color: #c9d3ff; padding: 8px 10px; vertical-align: top;">ヘッダー解析情報</td>
<td style="color: #eef1ff; padding: 8px 10px;">※メールヘッダー詳細は個人情報保護のため非掲載</td>
</tr>
</tbody>
</table>
</div>
<div style="background: #1a0a0c; border-left: 6px solid #cc0000; border-radius: 6px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #ff5c5c; font-size: 20px; font-weight: bold; margin: 0 0 6px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/26a0.png" alt="⚠" class="wp-smiley" style="height: 1em; max-height: 1em;" /> このメールは偽物です。三井住友カードからのメールではありません</p>
<p style="color: #eef1ff; margin: 0;">文面は丁寧で、見た目もおとなしく、慌てさせる言葉も控えめです。だからこそ、うっかり押してしまいやすいメールです。リンクを押す前に、このページの内容を参考にしてください。</p>
</div>
<h2 style="color: #a9b8ff; font-size: 22px; border-bottom: 2px solid #3d4270; padding-bottom: 6px; margin: 0 0 14px;">届いた詐欺メール（本文の再現）</h2>
<p style="color: #ddd; margin: 0 0 10px;">検索で見つけやすいよう、本文を再現します。うっかり押してしまわないよう、アドレスは「hxxps」「[.]」に置き換えています。なお、本文中の「力ード」は、原文のとおりの表記です（理由は後ほど説明します）。</p>
<pre style="background: #1c1c1c; color: #e5e5e5; border: 1px solid #444; border-radius: 8px; padding: 16px; font-size: 14px; line-height: 1.7; white-space: pre-wrap; margin: 0 0 16px;">件名：【重要】三井住友カード：安全確保のための点検
差出人：三井住友カード

重要なお知らせ
ご利用状況に関するご確認のお願い

お客さま各位

平素より三井住友力ードのサービスをご利用いただき、誠にありがとうございます。
このたび、お客さまのご利用状況に関連し、通常の確認手続きの過程において内容の確認をお願いする事項が確認されました。
本確認は、安全なサービス提供および不正利用防止の観点から実施する通常の対応であり、継続的に安心してご利用いただくためのものです。

ご確認いただきたい内容
下記のご案内ページより現在のご利用内容をご確認いただき、必要に応じて所定のお手続きをお願いいたします。
なお、ご確認が完了するまでの間、一部機能に影響が生じる場合があります。

[ ご利用内容を確認する ]
（ボタンのリンク先：hxxps://developer[.]manbet253[.]com/users.odt）

安心してご利用いただくために
三井住友力ードでは、メールやSMSで暗証番号・力ード番号・有効期限をお尋ねすることはありません。不審な点がある場合は、公式アプリまたは力ード裏面の電話番号よりお問い合わせください。

※本メールは送信専用です。返信には対応しておりません。
※本メールにお心当たりがない場合は、公式窓口をご確認ください。

三井住友力ード株式会社 お客さま対応部門
受付時間 9:00〜17:00（土日祝・年末年始を除く）
公式サイト ｜ プライバシーポリシー
© 2026 Ѕumitomo Мitsui Сard Co., Ltd.
本メールは配信専用アドレスより送信しております。</pre>
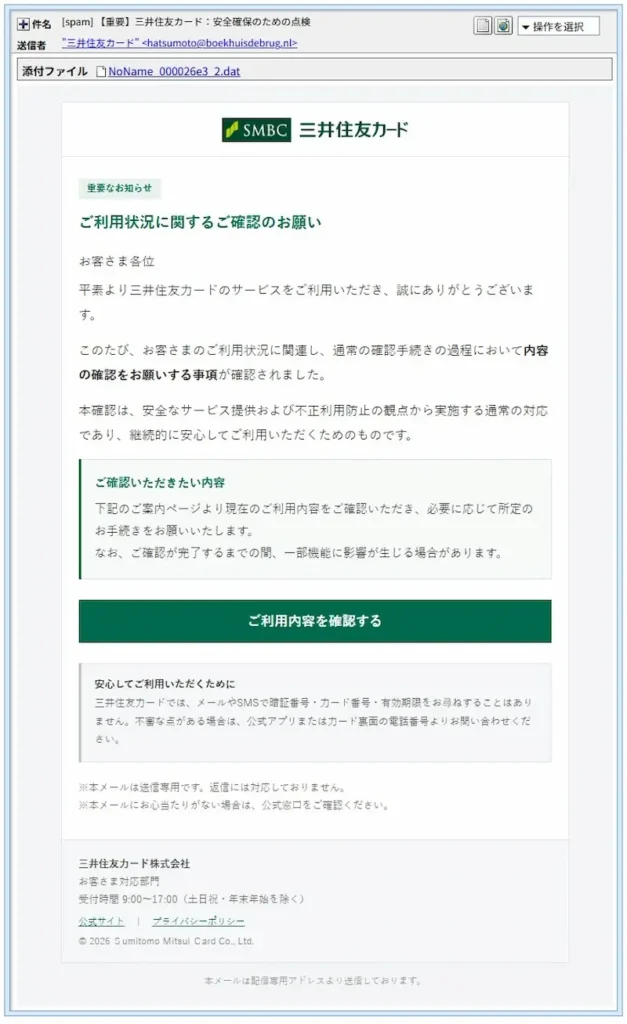
<div style="text-align: center; margin: 20px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-large wp-image-53770" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h40_38-627x1024.webp" alt="" width="627" height="1024" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h40_38-627x1024.webp 627w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h40_38-184x300.webp 184w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h40_38-768x1255.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h40_38-324x530.webp 324w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h40_38-346x565.webp 346w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h40_38-435x710.webp 435w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h40_38-444x725.webp 444w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h40_38.webp 800w" sizes="auto, (max-width: 627px) 100vw, 627px" /></div>
<p style="color: #c9d3ff; text-align: center; font-size: 14px; margin: 0 0 28px;">▲ 実際に届いた詐欺メールの画面（2026年10月27日受信）</p>
<p style="color: #ddd; margin: 0 0 28px;">どこが悪いのか、はっきり書かれていないことにお気づきでしょうか。「内容の確認をお願いする事項が確認されました」と、何を確認するのかが曖昧なまま、<span style="color: #cc0000; font-weight: bold;">「ご確認が完了するまでの間、一部機能に影響が生じる場合があります」</span>と、少しだけ不安をあおる一文が添えられています。誰に届いても通用する、ぼんやりした文面は、一斉に送られた偽メールの特徴です。</p>
<h2 style="color: #a9b8ff; font-size: 22px; border-bottom: 2px solid #3d4270; padding-bottom: 6px; margin: 0 0 14px;">送信ルートと偽装の判定</h2>
<p style="color: #ddd; margin: 0 0 10px;">ここからは、詳しく調べると分かったことをご紹介します。</p>
<ul style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #eef1ff;">送信元は三井住友カードではありません。</strong>差出人のアドレスは、オランダのドメインのものでした。三井住友カードとは何の関係もなく、持ち主が別にいるドメインを使っているとみられます。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #eef1ff;">実際の送信元IPはドイツでした。</strong>受信したサーバーの記録にある送信元は <a style="color: #a9b8ff;" href="https://ip-sc.net/ja/r/77.179.197.95" target="_blank" rel="noopener noreferrer"><code>77.179.197.95</code></a> で、調べるとドイツ・バーデン＝ヴュルテンベルク州にある、通信事業者（Telefonica Germany）の動的IPアドレス（接続のたびに変わるタイプ）の帯域でした。メールの中では先ほどのオランダのドメインを名乗っていましたが、実際に送ってきた場所とは食い違っています。日本の会社を名乗るメールが、ドイツから送られてきたことになります。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #eef1ff;">SPF（送信元の認証）は、判定エラーでした。</strong>認証のための設定が正しく引けず、そもそも「本物かどうか」を確かめられない状態です。通過とも失敗とも言えませんが、少なくとも本物の証明にはなりません。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #eef1ff;">DKIM（改ざん防止の署名）は付いていませんでした。</strong>本物の三井住友カードのメールであれば、通常は期待できる仕組みです。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #eef1ff;">添付ファイルが付いています。</strong>メールソフト上では「.dat」という見慣れない拡張子のファイルとして表示されました。拡張子が不審なため、当サイトでは開封・解析していません。</li>
</ul>
<p style="color: #ddd; margin: 0 0 28px;">※メールヘッダー詳細は個人情報保護のため非掲載です。</p>
<h2 style="color: #a9b8ff; font-size: 22px; border-bottom: 2px solid #3d4270; padding-bottom: 6px; margin: 0 0 14px;">差出人名と件名に混ぜられた「目に見えない文字」</h2>
<p style="color: #ddd; margin: 0 0 10px;">画面で見る限り、差出人名は「三井住友カード」、件名は「【重要】三井住友カード：安全確保のための点検」と、何もおかしくありません。ところが、これらの文字をテキストエディタに貼り付けたり、文字コード（コードポイント）の一覧として表示したりしてみると、普通は見えない記号が、文字として姿を現します。</p>
<p style="color: #ddd; margin: 0 0 10px;">調べたところ、<strong style="color: #eef1ff;">差出人名に6個、件名にも6個</strong>の見えない文字が、「三井住友カード」の文字の間などに混ぜられていました。さらにメール本文のHTMLにも、見えない文字が34個、数値の形で書かれた文字が41個含まれていました。</p>
<p style="color: #ddd; margin: 0 0 28px;">人間の目には、何も混ざっていないように見えます。しかし、機械が「三井住友カード」という言葉で危険なメールを見つけようとしても、間に見えない文字が挟まっていると、同じ言葉として認識しづらくなります。迷惑メールの自動判定をすり抜けるための工夫とみられます。</p>
<div style="background: #e8ecff; border: 2px solid #a9b8ff; border-radius: 10px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #1a1a2e; font-weight: bold; font-size: 17px; margin: 0 0 8px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/1f4a1.png" alt="💡" class="wp-smiley" style="height: 1em; max-height: 1em;" />ここで！ 用語のかんたん解説</p>
<p style="color: #1a1a2e; margin: 0 0 8px;"><strong>「見えない文字（ゼロ幅文字）」とは？</strong><br />
画面には何も表示されない、幅のない文字のことです。普通の文章の中に混ぜても、読む人には気づかれません。</p>
<p style="color: #1a1a2e; margin: 0;"><strong>「SPF」「DKIM」とは？</strong><br />
どちらも、メールが正しい送信元から届いたかを調べる仕組みです。通過しているからといって本物とは限りませんが、エラーや署名なしの場合は、少なくとも「本物の証明がない」状態になります。</p>
</div>
<h2 style="color: #a9b8ff; font-size: 22px; border-bottom: 2px solid #3d4270; padding-bottom: 6px; margin: 0 0 14px;">「カード」が「力ード」に？ すり替えられた似た文字</h2>
<p style="color: #ddd; margin: 0 0 10px;">本文をよく見ると、「三井住友<strong style="color: #eef1ff;">力</strong>ード」という書き方が3か所ありました。カタカナの「カ」ではなく、漢字の「力（ちから）」が使われています。形がほとんど同じため、意識して見ないと、まず気づけません。件名では正しいカタカナが使われていて、本文だけがすり替えられていました。</p>
<p style="color: #ddd; margin: 0 0 10px;">さらに、メールの末尾の英語表記も、本来の「Sumitomo Mitsui Card」に見えて、先頭の3文字がロシア語などで使われるキリル文字に置き換えられていました。こちらも、見た目は英字のSとMとCにそっくりです。</p>
<p style="color: #ddd; margin: 0 0 28px;">これも、「三井住友カード」という言葉そのものでの自動判定を逃れるための細工とみられます。ここまで見た目を整えているのに、<span style="color: #cc0000; font-weight: bold;">本物のカード会社が、わざわざ別の文字を使う理由はありません。</span>少しでも「文字がおかしい」と感じたら、それは大切なサインです。</p>
<h2 style="color: #a9b8ff; font-size: 22px; border-bottom: 2px solid #3d4270; padding-bottom: 6px; margin: 0 0 14px;">ボタンの先は「ファイル」？ 他のリンクはダミー</h2>
<p style="color: #ddd; margin: 0 0 10px;">メールの中には、リンクが4か所ありました。ところが、ロゴや下のほうの案内にあたる3か所は、<strong style="color: #eef1ff;">どれも動画サイトの「YouTube」のトップページ</strong>につながっていました。メールらしく見せるための飾りで、本来の目的とは関係のないダミーのリンクとみられます。</p>
<p style="color: #ddd; margin: 0 0 10px;">本命は、「ご利用内容を確認する」ボタンです。リンク先は、三井住友カードとは無関係のドメイン（<code style="color: #eef1ff;">hxxps://developer[.]manbet253[.]com/users.odt</code>）にある「.odt」というファイルでした。.odtは、文書ソフト用のファイル形式です。ログイン画面のページではなく、ファイルそのものを開かせる形になっています。当サイトでは、このファイルのダウンロードや解析は行っていません。</p>
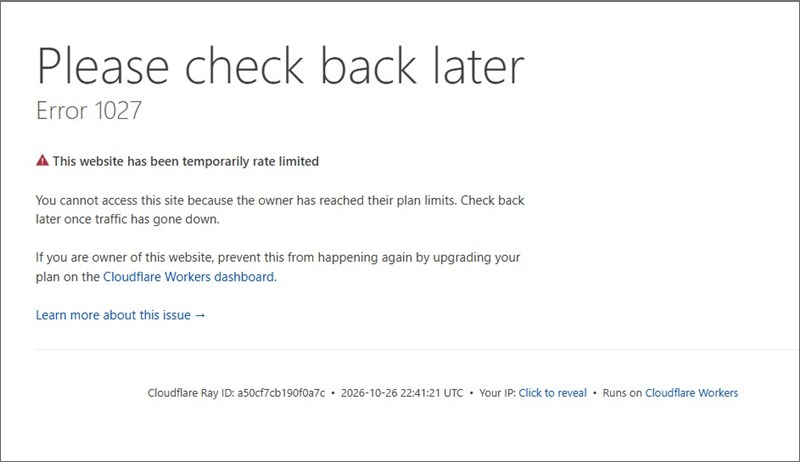
<p style="color: #ddd; margin: 0 0 10px;">日本時間の10月27日7時41分ごろにこのリンクを確認したところ、次のような画面が表示されました。</p>
<div style="text-align: center; margin: 20px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53769" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h41_54.jpg" alt="" width="800" height="462" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h41_54.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h41_54-300x173.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h41_54-768x444.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h41_54-530x306.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h41_54-565x326.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h41_54-710x410.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h41_54-725x419.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #c9d3ff; text-align: center; font-size: 14px; margin: 0 0 20px;">▲ リンク先で表示された画面（Error 1027：一時的なアクセス制限）</p>
<p style="color: #ddd; margin: 0 0 10px;">「Cloudflare Workers」というサービス上で動いていて、利用の上限に達したため一時的に制限されている、という表示でした。このため、ファイルの中身を確認することはできていません。また、Cloudflareを経由しているため、サイトの運営者が実際にどこにいるのかは、この画面からは分かりません。</p>
<p style="color: #ddd; margin: 0 0 28px;">もう一つ、メールの上部にあるロゴは、<strong style="color: #eef1ff;">本物の公式サイトから画像を直接読み込む形</strong>で表示されていました。本物のロゴだから、見た目はそっくりです。ただし、これは「本物の画像を借りているだけ」のことで、メールそのものが本物である証拠にはなりません。なお、文中には「メールやSMSで暗証番号・カード番号・有効期限をお尋ねすることはありません」という注意書きまでありました。本物の案内文をまねて書いたのでしょうが、詐欺メール自身が「怪しいメールには気をつけて」と言っている形になっています。</p>
<h2 style="color: #a9b8ff; font-size: 22px; border-bottom: 2px solid #3d4270; padding-bottom: 6px; margin: 0 0 14px;">注意点と対処法</h2>
<ol style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #eef1ff;">メールのボタンやリンクは押さず、添付ファイルも開きません。</strong>ご利用状況を確認したいときは、公式アプリや、いつも使っているブックマークから、自分で開き直してください。</li>
<li style="color: #ddd; margin-bottom: 8px;"><span style="color: #cc0000; font-weight: bold;">「確認が完了するまで一部機能に影響」と言われても、慌てて押す必要はありません。</span>本当に利用に影響があるなら、公式アプリやWeb会員ページに、お知らせが出ます。</li>
<li style="color: #ddd; margin-bottom: 8px;">不安なときは、カードの裏面に書かれた電話番号へ、自分から問い合わせてください。メールに書かれた番号や窓口は使わないほうが安全です。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #eef1ff;">もしボタンを押したり、ファイルを開いたりしてしまっても、自分を責めないでください。</strong>落ち着いて、そのファイルをこれ以上操作せずに閉じ、ウイルス対策ソフトでパソコンやスマホを検査しましょう。入力した覚えがなくても、カードの利用明細に身に覚えのないものがないかを確認してください。</li>
<li style="color: #ddd; margin-bottom: 8px;">お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。</li>
</ol>
<p style="color: #ddd; margin: 0 0 28px;">今回のメールは、文面が穏やかで、見た目の細工も目に見えないものばかりでした。人間の目では、間違い探しのようにしか見抜けません。<span style="color: #cc0000; font-weight: bold;">「見た目で判断しない。入口は自分で開き直す」</span>という習慣が、いちばん確かな備えです。</p>
<div style="background: linear-gradient(135deg,#1a1a2e,#0d0d1a); border: 2px solid #a9b8ff; border-radius: 12px; padding: 22px 22px; margin: 0 0 20px;">
<p style="color: #a9b8ff; font-weight: bold; font-size: 18px; margin: 0 0 8px;">本レポートの結論</p>
<p style="color: #eef1ff; margin: 0;">「【重要】三井住友カード：安全確保のための点検」は、三井住友カードを騙るフィッシングメールです。差出人名と件名の見えない文字、「カ」を「力」に、英字をキリル文字にすり替える細工、YouTubeへのダミーリンクまで、機械の目をごまかす工夫が重ねられていました。ボタンの先は、ドイツから送られた不審なファイルへのリンクでした。カードの確認は、公式アプリやブックマークから、自分で開き直して行ってください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて！』と共有してあげてください。</p>
</div>
<div style="text-align: center; margin: 0 0 28px;"><a style="display: inline-block; background: #06c755; color: #ffffff; font-weight: bold; text-decoration: none; padding: 14px 28px; border-radius: 30px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Fsmbc-card-inspection-invisible-chars%2F" target="_blank" rel="noopener noreferrer">LINEでこの記事を家族に送る</a></div>
<p style="color: #c9d3ff; font-size: 13px; margin: 0 0 6px;">Data Provided by Heartland-Lab Security Research Unit</p>
<p style="color: #c9d3ff; font-size: 13px; margin: 0;">IP・所在地の調査参考：<a style="color: #a9b8ff;" href="https://ip-sc.net/ja/" target="_blank" rel="noopener noreferrer">ip-sc.net</a></p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/smbc-card-inspection-invisible-chars/">三井住友カードを騙る「安全確保のための点検」メール――目に見えない文字と“似せ文字”でフィルタをすり抜ける手口</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
		<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[「【AEON】ご支援に感謝して、10000ポイントを贈呈」はイオンを騙る詐欺メール｜偽のログイン画面にID・パスワードを入れないで]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/aeon-10000point-fake-login/" />

		<id>https://ymg.nagoya/?p=53757</id>
		<updated>2026-10-26T22:38:01Z</updated>
		<published>2026-10-26T22:38:01Z</published>
		<category scheme="https://ymg.nagoya" term="イオン" /><category scheme="https://ymg.nagoya" term="イオンカード" /><category scheme="https://ymg.nagoya" term="偽キャンペーン" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="Aeon" /><category scheme="https://ymg.nagoya" term="なりすましメール" /><category scheme="https://ymg.nagoya" term="フィッシング詐欺" /><category scheme="https://ymg.nagoya" term="ポイント詐欺" /><category scheme="https://ymg.nagoya" term="偽ログイン画面" /><category scheme="https://ymg.nagoya" term="迷惑メール" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026-10-26 &#124; brand=AEON &#124; sender_geo=マレーシア &#124; site_geo=unknown &#124; spf=pass &#124; dkim=unknown &#124; cloaki [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/aeon-10000point-fake-login/">「【AEON】ご支援に感謝して、10000ポイントを贈呈」はイオンを騙る詐欺メール｜偽のログイン画面にID・パスワードを入れないで</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/aeon-10000point-fake-login/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026-10-26 | brand=AEON | sender_geo=マレーシア | site_geo=unknown | spf=pass | dkim=unknown | cloaking=no</div>
<div style="background: #111; padding: 24px 18px; line-height: 1.9; font-size: 16px; color: #ddd;">
<p style="color: #ddd; margin: 0 0 16px;">こんにちは、Heartland-Labです。「1万円分のポイントをプレゼント」と言われたら、ちょっと心が動きませんか？　買い物のたびにコツコツ貯めているポイントなら、なおさらです。</p>
<p style="color: #ddd; margin: 0 0 24px;">今回ご紹介するのは、まさにその気持ちを狙った、イオンを騙るメールです。先に結論をお伝えすると、<strong style="color: #fdeefa;">このメールは詐欺です。リンクは開かず、ID・パスワードも入力しないでください。</strong>どこがおかしいのか、詳しく調べた結果をまとめます。</p>
<div style="background: linear-gradient(135deg,#4a1942,#2d0f28); border: 2px solid #f3a6e0; border-radius: 12px; padding: 28px 24px; margin: 0 0 24px;">
<p style="color: #f3a6e0; font-size: 14px; margin: 0 0 6px; letter-spacing: 1px;">Heartland-Lab 専門調査レポート｜2026年10月27日時点</p>
<p style="color: #fdeefa; font-size: 22px; font-weight: bold; line-height: 1.5; margin: 0 0 18px;">「【AEON】ご支援に感謝して、10000ポイントを贈呈」はイオンを騙るフィッシングメール</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px;">
<tbody>
<tr>
<td style="color: #f8c6ec; padding: 8px 10px; border-bottom: 1px solid #8a3d7d; width: 34%; vertical-align: top;">受信日時</td>
<td style="color: #fdeefa; padding: 8px 10px; border-bottom: 1px solid #8a3d7d;">2026年10月26日 14:07</td>
</tr>
<tr>
<td style="color: #f8c6ec; padding: 8px 10px; border-bottom: 1px solid #8a3d7d; vertical-align: top;">手口</td>
<td style="color: #fdeefa; padding: 8px 10px; border-bottom: 1px solid #8a3d7d;">10,000円分のポイント贈呈を装う偽キャンペーン → 偽のイオンカードのログイン画面でID・パスワードを盗む</td>
</tr>
<tr>
<td style="color: #f8c6ec; padding: 8px 10px; border-bottom: 1px solid #8a3d7d; vertical-align: top;">危険度</td>
<td style="color: #fdeefa; padding: 8px 10px; border-bottom: 1px solid #8a3d7d;">★★★★☆（4/5）</td>
</tr>
<tr>
<td style="color: #f8c6ec; padding: 8px 10px; border-bottom: 1px solid #8a3d7d; vertical-align: top;">偽装の手の込み具合</td>
<td style="color: #fdeefa; padding: 8px 10px; border-bottom: 1px solid #8a3d7d;">★★★★☆（4/5）</td>
</tr>
<tr>
<td style="color: #f8c6ec; padding: 8px 10px; border-bottom: 1px solid #8a3d7d; vertical-align: top;">送信元IP</td>
<td style="color: #fdeefa; padding: 8px 10px; border-bottom: 1px solid #8a3d7d;"><a style="color: #f3a6e0;" href="https://ip-sc.net/ja/r/85.211.196.253" target="_blank" rel="noopener noreferrer"><code>85.211.196.253</code></a>（マレーシア・クアラルンプール／Microsoft系ホスティング）</td>
</tr>
<tr>
<td style="color: #f8c6ec; padding: 8px 10px; border-bottom: 1px solid #8a3d7d; vertical-align: top;">SPF／DKIM</td>
<td style="color: #fdeefa; padding: 8px 10px; border-bottom: 1px solid #8a3d7d;">SPF：pass（ただし送信者自身のドメインで通っているだけ）／DKIM：署名はあるが検証結果の記載がなく判定不能</td>
</tr>
<tr>
<td style="color: #f8c6ec; padding: 8px 10px; border-bottom: 1px solid #8a3d7d; vertical-align: top;">誘導先</td>
<td style="color: #fdeefa; padding: 8px 10px; border-bottom: 1px solid #8a3d7d;"><code style="color: #fdeefa;">hxxps://www.cdezhi[.]com/</code>（イオンとは無関係のドメイン）</td>
</tr>
<tr>
<td style="color: #f8c6ec; padding: 8px 10px; vertical-align: top;">ヘッダー解析情報</td>
<td style="color: #fdeefa; padding: 8px 10px;">※メールヘッダー詳細は個人情報保護のため非掲載</td>
</tr>
</tbody>
</table>
</div>
<div style="background: #1f0a1a; border-left: 6px solid #e91e8c; border-radius: 6px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #e91e8c; font-size: 20px; font-weight: bold; margin: 0 0 6px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/26a0.png" alt="⚠" class="wp-smiley" style="height: 1em; max-height: 1em;" /> このメールは偽物です。イオンからのメールではありません</p>
<p style="color: #fdeefa; margin: 0;">本物のイオンカードのお知らせに見えるよう、細かな仕掛けがいくつも施されています。見た目では見分けにくいので、リンクを押す前に、このページの内容を参考にしてください。</p>
</div>
<h2 style="color: #f3a6e0; font-size: 22px; border-bottom: 2px solid #8a3d7d; padding-bottom: 6px; margin: 0 0 14px;">届いた詐欺メール（本文の再現）</h2>
<p style="color: #ddd; margin: 0 0 10px;">検索で見つけやすいよう、本文を再現します。うっかり押してしまわないよう、アドレスは「hxxps」「[.]」に置き換えています。</p>
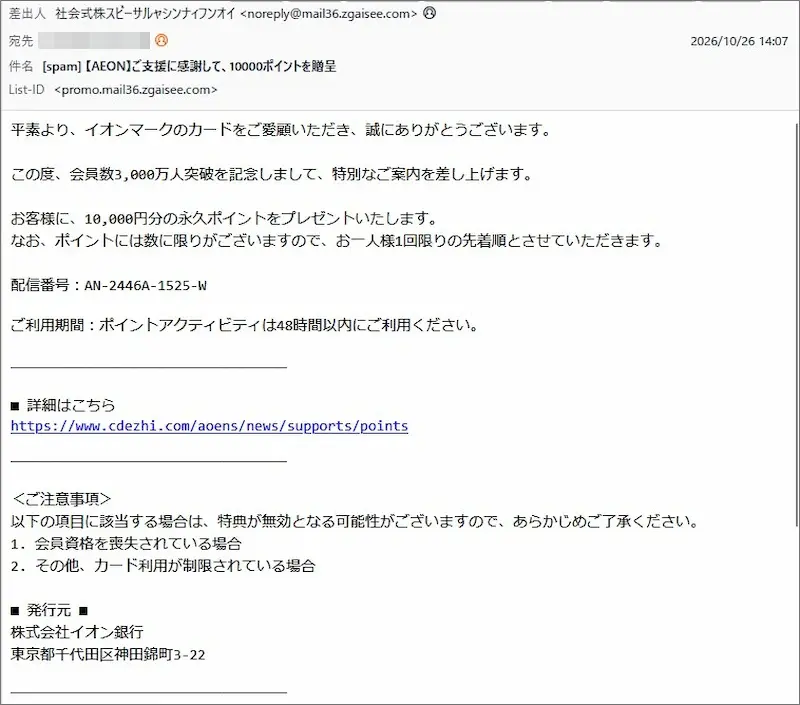
<pre style="background: #1c1c1c; color: #e5e5e5; border: 1px solid #444; border-radius: 8px; padding: 16px; font-size: 14px; line-height: 1.7; white-space: pre-wrap; margin: 0 0 16px;">件名：【AEON】ご支援に感謝して、10000ポイントを贈呈
差出人：（表示名は後述）&lt;noreply@mail36.zgaisee[.]com&gt;

平素より、イオンマークのカードをご愛顧いただき、誠にありがとうございます。

この度、会員数3,000万人突破を記念しまして、特別なご案内を差し上げます。

お客様に、10,000円分の永久ポイントをプレゼントいたします。
なお、ポイントには数に限りがございますので、お一人様1回限りの先着順とさせていただきます。

配信番号：AN-2446A-1525-W

ご利用期間：ポイントアクティビティは48時間以内にご利用ください。

──────────────────────────────────

■ 詳細はこちら
hxxps://www.cdezhi[.]com/aoens/news/supports/points

──────────────────────────────────

＜ご注意事項＞
以下の項目に該当する場合は、特典が無効となる可能性がございますので、あらかじめご了承ください。
1. 会員資格を喪失されている場合
2. その他、カード利用が制限されている場合

■ 発行元 ■
株式会社イオン銀行
東京都千代田区神田錦町3-22

──────────────────────────────────

（以下、在留カード確認のご案内など、イオン銀行の公式サイトのフッターと同様の文言が続きます）</pre>
<div style="text-align: center; margin: 20px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53765" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h29_41.webp" alt="" width="800" height="705" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h29_41.webp 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h29_41-300x264.webp 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h29_41-768x677.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h29_41-530x467.webp 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h29_41-565x498.webp 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h29_41-710x626.webp 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h29_41-725x639.webp 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #f8c6ec; text-align: center; font-size: 14px; margin: 0 0 28px;">▲ 実際に届いた詐欺メールの画面（2026年10月26日受信）</p>
<p style="color: #ddd; margin: 0 0 28px;">「会員数3,000万人突破」「10,000円分の永久ポイント」と、うれしい言葉が並びますが、よく見ると<span style="color: #e91e8c; font-weight: bold;">「先着順」「お一人様1回限り」「48時間以内」</span>と、考える時間を奪う言葉が続いています。これは偽キャンペーンの典型的な手口です。</p>
<h2 style="color: #f3a6e0; font-size: 22px; border-bottom: 2px solid #8a3d7d; padding-bottom: 6px; margin: 0 0 14px;">送信ルートと偽装の判定</h2>
<p style="color: #ddd; margin: 0 0 10px;">ここからは、詳しく調べると分かったことをご紹介します。</p>
<ul style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeefa;">送信元はイオンではありません。</strong>差出人のアドレスは、イオンと無関係の配信サーバーのものでした。実際に受信したサーバーに記録された送信元IPは <a style="color: #f3a6e0;" href="https://ip-sc.net/ja/r/85.211.196.253" target="_blank" rel="noopener noreferrer"><code>85.211.196.253</code></a> で、調べるとマレーシア（クアラルンプール）にあるMicrosoft系のホスティング用IPでした。クラウドのような貸し出し用のIPは、送信者本人の居場所を示すとは限りません。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeefa;">SPF（送信元の認証）は「pass」ですが、安心材料にはなりません。</strong>通っているのは、攻撃者が自分で用意したドメインの認証だからです。イオンのドメインで認証されたわけではありません。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeefa;">DKIM（改ざん防止の署名）</strong>は、署名が2つ付いていましたが、検証結果の記録がなく、当サイトでは判定できませんでした。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeefa;">経路の記録に、実際には通っていない偽の行が混ざっていました。</strong>受信側のドメインを名乗るサーバーに、某ファッション通販サイトの中継サーバーを名乗るホスト名（IP：<a style="color: #f3a6e0;" href="https://ip-sc.net/ja/r/45.251.128.157" target="_blank" rel="noopener noreferrer"><code>45.251.128.157</code></a>）から着信した、という行です。実際の経路と合わず、時刻も実際の着信より早いため、送信側が差し込んだ偽の経路行とみられます。このIPを調べると、バングラデシュ（ダッカ）の通信事業者のもので、名乗っているホスト名とは結びつきませんでした。せっかく経路まで偽装したのに、実際の記録と食い違って、かえってバレてしまった形です。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeefa;">配信ソフトの名乗りにも矛盾があります。</strong>大量配信用の仕組み（配信停止リンクや一括配信を示す記録）を使っているのに、使用ソフトとしてスマホ用のメールアプリを名乗っていました。</li>
<li style="color: #ddd; margin-bottom: 10px;"><strong style="color: #fdeefa;">添付ファイルが付いています。</strong>ランダムな名前で拡張子も見慣れないものでした。拡張子が不審なため、当サイトでは開封・解析していません。</li>
</ul>
<p style="color: #ddd; margin: 0 0 28px;">※メールヘッダー詳細は個人情報保護のため非掲載です。</p>
<h2 style="color: #f3a6e0; font-size: 22px; border-bottom: 2px solid #8a3d7d; padding-bottom: 6px; margin: 0 0 14px;">差出人名が「逆さ文字」に？ 仕込まれていた見えない記号</h2>
<p style="color: #ddd; margin: 0 0 10px;">私のメールソフトでは、差出人名が「社会式株スビーサルャシンナィフンオイ」という、意味の通らない文字の並びで表示されていました。ところが、この並びを逆から読むと「イオンフィナンシャルサービス株式会社」になります。</p>
<p style="color: #ddd; margin: 0 0 10px;">仕掛けは、差出人名の先頭に入れられた、<strong style="color: #fdeefa;">文字の並びを右から左へ表示させる見えない記号（U+202E）</strong>です。この記号に対応したメールソフトでは、逆さに保存された文字が、正しい社名の順に並んで見えます。見つけ方は、差出人名の文字を、文字コードの一覧として表示してみることです。通常は見えない記号が、ここで初めて姿を現します。</p>
<p style="color: #ddd; margin: 0 0 16px;">本物らしく見せる工夫なのでしょうが、私の環境では逆さのまま表示されました。衣装を後ろ前に着てしまったようなもので、かえって怪しさが増しています。</p>
<div style="background: #fdeefa; border: 2px solid #f3a6e0; border-radius: 10px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #3b0d2e; font-weight: bold; font-size: 17px; margin: 0 0 8px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/1f4a1.png" alt="💡" class="wp-smiley" style="height: 1em; max-height: 1em;" />ここで！ 用語のかんたん解説</p>
<p style="color: #3b0d2e; margin: 0 0 8px;"><strong>「表示名」とは？</strong><br />
メールの差出人欄に出る名前のことです。自由に書き換えられるため、表示名だけでは本物かどうか分かりません。大切なのは、名前ではなく、実際の送信元のアドレスやサーバーです。</p>
<p style="color: #3b0d2e; margin: 0;"><strong>「SPF」「DKIM」とは？</strong><br />
どちらも、メールが正しい送信元から届いたかを調べるための仕組みです。ただし、攻撃者が自分のドメインで設定していれば「通過」になってしまうため、通過＝本物とは限りません。</p>
</div>
<h2 style="color: #f3a6e0; font-size: 22px; border-bottom: 2px solid #8a3d7d; padding-bottom: 6px; margin: 0 0 14px;">本文の最後に貼り付けられた、本物そっくりの文章</h2>
<p style="color: #ddd; margin: 0 0 28px;">メール本文の末尾には、在留カードの確認のお願いや、法人のお客さま向けの案内など、イオン銀行の公式サイトにある注意書きと同じ内容の文章が、そのまま貼り付けられていました。いかにも本物のメールに見えるようにするための仕掛けです。さらに、冒頭の文面は「イオンマークのカード」とあるだけで、受信者の名前も、カードの種類も書かれていませんでした。誰にでも当てはまる文面は、一斉に送られた偽メールの特徴です。</p>
<h2 style="color: #f3a6e0; font-size: 22px; border-bottom: 2px solid #8a3d7d; padding-bottom: 6px; margin: 0 0 14px;">偽サイトの詳細：CAPTCHA → 偽のログイン画面</h2>
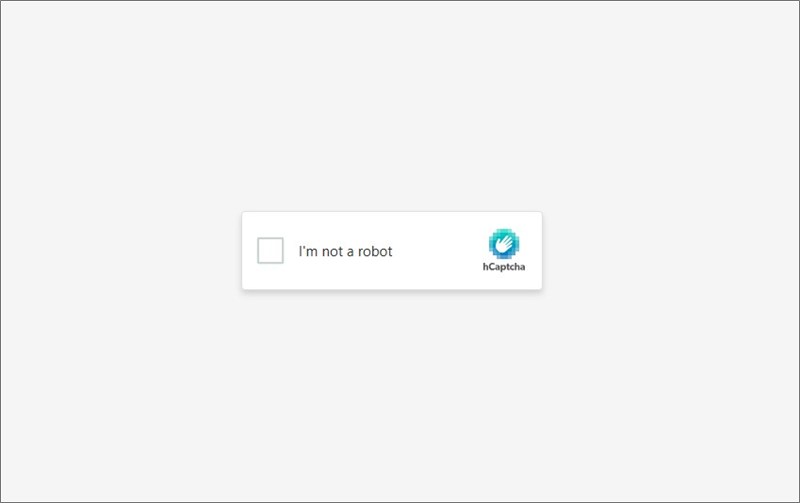
<p style="color: #ddd; margin: 0 0 10px;">メール内のリンク先（<code style="color: #fdeefa;">hxxps://www.cdezhi[.]com/</code>）は、イオンとは無関係のドメインです。開くと、まず次のような「ロボットではありません」の確認画面（hCaptcha）が表示されました。</p>
<div style="text-align: center; margin: 20px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53764" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_35.jpg" alt="" width="800" height="503" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_35.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_35-300x189.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_35-768x483.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_35-530x333.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_35-565x355.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_35-710x446.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_35-725x456.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #f8c6ec; text-align: center; font-size: 14px; margin: 0 0 20px;">▲ 第1段階：偽サイトの入口に置かれた確認画面</p>
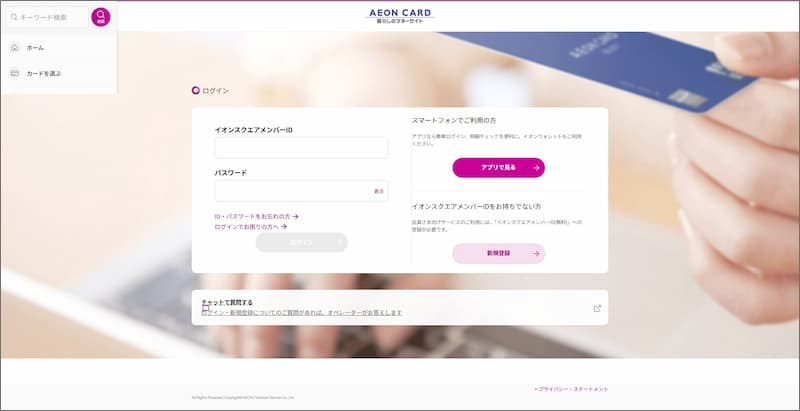
<p style="color: #ddd; margin: 0 0 10px;">自動で調べるロボットを避けるためとみられますが、人間が確認画面を通過すると、次の画面に進みます。</p>
<div style="text-align: center; margin: 20px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53763" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_58-1.jpg" alt="" width="800" height="411" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_58-1.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_58-1-300x154.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_58-1-768x395.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_58-1-530x272.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_58-1-565x290.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_58-1-710x365.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h32_58-1-725x372.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #f8c6ec; text-align: center; font-size: 14px; margin: 0 0 20px;">▲ 第2段階：本物そっくりの偽のログイン画面</p>
<p style="color: #ddd; margin: 0 0 10px;">表示されたのは、イオンカードのログイン画面にそっくりな偽のページです。<span style="color: #e91e8c; font-weight: bold;">ここに「イオンスクエアメンバーID」と「パスワード」を入力すると、そのまま攻撃者に盗まれます。</span>掲載した画面は、何も入力していない状態です。</p>
<p style="color: #ddd; margin: 0 0 28px;">また、当サイトの確認では、開く人や環境によって表示を切り替える仕組み（クローキング）は見られませんでした。</p>
<h2 style="color: #f3a6e0; font-size: 22px; border-bottom: 2px solid #8a3d7d; padding-bottom: 6px; margin: 0 0 14px;">注意点と対処法</h2>
<ol style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #fdeefa;">メールのリンクは開かず、ID・パスワードも入力しません。</strong>ポイントやキャンペーンを確認したいときは、公式アプリや、いつも使っているブックマークから、自分で開き直してください。</li>
<li style="color: #ddd; margin-bottom: 8px;"><span style="color: #e91e8c; font-weight: bold;">「先着順」「48時間以内」と急かされたら、それ自体が警告のサインです。</span>いったん手を止めて、家族や周りの人に見せてみてください。</li>
<li style="color: #ddd; margin-bottom: 8px;">添付ファイルは開かず、メールごと削除してください。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #fdeefa;">もし入力してしまったら、自分を責めずに、すぐ動いてください。</strong>公式の入口から、パスワードを変更します。同じパスワードを他のサービスでも使っていたら、そちらも変更してください。カードの利用明細に身に覚えのないものがないかも確認し、不安があればカードの裏面や公式サイトに載っている窓口へ連絡しましょう。</li>
<li style="color: #ddd; margin-bottom: 8px;">お金や契約のトラブルが心配なときは、消費者ホットライン「188」に相談できます。</li>
</ol>
<p style="color: #ddd; margin: 0 0 28px;">表示名を本物そっくりに見せたり、本物の公式サイトの文章を貼り付けたりと、見た目で見抜くのは難しくなっています。<span style="color: #e91e8c; font-weight: bold;">「見た目で判断しない。入口は自分で開き直す」</span>という習慣が、いちばん確かな備えです。</p>
<h2 style="color: #f3a6e0; font-size: 22px; border-bottom: 2px solid #8a3d7d; padding-bottom: 6px; margin: 0 0 14px;">関連記事</h2>
<ul style="color: #ddd; margin: 0 0 28px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 6px;"><a style="color: #f3a6e0;" href="https://ymg.nagoya/data-leak-2026-10-countermeasures/" target="_blank" rel="noopener noreferrer">個人情報漏えいのあとに届く詐欺への備え｜今すぐできる対策と、届いたときの行動ルール【特集③】</a></li>
</ul>
<div style="background: linear-gradient(135deg,#4a1942,#2d0f28); border: 2px solid #f3a6e0; border-radius: 12px; padding: 22px 22px; margin: 0 0 20px;">
<p style="color: #f3a6e0; font-weight: bold; font-size: 18px; margin: 0 0 8px;">本レポートの結論</p>
<p style="color: #fdeefa; margin: 0;">「10,000円分のポイント贈呈」は、イオンを騙るフィッシング詐欺です。逆さ文字で本物の社名に見せる、公式サイトの文章を貼り付ける、偽の経路まで用意する――手の込んだ偽装ですが、リンク先は偽のログイン画面でした。ポイントやキャンペーンの話は、公式アプリやブックマークから、自分で開き直して確認してください。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて！』と共有してあげてください。</p>
</div>
<div style="text-align: center; margin: 0 0 28px;"><a style="display: inline-block; background: #06c755; color: #ffffff; font-weight: bold; text-decoration: none; padding: 14px 28px; border-radius: 30px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Faeon-10000point-fake-login%2F" target="_blank" rel="noopener noreferrer">LINEでこの記事を家族に送る</a></div>
<p style="color: #f8c6ec; font-size: 13px; margin: 0 0 6px;">Data Provided by Heartland-Lab Security Research Unit</p>
<p style="color: #f8c6ec; font-size: 13px; margin: 0;">IP・所在地の調査参考：<a style="color: #f3a6e0;" href="https://ip-sc.net/ja/" target="_blank" rel="noopener noreferrer">ip-sc.net</a></p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/aeon-10000point-fake-login/">「【AEON】ご支援に感謝して、10000ポイントを贈呈」はイオンを騙る詐欺メール｜偽のログイン画面にID・パスワードを入れないで</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
		<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[【重要】商品カタログサイト「MediaPress-Net」への不正アクセスについて｜TOPPANの通知メールは詐欺？本物でも公式サイトから確認を]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/mediapress-net-notice/" />

		<id>https://ymg.nagoya/?p=53748</id>
		<updated>2026-10-26T22:24:00Z</updated>
		<published>2026-10-26T22:24:00Z</published>
		<category scheme="https://ymg.nagoya" term="ネット詐欺" /><category scheme="https://ymg.nagoya" term="不正アクセス" /><category scheme="https://ymg.nagoya" term="特集・まとめ" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="2026年10月" /><category scheme="https://ymg.nagoya" term="MediaPress-Net" /><category scheme="https://ymg.nagoya" term="TOPPAN" /><category scheme="https://ymg.nagoya" term="お知らせメール" /><category scheme="https://ymg.nagoya" term="フィッシング対策" /><category scheme="https://ymg.nagoya" term="二次被害" /><category scheme="https://ymg.nagoya" term="個人情報" /><category scheme="https://ymg.nagoya" term="注意喚起" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026-10-21 &#124; brand=MediaPress-Net（TOPPAN） &#124; sender_geo=unknown &#124; site_geo=unknown &#124; spf=unknown  [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/mediapress-net-notice/">【重要】商品カタログサイト「MediaPress-Net」への不正アクセスについて｜TOPPANの通知メールは詐欺？本物でも公式サイトから確認を</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/mediapress-net-notice/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026-10-21 | brand=MediaPress-Net（TOPPAN） | sender_geo=unknown | site_geo=unknown | spf=unknown | dkim=unknown | cloaking=unknown</div>
<div style="background: #111; padding: 24px 18px; line-height: 1.9; font-size: 16px; color: #ddd;">
<p style="color: #ddd; margin: 0 0 16px;">こんにちは、Heartland-Labです。火曜日の朝、まだ頭がぼんやりしているうちにメールを開くと、件名の頭に【重要】とあって、思わず目が覚めてしまった……そんな方もいらっしゃるのではないでしょうか。</p>
<p style="color: #ddd; margin: 0 0 24px;">今回、運営者のもとに届いたのは、商品カタログサイト「MediaPress-Net」を運営するTOPPAN株式会社からの、不正アクセスのお知らせです。結論から言うと、<strong style="color: #f0fdfa;">このメール自体は詐欺メールではありません。</strong>ただ、本物の通知だからこそ気をつけたい点があります。順番にご説明します。</p>
<div style="background: linear-gradient(135deg,#134e4a,#0b2f2c); border: 2px solid #5eead4; border-radius: 12px; padding: 28px 24px; margin: 0 0 24px;">
<p style="color: #7ee0d4; font-size: 14px; margin: 0 0 6px; letter-spacing: 1px;">Heartland-Lab 専門調査レポート｜2026年10月27日時点</p>
<p style="color: #f0fdfa; font-size: 22px; font-weight: bold; line-height: 1.5; margin: 0 0 18px;">【重要】商品カタログサイト「MediaPress-Net」への不正アクセスについて</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px;">
<tbody>
<tr>
<td style="color: #a8ece3; padding: 8px 10px; border-bottom: 1px solid #2f7d76; width: 34%; vertical-align: top;">通知の日付・発信元</td>
<td style="color: #f0fdfa; padding: 8px 10px; border-bottom: 1px solid #2f7d76;">2026年10月21日付／TOPPAN株式会社（差出人表示：MediaPress-Net サポートセンター）</td>
</tr>
<tr>
<td style="color: #a8ece3; padding: 8px 10px; border-bottom: 1px solid #2f7d76; vertical-align: top;">当サイトの判断</td>
<td style="color: #f0fdfa; padding: 8px 10px; border-bottom: 1px solid #2f7d76;">詐欺メールではなく、事業者からの正規の通知と判断しています</td>
</tr>
<tr>
<td style="color: #a8ece3; padding: 8px 10px; border-bottom: 1px solid #2f7d76; vertical-align: top;">このメール自体の危険度</td>
<td style="color: #f0fdfa; padding: 8px 10px; border-bottom: 1px solid #2f7d76;">★☆☆☆☆（1/5）</td>
</tr>
<tr>
<td style="color: #a8ece3; padding: 8px 10px; border-bottom: 1px solid #2f7d76; vertical-align: top;">便乗メールへの注意度</td>
<td style="color: #f0fdfa; padding: 8px 10px; border-bottom: 1px solid #2f7d76;">★★★☆☆（3/5）※今後の予想を含みます</td>
</tr>
<tr>
<td style="color: #a8ece3; padding: 8px 10px; border-bottom: 1px solid #2f7d76; vertical-align: top;">メールで求められる行動</td>
<td style="color: #f0fdfa; padding: 8px 10px; border-bottom: 1px solid #2f7d76;">なし（ログイン・入力・電話の依頼はありません）</td>
</tr>
<tr>
<td style="color: #a8ece3; padding: 8px 10px; vertical-align: top;">ヘッダー解析情報</td>
<td style="color: #f0fdfa; padding: 8px 10px;">※メールヘッダー詳細は個人情報保護のため非掲載</td>
</tr>
</tbody>
</table>
</div>
<div style="background: #0f3d3a; border-left: 6px solid #5eead4; border-radius: 6px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #f0fdfa; font-size: 18px; font-weight: bold; margin: 0 0 6px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/2705.png" alt="✅" class="wp-smiley" style="height: 1em; max-height: 1em;" /> このメール自体は、詐欺メールではありません</p>
<p style="color: #d5f5f1; margin: 0;">件名にある【重要】の言葉に驚いて、あわてて動く必要はありません。ただし、このあとご説明する「確かめ方」だけは、ぜひ覚えておいてください。</p>
</div>
<h2 style="color: #7ee0d4; font-size: 22px; border-bottom: 2px solid #2f7d76; padding-bottom: 6px; margin: 0 0 14px;">届いたメールの内容（要点）</h2>
<p style="color: #ddd; margin: 0 0 10px;">メールの要点は、次のとおりです。</p>
<ul style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 6px;">10月19日（月）に、不正アクセスの可能性を検知して調査を開始しました。</li>
<li style="color: #ddd; margin-bottom: 6px;">調査で外部からの不正アクセスを確認し、10月20日（火）までにサービスを停止しました。</li>
<li style="color: #ddd; margin-bottom: 6px;">現時点では、情報漏洩の事実は確認されていない、と書かれています。</li>
<li style="color: #ddd; margin-bottom: 6px;">外部の専門機関と協力して、影響範囲を調査中です。新しく分かったことや復旧の時期は、確認でき次第お知らせするとのことです。</li>
<li style="color: #ddd; margin-bottom: 6px;">最新の情報とお問い合わせ先は、同社の公式サイトに掲載するとの案内です。</li>
</ul>
<p style="color: #ddd; margin: 0 0 28px;">また、冒頭には「受け取りを希望されていない会員様にもお送りしております」と書かれています。つまり、<strong style="color: #f0fdfa;">心当たりがなくても届くことがある</strong>メールです。</p>
<h2 style="color: #7ee0d4; font-size: 22px; border-bottom: 2px solid #2f7d76; padding-bottom: 6px; margin: 0 0 14px;">メール本文（再現）</h2>
<p style="color: #ddd; margin: 0 0 10px;">検索で見つけやすいよう、本文を再現します。リンクをうっかり押してしまわないよう、メール内のアドレスは「hxxps」「hxxp」に置き換えています。</p>
<pre style="background: #1c1c1c; color: #e5e5e5; border: 1px solid #444; border-radius: 8px; padding: 16px; font-size: 14px; line-height: 1.7; white-space: pre-wrap; margin: 0 0 16px;">件名：【重要】商品カタログサイト「MediaPress-Net」への不正アクセスについて
差出人：MediaPress-Net サポートセンター

2026年10月21日
TOPPAN株式会社

MediaPress-Netご利用者様各位

※このお知らせは重要度の高い内容につき、受け取りを希望されて
　いない会員様にもお送りしております。

TOPPAN株式会社（以下、「当社」）は、当社が運営する商品カタログサイト
「MediaPress-Net」が第三者による不正アクセスを受けたことを確認しました。
不正アクセス確認後、影響の調査および対策を講じるため、本サービスを停止
しました。
現時点では、情報漏洩の事実は確認されておりません。
サービス利用者の皆さまをはじめ、関係する皆さまに多大なご迷惑をおかけして
おりますことを、深くお詫び申し上げます。

1. これまでの経緯と対応
10/19（月）、本サービスシステムにおいて、不正アクセスの可能性を検知し、
調査を開始しました。その後の調査により、外部からの不正アクセスが行われた
ことを確認し、影響の調査および対策を講じるため、10/20（火）までに本サービスを
停止しました。
現時点では、情報漏洩の事実は確認されておりません。

2. 今後の対応
現在、外部専門機関の協力のもと、影響範囲の調査を進めております。新たに判明
した事実およびサービス復旧時期については、確認でき次第、速やかにご報告
いたします。

最新情報及びお問い合わせ先については
hxxps://www.mediapress-net.com/
に掲載しております。

※このメールにご返信いただいても回答できかねますのでご了承ください。

サービス利用者の皆さまをはじめ、関係する皆さまに多大なご迷惑をおかけして
おりますことを、深くお詫び申し上げます。

MediaPress-Net サポートセンター
メールアドレス：support@mediapress-net.com
ホームページ：hxxp://www.mediapress-net.com/</pre>
<div style="text-align: center; margin: 20px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53759" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h04_19.jpg" alt="" width="800" height="748" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h04_19.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h04_19-300x281.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h04_19-768x718.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h04_19-530x496.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h04_19-565x528.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h04_19-710x664.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-27_07h04_19-725x678.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #a8ece3; text-align: center; font-size: 14px; margin: 0 0 28px;">▲ 実際に届いた通知メールの画面（2026年10月21日付）</p>
<h2 style="color: #7ee0d4; font-size: 22px; border-bottom: 2px solid #2f7d76; padding-bottom: 6px; margin: 0 0 14px;">詳しく見て分かったこと</h2>
<p style="color: #ddd; margin: 0 0 10px;">詐欺メールの多くが持っている特徴が、このメールにあるかどうかを確認しました。</p>
<ul style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 6px;"><strong style="color: #f0fdfa;">入力や連絡を求める文言はありません。</strong>ログイン、パスワードやカード番号の入力、電話やメールでの連絡の依頼は、どこにも書かれていません。</li>
<li style="color: #ddd; margin-bottom: 6px;"><strong style="color: #f0fdfa;">行動の案内は「公式サイトで最新情報を確認」だけです。</strong>添付ファイルもありません。</li>
<li style="color: #ddd; margin-bottom: 6px;"><strong style="color: #f0fdfa;">返信は受け付けていません。</strong>メールの末尾に、返信しても回答できないと明記されています。</li>
<li style="color: #ddd; margin-bottom: 6px;">気づいた点として、本文のアドレスは「https」、署名欄のアドレスは「http」と、表記が混在しています。これだけで偽物とは言えませんが、<strong style="color: #f0fdfa;">見た目の細かな違いで本物かどうかを決める</strong>のは、やめたほうが安全です。</li>
</ul>
<p style="color: #ddd; margin: 0 0 28px;">※メールヘッダー詳細は個人情報保護のため非掲載です。</p>
<div style="background: #e6fffb; border: 2px solid #5eead4; border-radius: 10px; padding: 16px 20px; margin: 0 0 28px;">
<p style="color: #0b3b37; font-weight: bold; font-size: 17px; margin: 0 0 8px;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/1f4a1.png" alt="💡" class="wp-smiley" style="height: 1em; max-height: 1em;" />ここで！ 用語のかんたん解説</p>
<p style="color: #0b3b37; margin: 0 0 8px;"><strong>「不正アクセス」とは？</strong><br />
IDやパスワードを盗むなど、正規ではない方法で、他人がシステムに入り込むことです。</p>
<p style="color: #0b3b37; margin: 0;"><strong>「情報漏洩の事実は確認されていない」とは？</strong><br />
現時点の調査では、情報が外に持ち出された証拠が見つかっていない、という意味です。調査はまだ続いているため、「漏れていないと決まった」わけではありません。</p>
</div>
<h2 style="color: #7ee0d4; font-size: 22px; border-bottom: 2px solid #2f7d76; padding-bottom: 6px; margin: 0 0 14px;">本物の通知でも、「入口を自分で開き直す」</h2>
<p style="color: #ddd; margin: 0 0 10px;">本物の通知が届いたときに大切なのは、<span style="color: #e65c00; font-weight: bold;">メールの中のリンクや電話番号は使わず</span>、自分で公式の入口を開くことです。メールに書かれた公式サイトのアドレスも、押さずに、次の手順で確かめましょう。</p>
<ol style="color: #ddd; margin: 0 0 16px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #f0fdfa;">会社名やサービス名で検索して、公式サイトを開きます。</strong>検索結果の上に出る広告ではなく、公式のドメインかどうかを確かめてください。いつも使っているブックマークや公式アプリがあれば、そこからでも構いません。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #f0fdfa;">公式サイトに、同じ内容のお知らせがあるかを確認します。</strong>復旧の時期や新しく分かったことも、そこに載る予定です。</li>
<li style="color: #ddd; margin-bottom: 8px;"><span style="color: #e65c00; font-weight: bold;">このメールには返信しません。</span>返信しても回答はもらえません。</li>
<li style="color: #ddd; margin-bottom: 8px;">MediaPress-Netに登録している場合は、念のための備えとして、同じIDやパスワードを他のサービスでも使っていないかを見直しましょう。今回のお知らせには、パスワードが漏れたという記載はありませんが、使い回しをやめておくと安心です。</li>
</ol>
<p style="color: #ddd; margin: 0 0 28px;">もし、このあと「お詫び」「パスワードの再設定」「確認フォーム」などをうたうメールやSMSが届いても、<span style="color: #e65c00; font-weight: bold;">本物の通知に便乗した偽物の可能性</span>があります。企業が、メールやSMSでパスワード、カード番号、認証コードを尋ねることはありません。<span style="color: #e65c00; font-weight: bold;">そうした内容が書かれていたら、その時点で偽物です。</span></p>
<h2 style="color: #7ee0d4; font-size: 22px; border-bottom: 2px solid #2f7d76; padding-bottom: 6px; margin: 0 0 14px;">関連記事（2026年10月 特集）</h2>
<p style="color: #ddd; margin: 0 0 10px;">不正アクセスと個人情報漏えいが相次ぐ今月の状況と、備え方を、特集としてまとめています。今回のように本物の通知が届いたときの動き方は、特集③に詳しく書いています。</p>
<ul style="color: #ddd; margin: 0 0 28px; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 6px;"><a style="color: #7ee0d4;" href="https://ymg.nagoya/data-leak-special-2026-10/" target="_blank" rel="noopener noreferrer">不正アクセスで個人情報漏えいが相次ぐ【2026年10月特集】何が起きている？今やるべきこと</a></li>
<li style="color: #ddd; margin-bottom: 6px;"><a style="color: #7ee0d4;" href="https://ymg.nagoya/data-leak-2026-10-cause-status/" target="_blank" rel="noopener noreferrer">不正アクセスによる個人情報漏えいが相次ぐ原因は？2026年10月の事案一覧と現状【特集①】</a></li>
<li style="color: #ddd; margin-bottom: 6px;"><a style="color: #7ee0d4;" href="https://ymg.nagoya/data-leak-2026-10-expected-risks/" target="_blank" rel="noopener noreferrer">個人情報が漏えいしたらどうなる？予想される二次被害と詐欺を情報の種類別に解説【特集②】</a></li>
<li style="color: #ddd; margin-bottom: 6px;"><a style="color: #7ee0d4;" href="https://ymg.nagoya/data-leak-2026-10-countermeasures/" target="_blank" rel="noopener noreferrer">個人情報漏えいのあとに届く詐欺への備え｜今すぐできる対策と、届いたときの行動ルール【特集③】</a></li>
</ul>
<div style="background: linear-gradient(135deg,#134e4a,#0b2f2c); border: 2px solid #5eead4; border-radius: 12px; padding: 22px 22px; margin: 0 0 20px;">
<p style="color: #7ee0d4; font-weight: bold; font-size: 18px; margin: 0 0 8px;">本レポートの結論</p>
<p style="color: #f0fdfa; margin: 0;">今回のメールは、詐欺ではなく、事業者からの正規の通知です。ただ、本物かどうかを見た目で見分けるのは難しくなっています。メールの中のリンクや電話番号は使わず、自分で公式サイトを開いて確かめる。この習慣が、便乗する偽メールから身を守ります。身近な人が騙されてからでは手遅れです。このページのURLをコピーして、家族のLINEグループで『これ気をつけて！』と共有してあげてください。</p>
</div>
<div style="text-align: center; margin: 0 0 28px;"><a style="display: inline-block; background: #06c755; color: #ffffff; font-weight: bold; text-decoration: none; padding: 14px 28px; border-radius: 30px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Fmediapress-net-notice%2F" target="_blank" rel="noopener noreferrer">LINEでこの記事を家族に送る</a></div>
<p style="color: #a8ece3; font-size: 13px; margin: 0 0 6px;">Data Provided by Heartland-Lab Security Research Unit</p>
<p style="color: #a8ece3; font-size: 13px; margin: 0;">参考：当サイトに届いた通知メール（2026年10月21日付）／IP・所在地の調査ツール：<a style="color: #7ee0d4;" href="https://ip-sc.net/ja/" target="_blank" rel="noopener noreferrer">ip-sc.net</a>（本記事では調査対象のIPアドレスはありません）</p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/mediapress-net-notice/">【重要】商品カタログサイト「MediaPress-Net」への不正アクセスについて｜TOPPANの通知メールは詐欺？本物でも公式サイトから確認を</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
		<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[JCB「MyJcbサービス利用内容のご案内」は詐欺メール｜スマホだけに偽MyJCBログインを出す手口]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/jcb-myjcb-service-annai-phishing/" />

		<id>https://ymg.nagoya/?p=53742</id>
		<updated>2026-10-26T00:16:24Z</updated>
		<published>2026-10-26T00:16:24Z</published>
		<category scheme="https://ymg.nagoya" term="JCB" /><category scheme="https://ymg.nagoya" term="本人確認" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="JCBカード" /><category scheme="https://ymg.nagoya" term="MyJCB" /><category scheme="https://ymg.nagoya" term="MyJcbサービス利用内容のご案内" /><category scheme="https://ymg.nagoya" term="クローキング" /><category scheme="https://ymg.nagoya" term="フィッシング詐欺" /><category scheme="https://ymg.nagoya" term="偽ログイン画面" /><category scheme="https://ymg.nagoya" term="未承認利用" /><category scheme="https://ymg.nagoya" term="補償" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026-10-25 &#124; brand=JCB &#124; sender_geo=アメリカ &#124; site_geo=アメリカ &#124; spf=pass &#124; dkim=unknown &#124; cloaking=ye [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/jcb-myjcb-service-annai-phishing/">JCB「MyJcbサービス利用内容のご案内」は詐欺メール｜スマホだけに偽MyJCBログインを出す手口</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/jcb-myjcb-service-annai-phishing/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026-10-25 | brand=JCB | sender_geo=アメリカ | site_geo=アメリカ | spf=pass | dkim=unknown | cloaking=yes</div>
<div style="background: #111; color: #ddd; padding: 20px 16px; max-width: 820px; margin: 0 auto; font-family: 'Noto Sans JP','Hiragino Kaku Gothic ProN',Meiryo,sans-serif; line-height: 1.9; font-size: 16px;">
<p><!-- 導入あいさつ --></p>
<p style="color: #ddd; margin: 0 0 16px;">こんにちは、Heartland-Labです。月曜の朝は、週末にたまったメールをスマホでまとめて片づける方も多いのではないでしょうか。そんな時間帯に紛れ込みやすい、JCBを名乗るメールが届きましたので、調べた内容をお伝えします。</p>
<p><!-- 大きめ調査レポートボックス --></p>
<div style="background: linear-gradient(135deg,#134e4a 0%,#0b2f2c 100%); border: 2px solid #5eead4; border-radius: 14px; padding: 32px 24px; margin: 24px 0;">
<div style="font-size: 13px; letter-spacing: 2px; color: #99f6e4; margin-bottom: 8px;">HEARTLAND-LAB 調査レポート</div>
<div style="font-size: 26px; font-weight: bold; color: #ffffff; line-height: 1.5; margin-bottom: 14px;">JCBを装う「MyJcbサービス利用内容のご案内」<br />
スマホだけに偽ログイン画面を出す詐欺メール</div>
<p style="color: #ccfbf1; font-size: 16px; margin: 0 0 18px;">結論：<strong style="color: #ffb066;">偽物のメールです。</strong>メール内のボタンは押さず、MyJCBの公式アプリや、いつも使っているブックマークから確認してください。</p>
<p style="color: #ffffff; font-size: 18px; margin: 0 0 18px;">危険度：<span style="color: #ffb066; letter-spacing: 3px;">★★★★★</span>（5段階中5）</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px;">
<tbody>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73; width: 32%;">受信日時</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;">2026年10月25日（日）13:46頃</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">件名</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;">MyJcbサービス利用内容のご案内</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">差出人の表示名</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;">JCBポイントサービス（アドレスはJCBとは無関係）</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">送信元IP</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;"><a style="color: #5eead4;" href="https://ip-sc.net/ja/r/147.224.160.136" target="_blank" rel="noopener noreferrer"><code style="color: #5eead4;">147.224.160.136</code></a>（アメリカ・シカゴ）</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">送信元の認証</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;">SPF：pass（ただし攻撃者自身の設定）／DKIM：署名ありだがJCBとは無関係</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">最終の偽サイト</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;"><a style="color: #5eead4;" href="https://ip-sc.net/ja/r/198.44.116.43" target="_blank" rel="noopener noreferrer"><code style="color: #5eead4;">198.44.116.43</code></a>（アメリカ・ニューヨーク州）</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73; border-bottom: 1px solid #2d7a73;">判定</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73; border-bottom: 1px solid #2d7a73;">フィッシング（スマホだけ偽サイトを表示するクローキングあり）</td>
</tr>
</tbody>
</table>
<p style="color: #99f6e4; font-size: 13px; margin: 12px 0 0;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
</div>
<p><!-- 偽物宣言バナー --></p>
<div style="background: #3a1a05; border: 2px solid #e65c00; border-radius: 10px; padding: 18px 20px; margin: 24px 0; text-align: center;">
<p style="color: #ffb066; font-size: 20px; font-weight: bold; margin: 0 0 6px;">このメールは偽物です</p>
<p style="color: #ffe4cc; font-size: 15px; margin: 0;">JCBからの本物の案内ではありません。<span style="color: #e65c00; font-weight: bold;">メール内のボタンは押さないでください。</span></p>
</div>
<p style="color: #ddd; text-align: center; margin: 12px 0 24px;"><a style="display: inline-block; background: #06c755; color: #ffffff; text-decoration: none; font-weight: bold; padding: 10px 22px; border-radius: 24px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Fjcb-myjcb-service-annai-phishing%2F" target="_blank" rel="noopener noreferrer">LINEで家族や友だちに知らせる</a></p>
<p><!-- メール本文の再現 --></p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">届いたメールの内容</h2>
<p style="color: #ddd;">届いたメールの文面を、そのまま再現します。「未承認利用の可能性」という不安と、「全額補償」という安心を、立て続けに並べているのが特徴です。</p>
<pre style="background: #0b0b0b; color: #ddd; border: 1px solid #2d7a73; border-radius: 8px; padding: 16px; white-space: pre-wrap; word-break: break-all; font-size: 14px; line-height: 1.8;">差出人：JCBポイントサービス
件名：MyJcbサービス利用内容のご案内

<span style="color: #ff7a1a; font-weight: bold;">JCBカード より送信されたメールです</span>  ←緑の帯
[JCBのロゴ画像]

【重要】未承認利用の可能性と補償に関するお知らせ

重要なお知らせ
お客様のJCBカードにおいて、通常とは異なる利用パターンを検出いたしました。未承認利用の可能性があるため、至急のご確認をお願いいたします。

お客様各位
日頃よりJCBのサービスをご利用いただき誠にありがとうございます。
大変恐れ入りますが、最近弊社では不正登録が相次いでおり、
誠に恐縮ではございますが、ご本人様確認の為の書類提出をお願いしております。
以上、ご理解とご協力のほどお願い致します。

また、ご登録情報に誤りがないか、ご確認いただけますようお願い致します。
アカウント情報に、誤った内容が登録されている場合、
弊社利用規約に基づき、サービスの停止をさせていただく場合がございますので、
予めご了承いただけますよう、お願い致します。

当社の高度なAIセキュリティシステムにより、お客様のカード利用に関して潜在的なリスクが検出されました。お客様の資産を守るため、以下のご対応をお願いいたします。

必要な対応手順：
1. MyJCBにログインし、最近の取引履歴を詳細にご確認ください。
2. 身に覚えのない取引がある場合は、直ちにJCBカスタマーサービスにご連絡ください。
3. 安全のため、一時的にカードの利用を制限させていただく場合がございます。

未承認利用補償プログラム
本人確認後、未承認利用と判断された取引については、<span style="color: #ff7a1a; font-weight: bold;">迅速に全額補償</span>いたします。JCBは、お客様の資産保護に全力で取り組んでおります。

[ 今すぐMyJCBで確認する ]  ←緑のボタン

JCBの安全・安心サービス
・24時間不正検知 —— 最新AI技術による常時監視
・J/Secure<img src="https://s.w.org/images/core/emoji/17.0.2/72x72/2122.png" alt="™" class="wp-smiley" style="height: 1em; max-height: 1em;" /> —— オンラインショッピングの安全性強化
・My安心設定 —— リアルタイム利用通知で早期発見
・なりすまし対策 —— フィッシング詐欺からの保護

また、この他にもご不明な点等ございましたら、サポートメールよりご連絡くださいますようお願いいたします。

© 2026 JCB Co., Ltd. All Rights Reserved. | セキュリティ対策 | 会員規約</pre>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-large wp-image-53754" src="https://ymg.nagoya/wp-content/uploads/2026/10/4cc1a3d5977840bde6669bea64cc4728-724x1024.webp" alt="" width="724" height="1024" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/4cc1a3d5977840bde6669bea64cc4728-724x1024.webp 724w, https://ymg.nagoya/wp-content/uploads/2026/10/4cc1a3d5977840bde6669bea64cc4728-212x300.webp 212w, https://ymg.nagoya/wp-content/uploads/2026/10/4cc1a3d5977840bde6669bea64cc4728-768x1086.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/4cc1a3d5977840bde6669bea64cc4728-375x530.webp 375w, https://ymg.nagoya/wp-content/uploads/2026/10/4cc1a3d5977840bde6669bea64cc4728-400x565.webp 400w, https://ymg.nagoya/wp-content/uploads/2026/10/4cc1a3d5977840bde6669bea64cc4728-502x710.webp 502w, https://ymg.nagoya/wp-content/uploads/2026/10/4cc1a3d5977840bde6669bea64cc4728-513x725.webp 513w, https://ymg.nagoya/wp-content/uploads/2026/10/4cc1a3d5977840bde6669bea64cc4728.webp 800w" sizes="auto, (max-width: 724px) 100vw, 724px" /></div>
<p style="color: #7dd3c8; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ 実際に届いたメールの画面（受信者の情報は伏せています）</p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">ここが変です！偽物と分かるポイント</h2>
<ul style="color: #ddd; padding-left: 22px;">
<li style="color: #ddd; margin-bottom: 8px;">冒頭の緑の帯に「JCBカード より送信されたメールです」と書いてあります。<strong style="color: #e65c00;">自分で「本物です」と名乗る</strong>メールは、そのこと自体が不自然です。</li>
<li style="color: #ddd; margin-bottom: 8px;">「未承認利用の可能性」と「全額補償」、さらに「サービス停止」「書類提出」と、<strong style="color: #e65c00;">不安と安心と脅しを一度に並べて</strong>、急いで行動させようとしています。</li>
<li style="color: #ddd; margin-bottom: 8px;">差出人のアドレスは、JCBともドコモとも無関係の別ドメインです。「docomoservice」という名前が付いていますが、JCBのメールでこの名前が出てくる理由はありません。</li>
<li style="color: #ddd; margin-bottom: 8px;">呼びかけが「お客様」と「お客様各位」で混ざっており、名前や会員番号など、<strong style="color: #e65c00;">受け取る人を特定する情報が1つもありません</strong>。</li>
<li style="color: #ddd; margin-bottom: 8px;">末尾の「セキュリティ対策」「会員規約」は、リンクのように見えて、リンク先が空っぽでした。</li>
</ul>
<p><!-- 送信ルートおよび偽装判定 --></p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">どこから送られてきたのか</h2>
<p style="color: #ddd;">メールの送信元を調べると、日本のカード会社とは縁のない、アメリカのクラウドサーバーでした。</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px; margin: 12px 0;">
<tbody>
<tr>
<th style="color: #99f6e4; text-align: left; padding: 8px 10px; border: 1px solid #2d7a73; background: #0f2f2c; width: 30%;">項目</th>
<th style="color: #99f6e4; text-align: left; padding: 8px 10px; border: 1px solid #2d7a73; background: #0f2f2c;">内容</th>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">送信元IP</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;"><a style="color: #5eead4;" href="https://ip-sc.net/ja/r/147.224.160.136" target="_blank" rel="noopener noreferrer"><code style="color: #5eead4;">147.224.160.136</code></a>：アメリカ・イリノイ州シカゴにあるOracleのクラウドサーバー。IP調査サイトでは、メールを使った攻撃の発信元として、脅威レベル「高」と判定されています</td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">SPF（送信元の確認）</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">pass。ただし、これは攻撃者が自分で用意した送信ドメインの設定に合格しただけです。<strong style="color: #e65c00;">passだからといって、安全とは限りません</strong></td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">DKIM（電子署名）</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">署名は2本付いていましたが、署名したのはどちらも攻撃者のドメインで、JCBとは無関係です</td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">送信ソフトの痕跡</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">問い合わせ管理システム「Zendesk」を使ったような記録が残っていました。正規のサポート窓口のような見せかけに使った可能性があります</td>
</tr>
</tbody>
</table>
<p style="color: #ddd;">送信元がアメリカでも、攻撃者本人がアメリカにいるとは限りません。サーバーは世界中どこでも借りられるためです。</p>
<p style="color: #99f6e4; font-size: 14px;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
<p><!-- 用語解説ボックス --></p>
<div style="background: #0f2f2c; border: 1px solid #5eead4; border-radius: 10px; padding: 18px 20px; margin: 28px 0;">
<p style="color: #5eead4; font-weight: bold; font-size: 17px; margin: 0 0 8px;">用語解説：「見えない文字」と「クローキング」</p>
<p style="color: #ddd; margin: 0 0 8px;"><strong style="color: #99f6e4;">見えない文字</strong>とは、画面には何も表示されない特殊な文字のことです。幅がゼロの文字（ゼロ幅文字）などがあり、文字の間に混ぜても、人の目には普通の文章に見えます。</p>
<p style="color: #ddd; margin: 0;"><strong style="color: #99f6e4;">クローキング</strong>とは、見る人の機器や環境によって、表示するページを変える仕組みです。たとえば、調べる人が使うパソコンには「何もないページ」を見せて、スマホを使う被害者にだけ偽サイトを見せる、といった使い方をされます。</p>
</div>
<p><!-- フィッシングサイト詳細解析 --></p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">詳しく調べると分かったこと</h2>
<h3 style="color: #99f6e4; font-size: 18px; margin: 20px 0 8px;">① 件名・本文・HTMLの内側にまで「見えない文字」</h3>
<p style="color: #ddd;">このメールには、件名や差出人名、本文のあちこちに、見えない文字が埋め込まれていました。メールのソース（全文）をテキストエディタに貼り付けると、画面上は何もないはずの場所に、意味の分からない記号が混ざって見えます。これが見えない文字の正体です（編集ソフトによって見え方は異なります）。</p>
<p style="color: #ddd;">さらに、メールの見た目を指定するHTMLの命令（たとえば余白を指定する <code style="color: #5eead4;">padding</code> など）の途中にまで、見えない文字が挿入されていました。<strong style="color: #e65c00;">迷惑メールを見つけるフィルターが、文字列を正しく読み取れないようにするための細工</strong>と考えられます。</p>
<h3 style="color: #99f6e4; font-size: 18px; margin: 24px 0 8px;">② メールのリンクは、パソコンとスマホで「別の顔」を見せる</h3>
<p style="color: #ddd;">メールの緑のボタンには、次のアドレスが設定されていました。クリックされないよう、一部を変えて表示します。</p>
<p style="color: #ddd;"><code style="color: #ffb066; background: #0b0b0b; padding: 4px 8px; border-radius: 4px; word-break: break-all;">hxxps://jhzybj[.]com/5AR8kA1dkx[.]yokohama[.]com</code></p>
<p style="color: #ddd;">このアドレスを、パソコンとスマホの両方で開いて比べたところ、表示がまったく違いました。</p>
<p style="color: #ddd;"><strong style="color: #99f6e4;">【パソコンの場合】</strong>「404 Not Found（ページが存在しません）」という味気ない画面が出るだけです。</p>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53753" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_09h01_59.jpg" alt="" width="800" height="142" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_09h01_59.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_09h01_59-300x53.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_09h01_59-768x136.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_09h01_59-530x94.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_09h01_59-565x100.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_09h01_59-710x126.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_09h01_59-725x129.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #7dd3c8; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ パソコンで開くと、「ページが存在しない」という画面が出るだけ</p>
<p style="color: #ddd;"><strong style="color: #99f6e4;">【スマホの場合】</strong>まず、「サイトへの接続が安全かどうか確認しています」という画面が出ます。盾のアイコンをタップするよう求められます。</p>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-large wp-image-53752" src="https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_07-732x1024.png" alt="" width="732" height="1024" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_07-732x1024.png 732w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_07-214x300.png 214w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_07-768x1074.png 768w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_07-379x530.png 379w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_07-404x565.png 404w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_07-508x710.png 508w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_07-518x725.png 518w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_07.png 800w" sizes="auto, (max-width: 732px) 100vw, 732px" /></div>
<p style="color: #7dd3c8; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ スマホで開くと出る、「盾アイコンをタップして人間であることを確認してください」という偽の確認画面</p>
<p style="color: #ddd;">画面には「表示された盾をすべてタップしてください」と書きながら、すぐ下に「1個の盾アイコンを選択してください」とも書いてあります。説明が食い違っているところは、いかにも急ごしらえです。</p>
<p style="color: #ddd;">本物のサイトでも、ロボットではないことを確認する画面はよくあります。そのため、「ちゃんとしたサイトだ」という安心感を与える狙いがあるのかもしれません。確認を済ませると、さらに別のサイトへ転送されます。そこで、Google Chromeは次のような警告を表示しました。</p>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-large wp-image-53751" src="https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_42-598x1024.png" alt="" width="598" height="1024" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_42-598x1024.png 598w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_42-175x300.png 175w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_42-768x1314.png 768w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_42-310x530.png 310w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_42-330x565.png 330w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_42-415x710.png 415w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_42-424x725.png 424w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_42.png 800w" sizes="auto, (max-width: 598px) 100vw, 598px" /></div>
<p style="color: #7dd3c8; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ 転送先でGoogle Chromeが表示した「危険なサイト」の警告画面</p>
<h3 style="color: #99f6e4; font-size: 18px; margin: 24px 0 8px;">③ 警告を越えた先は、MyJCBそっくりのログイン画面</h3>
<p style="color: #ddd;">警告を越えて表示すると、MyJCBのログイン画面にそっくりなページが現れました。転送先のアドレスは、本物のMyJCBを思わせる単語を並べた次のものです（一部を変えて表示します）。</p>
<p style="color: #ddd;"><code style="color: #ffb066; background: #0b0b0b; padding: 4px 8px; border-radius: 4px; word-break: break-all;">hxxps://payment-my-jcb[.]hzskqy[.]com/index/</code></p>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-large wp-image-53750" src="https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_54-658x1024.png" alt="" width="658" height="1024" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_54-658x1024.png 658w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_54-193x300.png 193w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_54-768x1195.png 768w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_54-341x530.png 341w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_54-363x565.png 363w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_54-456x710.png 456w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_54-466x725.png 466w, https://ymg.nagoya/wp-content/uploads/2026/10/Screenshot-2026_10_26-9_03_54.png 800w" sizes="auto, (max-width: 658px) 100vw, 658px" /></div>
<p style="color: #7dd3c8; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ MyJCBのログイン画面に似せた偽ページ。「MyJCB ID」と「パスワード」の入力欄が用意されている</p>
<p style="color: #ddd;">ここに<strong style="color: #e65c00;">MyJCB IDとパスワードを入力すると、そのまま盗まれるおそれ</strong>があります。パソコンで確認して「何も出ないから大丈夫」と思ってしまうと、スマホで開いた人だけが被害に遭う、という仕掛けです。</p>
<h3 style="color: #99f6e4; font-size: 18px; margin: 24px 0 8px;">④ 2つのドメインは、同じ日・14秒差で登録されていた</h3>
<ul style="color: #ddd; padding-left: 22px;">
<li style="color: #ddd; margin-bottom: 8px;">入口のドメイン（<code style="color: #5eead4;">jhzybj[.]com</code>）は、2025年11月15日に登録されたものです。サーバーは東京都にある中国系大手Tencent Cloudで、IPアドレスは <a style="color: #5eead4;" href="https://ip-sc.net/ja/r/43.165.182.234" target="_blank" rel="noopener noreferrer"><code style="color: #5eead4;">43.165.182.234</code></a> です。所在の表示は、調べたサービスによって「渋谷区」「新宿区」と割れており、区までは特定できません。</li>
<li style="color: #ddd; margin-bottom: 8px;">最終の偽サイトのドメイン（<code style="color: #5eead4;">hzskqy[.]com</code>）も、<strong style="color: #e65c00;">同じ2025年11月15日、わずか14秒違いで登録</strong>されていました。サーバーはアメリカ・ニューヨーク州にあるレンタルサーバー（HostPapa）で、IPアドレスは <a style="color: #5eead4;" href="https://ip-sc.net/ja/r/198.44.116.43" target="_blank" rel="noopener noreferrer"><code style="color: #5eead4;">198.44.116.43</code></a> です。</li>
<li style="color: #ddd; margin-bottom: 8px;">2つのドメインは、登録した会社（中国のレジストラ）も、ネームサーバー（Cloudflare）も、登録者の地域の表示（中国）も同じでした。<strong>同じ運営者が、まとめて用意した可能性が高い</strong>と考えられます。なお、Cloudflareを使っているため、サーバーの所在地は実際の運営拠点とは限りません。</li>
</ul>
<p><!-- 注意点と対処法 --></p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">届いてしまったら：安全な対処法</h2>
<p style="color: #ddd;">まず、驚いて当然です。「未承認利用の可能性」と言われれば、誰でも心配になります。このメールは、誰にでも届く形でばらまかれたもので、あなたが狙い撃ちされたわけではありません。落ち着いて、次のように対応してください。</p>
<ol style="color: #ddd; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e65c00;">メール内のボタンは押さない。</strong>返信もしないでください。</li>
<li style="color: #ddd; margin-bottom: 8px;">カードの利用状況が気になるときは、メールではなく、<strong>MyJCBの公式アプリや、いつも使っているブックマーク</strong>から自分でログインして確認します。</li>
<li style="color: #ddd; margin-bottom: 8px;">パソコンで開いて「何も出ない」場合でも、安全とは限りません。スマホでは別の画面が出ることがあります。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e65c00;">もしボタンを押して、MyJCB IDやパスワードを入力してしまったら</strong>、すぐに公式アプリやブックマークからパスワードを変更してください。同じパスワードを他のサービスで使い回している場合は、そちらも変更します。</li>
<li style="color: #ddd; margin-bottom: 8px;">身に覚えのない利用がないか明細を確認し、気になる場合は、カード裏面の連絡先へ電話して相談してください。</li>
<li style="color: #ddd; margin-bottom: 8px;">不安なときは、消費者ホットライン「188（いやや）」にも相談できます。</li>
</ol>
<p><!-- まとめCTA --></p>
<div style="background: linear-gradient(135deg,#134e4a 0%,#0b2f2c 100%); border: 2px solid #5eead4; border-radius: 14px; padding: 26px 22px; margin: 36px 0 20px; text-align: center;">
<p style="color: #ffffff; font-size: 20px; font-weight: bold; margin: 0 0 10px;">まとめ</p>
<p style="color: #ccfbf1; margin: 0 0 10px;">「MyJcbサービス利用内容のご案内」は、<span style="color: #ffb066; font-weight: bold;">未承認利用の補償をうたったJCBのフィッシング</span>です。パソコンでは404、スマホでは偽のログイン画面と、見る人を選ぶ仕掛けまで用意されていました。</p>
<p style="color: #ccfbf1; margin: 0 0 16px;">「補償します」と言われても、確認はメールのボタンではなく、いつもの公式アプリから。ご家族や友だちにも、ぜひ教えてあげてください。</p>
<p style="color: #ddd; margin: 0;"><a style="display: inline-block; background: #06c755; color: #ffffff; text-decoration: none; font-weight: bold; padding: 12px 26px; border-radius: 24px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Fjcb-myjcb-service-annai-phishing%2F" target="_blank" rel="noopener noreferrer">LINEで家族や友だちに知らせる</a></p>
</div>
<p><!-- フッター --></p>
<p style="color: #7dd3c8; font-size: 13px; text-align: center; margin: 24px 0 0;">Data Provided by Heartland-Lab Security Research Unit<br />
IP情報の参照：<a style="color: #5eead4;" href="https://ip-sc.net/ja" target="_blank" rel="noopener noreferrer">IP調査兵団（ip-sc.net）</a></p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/jcb-myjcb-service-annai-phishing/">JCB「MyJcbサービス利用内容のご案内」は詐欺メール｜スマホだけに偽MyJCBログインを出す手口</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
		<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[「iCloudメールの送受信を継続するには、対応が必要です」は詐欺メール｜iCloud容量不足を装うApple Accountのフィッシング]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/icloud-storage-full-apple-phishing/" />

		<id>https://ymg.nagoya/?p=53736</id>
		<updated>2026-10-25T23:55:58Z</updated>
		<published>2026-10-25T23:55:58Z</published>
		<category scheme="https://ymg.nagoya" term="Apple" /><category scheme="https://ymg.nagoya" term="本人確認" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="Apple Account" /><category scheme="https://ymg.nagoya" term="iCloud" /><category scheme="https://ymg.nagoya" term="iCloudストレージ" /><category scheme="https://ymg.nagoya" term="アップグレード" /><category scheme="https://ymg.nagoya" term="フィッシング詐欺" /><category scheme="https://ymg.nagoya" term="偽ログイン画面" /><category scheme="https://ymg.nagoya" term="容量不足" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026-10-25 &#124; brand=Apple &#124; sender_geo=香港 &#124; site_geo=香港 &#124; spf=fail &#124; dkim=none &#124; cloaking=no こんにち [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/icloud-storage-full-apple-phishing/">「iCloudメールの送受信を継続するには、対応が必要です」は詐欺メール｜iCloud容量不足を装うApple Accountのフィッシング</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/icloud-storage-full-apple-phishing/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026-10-25 | brand=Apple | sender_geo=香港 | site_geo=香港 | spf=fail | dkim=none | cloaking=no</div>
<div style="background: #111; color: #ddd; padding: 20px 16px; max-width: 820px; margin: 0 auto; font-family: 'Noto Sans JP','Hiragino Kaku Gothic ProN',Meiryo,sans-serif; line-height: 1.9; font-size: 16px;">
<p><!-- 導入あいさつ --></p>
<p style="color: #ddd; margin: 0 0 16px;">こんにちは、Heartland-Labです。スマホの中の写真、気づいたらどんどん増えていませんか？ そんな「容量、足りてるかな」という気持ちにそっと入り込む、iCloudを名乗るメールが届きましたので、調べた内容をお伝えします。</p>
<p><!-- 大きめ調査レポートボックス --></p>
<div style="background: linear-gradient(135deg,#4a1942 0%,#2a0d26 100%); border: 2px solid #f2b6e3; border-radius: 14px; padding: 32px 24px; margin: 24px 0;">
<div style="font-size: 13px; letter-spacing: 2px; color: #f2b6e3; margin-bottom: 8px;">HEARTLAND-LAB 調査レポート</div>
<div style="font-size: 26px; font-weight: bold; color: #ffffff; line-height: 1.5; margin-bottom: 14px;">「iCloudメールの送受信を継続するには、対応が必要です」<br />
容量不足を装ったApple Accountのフィッシング詐欺メール</div>
<p style="color: #fbe4f4; font-size: 16px; margin: 0 0 18px;">結論：<strong style="color: #ff6fbd;">偽物のメールです。</strong>メール内のリンクは押さず、iPhoneの「設定」アプリなど、自分で開く公式の画面から容量を確認してください。</p>
<p style="color: #ffffff; font-size: 18px; margin: 0 0 18px;">危険度：<span style="color: #ff6fbd; letter-spacing: 3px;">★★★★</span><span style="color: #a8719c; letter-spacing: 3px;">☆</span>（5段階中4）</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px;">
<tbody>
<tr>
<td style="color: #f2b6e3; padding: 8px 10px; border-top: 1px solid #8a3a7c; width: 32%;">受信日時</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #8a3a7c;">2026年10月25日（日）18:59頃</td>
</tr>
<tr>
<td style="color: #f2b6e3; padding: 8px 10px; border-top: 1px solid #8a3a7c;">件名</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #8a3a7c;">iCloudメールの送受信を継続するには、対応が必要です</td>
</tr>
<tr>
<td style="color: #f2b6e3; padding: 8px 10px; border-top: 1px solid #8a3a7c;">差出人の表示名</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #8a3a7c;">APPSTORE-APPLE（アドレスはAppleとは無関係）</td>
</tr>
<tr>
<td style="color: #f2b6e3; padding: 8px 10px; border-top: 1px solid #8a3a7c;">送信元IP</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #8a3a7c;"><a style="color: #f2b6e3;" href="https://ip-sc.net/ja/r/45.142.154.186" target="_blank" rel="noopener noreferrer"><code style="color: #f2b6e3;">45.142.154.186</code></a>（香港）</td>
</tr>
<tr>
<td style="color: #f2b6e3; padding: 8px 10px; border-top: 1px solid #8a3a7c;">送信元の認証</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #8a3a7c;">SPF：softfail（疑わしい）／DKIM：署名なし</td>
</tr>
<tr>
<td style="color: #f2b6e3; padding: 8px 10px; border-top: 1px solid #8a3a7c;">誘導先サーバー</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #8a3a7c;"><a style="color: #f2b6e3;" href="https://ip-sc.net/ja/r/195.86.16.208" target="_blank" rel="noopener noreferrer"><code style="color: #f2b6e3;">195.86.16.208</code></a>（香港）</td>
</tr>
<tr>
<td style="color: #f2b6e3; padding: 8px 10px; border-top: 1px solid #8a3a7c; border-bottom: 1px solid #8a3a7c;">判定</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #8a3a7c; border-bottom: 1px solid #8a3a7c;">フィッシング（Chromeも危険なサイトと警告）</td>
</tr>
</tbody>
</table>
<p style="color: #f2b6e3; font-size: 13px; margin: 12px 0 0;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
</div>
<p><!-- 偽物宣言バナー --></p>
<div style="background: #3a0c2c; border: 2px solid #e91e8c; border-radius: 10px; padding: 18px 20px; margin: 24px 0; text-align: center;">
<p style="color: #ff9ad0; font-size: 20px; font-weight: bold; margin: 0 0 6px;">このメールは偽物です</p>
<p style="color: #ffd1ec; font-size: 15px; margin: 0;">Appleからの本物の案内ではありません。<span style="color: #ff6fbd; font-weight: bold;">メール内のリンクは押さないでください。</span></p>
</div>
<p style="color: #ddd; text-align: center; margin: 12px 0 24px;"><a style="display: inline-block; background: #06c755; color: #ffffff; text-decoration: none; font-weight: bold; padding: 10px 22px; border-radius: 24px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Ficloud-storage-full-apple-phishing%2F" target="_blank" rel="noopener noreferrer">LINEで家族や友だちに知らせる</a></p>
<p><!-- メール本文の再現 --></p>
<h2 style="color: #f2b6e3; font-size: 22px; border-left: 6px solid #e91e8c; padding-left: 12px; margin: 36px 0 14px;">届いたメールの内容</h2>
<p style="color: #ddd;">届いたメールの文面を、そのまま再現します。飾りのない短い文面ですが、「メールが送受信できなくなっている」「写真がバックアップされていない」と、生活に直結する不安を並べているのが特徴です。</p>
<pre style="background: #0b0b0b; color: #ddd; border: 1px solid #8a3a7c; border-radius: 8px; padding: 16px; white-space: pre-wrap; word-break: break-all; font-size: 14px; line-height: 1.8;">差出人：APPSTORE-APPLE
件名：iCloudメールの送受信を継続するには、対応が必要です

<span style="color: #ff6fbd; font-weight: bold;">お客様</span>
iCloudストレージの使用容量が上限に達しました。そのため、ご利用のiCloudメールアドレスでのメッセージの送受信ができなくなっています。また、書類、連絡先、メール、およびデバイスのデータがiCloudにバックアップされていません。なお、iCloud写真への写真やビデオのアップロードも行われていません。
これらのiCloudサービスを引き続き使用するには、iCloud+にアップグレードする または使用しているストレージの量を減らしてください。
<span style="color: #ff6fbd; font-weight: bold;">月額¥150で100GBのiCloud+にアップグレードする</span>  ←リンク
今後ともよろしくお願いいたします。
iCloudチーム</pre>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53746" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h46_14.jpg" alt="" width="800" height="358" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h46_14.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h46_14-300x134.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h46_14-768x344.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h46_14-530x237.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h46_14-565x253.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h46_14-710x318.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h46_14-725x324.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #d8a0e6; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ 実際に届いたメールの画面（受信者の情報は伏せています）</p>
<h2 style="color: #f2b6e3; font-size: 22px; border-left: 6px solid #e91e8c; padding-left: 12px; margin: 36px 0 14px;">ここが変です！偽物と分かるポイント</h2>
<ul style="color: #ddd; padding-left: 22px;">
<li style="color: #ddd; margin-bottom: 8px;">宛名が<strong style="color: #e91e8c;">「お客様」だけ</strong>です。受け取る人を特定せず、誰にでも当てはまる呼びかけになっています。</li>
<li style="color: #ddd; margin-bottom: 8px;">差出人名は「APPSTORE-APPLE」なのに、末尾の署名は「iCloudチーム」。自分の名前くらい、そろえてほしいところです。</li>
<li style="color: #ddd; margin-bottom: 8px;">差出人のメールアドレスは、<strong style="color: #e91e8c;">Appleとは何の関係もない別のサイトのもの</strong>でした。表示名だけ本物らしく見せています。</li>
<li style="color: #ddd; margin-bottom: 8px;">リンクの文字には「月額¥150で100GB」と具体的な金額が書かれていますが、リンクの先は<strong style="color: #e91e8c;">Appleとは無関係のアドレス</strong>です。</li>
</ul>
<p><!-- 送信ルートおよび偽装判定 --></p>
<h2 style="color: #f2b6e3; font-size: 22px; border-left: 6px solid #e91e8c; padding-left: 12px; margin: 36px 0 14px;">どこから送られてきたのか</h2>
<p style="color: #ddd;">メールの送信元を調べると、Appleとは縁のない香港のサーバーから送られていました。</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px; margin: 12px 0;">
<tbody>
<tr>
<th style="color: #f2b6e3; text-align: left; padding: 8px 10px; border: 1px solid #8a3a7c; background: #2a0d26; width: 30%;">項目</th>
<th style="color: #f2b6e3; text-align: left; padding: 8px 10px; border: 1px solid #8a3a7c; background: #2a0d26;">内容</th>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;">送信元IP</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;"><a style="color: #f2b6e3;" href="https://ip-sc.net/ja/r/45.142.154.186" target="_blank" rel="noopener noreferrer"><code style="color: #f2b6e3;">45.142.154.186</code></a>：香港（九龍）にあるレンタルサーバー（ホスティング）</td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;">送信元の名乗り</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;">日付らしき数字が入った、自動で付けたような名前（<code style="color: #f2b6e3;">c202610241243344.local</code>）を名乗っていました。メール配信用に急ごしらえしたサーバーかもしれません</td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;">SPF（送信元の確認）</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;">softfail（このサーバーからの送信は推奨されていない、という判定）</td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;">DKIM（電子署名）</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;">署名なし</td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;">差出人のアドレス</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #8a3a7c;">国内のある別サイトのドメインに、ランダムな文字列を付けたものでした（所有者とは無関係に使われている可能性があるため、名前は伏せます）</td>
</tr>
</tbody>
</table>
<p style="color: #ddd;">送信元が香港でも、攻撃者本人が香港にいるとは限りません。サーバーは世界中どこでも借りられるためです。</p>
<p style="color: #f2b6e3; font-size: 14px;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
<p><!-- 用語解説ボックス --></p>
<div style="background: #2a0d26; border: 1px solid #f2b6e3; border-radius: 10px; padding: 18px 20px; margin: 28px 0;">
<p style="color: #f2b6e3; font-weight: bold; font-size: 17px; margin: 0 0 8px;">用語解説：SPFとDKIMって何？</p>
<p style="color: #ddd; margin: 0 0 8px;"><strong style="color: #ff9ad0;">SPF</strong>は、封筒に書かれた差出人の住所と、実際に荷物を出した郵便局が一致しているかを確かめる仕組みです。「softfail」は、「あやしいけれど、断定まではしない」という、やや疑わしい判定を表します。</p>
<p style="color: #ddd; margin: 0;"><strong style="color: #ff9ad0;">DKIM</strong>は、手紙に押す封印のようなものです。今回のメールには、この封印自体がありませんでした。ただ、封印があれば安心とも限らないため、最後は「差出人の名前だけでなく、アドレスとリンク先も確認する」ことが大切です。</p>
</div>
<p><!-- フィッシングサイト詳細解析 --></p>
<h2 style="color: #f2b6e3; font-size: 22px; border-left: 6px solid #e91e8c; padding-left: 12px; margin: 36px 0 14px;">詳しく調べると分かったこと</h2>
<h3 style="color: #f2b6e3; font-size: 18px; margin: 20px 0 8px;">① リンクの先は、Chromeが警告する危険なサイト</h3>
<p style="color: #ddd;">メール内のリンクには、次のアドレスが設定されていました。クリックされないよう、一部を変えて表示します。</p>
<p style="color: #ddd;"><code style="color: #ff9ad0; background: #0b0b0b; padding: 4px 8px; border-radius: 4px; word-break: break-all;">hxxps://iphone18pro[.]xbxrp[.]pro/FnhqKiNw</code></p>
<p style="color: #ddd;">「iphone18pro」とiPhoneの新機種のような名前が付いていますが、メールの内容（iCloudの容量）とは関係がありません。目を引くための名前なのかもしれません。このアドレスを開こうとすると、Google Chromeは次のような警告を表示しました。</p>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53745" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_15.jpg" alt="" width="800" height="833" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_15.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_15-288x300.jpg 288w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_15-768x800.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_15-509x530.jpg 509w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_15-543x565.jpg 543w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_15-682x710.jpg 682w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_15-696x725.jpg 696w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #d8a0e6; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ Google Chromeが「フィッシングを検出した」として表示した「危険なサイト」の警告画面</p>
<h3 style="color: #f2b6e3; font-size: 18px; margin: 24px 0 8px;">② 警告を越えた先は、Apple Accountそっくりの偽ログイン画面</h3>
<p style="color: #ddd;">警告を越えて表示を確認したところ、Appleの「Apple Account」のサインイン画面にそっくりなページが現れました。上のメニューや下のサポートの案内まで、公式サイトのつくりを丸ごと写し取っているように見えます。</p>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53744" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_40.jpg" alt="" width="800" height="690" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_40.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_40-300x259.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_40-768x662.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_40-530x457.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_40-565x487.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_40-710x612.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h51_40-725x625.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #d8a0e6; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ Apple Accountの画面に似せた偽ページ。「メールまたは電話番号」の入力欄が用意されている</p>
<p style="color: #ddd;">ここに<strong style="color: #e91e8c;">メールアドレスやパスワードを入力すると、Appleのアカウント情報が盗まれる</strong>おそれがあります。そこから先の画面は確認できていません。なお、見る人や環境によって表示が変わる様子（クローキング）は、当サイトの確認では見られませんでした。</p>
<h3 style="color: #f2b6e3; font-size: 18px; margin: 24px 0 8px;">③ サイトのサーバーとドメインの情報</h3>
<ul style="color: #ddd; padding-left: 22px;">
<li style="color: #ddd; margin-bottom: 8px;">ドメイン（<code style="color: #f2b6e3;">xbxrp[.]pro</code>）のネームサーバーには、世界中で使われているCloudflareが指定されていました。</li>
<li style="color: #ddd; margin-bottom: 8px;">Whois系のツールで確認できたサーバーのIPアドレスは <a style="color: #f2b6e3;" href="https://ip-sc.net/ja/r/195.86.16.208" target="_blank" rel="noopener noreferrer"><code style="color: #f2b6e3;">195.86.16.208</code></a> で、所在は香港でした。同じサーバーに、約40件の別のサイトが同居していました。Cloudflareを経由している場合、実際の運営拠点とは限りません。</li>
<li style="color: #ddd; margin-bottom: 8px;">ドメインの登録日や登録者の情報は、レジストリが公開しておらず、確認できませんでした。</li>
</ul>
<p><!-- 注意点と対処法 --></p>
<h2 style="color: #f2b6e3; font-size: 22px; border-left: 6px solid #e91e8c; padding-left: 12px; margin: 36px 0 14px;">届いてしまったら：安全な対処法</h2>
<p style="color: #ddd;">まず、驚いて当然です。写真や連絡先に関わる話ですから、気になるのは自然なことです。このメールは、誰にでも届く形でばらまかれたもので、あなたが狙い撃ちされたわけではありません。落ち着いて、次のように対応してください。</p>
<ol style="color: #ddd; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e91e8c;">メール内のリンクは押さない。</strong>返信もしないでください。</li>
<li style="color: #ddd; margin-bottom: 8px;">容量が気になるときは、メールではなく、<strong>iPhoneの「設定」アプリで自分のアカウント名からiCloudを開き</strong>、使用状況を確認します。</li>
<li style="color: #ddd; margin-bottom: 8px;">メールは削除するか、迷惑メールとして報告します。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e91e8c;">もしリンクを開いて、メールアドレスやパスワードを入力してしまったら</strong>、すぐにApple Accountのパスワードを変更してください。同じパスワードを他のサービスで使い回している場合は、そちらも変更します。</li>
<li style="color: #ddd; margin-bottom: 8px;">クレジットカード番号まで入力した場合は、カード裏面の連絡先へ電話して、利用停止や再発行を相談してください。</li>
<li style="color: #ddd; margin-bottom: 8px;">不安なときは、消費者ホットライン「188（いやや）」にも相談できます。</li>
</ol>
<p><!-- まとめCTA --></p>
<div style="background: linear-gradient(135deg,#4a1942 0%,#2a0d26 100%); border: 2px solid #f2b6e3; border-radius: 14px; padding: 26px 22px; margin: 36px 0 20px; text-align: center;">
<p style="color: #ffffff; font-size: 20px; font-weight: bold; margin: 0 0 10px;">まとめ</p>
<p style="color: #fbe4f4; margin: 0 0 10px;">「iCloudメールの送受信を継続するには、対応が必要です」は、<span style="color: #ff6fbd; font-weight: bold;">容量不足を装ったAppleアカウントのフィッシング</span>です。宛名が「お客様」だけで、差出人名と署名もちぐはぐでした。</p>
<p style="color: #fbe4f4; margin: 0 0 16px;">容量の確認は、メールのリンクではなく、いつもの「設定」アプリから。ご家族や友だちにも、ぜひ教えてあげてください。</p>
<p style="color: #ddd; margin: 0;"><a style="display: inline-block; background: #06c755; color: #ffffff; text-decoration: none; font-weight: bold; padding: 12px 26px; border-radius: 24px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Ficloud-storage-full-apple-phishing%2F" target="_blank" rel="noopener noreferrer">LINEで家族や友だちに知らせる</a></p>
</div>
<p><!-- フッター --></p>
<p style="color: #d8a0e6; font-size: 13px; text-align: center; margin: 24px 0 0;">Data Provided by Heartland-Lab Security Research Unit<br />
IP情報の参照：<a style="color: #f2b6e3;" href="https://ip-sc.net/ja" target="_blank" rel="noopener noreferrer">IP調査兵団（ip-sc.net）</a></p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/icloud-storage-full-apple-phishing/">「iCloudメールの送受信を継続するには、対応が必要です」は詐欺メール｜iCloud容量不足を装うApple Accountのフィッシング</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
		<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[セゾンカード「今月のお知らせ」は詐欺メール｜お支払金額のお知らせ・まとめてリボを装うフィッシングの見分け方]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/saison-card-kongetsu-no-oshirase-phishing/" />

		<id>https://ymg.nagoya/?p=53730</id>
		<updated>2026-10-25T23:47:41Z</updated>
		<published>2026-10-25T23:47:41Z</published>
		<category scheme="https://ymg.nagoya" term="セゾンカード" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="請求・料金" /><category scheme="https://ymg.nagoya" term="Netアンサー" /><category scheme="https://ymg.nagoya" term="お支払金額のお知らせ" /><category scheme="https://ymg.nagoya" term="カード会社" /><category scheme="https://ymg.nagoya" term="クレディセゾン" /><category scheme="https://ymg.nagoya" term="フィッシング詐欺" /><category scheme="https://ymg.nagoya" term="まとめてリボ" /><category scheme="https://ymg.nagoya" term="今月のお知らせ" /><category scheme="https://ymg.nagoya" term="偽サイト" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026-10-25 &#124; brand=セゾンカード &#124; sender_geo=ベトナム &#124; site_geo=日本 &#124; spf=none &#124; dkim=unknown &#124; cloaking=n [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/saison-card-kongetsu-no-oshirase-phishing/">セゾンカード「今月のお知らせ」は詐欺メール｜お支払金額のお知らせ・まとめてリボを装うフィッシングの見分け方</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/saison-card-kongetsu-no-oshirase-phishing/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026-10-25 | brand=セゾンカード | sender_geo=ベトナム | site_geo=日本 | spf=none | dkim=unknown | cloaking=no</div>
<div style="background: #111; color: #ddd; padding: 20px 16px; max-width: 820px; margin: 0 auto; font-family: 'Noto Sans JP','Hiragino Kaku Gothic ProN',Meiryo,sans-serif; line-height: 1.9; font-size: 16px;">
<p><!-- 導入あいさつ --></p>
<p style="color: #ddd; margin: 0 0 16px;">こんにちは、Heartland-Labです。カードの引き落とし日が近づくこの時期は、「今月はいくらだったかな」とつい気になるものですよね。そんな気持ちにそっと入り込む「今月のお知らせ」というメールが届きましたので、調べた内容をお伝えします。</p>
<p><!-- 大きめ調査レポートボックス --></p>
<div style="background: linear-gradient(135deg,#134e4a 0%,#0b2f2c 100%); border: 2px solid #5eead4; border-radius: 14px; padding: 32px 24px; margin: 24px 0;">
<div style="font-size: 13px; letter-spacing: 2px; color: #99f6e4; margin-bottom: 8px;">HEARTLAND-LAB 調査レポート</div>
<div style="font-size: 26px; font-weight: bold; color: #ffffff; line-height: 1.5; margin-bottom: 14px;">セゾンカードを装う「今月のお知らせ」<br />
お支払金額を装ったフィッシング詐欺メール</div>
<p style="color: #ccfbf1; font-size: 16px; margin: 0 0 18px;">結論：<strong style="color: #ffb066;">偽物のメールです。</strong>メール内のボタンは押さず、カードの公式アプリや、いつも使っている公式サイトのブックマークから確認してください。</p>
<p style="color: #ffffff; font-size: 18px; margin: 0 0 18px;">危険度：<span style="color: #ffb066; letter-spacing: 3px;">★★★★</span><span style="color: #5f8f8a; letter-spacing: 3px;">☆</span>（5段階中4）</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px;">
<tbody>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73; width: 32%;">受信日時</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;">2026年10月25日（日）11:21頃</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">件名</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;">今月のお知らせ</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">差出人の表示名</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;">ＳＡＩＳＯＮ（アドレスはセゾンとは無関係）</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">送信元IP</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;"><a style="color: #5eead4;" href="https://ip-sc.net/ja/r/171.241.198.127" target="_blank" rel="noopener noreferrer"><code style="color: #5eead4;">171.241.198.127</code></a>（ベトナム・ハノイ）</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">送信元の認証</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;">SPF：認証情報なし／DKIM：署名ありだがセゾンとは無関係</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73;">誘導先サーバー</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73;"><a style="color: #5eead4;" href="https://ip-sc.net/ja/r/43.165.167.152" target="_blank" rel="noopener noreferrer"><code style="color: #5eead4;">43.165.167.152</code></a>（日本・東京都のクラウド）</td>
</tr>
<tr>
<td style="color: #99f6e4; padding: 8px 10px; border-top: 1px solid #2d7a73; border-bottom: 1px solid #2d7a73;">判定</td>
<td style="color: #ffffff; padding: 8px 10px; border-top: 1px solid #2d7a73; border-bottom: 1px solid #2d7a73;">フィッシング（ウイルスバスターもブロック）</td>
</tr>
</tbody>
</table>
<p style="color: #99f6e4; font-size: 13px; margin: 12px 0 0;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
</div>
<p><!-- 偽物宣言バナー --></p>
<div style="background: #3a1a05; border: 2px solid #e65c00; border-radius: 10px; padding: 18px 20px; margin: 24px 0; text-align: center;">
<p style="color: #ffb066; font-size: 20px; font-weight: bold; margin: 0 0 6px;">このメールは偽物です</p>
<p style="color: #ffe4cc; font-size: 15px; margin: 0;">セゾンカードからの本物の案内ではありません。<span style="color: #e65c00; font-weight: bold;">メール内のボタンは押さないでください。</span></p>
</div>
<p style="color: #ddd; text-align: center; margin: 12px 0 24px;"><a style="display: inline-block; background: #06c755; color: #ffffff; text-decoration: none; font-weight: bold; padding: 10px 22px; border-radius: 24px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Fsaison-card-kongetsu-no-oshirase-phishing%2F" target="_blank" rel="noopener noreferrer">LINEで家族や友だちに知らせる</a></p>
<p><!-- メール本文の再現 --></p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">届いたメールの内容</h2>
<p style="color: #ddd;">届いたメールの文面を、そのまま再現します。カード会社の支払い案内そっくりの作りで、ぱっと見では不自然に気づきにくい内容です。</p>
<pre style="background: #0b0b0b; color: #ddd; border: 1px solid #2d7a73; border-radius: 8px; padding: 16px; white-space: pre-wrap; word-break: break-all; font-size: 14px; line-height: 1.8;">差出人：ＳＡＩＳＯＮ
件名：今月のお知らせ

いつもご利用いただきありがとうございます。
────────────
お支払金額のお知らせ
────────────
お支払日：2026年11月4日(水)
口座へのご準備期日：2026年11月2日(月)
【今月のお支払金額を変更したい方へ】
「まとめてリボ」で、今月のご請求分をリボ払いに変更できます。
<span style="color: #ff7a1a; font-weight: bold;">受付期限：10月23日(金)20:00まで</span>
────────────
[ ご利用明細の確認・お支払金額の変更 ]  ←青いボタン
────────────
【注意事項】
※ メールを受信されるタイミングによってはお支払金額の変更の受付期間を過ぎている場合がございます。<span style="color: #ff7a1a; font-weight: bold;">&lt;/p&gt;</span>
※ 当月14日時点の予定額です。ご請求金額は変更になる場合がございます。
※ 15日以降にお支払金額の変更や入金などをされた場合、確定金額は26日9:00以降に更新されます。<span style="color: #ff7a1a; font-weight: bold;">&lt;/p&gt;</span>
※ 返金対応がある場合や、お引落口座の登録状況によってはお支払金額が0円と表示される場合がございます。
※ 15日以降にNetアンサー登録をされた方は、別途お届けするご利用明細書にてご確認ください。
※ 次回のお支払金額のない方にもお送りしております。
【ご登録情報に変更はありませんか？】
カードの不正利用が疑われる場合など、重要なお知らせを確実にお届けするため、ご登録情報は最新の内容にしていただくようお願いします。
セゾンPortalまたはNetアンサーよりご確認・ご変更ください。
【その他のお知らせ】
※ このメールはNetアンサーから自動配信しております。
※ このメールはお支払いに関する大切なご連絡として、メール配信を希望されていない方にもお送りしております。
※ 上記サービス・キャンペーンにつきましては、一部対象外カードもございます。
※ 本メールにご返信いただきましても、ご質問・ご依頼などにお答えできませんのでご了承ください。
株式会社クレディセゾン</pre>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-large wp-image-53740" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h33_33-570x1024.webp" alt="" width="570" height="1024" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h33_33-570x1024.webp 570w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h33_33-167x300.webp 167w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h33_33-768x1380.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h33_33-295x530.webp 295w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h33_33-314x565.webp 314w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h33_33-395x710.webp 395w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h33_33-403x725.webp 403w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h33_33.webp 800w" sizes="auto, (max-width: 570px) 100vw, 570px" /></div>
<p style="color: #7dd3c8; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ 実際に届いたメールの画面（受信者の情報は伏せています）</p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">ここが変です！偽物と分かるポイント</h2>
<ul style="color: #ddd; padding-left: 22px;">
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e65c00;">受付期限が、メールが届いた日より前</strong>です。受信は10月25日(日)なのに、「受付期限：10月23日(金)20:00まで」と書かれていました。期限切れの案内を本気で送ってくるあたり、攻撃者もうっかりさんです。</li>
<li style="color: #ddd; margin-bottom: 8px;">本文に <code style="color: #5eead4;">&lt;/p&gt;</code> という、ホームページの作りに使う記号がそのまま表示されています。本物のカード会社のメールでは、まず見かけません。</li>
<li style="color: #ddd; margin-bottom: 8px;">差出人の表示名は「ＳＡＩＳＯＮ」ですが、<strong style="color: #e65c00;">メールアドレスはセゾンカードの公式なものとは別の、無関係なドメイン</strong>でした。</li>
<li style="color: #ddd; margin-bottom: 8px;">本物のメールの注意書きを、ほぼそのまま流用したような文面です。長く読ませて「ちゃんとした案内だ」と思わせる狙いがあるのかもしれません。</li>
</ul>
<p><!-- 送信ルートおよび偽装判定 --></p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">どこから送られてきたのか</h2>
<p style="color: #ddd;">メールの送信元を調べると、日本のカード会社とは思えない場所から送られていました。</p>
<table style="width: 100%; border-collapse: collapse; font-size: 15px; margin: 12px 0;">
<tbody>
<tr>
<th style="color: #99f6e4; text-align: left; padding: 8px 10px; border: 1px solid #2d7a73; background: #0f2f2c; width: 30%;">項目</th>
<th style="color: #99f6e4; text-align: left; padding: 8px 10px; border: 1px solid #2d7a73; background: #0f2f2c;">内容</th>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">送信元IP</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;"><a style="color: #5eead4;" href="https://ip-sc.net/ja/r/171.241.198.127" target="_blank" rel="noopener noreferrer"><code style="color: #5eead4;">171.241.198.127</code></a>：ベトナム・ハノイのインターネット事業者Viettel（個人向けのDSL回線）</td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">送信元の名乗り</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">国内の某企業のものに見えるドメイン名を名乗っていました（所有者とは無関係に使われている可能性があるため、名前は伏せます）</td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">SPF（送信元の確認）</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">認証情報なし（SPFの設定自体が見つかりませんでした）</td>
</tr>
<tr>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">DKIM（電子署名）</td>
<td style="color: #ddd; padding: 8px 10px; border: 1px solid #2d7a73;">署名は付いていましたが、署名者は差出人と同じ無関係なドメインです。署名があっても、セゾンカード本物の証明にはなりません</td>
</tr>
</tbody>
</table>
<p style="color: #ddd;">個人向け回線から送られているのは、乗っ取られたパソコンなどを踏み台に使っているためかもしれません。送信元の国と、攻撃者本人の居場所が同じとは限りません。</p>
<p style="color: #99f6e4; font-size: 14px;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
<p><!-- 用語解説ボックス --></p>
<div style="background: #0f2f2c; border: 1px solid #5eead4; border-radius: 10px; padding: 18px 20px; margin: 28px 0;">
<p style="color: #5eead4; font-weight: bold; font-size: 17px; margin: 0 0 8px;">用語解説：「見えない文字」とは？</p>
<p style="color: #ddd; margin: 0 0 8px;">パソコンやスマホの文字には、画面に何も表示されない特殊な文字があります。幅がゼロの文字（ゼロ幅文字）や、目に見えない目印用の文字（Unicodeタグ文字）などです。</p>
<p style="color: #ddd; margin: 0;">たとえば「今月のお知らせ」の文字の間に、この見えない文字を何十個も混ぜると、人の目には普通の文字に見えます。一方で、迷惑メールを見つけるフィルターには別の文字列に見えるため、検知をすり抜けやすくなると考えられます。</p>
</div>
<p><!-- フィッシングサイト詳細解析 --></p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">詳しく調べると分かったこと</h2>
<h3 style="color: #99f6e4; font-size: 18px; margin: 20px 0 8px;">① 件名も本文も「見えない文字」だらけ</h3>
<p style="color: #ddd;">このメールの件名、差出人名、本文のあちこちには、見えない文字が大量に埋め込まれていました。メールのソース（全文）をテキストエディタに貼り付けると、画面上は何もないはずの場所に、意味の分からない記号が大量に並んで見えます。これが見えない文字の正体です（編集ソフトによって見え方は異なります）。</p>
<p style="color: #ddd;">さらにメールの作りを見ると、タイトルの部分に「Unicode Robustness Test」という文字が残っていました。<strong style="color: #e65c00;">文字の細工が迷惑メールフィルターにどこまで通用するかを試すための、使い回しの雛形</strong>が、そのまま使われた可能性があります。</p>
<h3 style="color: #99f6e4; font-size: 18px; margin: 24px 0 8px;">② ボタンの先は、偽のサイト</h3>
<p style="color: #ddd;">メールの青いボタンには、次のアドレスが設定されていました。クリックされないよう、一部を変えて表示します。</p>
<p style="color: #ddd;"><code style="color: #ffb066; background: #0b0b0b; padding: 4px 8px; border-radius: 4px; word-break: break-all;">hxxps://describe[.]ywqsqj[.]asia/H80AoO</code></p>
<p style="color: #ddd;">セゾンカードの公式サイトとは無関係のアドレスです。調べたところ、この先は次のような状況でした。</p>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53739" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h38_48.jpg" alt="" width="800" height="605" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h38_48.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h38_48-300x227.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h38_48-768x581.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h38_48-530x401.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h38_48-565x427.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h38_48-710x537.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h38_48-725x548.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #7dd3c8; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ セキュリティソフト（ウイルスバスター クラウド）が「フィッシング」と判定し、アクセスをブロックした画面</p>
<div style="text-align: center; margin: 24px 0 6px;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53738" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h39_08.jpg" alt="" width="800" height="213" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h39_08.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h39_08-300x80.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h39_08-768x204.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h39_08-530x141.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h39_08-565x150.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h39_08-710x189.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-26_08h39_08-725x193.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #7dd3c8; text-align: center; font-size: 14px; margin: 0 0 24px;">▲ 誘導先では「403 Forbidden」（アクセス拒否）と表示され、サイトの中身は確認できませんでした</p>
<p style="color: #ddd;">サイトの中身は確認できていないため、どんな入力画面が用意されていたかは分かりません。ただ、カード会社を装う手口では、<strong style="color: #e65c00;">カード番号やログインID・パスワードを入力させる偽の画面</strong>に誘導するのが典型的です。なお、見る人や環境によって表示が変わる様子（クローキング）は、当サイトの確認では見られませんでした。</p>
<h3 style="color: #99f6e4; font-size: 18px; margin: 24px 0 8px;">③ サイトのサーバーとドメインの情報</h3>
<ul style="color: #ddd; padding-left: 22px;">
<li style="color: #ddd; margin-bottom: 8px;">サーバーのIPアドレス：<a style="color: #5eead4;" href="https://ip-sc.net/ja/r/43.165.167.152" target="_blank" rel="noopener noreferrer"><code style="color: #5eead4;">43.165.167.152</code></a>。中国系大手Tencent Cloudの、東京都にあるサーバーです。同じサーバーに253件ほどの別サイトが同居していました。</li>
<li style="color: #ddd; margin-bottom: 8px;">所在地の表示は、調べたサービスによって「渋谷区」「新宿区」と割れており、区までは特定できません。クラウドのサーバーなので、運営者が東京にいるとは限りません。</li>
<li style="color: #ddd; margin-bottom: 8px;">ドメインの登録日は2026年2月3日で、約8か月前に取得されたものです。登録会社は中国・成都の業者で、登録者の情報は非公開になっていました。</li>
</ul>
<p><!-- 注意点と対処法 --></p>
<h2 style="color: #5eead4; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 14px;">届いてしまったら：安全な対処法</h2>
<p style="color: #ddd;">まず、驚いて当然です。このメールは、誰にでも届く形で大量にばらまかれたもので、あなたが狙い撃ちされたわけではありません。落ち着いて、次のように対応してください。</p>
<ol style="color: #ddd; padding-left: 24px;">
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e65c00;">メール内のボタンやリンクは押さない。</strong>返信もしないでください。</li>
<li style="color: #ddd; margin-bottom: 8px;">お支払いが気になるときは、<strong>カードの公式アプリや、いつも使っている公式サイトのブックマーク</strong>から、自分でログインして確認します。</li>
<li style="color: #ddd; margin-bottom: 8px;">メールは削除するか、迷惑メールとして報告します。</li>
<li style="color: #ddd; margin-bottom: 8px;"><strong style="color: #e65c00;">もしボタンを押して、カード番号やパスワードを入力してしまったら</strong>、すぐにカード裏面の連絡先へ電話して利用停止や再発行を相談し、同じパスワードを使い回している他のサービスも変更してください。</li>
<li style="color: #ddd; margin-bottom: 8px;">不安なときは、消費者ホットライン「188（いやや）」にも相談できます。</li>
</ol>
<p><!-- まとめCTA --></p>
<div style="background: linear-gradient(135deg,#134e4a 0%,#0b2f2c 100%); border: 2px solid #5eead4; border-radius: 14px; padding: 26px 22px; margin: 36px 0 20px; text-align: center;">
<p style="color: #ffffff; font-size: 20px; font-weight: bold; margin: 0 0 10px;">まとめ</p>
<p style="color: #ccfbf1; margin: 0 0 10px;">セゾンカードを装う「今月のお知らせ」は、<span style="color: #ffb066; font-weight: bold;">お支払金額の案内に見せかけたフィッシング</span>です。受付期限が過去の日付になっていたり、本文に <code style="color: #5eead4;">&lt;/p&gt;</code> が出ていたりと、粗さも目立ちました。</p>
<p style="color: #ccfbf1; margin: 0 0 16px;">「お支払い」と聞くと確認したくなるものですが、確認はいつもの公式アプリから。ご家族や友だちにも、ぜひ教えてあげてください。</p>
<p style="color: #ddd; margin: 0;"><a style="display: inline-block; background: #06c755; color: #ffffff; text-decoration: none; font-weight: bold; padding: 12px 26px; border-radius: 24px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Fsaison-card-kongetsu-no-oshirase-phishing%2F" target="_blank" rel="noopener noreferrer">LINEで家族や友だちに知らせる</a></p>
</div>
<p><!-- フッター --></p>
<p style="color: #7dd3c8; font-size: 13px; text-align: center; margin: 24px 0 0;">Data Provided by Heartland-Lab Security Research Unit<br />
IP情報の参照：<a style="color: #5eead4;" href="https://ip-sc.net/ja" target="_blank" rel="noopener noreferrer">IP調査兵団（ip-sc.net）</a></p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/saison-card-kongetsu-no-oshirase-phishing/">セゾンカード「今月のお知らせ」は詐欺メール｜お支払金額のお知らせ・まとめてリボを装うフィッシングの見分け方</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
		<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[「【重要】NHK受信料のお支払いについて」NHKを名乗る詐欺メール｜他社ドメインから届き、偽のNHK ONEログイン画面へ]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/nhk-jushinryo-shiharai-scam/" />

		<id>https://ymg.nagoya/?p=53723</id>
		<updated>2026-10-24T22:38:47Z</updated>
		<published>2026-10-24T22:38:47Z</published>
		<category scheme="https://ymg.nagoya" term="NHK" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="請求・料金" /><category scheme="https://ymg.nagoya" term="Heartland-Lab" /><category scheme="https://ymg.nagoya" term="NHK ONE" /><category scheme="https://ymg.nagoya" term="NHK 詐欺メール" /><category scheme="https://ymg.nagoya" term="NHK受信料" /><category scheme="https://ymg.nagoya" term="NHK受信料のお支払いについて" /><category scheme="https://ymg.nagoya" term="フィッシング詐欺" /><category scheme="https://ymg.nagoya" term="偽ログイン画面" /><category scheme="https://ymg.nagoya" term="受信料 詐欺" /><category scheme="https://ymg.nagoya" term="請求詐欺" /><category scheme="https://ymg.nagoya" term="迷惑メール" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026年10月24日 &#124; brand=NHK &#124; sender_geo=香港 &#124; site_geo=香港 &#124; spf=fail &#124; dkim=none &#124; cloaking=no 休日の朝、 [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/nhk-jushinryo-shiharai-scam/">「【重要】NHK受信料のお支払いについて」NHKを名乗る詐欺メール｜他社ドメインから届き、偽のNHK ONEログイン画面へ</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/nhk-jushinryo-shiharai-scam/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026年10月24日 | brand=NHK | sender_geo=香港 | site_geo=香港 | spf=fail | dkim=none | cloaking=no</div>
<div style="background: #111; color: #ddd; padding: 24px 18px; border-radius: 12px; line-height: 1.9; font-size: 16px;">
<p style="color: #ddd; margin: 0 0 24px 0;">休日の朝、のんびりコーヒーを飲みながらメールを確認する時間は、ほっとしますよね。そこに「【重要】」の文字で受信料の支払いを知らせるメールが届いたら、つい手が止まってしまうかもしれません。今回の「【重要】NHK受信料のお支払いについて」は、先にお伝えすると、<strong style="color: #cc0000;">詐欺（フィッシング）メール</strong>です。落ち着いて、一緒に中身を見ていきましょう。</p>
<p><!-- 調査レポートボックス --></p>
<div style="background: linear-gradient(135deg,#6d1f2a 0%,#8f2f3c 100%); border: 1px solid #c2576a; border-radius: 18px; padding: 40px 34px; margin: 0 0 28px 0;">
<p style="color: #ffb3be; font-size: 14px; letter-spacing: 3px; margin: 0 0 14px 0;">HEARTLAND-LAB　調査レポート</p>
<p style="color: #ffffff; font-size: 26px; font-weight: bold; line-height: 1.5; margin: 0 0 12px 0;">「【重要】NHK受信料のお支払いについて」<br />
NHKを名乗る詐欺メール</p>
<p style="color: #ffb3be; font-size: 17px; margin: 0 0 26px 0;">他社のドメインから届き、偽のログイン画面へ誘導するメール</p>
<table style="width: 100%; border-collapse: collapse; font-size: 16px;">
<tbody>
<tr>
<td style="color: #ffb3be; border: 1px solid #c2576a; padding: 14px 16px; width: 32%;">受信日</td>
<td style="color: #ffffff; border: 1px solid #c2576a; padding: 14px 16px;">2026年10月24日</td>
</tr>
<tr>
<td style="color: #ffb3be; border: 1px solid #c2576a; padding: 14px 16px;">なりすまし先</td>
<td style="color: #ffffff; border: 1px solid #c2576a; padding: 14px 16px;">NHK（受信料のお支払い）</td>
</tr>
<tr>
<td style="color: #ffb3be; border: 1px solid #c2576a; padding: 14px 16px;">危険度</td>
<td style="color: #ffffff; border: 1px solid #c2576a; padding: 14px 16px;">★★★☆☆（偽サイトはIDとパスワードの入力画面を確認。ただしセキュリティソフトが警告を出して止めてくれました）</td>
</tr>
<tr>
<td style="color: #ffb3be; border: 1px solid #c2576a; padding: 14px 16px;">送信元の判定</td>
<td style="color: #ffffff; border: 1px solid #c2576a; padding: 14px 16px;">SPF：Softfail（許可されていないサーバーから送られた疑い）／DKIM：署名なし</td>
</tr>
<tr>
<td style="color: #ffb3be; border: 1px solid #c2576a; padding: 14px 16px;">送信サーバー</td>
<td style="color: #ffffff; border: 1px solid #c2576a; padding: 14px 16px;">香港（登録情報上の所在地）</td>
</tr>
<tr>
<td style="color: #ffb3be; border: 1px solid #c2576a; padding: 14px 16px;">偽サイトのサーバー</td>
<td style="color: #ffffff; border: 1px solid #c2576a; padding: 14px 16px;">香港（登録情報上の所在地）</td>
</tr>
<tr>
<td style="color: #ffb3be; border: 1px solid #c2576a; padding: 14px 16px;">表示の切り替え（クローキング）</td>
<td style="color: #ffffff; border: 1px solid #c2576a; padding: 14px 16px;">確認されず</td>
</tr>
</tbody>
</table>
<p style="color: #ffb3be; font-size: 14px; margin: 20px 0 0 0;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
</div>
<p><!-- 偽物宣言バナー --></p>
<div style="background: #2a0a0f; border: 2px solid #cc0000; border-radius: 12px; padding: 22px 24px; margin: 0 0 30px 0; text-align: center;">
<p style="color: #ff8a8a; font-size: 20px; font-weight: bold; margin: 0 0 8px 0;">このメールは偽物です</p>
<p style="color: #ddd; font-size: 16px; margin: 0;">リンクは押さず、<strong style="color: #cc0000;">IDやパスワード、カード情報は入力しない</strong>でください。もう開いてしまった方も大丈夫です。このあとの「対処法」を順番にご覧ください。</p>
</div>
<p><!-- メール本文 --></p>
<h2 style="color: #ffb3be; font-size: 22px; border-left: 6px solid #cc0000; padding-left: 12px; margin: 36px 0 16px 0;">届いた詐欺メールの中身</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">件名は「【重要】NHK受信料のお支払いについて」。登録のクレジットカードで2か月分の受信料を確認できなかった、という内容です。本文は次のとおりです（リンクの部分は[ ]で表記しています）。</p>
<pre style="background: #2a1216; color: #ddd; white-space: pre-wrap; word-break: break-all; padding: 20px 22px; border-left: 4px solid #c2576a; border-radius: 8px; font-size: 15px; line-height: 1.8; margin: 0 0 20px 0;">ＮＨＫふれあいセンターでございます。

このたびは、NHK受信料をお支払いいただき、誠にありがとうございます。

2026年9月～2026年10月分のNHK受信料（2か月分）につきまして、ご登録のクレジットカードによるお支払いを確認することができませんでした。

──────────────────────
■ ご請求内容
　契約種別：地上契約（テレビご契約）
　ご請求額：2,200円（2か月分・税込）
　請求対象期間：2026年9月～2026年10月分
──────────────────────

お支払いが確認できない場合、残高に関するお知らせを順次お送りしております。お手数ですが、下記のいずれかの方法にてお支払いをお願いいたします。

■ お支払い方法
　① クレジットカードでお支払い（変更・更新）
　　[<img src="https://s.w.org/images/core/emoji/17.0.2/72x72/25b6.png" alt="▶" class="wp-smiley" style="height: 1em; max-height: 1em;" /> クレジットカードによるお支払い方法のご登録・変更]
　② 口座振替でお支払い（2か月分・税込2,200円）
　　※お支払い用紙を順次ご郵送いたします。
　③ お支払い用紙（コンビニ・郵便局等）でお支払い

ご不明な点がございましたら、下記のＮＨＫふれあいセンターまでお問い合わせください。

━━━━━━━━━━━━━━━━━━━━
ＮＨＫふれあいセンター
──────────────────────
　0570-077-077（ナビダイヤル）
　受付時間：9:00～18:00（土日祝も受付）
　IP電話等は 050-3786-5003（有料）
━━━━━━━━━━━━━━━━━━━━
日本放送協会 〒150-8001 東京都渋谷区神南2-2-1</pre>
<div style="text-align: center; margin: 24px 0 8px 0;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53734" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h31_08.webp" alt="" width="800" height="887" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h31_08.webp 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h31_08-271x300.webp 271w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h31_08-768x852.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h31_08-478x530.webp 478w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h31_08-510x565.webp 510w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h31_08-640x710.webp 640w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h31_08-654x725.webp 654w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #ffb3be; text-align: center; font-size: 14px; margin: 0 0 28px 0;">▲ 実際に届いたメール画面（受信者情報は伏せています）</p>
<p style="color: #ddd; margin: 0 0 14px 0;">金額は2,200円と、「うっかり払い忘れたのかも」と思える手ごろな額に抑えられています。また、末尾には<strong style="color: #cc0000;">電話番号と住所までていねいに書かれている</strong>ため、一見すると本物の請求のように見えます。ただ、こうした連絡先の情報は公式のものを写して載せることができるので、書いてあるからといって本物の証拠にはなりません。</p>
<p style="color: #ddd; margin: 0 0 14px 0;">もうひとつ気になるのは、3つ並んだ支払い方法のうち、リンクが付いているのが「クレジットカードのご登録・変更」だけという点です。<strong style="color: #cc0000;">押させたいのは、この1か所だけ</strong>なのです。</p>
<p><!-- 送信ルート --></p>
<h2 style="color: #ffb3be; font-size: 22px; border-left: 6px solid #cc0000; padding-left: 12px; margin: 36px 0 16px 0;">どこから送られてきたのか</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">表示名は「NHK受信料」ですが、よく見ると、<strong style="color: #cc0000;">表示名の中にNHKのメールアドレス風の文字列が書き込まれていました</strong>。メールソフトの一覧に、あたかもNHKのアドレスから届いたように見せるための細工です。ところが、実際の送信元のメールアドレスは、NHKとは関係のない某大手通信会社のドメインでした。NHKを名乗りながら、他社のドメインから送るという、ちぐはぐな作りです。</p>
<p style="color: #ddd; margin: 0 0 14px 0;">メールの経路を調べると、送信元のIPアドレスは <a style="color: #ffb3be;" href="https://ip-sc.net/ja/r/45.142.154.155" target="_blank" rel="noopener noreferrer"><code style="color: #ffb3be;">45.142.154.155</code></a> でした。登録情報上は香港（九龍）で、事業者向けのホスティング回線です。そのドメインの正規の持ち主が送ったとは考えにくく、ドメインが悪用されたか、乗っ取られた可能性もあります。なお、メールには送信者の本人確認にあたる署名（DKIM）も付いていませんでした。</p>
<div style="background: #fbe8eb; border-radius: 12px; padding: 18px 22px; margin: 20px 0 20px 0;">
<p style="color: #6d1f2a; font-weight: bold; margin: 0 0 8px 0;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/1f4d6.png" alt="📖" class="wp-smiley" style="height: 1em; max-height: 1em;" /> 用語解説：SPFとDKIM（メールの身元確認）</p>
<p style="color: #6d1f2a; font-size: 15px; margin: 0 0 8px 0;"><strong>SPF</strong>は「このサーバーから送ってよい」という許可リストとの照合です。今回の結果は「Softfail」で、「許可されていないサーバーから送られた疑いがある」という意味です。</p>
<p style="color: #6d1f2a; font-size: 15px; margin: 0;"><strong>DKIM</strong>は、メールに付ける「電子的な封印」です。今回は封印が付いていませんでした。</p>
</div>
<p style="color: #ddd; margin: 0 0 14px 0;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
<p><!-- 偽サイト --></p>
<h2 style="color: #ffb3be; font-size: 22px; border-left: 6px solid #cc0000; padding-left: 12px; margin: 36px 0 16px 0;">リンクの先はどうなっている？</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">詳しく調べると分かったことをお伝えします。リンクの本当の飛び先は、次のアドレスでした（誤ってクリックされないよう、先頭を変えて表記しています）。</p>
<p style="color: #ddd; margin: 0 0 14px 0;"><code style="color: #ff8a8a; word-break: break-all;">hxxps://nhk-pro.vlz9sh4.pro/cllQXWcX/</code></p>
<p style="color: #ddd; margin: 0 0 14px 0;">「nhk」の文字は入っていますが、NHKの公式ドメインではありません。お使いのセキュリティ対策が、この先のページを止めてくれた画面が次の2枚です。ウイルスバスター クラウドは脅威の種類を「フィッシング」と判定し、Chromeも「危険なサイト」として警告を出しました。</p>
<div style="text-align: center; margin: 24px 0 8px 0;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53733" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h32_59.jpg" alt="" width="800" height="607" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h32_59.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h32_59-300x228.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h32_59-768x583.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h32_59-530x402.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h32_59-565x429.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h32_59-710x539.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h32_59-725x550.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #ffb3be; text-align: center; font-size: 14px; margin: 0 0 28px 0;">▲ ウイルスバスター クラウドが「フィッシング」として警告した画面</p>
<div style="text-align: center; margin: 24px 0 8px 0;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53732" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_13.jpg" alt="" width="800" height="762" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_13.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_13-300x286.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_13-768x732.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_13-530x505.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_13-565x538.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_13-710x676.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_13-725x691.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #ffb3be; text-align: center; font-size: 14px; margin: 0 0 28px 0;">▲ Chromeのセーフブラウジングが「危険なサイト」と警告した画面</p>
<p style="color: #ddd; margin: 0 0 14px 0;">警告を承知のうえで中身を確認したところ、表示されたのは「NHK ONEへのログイン」を名乗る画面でした。メールアドレスまたはログインIDと、パスワードを入力させる作りです。ここで入力すると、<strong style="color: #cc0000;">入力した内容が攻撃者の手に渡ってしまいます</strong>。</p>
<div style="text-align: center; margin: 24px 0 8px 0;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53731" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_38.jpg" alt="" width="800" height="696" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_38.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_38-300x261.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_38-768x668.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_38-530x461.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_38-565x492.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_38-710x618.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h33_38-725x631.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #ffb3be; text-align: center; font-size: 14px; margin: 0 0 28px 0;">▲ 「NHK ONE」を名乗る偽のログイン画面（IDとパスワードを入力させる作り）</p>
<p style="color: #ddd; margin: 0 0 14px 0;">ここにも、攻撃者の詰めの甘さが出ています。メールは「クレジットカードの登録・変更」へ誘っているのに、飛び先はカード情報の入力画面ではなく、NHK ONEのログイン画面でした。筋書きとリンク先がかみ合っていません。</p>
<p style="color: #ddd; margin: 0 0 14px 0;">この偽サイトのIPアドレスは <a style="color: #ffb3be;" href="https://ip-sc.net/ja/r/195.86.16.208" target="_blank" rel="noopener noreferrer"><code style="color: #ffb3be;">195.86.16.208</code></a> で、登録情報上の所在地は香港（九龍）でした。ドメインの名前解決にはCloudflareのネームサーバーが使われており、同じサーバー上に、ほかに28件のサイトが載っているという情報もあります。このドメインが指すIPは、1年ほどの間に4回変わっていました。</p>
<p style="color: #ddd; margin: 0 0 14px 0;">なお、この所在地は「サーバーの登録上の場所」で、攻撃者本人の居場所を示すものではありません。端末や地域によって表示が変わる細工（クローキング）は、今回は確認されませんでした。ただし、サイトの中身は後から差し替えられることがあるため、安全とは言い切れません。</p>
<p><!-- 関連 --></p>
<h2 style="color: #ffb3be; font-size: 22px; border-left: 6px solid #cc0000; padding-left: 12px; margin: 36px 0 16px 0;">同じ日に届いた別の詐欺メールと、同じサーバーでした</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">実はこのメール、同じ日に届いた別の詐欺メールと、<strong style="color: #cc0000;">偽サイトのIPアドレスがまったく同じ</strong>でした。ゆうちょ銀行を名乗る「ご利用代金明細のお知らせ」の偽サイトも、<code style="color: #ffb3be;">195.86.16.208</code> に置かれていたのです。送信元も、同じ香港の同じ事業者の回線でした。</p>
<p style="color: #ddd; margin: 0 0 14px 0;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/25b6.png" alt="▶" class="wp-smiley" style="height: 1em; max-height: 1em;" /> 関連記事：<a style="color: #ffb3be;" href="https://ymg.nagoya/yucho-card-meisai-scam/" target="_blank" rel="noopener noreferrer">「ご利用代金明細のお知らせ」ゆうちょ銀行を名乗る詐欺メール</a></p>
<p style="color: #ddd; margin: 0 0 14px 0;">名乗る相手はNHKとゆうちょ銀行とまったく違うのに、裏側の設備が共通している、という点は注目です。同じ攻撃者グループが、ブランドを次々と入れ替えながら使い回している可能性があります（あくまで可能性で、断定はできません）。見た目の違いにだまされず、「リンクの先を確かめる」習慣が大切です。</p>
<p><!-- 対処法 --></p>
<h2 style="color: #ffb3be; font-size: 22px; border-left: 6px solid #cc0000; padding-left: 12px; margin: 36px 0 16px 0;">注意点と対処法</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">まず、焦らなくて大丈夫です。メールを受け取っただけで被害が出ることはありません。以下を順に確認してください。</p>
<ol style="color: #ddd; padding-left: 24px; margin: 0 0 20px 0;">
<li style="color: #ddd; margin: 0 0 10px 0;"><strong style="color: #cc0000;">メールのリンクは押さない。</strong>返信もせず、そのまま削除して大丈夫です。</li>
<li style="color: #ddd; margin: 0 0 10px 0;">受信料の支払い状況が気になるときは、<strong style="color: #cc0000;">メールではなく、手元の請求書や、ご自身で調べた公式の窓口</strong>から確認しましょう。</li>
<li style="color: #ddd; margin: 0 0 10px 0;">メールに書かれた電話番号にかけるより、公式の窓口の番号を、ご自身で改めて調べてかけ直すと安心です。</li>
<li style="color: #ddd; margin: 0 0 10px 0;">もしIDやパスワード、カード情報を入力してしまっても、責める必要はありません。すぐにカード会社の窓口へ連絡し、パスワードを変更し、同じパスワードを使い回しているほかのサービスも変更してください。</li>
<li style="color: #ddd; margin: 0 0 10px 0;">身に覚えのない請求や引き落としがないか、利用明細をこまめに確認しましょう。</li>
</ol>
<p><!-- まとめ --></p>
<div style="background: linear-gradient(135deg,#6d1f2a 0%,#8f2f3c 100%); border: 1px solid #c2576a; border-radius: 14px; padding: 28px 26px; margin: 36px 0 20px 0; text-align: center;">
<p style="color: #ffffff; font-size: 20px; font-weight: bold; margin: 0 0 12px 0;">まとめ：支払いの催促は、メールのリンクではなく公式の窓口で</p>
<p style="color: #ddd; font-size: 16px; margin: 0 0 20px 0;">電話番号や住所が書いてあっても、リンクの先が本物とは限りません。迷ったら、まず家族や周りの方にこの記事を見せてあげてください。</p>
<p><a style="display: inline-block; background: #06c755; color: #ffffff; font-weight: bold; text-decoration: none; padding: 12px 28px; border-radius: 30px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Fnhk-jushinryo-shiharai-scam%2F" target="_blank" rel="noopener noreferrer">LINEで家族に知らせる</a></p>
</div>
<p style="color: #ffb3be; font-size: 13px; text-align: center; margin: 24px 0 0 0;">Data Provided by Heartland-Lab Security Research Unit<br />
IPアドレスの調査には <a style="color: #ffb3be;" href="https://ip-sc.net/" target="_blank" rel="noopener noreferrer">ip-sc.net（IP調査兵団）</a> を参照しています。</p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/nhk-jushinryo-shiharai-scam/">「【重要】NHK受信料のお支払いについて」NHKを名乗る詐欺メール｜他社ドメインから届き、偽のNHK ONEログイン画面へ</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
		<entry>
		<author>
			<name>heart</name>
					</author>

		<title type="html"><![CDATA[「【要確認】永久不滅ポイントのご確認のお願い」UCカードを名乗る詐欺メール｜表示と実際のリンク先が別の偽ログイン]]></title>
		<link rel="alternate" type="text/html" href="https://ymg.nagoya/uccard-eikyu-fumetsu-point-scam/" />

		<id>https://ymg.nagoya/?p=53716</id>
		<updated>2026-10-24T22:29:23Z</updated>
		<published>2026-10-24T22:29:23Z</published>
		<category scheme="https://ymg.nagoya" term="UCカード" /><category scheme="https://ymg.nagoya" term="ポイント詐欺" /><category scheme="https://ymg.nagoya" term="詐欺メール" /><category scheme="https://ymg.nagoya" term="Heartland-Lab" /><category scheme="https://ymg.nagoya" term="UCカード 詐欺メール" /><category scheme="https://ymg.nagoya" term="アットユーネット" /><category scheme="https://ymg.nagoya" term="フィッシング詐欺" /><category scheme="https://ymg.nagoya" term="偽ログイン画面" /><category scheme="https://ymg.nagoya" term="永久不滅ポイント" /><category scheme="https://ymg.nagoya" term="永久不滅ポイント 詐欺" /><category scheme="https://ymg.nagoya" term="迷惑メール" />
		<summary type="html"><![CDATA[<p>HL-META: date=2026年10月24日 &#124; brand=UCカード &#124; sender_geo=イスラエル &#124; site_geo=日本 &#124; spf=none &#124; dkim=unknown &#124; cloaking= [&#8230;]</p>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/uccard-eikyu-fumetsu-point-scam/">「【要確認】永久不滅ポイントのご確認のお願い」UCカードを名乗る詐欺メール｜表示と実際のリンク先が別の偽ログイン</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></summary>

					<content type="html" xml:base="https://ymg.nagoya/uccard-eikyu-fumetsu-point-scam/"><![CDATA[<div style="display: none; font-size: 0px; color: transparent; line-height: 0; opacity: 0; overflow: hidden;">HL-META: date=2026年10月24日 | brand=UCカード | sender_geo=イスラエル | site_geo=日本 | spf=none | dkim=unknown | cloaking=no</div>
<div style="background: #111; color: #ddd; padding: 24px 18px; border-radius: 12px; line-height: 1.9; font-size: 16px;">
<p style="color: #ddd; margin: 0 0 24px 0;">貯めているポイント、いまどれくらい残っているか、すぐに答えられますか？　「気づいたら貯まっていた」という方も多いと思います。そんな気持ちにそっと入り込んでくるのが、今回の「【要確認】永久不滅ポイントのご確認のお願い」というメールです。先にお伝えすると、<strong style="color: #e65c00;">このメールは詐欺（フィッシング）です</strong>。落ち着いて、一緒に中身を見ていきましょう。</p>
<p><!-- 調査レポートボックス --></p>
<div style="background: linear-gradient(135deg,#134e4a 0%,#1d6b66 100%); border: 1px solid #4fb3a8; border-radius: 18px; padding: 40px 34px; margin: 0 0 28px 0;">
<p style="color: #8fe0d6; font-size: 14px; letter-spacing: 3px; margin: 0 0 14px 0;">HEARTLAND-LAB　調査レポート</p>
<p style="color: #ffffff; font-size: 26px; font-weight: bold; line-height: 1.5; margin: 0 0 12px 0;">「【要確認】永久不滅ポイントの<br />
ご確認のお願い」UCカードを名乗る詐欺メール</p>
<p style="color: #8fe0d6; font-size: 17px; margin: 0 0 26px 0;">表示されたURLと、実際のリンク先が別のサイトになっているメール</p>
<table style="width: 100%; border-collapse: collapse; font-size: 16px;">
<tbody>
<tr>
<td style="color: #8fe0d6; border: 1px solid #4fb3a8; padding: 14px 16px; width: 32%;">受信日</td>
<td style="color: #ffffff; border: 1px solid #4fb3a8; padding: 14px 16px;">2026年10月24日</td>
</tr>
<tr>
<td style="color: #8fe0d6; border: 1px solid #4fb3a8; padding: 14px 16px;">なりすまし先</td>
<td style="color: #ffffff; border: 1px solid #4fb3a8; padding: 14px 16px;">UCカード（永久不滅ポイント）</td>
</tr>
<tr>
<td style="color: #8fe0d6; border: 1px solid #4fb3a8; padding: 14px 16px;">危険度</td>
<td style="color: #ffffff; border: 1px solid #4fb3a8; padding: 14px 16px;">★★★☆☆（偽サイトはIDとパスワードの入力画面を確認。ただし、メールソフトが「リンク先が別」と警告してくれました）</td>
</tr>
<tr>
<td style="color: #8fe0d6; border: 1px solid #4fb3a8; padding: 14px 16px;">送信元の判定</td>
<td style="color: #ffffff; border: 1px solid #4fb3a8; padding: 14px 16px;">SPF：記録なし／DKIM：署名あり（検証結果の記録なし）</td>
</tr>
<tr>
<td style="color: #8fe0d6; border: 1px solid #4fb3a8; padding: 14px 16px;">送信サーバー</td>
<td style="color: #ffffff; border: 1px solid #4fb3a8; padding: 14px 16px;">イスラエル（個人向けの回線）</td>
</tr>
<tr>
<td style="color: #8fe0d6; border: 1px solid #4fb3a8; padding: 14px 16px;">偽サイトのサーバー</td>
<td style="color: #ffffff; border: 1px solid #4fb3a8; padding: 14px 16px;">日本（東京のクラウドサーバー）</td>
</tr>
<tr>
<td style="color: #8fe0d6; border: 1px solid #4fb3a8; padding: 14px 16px;">表示の切り替え（クローキング）</td>
<td style="color: #ffffff; border: 1px solid #4fb3a8; padding: 14px 16px;">確認されず</td>
</tr>
</tbody>
</table>
<p style="color: #8fe0d6; font-size: 14px; margin: 20px 0 0 0;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
</div>
<p><!-- 偽物宣言バナー --></p>
<div style="background: #2d1608; border: 2px solid #e65c00; border-radius: 12px; padding: 22px 24px; margin: 0 0 30px 0; text-align: center;">
<p style="color: #ffb27a; font-size: 20px; font-weight: bold; margin: 0 0 8px 0;">このメールは偽物です</p>
<p style="color: #ddd; font-size: 16px; margin: 0;">リンクは押さず、<strong style="color: #e65c00;">IDやパスワードは入力しない</strong>でください。もう開いてしまった方も大丈夫です。このあとの「対処法」を順番にご覧ください。</p>
</div>
<p><!-- メール本文 --></p>
<h2 style="color: #8fe0d6; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 16px 0;">届いた詐欺メールの中身</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">件名は「【要確認】永久不滅ポイントのご確認のお願い（有効期限のお知らせ）」。表示名は「UCカード」ですが、実際の送信元は、カード会社とは関係のない某サービスのドメインでした。本文は次のとおりです。</p>
<pre style="background: #14302e; color: #ddd; white-space: pre-wrap; word-break: break-all; padding: 20px 22px; border-left: 4px solid #4fb3a8; border-radius: 8px; font-size: 15px; line-height: 1.8; margin: 0 0 20px 0;">━━━━━━━━━━━━━━━━━━━━
UCカード
━━━━━━━━━━━━━━━━━━━━

お客様各位

平素よりUCカードをご利用いただき、誠にありがとうございます。

■ 永久不滅ポイントのご案内
UCカードの永久不滅ポイントは、有効期限が無期限のポイントです。ポイントが消滅したり、交換期限が迫る心配はございません。

お客様がお持ちの永久不滅ポイントは、1ポイント＝最大5円相当としてご利用いただけます。

現在のポイント残高：13,416ポイント

▼ ポイントの確認・交換はこちら
https://www2.uccard.co.jp/cs/aqhatefulint/

※「アットユーネット！」にログイン後、「ポイント確認・交換」よりお手続きください
※スマホアプリ「UC Portal」からもご確認いただけます

■ 永久不滅ポイントの主な使い道
1. ご請求金額への充当
200ポイント（＝900円分）単位で交換し、ショッピングご利用分の請求金額から差し引けます。
2. 他社ポイント・マイルへの交換
dポイント、Pontaポイントなどの他社ポイントやマイルへ交換いただけます。
3. 商品への交換
人気家電やグルメなど、豊富なラインナップからお選びいただけます。ポイントが足りない場合でも、カード併用で購入可能です。
4. 寄付・投資
「セゾンのふるさと納税」への寄付や、ポイント投資サービスもご利用いただけます。

■ 貯めることもできます
・セゾンポイントモール経由のネットショッピングで最大30倍
・電気・ガス・水道、携帯電話料金などの定期的なお支払いでも貯まる
・ご家族のポイントを合算して貯めることも可能です

■ ご注意事項
・カードの種類により、ポイント還元率が異なる場合がございます
・本メールは送信専用です。ご返信いただいてもお答えできません

UCカード カスタマーセンター
https://www2.uccard.co.jp/</pre>
<div style="text-align: center; margin: 24px 0 8px 0;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53728" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h21_52.webp" alt="" width="800" height="936" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h21_52.webp 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h21_52-256x300.webp 256w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h21_52-768x899.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h21_52-453x530.webp 453w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h21_52-483x565.webp 483w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h21_52-607x710.webp 607w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h21_52-620x725.webp 620w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #8fe0d6; text-align: center; font-size: 14px; margin: 0 0 28px 0;">▲ 実際に届いたメール画面（受信者情報は伏せています）</p>
<p style="color: #ddd; margin: 0 0 14px 0;">読んでみると、ポイントの使い道がていねいに並び、一見すると本物の案内のようです。ただ、おかしな点が2つあります。</p>
<p style="color: #ddd; margin: 0 0 14px 0;">1つ目は、<strong style="color: #e65c00;">件名と本文が食い違っている</strong>ことです。件名は「有効期限のお知らせ」なのに、本文には「永久不滅ポイントは有効期限が無期限」と書かれています。急がせたいのか安心させたいのか、メールの中で意見が割れています（これは攻撃者のちょっとした失敗ですね）。</p>
<p style="color: #ddd; margin: 0 0 14px 0;">2つ目は、<strong style="color: #e65c00;">リンクの表示と、実際の飛び先が違う</strong>ことです。書かれているのは公式サイトのようなアドレスですが、押すとまったく別のサイトに連れて行かれます。</p>
<p><!-- 警告 --></p>
<h2 style="color: #8fe0d6; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 16px 0;">メールソフトが見つけてくれた「リンクのすり替え」</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">今回は、メールソフト（Thunderbird）が、リンクを押した時点で次の警告を出してくれました。表示されている文字は「www2.uccard.co.jp」ですが、実際のリンク先は「convert.nditcc.asia」という別のサイトだ、という内容です。</p>
<div style="text-align: center; margin: 24px 0 8px 0;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53727" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_05.jpg" alt="" width="618" height="157" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_05.jpg 618w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_05-300x76.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_05-530x135.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_05-565x144.jpg 565w" sizes="auto, (max-width: 618px) 100vw, 618px" /></div>
<p style="color: #8fe0d6; text-align: center; font-size: 14px; margin: 0 0 28px 0;">▲ メールソフトが「リンクテキストと実際のリンク先が別」と警告した画面</p>
<p style="color: #ddd; margin: 0 0 14px 0;">こうした警告は、メールソフトによって出る・出ないが分かれます。出なかったからといって安全という意味ではないので、気をつけてください。</p>
<p><!-- 送信ルート --></p>
<h2 style="color: #8fe0d6; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 16px 0;">どこから送られてきたのか</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">メールの経路を調べると、送信元のIPアドレスは <a style="color: #8fe0d6;" href="https://ip-sc.net/ja/r/79.177.155.179" target="_blank" rel="noopener noreferrer"><code style="color: #8fe0d6;">79.177.155.179</code></a> でした。登録情報上はイスラエルの個人向けインターネット回線で、事業者向けのサーバーではありません。誰かの家庭の機器が悪用された可能性もありますが、断定はできません。</p>
<p style="color: #ddd; margin: 0 0 14px 0;">表示名は「UCカード」ですが、送信元のメールアドレスは、カード会社とは無関係の某サービスのドメインでした。このドメインには電子署名（DKIM）が付いていましたが、<strong style="color: #e65c00;">署名があっても、カード会社が送ったという証明にはなりません</strong>。署名は「このドメインから送られた」ことを示すだけだからです。また、送信日時の記録は日本以外の時間帯（UTC+8）になっていました。</p>
<div style="background: #e0f5f2; border-radius: 12px; padding: 18px 22px; margin: 20px 0 20px 0;">
<p style="color: #134e4a; font-weight: bold; margin: 0 0 8px 0;"><img src="https://s.w.org/images/core/emoji/17.0.2/72x72/1f4d6.png" alt="📖" class="wp-smiley" style="height: 1em; max-height: 1em;" /> 用語解説：SPFとDKIM（メールの身元確認）</p>
<p style="color: #134e4a; font-size: 15px; margin: 0 0 8px 0;"><strong>SPF</strong>は「このサーバーから送ってよい」という許可リストとの照合です。今回は、そもそも許可リストの記録がありませんでした。</p>
<p style="color: #134e4a; font-size: 15px; margin: 0;"><strong>DKIM</strong>は、メールに付ける「電子的な封印」です。封印が付いていても、封印を付けた人が本物の会社とは限りません。</p>
</div>
<p style="color: #ddd; margin: 0 0 14px 0;">※メールヘッダー詳細は個人情報保護のため非掲載</p>
<p><!-- 偽サイト --></p>
<h2 style="color: #8fe0d6; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 16px 0;">リンクの先はどうなっている？</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">詳しく調べると分かったことをお伝えします。ボタンの本当の飛び先は、次のアドレスでした（誤ってクリックされないよう、先頭を変えて表記しています）。</p>
<p style="color: #ddd; margin: 0 0 14px 0;"><code style="color: #ffb27a; word-break: break-all;">hxxps://convert.nditcc.asia/H80AoO</code></p>
<p style="color: #ddd; margin: 0 0 14px 0;">開くと、最初に「読み込み中…」の画面が表示されます。ここで何かを読み込んでいるように見せかけてから、次のログイン画面に切り替わります。</p>
<div style="text-align: center; margin: 24px 0 8px 0;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53726" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_13.jpg" alt="" width="800" height="526" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_13.jpg 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_13-300x197.jpg 300w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_13-768x505.jpg 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_13-530x348.jpg 530w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_13-565x371.jpg 565w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_13-710x467.jpg 710w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_13-725x477.jpg 725w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #8fe0d6; text-align: center; font-size: 14px; margin: 0 0 28px 0;">▲ 最初に表示される「読み込み中…」の画面</p>
<p style="color: #ddd; margin: 0 0 14px 0;">続いて現れるのは、「アットユーネット！」のログイン画面にそっくりのページです。ロゴ、ID・パスワードの入力欄、「新規会員登録」のボタン、画面下部の著作権表示まで、よく似せて作られています。ここでIDとパスワードを入力すると、<strong style="color: #e65c00;">入力した内容が攻撃者の手に渡ってしまいます</strong>。</p>
<div style="text-align: center; margin: 24px 0 8px 0;"><img loading="lazy" decoding="async" class="alignnone size-full wp-image-53725" src="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_45.webp" alt="" width="800" height="828" srcset="https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_45.webp 800w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_45-290x300.webp 290w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_45-768x795.webp 768w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_45-512x530.webp 512w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_45-546x565.webp 546w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_45-686x710.webp 686w, https://ymg.nagoya/wp-content/uploads/2026/10/2026-10-25_07h23_45-700x725.webp 700w" sizes="auto, (max-width: 800px) 100vw, 800px" /></div>
<p style="color: #8fe0d6; text-align: center; font-size: 14px; margin: 0 0 28px 0;">▲ 公式サイトに似せた偽のログイン画面（IDとパスワードを入力させる作り）</p>
<p style="color: #ddd; margin: 0 0 14px 0;">この偽サイトのIPアドレスは <a style="color: #8fe0d6;" href="https://ip-sc.net/ja/r/43.165.167.152" target="_blank" rel="noopener noreferrer"><code style="color: #8fe0d6;">43.165.167.152</code></a> で、東京にあるクラウドサーバー（Tencent Cloud）でした。同じサーバー上に、ほかに250件のサイトが載っているという情報もあります。IP調査サイトには、危険だというコメントが2件寄せられていました。</p>
<p style="color: #ddd; margin: 0 0 14px 0;">ドメインは2026年2月2日の取得で、登録者の情報は非公開、登録した事業者は中国の会社でした。取得から約9か月たっており、使い捨てというより、しばらく運用してきたドメインのようです。なお、サーバーの所在地は「登録情報上の場所」で、攻撃者本人の居場所を示すものではありません。端末や地域によって表示が変わる細工（クローキング）は、今回は確認されませんでした。ただし、サイトの中身は後から差し替えられることがあるため、安全とは言い切れません。</p>
<p><!-- 対処法 --></p>
<h2 style="color: #8fe0d6; font-size: 22px; border-left: 6px solid #e65c00; padding-left: 12px; margin: 36px 0 16px 0;">注意点と対処法</h2>
<p style="color: #ddd; margin: 0 0 14px 0;">まず、焦らなくて大丈夫です。メールを受け取っただけで被害が出ることはありません。以下を順に確認してください。</p>
<ol style="color: #ddd; padding-left: 24px; margin: 0 0 20px 0;">
<li style="color: #ddd; margin: 0 0 10px 0;"><strong style="color: #e65c00;">メールのリンクは押さない。</strong>返信もせず、そのまま削除して大丈夫です。</li>
<li style="color: #ddd; margin: 0 0 10px 0;">ポイントが気になるときは、<strong style="color: #e65c00;">メールではなく、いつも使っている公式アプリや、ご自身で登録しておいたブックマーク</strong>からログインして確認しましょう。</li>
<li style="color: #ddd; margin: 0 0 10px 0;">メールのリンクをうっかり押しても、その場でIDとパスワードを入力しなければ大丈夫です。入力画面が出たら、そっとページを閉じてください。</li>
<li style="color: #ddd; margin: 0 0 10px 0;">もしIDやパスワードを入力してしまっても、責める必要はありません。すぐにカード会社の窓口へ連絡し、パスワードを変更し、同じパスワードを使い回しているほかのサービスも変更してください。</li>
<li style="color: #ddd; margin: 0 0 10px 0;">身に覚えのないポイント交換や請求がないか、利用明細をこまめに確認しましょう。</li>
</ol>
<p><!-- まとめ --></p>
<div style="background: linear-gradient(135deg,#134e4a 0%,#1d6b66 100%); border: 1px solid #4fb3a8; border-radius: 14px; padding: 28px 26px; margin: 36px 0 20px 0; text-align: center;">
<p style="color: #ffffff; font-size: 20px; font-weight: bold; margin: 0 0 12px 0;">まとめ：ポイントの確認は、メールのリンクではなく公式アプリで</p>
<p style="color: #ddd; font-size: 16px; margin: 0 0 20px 0;">リンクの表示が公式風でも、押した先が別のサイトということがあります。迷ったら、まず家族や周りの方にこの記事を見せてあげてください。</p>
<p><a style="display: inline-block; background: #06c755; color: #ffffff; font-weight: bold; text-decoration: none; padding: 12px 28px; border-radius: 30px;" href="https://social-plugins.line.me/lineit/share?url=https%3A%2F%2Fymg.nagoya%2Fuccard-eikyu-fumetsu-point-scam%2F" target="_blank" rel="noopener noreferrer">LINEで家族に知らせる</a></p>
</div>
<p style="color: #8fe0d6; font-size: 13px; text-align: center; margin: 24px 0 0 0;">Data Provided by Heartland-Lab Security Research Unit<br />
IPアドレスの調査には <a style="color: #8fe0d6;" href="https://ip-sc.net/" target="_blank" rel="noopener noreferrer">ip-sc.net（IP調査兵団）</a> を参照しています。</p>
</div>
<p>The post <a rel="nofollow" href="https://ymg.nagoya/uccard-eikyu-fumetsu-point-scam/">「【要確認】永久不滅ポイントのご確認のお願い」UCカードを名乗る詐欺メール｜表示と実際のリンク先が別の偽ログイン</a> first appeared on <a rel="nofollow" href="https://ymg.nagoya">HEARTLAND</a>.</p>
]]></content>
		
			</entry>
	</feed>