【高島屋カード】未反映ポイントのお受け取り手続きのご案内は詐欺メール?見分け方と対処法
ポイントって、ためているとつい「ちゃんと入っているかな?」と気になりますよね。今回は、まさにその気持ちにつけ込む「未反映ポイントのお受け取り手続き」メールが届いたので、調べてみました。
| 受信日 | 2026年11月22日(日)16時台 |
| なりすまし先 | 高島屋カード(「高島屋ファイナンス株式会社」「高島屋カスタマーサポート」名義) |
| 手口 | 「未反映ポイントが受け取れる」と伝え、ログインを促す |
| 危険度 | ★★★★☆(ログイン情報・カード情報を盗まれるおそれ) |
| 見破りやすさ | ★★★★☆(リンクの住所が高島屋と無関係) |
| 実際の送信元IP | 71.27.37.234(アメリカ・家庭向け回線と推定) |
| メール認証 | SPF:softfail(許可されていない送信元)/DKIM:署名なし |
| 最終着地点 | hxxps://qjduhu[.]asia/(確認時点では「Not Found」) |
| Chromeの警告 | 確認時点では出ず |
偽物(フィッシング詐欺)です。
まず、やってはいけないこと
- メール内のリンクを開かない(開いてしまっても、慌てなくて大丈夫です)
- ID・パスワード・カード番号を入力しない
- ポイントが気になる場合は、メールではなく公式アプリや、自分で登録したブックマークから確認する
届いたメールの内容
件名は「【高島屋カード】未反映ポイントのお受け取り手続きのご案内」。差出人は manachulu-0527@higashiurahorumon[.]jp という、高島屋とは関係のないアドレスでした。ロゴや装飾のない、文字だけのメールです。
いつも高島屋カードをご利用いただき、誠にありがとうございます。

お客様の最近のお買物において、一部のポイントがまだ反映されていないことが確認されました。

誠にお手数ではございますが、下記専用リンクよりお受け取り(獲得手続き)をお進めくださいますようお願いいたします。

■ 未反映ポイントのお受け取り

下記のリンクよりログインの上、ポイントのお受け取り手続きを完了してください。
※手続きには有効期限がございますのでご注意ください。

▼ ポイントを受け取る
hxxps://s3-ap-northeast-3[.]amazonaws[.]com/am784bqr2av5n8/uw47gk…(以降は伏せています)

■ ポイント付与ルールのご案内

ご利用方法によって、ポイントの反映時期および計算方法が異なります。

1. 都度付与(お買物時)
 対象: 高島屋各店・対象サイトでのご利用
 計算: 1商品ごとに100円(税抜)単位
 反映: ご利用の都度

2. 月間まとめて付与
 対象: 毎月のショッピングご利用合計金額
 計算: 1ヵ月の決済額(税込)100円(税込)につき
 反映: 翌月初旬にまとめて付与

ご注意事項
 一部、ポイント対象外となる店舗・商品・サービス、またはポイント還元率が異なるお支払い方法がございます。
 翌月初旬に付与されるポイントは、システム反映までに数日かかる場合がございます。

※本メールは送信専用アドレスより配信しております。ご返信いただいてもお答えできかねますのでご了承ください。

高島屋ファイナンス株式会社
高島屋カスタマーサポート
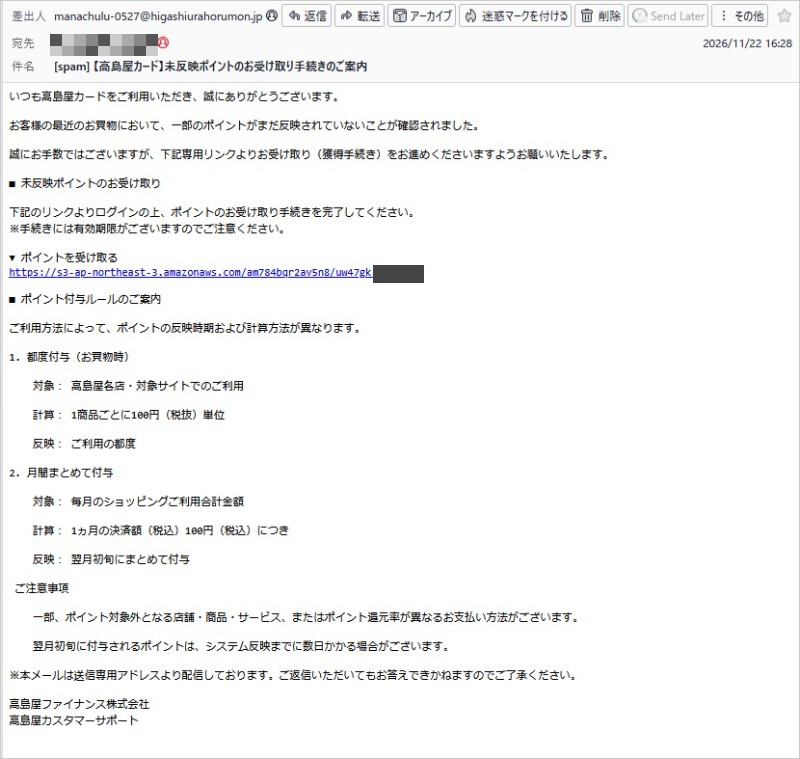
▲実際に届いたメールの画面(リンクの一部は伏せています)
ポイントの付与ルールの説明は、本物の高島屋の案内に近い内容です。本物らしく見せるための工夫でしょう。ただ、その説明の上に置かれた「ログインの上、手続きを完了してください」という一文が、このメールのいちばん危ないところです。
どこから送られてきた?(送信ルートと偽装判定)
メールの「通り道」の記録を調べると、次のことが分かりました。
- 実際の送信元は米国の家庭向け回線:外部から最初にメールを届けたのは
71.27.37.234です。アメリカのコムキャスト(家庭向けインターネット回線)のIPアドレスで、位置は東海岸のどこかと推定されます(調査サービスごとに市の結果が割れており、精度は高くありません)。 - 名乗りと実際の接続元が一致しない:接続時の名乗りは差出人と同じ
higashiurahorumon[.]jpでしたが、その本来のサーバー(日本・東京のレンタルサーバー上の118.27.99.151)とは別の、アメリカの回線から送られていました。 - メール認証は不合格(softfail):差出人ドメインが「このサーバーから送ってよい」と登録した一覧(SPF)に、送信元が入っていません。DKIM(改ざん防止の署名)もありませんでした。
- 差出人ドメインも本物とは無関係:高島屋とは別の、一般の店舗や会社のような名前のドメインでした。第三者のドメインが悪用されている可能性もあり、そのドメインの持ち主が詐欺に関わっているとは限りません。
家庭向け回線から送られていることから、乗っ取られたパソコンや機器が使われた可能性も考えられます(あくまで可能性で、断定はできません)。いずれにしても、高島屋の正規の送信ルートではないと判断できます。
用語解説(むずかしい言葉をやさしく)
- SPF/softfail:「うちの名前でメールを送ってよいサーバーはここです」という登録名簿です。名簿にない所から届くと「softfail(怪しい)」と判定されます。
- Amazon S3:Amazonが貸しているネット上の保管場所です。契約すれば誰でもファイルや転送の仕組みを置けるため、悪用されることがあります。Amazonや高島屋の公式サイトという意味ではありません。
- Cloudflare:サイトの本当の置き場所を隠せる、世界的なネットの中継サービスです。正規のサイトも使いますが、詐欺サイトの運営者の所在地を調べにくくする目的でも使われます。
リンクの先を調べると
ここからは、詳しく調べて分かったことです。
1段目:Amazonのクラウド上のURL
メールのボタンの先は、高島屋のサイトではなく hxxps://s3-ap-northeast-3[.]amazonaws[.]com/… でした。これは日本(大阪)にあるAmazonのクラウド上の住所で、52.95.181.19 などに対応します。ポイントの話なのに、リンクの住所はAmazonのクラウド。デパートの紙袋なのに、中身はまったく別のお店の品物、というちぐはぐさです。
2段目:別のドメインへ
手動でたどったところ、最終的な着地点は hxxps://qjduhu[.]asia/ という、本文のリンクとは別のドメインでした(途中の経路は確認できていません)。このドメインは2026年2月に登録されたもので、メールが送られた11月22日の午前中にも設定が更新されていました。準備があったのかもしれませんが、断定はできません。サーバーはCloudflare(172.67.196.234 など)経由で、所在地は特定できません。
▲最終着地点にアクセスした時の画面。確認時点では「Not Found」と表示されました
肝心の着地点が「Not Found」。釣り針は垂らしたのに、餌を置き忘れたような状態でした。ただし、これは安全という意味ではありません。確認できたのは当サイトが試した時の画面だけで、時間や環境によっては、別の画面(ログインを求めるページなど)が出る可能性もあります。なお、当サイトの確認ではChromeの警告は出ませんでしたが、警告が出ないからといって安全とは限りません。
同じ「入口」を使ったメールが他にも
当サイトで受信したメールを振り返ると、同じ amazonaws[.]com の住所を使ったメールが、直近でほかにも届いていました。
- 11月15日:日本郵便を装う「お届け先住所の確認のお願い」
- 11月17日:「駐車違反の確認について」
- 11月18日:「【緊急】不正な請求の可能性があります」
- 11月21日:「【確認】高額な注文がお客様のアカウントで行われました」
装うブランドや文面はバラバラですが、「Amazonのクラウド上のURLを入口にする」点が共通しています。ただし、同じ犯人だと断定できる材料はありません。
見分け方と、もしもの時の対処法
見分けるポイント
- リンクの住所を見る:高島屋の話なのに、住所が
amazonaws[.]comでした。ブランドと関係のない住所は、それだけで危険信号です。 - 差出人のアドレスを見る:高島屋とは無関係のドメインから届いています。
- 「得する話」×「ログインして」の組み合わせ:うれしい話で気持ちを動かし、ログインさせるのは、フィッシングの定番です。
もし、リンクを開いたり入力したりしてしまったら
責められるようなことではありません。気づいた時点で動けば、被害を防げることが多いです。落ち着いて、次の順で対応してください。
- 開いただけの場合:何も入力していなければ、まずは心配しすぎなくて大丈夫です。ブラウザを閉じて、念のためウイルス対策ソフトで確認しておくと安心です。
- ID・パスワードを入力した場合:公式アプリや自分で登録したブックマークから正規のサイトにログインし、すぐにパスワードを変更してください。同じパスワードを使い回しているサービスも、すべて変更しましょう。
- カード番号などを入力した場合:カード裏面に書かれた連絡先へ、すぐに電話して利用停止や再発行の相談をしてください。身に覚えのない請求がないか、利用明細も確認しましょう。
- 不安な時は、消費者ホットライン「188」や、警察相談専用電話「#9110」に相談できます。
本物のポイントや案内を確認したい時は、タカシマヤ公式サイトのカードのご案内から、ご自身でたどってください。メールのリンクからは開かないのが原則です。
「ポイントが受け取れます」は、ログインさせるための入口かもしれません
メールのリンクは開かず、確認は公式アプリや自分のブックマークから。身近なご家族にも、ぜひこの記事を教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net