「メール配信に影響する可能性のある保留メールについて」はKAGOYA MAILを装う詐欺メール|見分け方と対処法
日曜日の朝6時半ごろ、まだ多くの人が眠っている時間に、「メールが止まっています」と告げるメールが届きました。休日の朝は気がゆるみやすく、急ぎに見える連絡があると、つい確認したくなるものです。
HEARTLAND-LAB SECURITY RESEARCH UNIT|調査レポート
「KAGOYA MAIL」を装う詐欺メール
「保留メールの確認のお願い」
「保留メールが6件あります」と不安をあおり、確認画面を2回はさんだあと、偽のWebメールのログイン画面でIDとパスワードを盗もうとします。
危険度:★★★☆☆ (ログイン情報を盗む手口/メールアカウント乗っ取りのおそれ)
| 受信 | 2026年11月8日(日)6:28頃(日本時間) |
| 件名 | メール配信に影響する可能性のある保留メールについて |
| 差出人の表示 | 「【KAGOYA MAIL】保留メールの確認のお願い」(件名とは別の文言です) |
| 送信元ドメイン | kagoya.mail.net(KAGOYAの名前を借りた別のドメイン) |
| 送信元IP | 95.156.207.202(ドイツ・フランクフルト。ホスティング事業者のサーバー) |
| SPF | none(送信元を確認するための記録がありません) |
| DKIM | 署名なし |
| 誘導先 | liveinall.vu(確認画面を経て、偽のWebメールのログイン画面) |
| 添付ファイル | なし |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールはKAGOYA MAILからのものではありません。詐欺メールです。
「管理画面を開く」のボタンは押さないでください。すでに押してしまった方も、落ち着いて、このあとの対処法をご覧ください。
1. 届いたメールの中身
メールボックスに「保留状態の受信メール」があるので、管理画面で確認してほしい、という内容でした。画面に見える本文は、このとおりです。
件名:メール配信に影響する可能性のある保留メールについて
表示名:【KAGOYA MAIL】保留メールの確認のお願い

KAGOYA MAIL
保留メールの確認のお願い

Webメールサービスをご利用いただき、ありがとうございます。
システムセキュリティ強化のため設定確認を実施しており、
メールボックス内に保留状態の受信メールが確認されました。

受信状況
管理番号:7483XXX
保留メール数:6件(受信済み)
状態:配信待機中(確認必須)
検出日時:2026年11月7日

この状態が続いた場合、該当メールが正常に配信されない可能性があります。
管理画面より受信トレイの確認および同期を行ってください。

[管理画面を開く] → hxxps://d6428a49.click.kit-mail3.com/(以下省略)

本手順の目的
・通常のメール受信の再開
・アカウントセキュリティの維持
・重要な通信の不達防止

ご不明な点がございましたら、下記までお問い合わせください。
(問い合わせ先のメールアドレスが記載)

KAGOYA MAIL サポートチーム
※本メールは重要なお知らせとして送信されています。
※本通知は自動送信です。
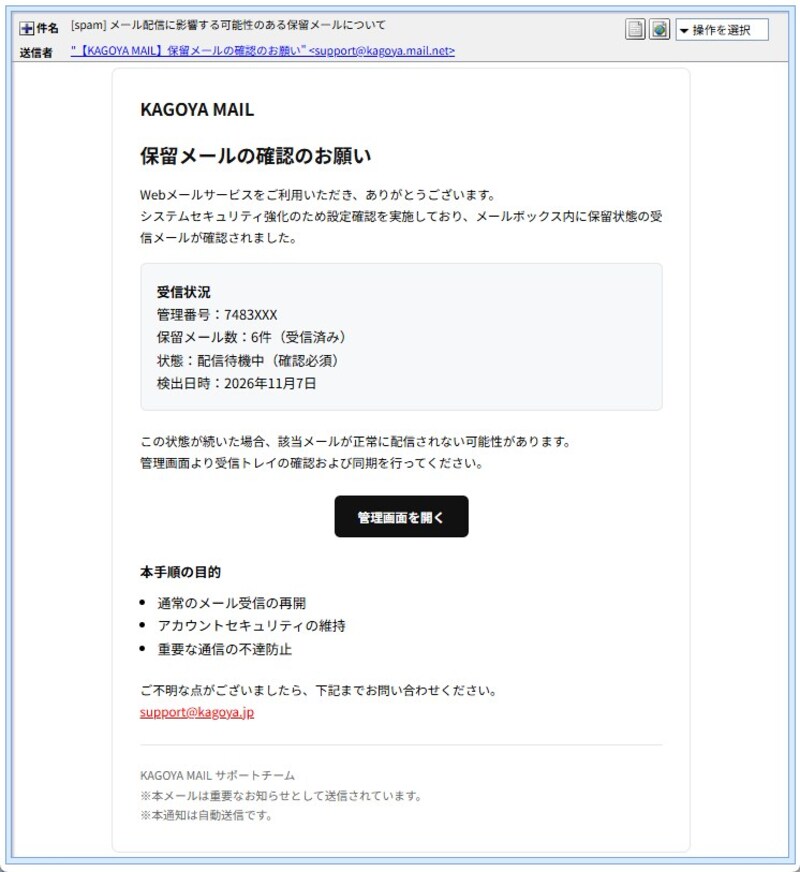
▲ 実際に届いたメールの画面。落ち着いた、事務的なデザインです。
一見、事務的で落ち着いた通知ですが、見直すと、おかしな点がいくつもあります。
- 送信元がKAGOYAではない。表示名には「KAGOYA MAIL」と書かれていますが、実際のアドレスは
kagoya.mail.netという、名前を借りただけの別のドメインでした。 - 不安をあおる言葉が並んでいる。「保留状態の受信メール」「確認必須」と書き、「正常に配信されない可能性があります」と、放っておくと困ることになるかのように思わせています。
- 仕上げが雑。「管理番号:7483XXX」と、伏せ字の「XXX」が、そのまま残ったまま送られてきました。数字を入れ忘れたのでしょうか。さらに、「保留メール数:6件(受信済み)」と書きながら、状態は「配信待機中」としており、受信済みなのか待機中なのか、つじつまが合いません。
- 宛名がない。契約者名やメールアドレスの記載がなく、誰に送っても通じる文面です。
- 件名と表示名の言葉が違う。件名は「メール配信に影響する可能性のある保留メールについて」ですが、差出人の表示名は「保留メールの確認のお願い」です。
2. 送信元を調べると
送信元のIPアドレスは95.156.207.202で、ドイツ・フランクフルトの、ホスティング事業者(レンタルサーバーなどを貸し出す会社)のサーバーでした。送信サーバーの名乗りは、IPアドレスを逆にならべただけの機械的な名前で、KAGOYAとは関係のない場所から送られています。
メールに記録された送信時刻は、米国西海岸の時間帯(−0800)で書かれていました。送信元のドイツの時間帯とは合っておらず、送信側が自分で書いた時刻の表記が、つじつまの合っていないことがわかります。
■ 用語解説:SPF・DKIM(送信元の身分証のようなもの)
メールには、「本当にその会社から送られたものか」を確かめる仕組みがあり、代表的なものがSPFとDKIMです。今回のメールは、SPFの記録がなく(none)、DKIMの署名もありませんでした。身分証を何も持たずに、名前だけ名乗っているような状態です。
もうひとつ、メールのソース(HTML)を開くと、日本語の本文がすべて「お」のような数字の並びに置き換えられていました。見た目はふつうの日本語でも、中身は数字の文字コードになっています。キーワードで迷惑メールを見分けるフィルターを、すり抜けようとする工夫とみられます(これは推測です)。
3. リンクの先で起きること
「管理画面を開く」のボタンは、メール配信サービスのクリック計測に使われる形式のURLになっていました(これは推測です)。このURLの末尾にある長い文字列は、Base64という方式で隠された行き先で、元に戻すと hxxps://liveinall.vu/activemail/kagoya.html というアドレスが現れます。ひと目では行き先が分からないようにしてあるわけです。
ドメイン liveinall.vu は、2026年10月2日、約5週間前に登録されたばかりです。向き先の104.21.44.96はCloudflareのもので、ip-sc.netではカナダ・トロントと表示されますが、世界中に拠点を持つ中継サービスのため、サイトの運営者や本当のサーバーの場所を示すものではありません。パスの activemail/kagoya.html から、ブランド名ごとにページを作り分けている可能性も考えられます(これも推測です)。
■ 手順1:英語の「準備中」画面
リンクを開くと、日本語のメールから来たのに、英語で「Preparing secure session…」(安全な接続を準備しています)と表示されます。
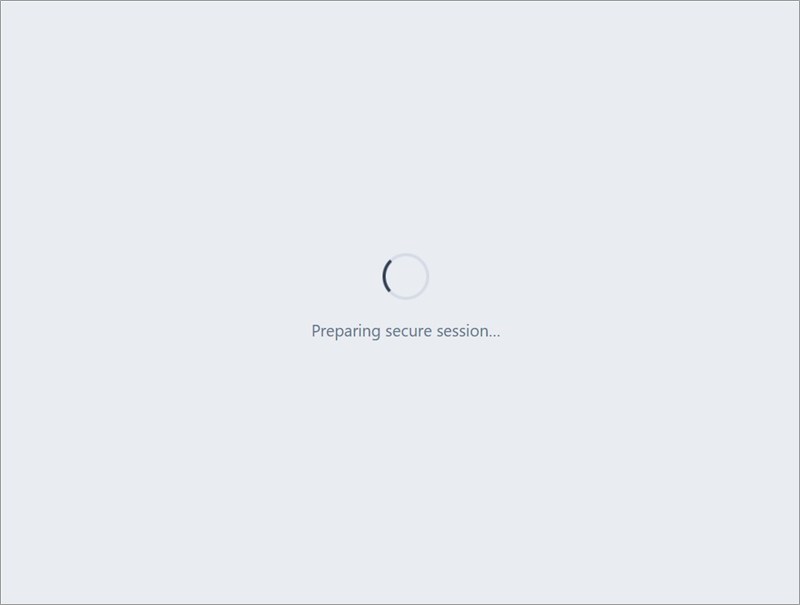
▲ リンクを開いた直後の画面。ここから確認画面に切り替わります。
■ 手順2:「人間確認」を装う画面
続いて、「Just a moment」「Human verification」と書かれた画面が出ます。「表示する前に、簡単なブラウザの確認が必要です。1回のタップで十分です」という英語の説明のあと、「Start check」のボタンを押させる作りです。「Just a moment」は、Cloudflareの確認画面でよく見る表題で、それに似せている可能性があります。安心感を与える狙いのほか、自動で危険なサイトを調べるツールを通りにくくする狙いもあるのかもしれません(これは推測です)。
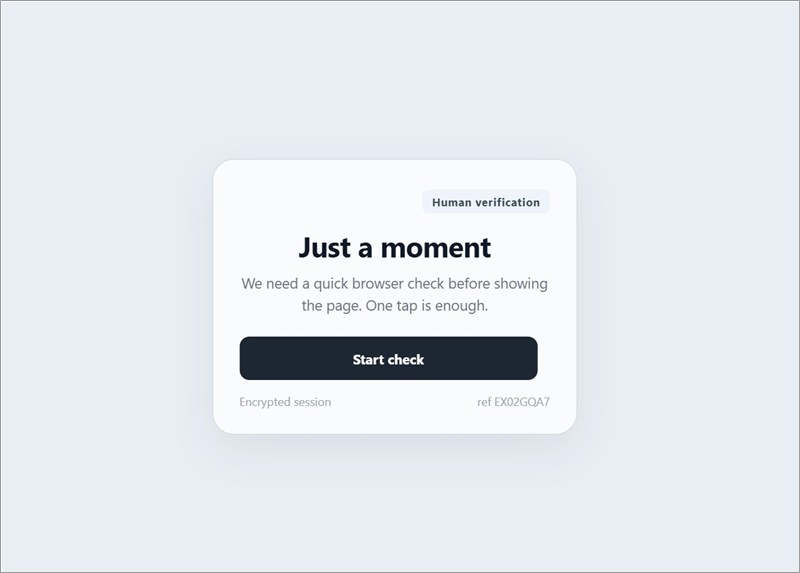
▲ 「Start check」を押させる確認画面。右下の「ref」は、受付番号のように見せた飾りです。
■ 手順3:Webメールの偽のログイン画面
ボタンを押すと、「Active! mail」というWebメール製品のログイン画面に似た画面に切り替わります。「ユーザID」「パスワード」を入力して「ログイン」を押す作りです。ここに入力した内容は、攻撃者に渡るおそれがあります。メールの表示名はKAGOYA MAILなのに、この画面にKAGOYAの名前はなく、メールとの食い違いもあります。
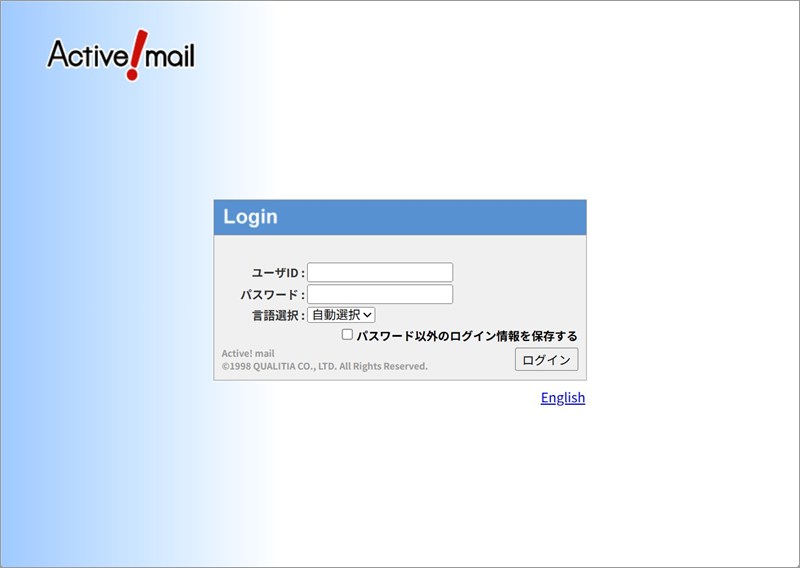
▲ Webメールのログイン画面に似せた偽ページ。ユーザIDとパスワードを盗む作りになっています。
当サイトで確認できたのは、ログイン画面までです。入力したあとに続く画面は確認していません。また、当サイトで確認した限りでは、端末による表示の違い(見る人や端末によって表示を変える仕組み)はありませんでした。
4. 注意点と対処法
「メールが届かなくなる」と言われれば、誰でも不安になります。落ち着いた事務的なメールなので、確認しようとするのは自然なことです。責められることではありませんので、次のことを確認してください。
- メールの中のボタンやリンクは押さない。メールはそのまま削除する。
- 契約しているメールサービスの状態を確認したいときは、メールのリンクからではなく、ブックマークしたログインページや、契約時の案内にある方法で確認する。
- メールから開いたログイン画面には、ユーザIDもパスワードも入力しない。
- 会社や組織のメールの場合は、管理者や担当部署にも共有する。
■ もしユーザIDとパスワードを入力してしまったら
- メールのリンクは使わず、普段のログインページからログインして、すぐにパスワードを変更する。
- メールの「転送設定」や「フィルタ(振り分け)設定」に、身に覚えのない設定が増えていないか確認する。
- 同じパスワードを他のサービスでも使っている場合は、そちらも変更する。
- 会社のメールの場合は、すぐに管理者へ連絡する。
- 不安が残る場合は、消費者ホットライン「188」や、警察の相談窓口「#9110」に相談する。
まとめ
「メール配信に影響する可能性のある保留メールについて」は、詐欺メールです。
「保留メールが6件ある」「配信されない可能性がある」と不安をあおり、2回の確認画面を挟んで、偽のWebメールのログイン画面でユーザIDとパスワードを盗もうとします。管理番号が「XXX」のままだったり、「受信済み」と「配信待機中」が同居していたりと、仕上げの粗さも目立ちました。
ボタンは押さず、確認は普段のログインページから。周りの方にも教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:ip-sc.net