内閣府世論調査事務局からのお知らせ~内閣支持率に関する世論調査~は詐欺メール!公式アプリは偽物
月曜日の朝、通勤電車や出かける前のひとときにスマホを開いたら、「内閣府」からお知らせが届いていた。しかも内容は、世の中の関心が高い「内閣支持率の世論調査」。つい開いてしまう人も多いはずです。
先に結論をお伝えします。これは内閣府からのメールではありません。「公式アプリ」のダウンロードを迫る詐欺メールです。しかも、パソコンで開くと本物の内閣府のサイトに飛ばし、スマホで開いたときだけ偽のアプリ配布ページに誘導するという、巧妙な仕掛けまで施されていました。
| 受信日 | 2026年11月9日(月)の朝 |
| 件名 | 内閣府世論調査事務局からのお知らせ~内閣支持率に関する世論調査~ |
| 表示名 | 世論調査受付窓口(実際は逆さの文字列を制御文字で並べ替えて表示) |
| 危険度 | ★★★★★(スマホで不正アプリの配布ページへ誘導) |
| 手口 | 世論調査への回答を装い、「公式アプリ」のダウンロードを要求 |
| 送信元IP | 104.46.236.188(Microsoftのクラウド/日本・大阪) |
| SPF/DKIM | SPFはpass(ただし送信者自身が用意したドメイン)/DKIMは署名あり・検証結果は不明 |
| クローキング | あり(PC=本物の内閣府サイト/スマホ=偽アプリ配布ページ) |
| 添付ファイル | HiWd6VC.ahiel(不審な拡張子・約9バイト/未開封) |
※メールヘッダー詳細は個人情報保護のため非掲載
⚠️ このメールは「偽物」です
リンク(ボタン)を押さない/アプリを入れない/「不明なアプリのインストール」を許可しない。
見かけたら、何もせずに削除してください。
届いたメールの内容
メールは「住民の皆様」宛てで、紺色のきれいなデザインの本文でした。内容を、見えない文字を取り除いて書き起こすと次のとおりです。
件名:内閣府世論調査事務局からのお知らせ~内閣支持率に関する世論調査~
表示名:世論調査受付窓口

住民の皆様

平素より、内閣府の施策に対しご理解とご協力を賜り、厚く御礼申し上げます。
このたび、内閣府では、内閣支持率に関する世論調査を実施することとなりました。本調査は、内閣の施策に対する国民の皆様のご意見を把握し、今後の政策の参考とすることを目的としております。

■調査概要
- 調査目的:内閣支持率及び政策に対する意識を把握すること。
- 対象:全国の18歳以上の男女のうち、統計的手法により無作為に抽出された方々。
- 回答方法:公式アプリをダウンロードしてアンケートに回答する
- 所要時間:約3分
- 回答期限:2026年11月9日(月曜日)23:59

▼アプリをダウンロードのうえ、アンケートにご回答いただく。
[公式アプリのダウンロード]  → hxxps://xpzls.com/t/fpayq

※本メールは調査対象者本人宛です。URLの転送・共有はご遠慮ください。
※個人情報は調査目的以外に使用しません。パスワード・口座情報等はお尋ねしません。

お問い合わせ:内閣府 世論調査事務局
電話:03-XXXX-XXXX(平日10:00〜17:00) ※番号は伏せています

内閣府大臣官房政府広報室 世論調査担当
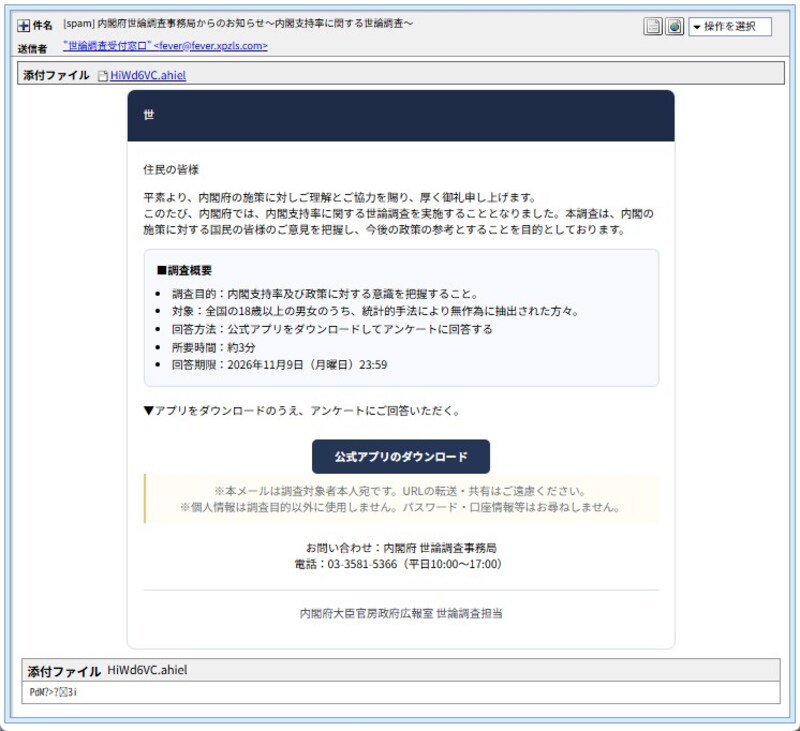
▲実際に届いたメールの画面(表示名は「世論調査受付窓口」)
注目してほしいのは、回答期限が「今日の23:59」に設定されていることです。「今日中に」と言われると、人はつい急いで操作してしまいます。また、「パスワード・口座情報等はお尋ねしません」と先回りして安心させる一文もあります。これも詐欺メールによくある手口です。
今朝は6時半すぎから約1時間のあいだに、表示名や件名を少しずつ変えた同じ筋書きのメールが続けざまに届いていました。表示名は「世論調査係」「内閣府大臣官房政府広報室」「世論調査ご案内担当」など、件名も「【内閣府世論調査】公式アプリによるご回答のお願い」など10種類ほどあり、数で押してくる大量配信型です。
なお、メールの問い合わせ先として電話番号も書かれていましたが、この記事では番号を伏せています。メールに書かれた電話番号には、かけないでください。確認したいときは、ご自身で調べた公式の連絡先を使いましょう。
送信元を調べてわかったこと
メールを送ってきた本当の場所(送信元IPアドレス)は 104.46.236.188 でした。調べると、Microsoftが運営するクラウドサービスのIPアドレスで、場所は大阪府大阪市と表示されました。脅威レベルは「低」です。
つまり、大手のクラウドを借りて送っているため、IPアドレスの評判だけでは怪しさを見抜けません。送信者が自分で用意したドメイン(xpzls.com)についても、メールの「なりすまし防止チェック」であるSPFは合格(pass)になっていました。これは「そのドメインから送った」ことを示すだけで、内閣府からのメールという証明にはなりません。
💡ここで!SPFとDKIMって?
どちらも「このメールは本当にそのドメインから送られたか」を確かめる仕組みです。ただし、詐欺をする人が自分のドメインで設定すれば合格になってしまうため、「合格=安全」ではありません。
メールの経路の記録には、国内大手の通信会社の中継サーバーを通ってきたかのような行も混ざっていました。ところが、実際に受け取った経路とは辻褄が合いません。送信者が最初から書き込んだ、偽の経路情報と考えられます。
添付ファイル HiWd6VC.ahiel は、拡張子が不審なため開いたり実行したりしていません。メールのソース上のサイズは約9バイトで、文書やアプリとして使える大きさではありません。添付のクリップマークで本物らしく見せたり、迷惑メール判定を惑わせたりするための、ダミーと考えられます。
ちなみに、メール本文の上部にある紺色の帯は、画像が読み込まれないと代わりの文字が「世」の一文字だけ表示されていました。せっかく豪華に作ったデザインなのに、肝心のところでうっかりしているのが詰めの甘い点です。
見えない文字と「逆さの名前」で検索をすり抜ける
詳しく調べると、このメールには、ふつうに読んでいるだけでは気づけない細工がありました。
- 件名に4か所、本文に53か所の「見えない文字」(ゼロ幅文字)が、言葉の途中に埋め込まれていました。
- 送信者の表示名は、画面では「世論調査受付窓口」と読めます。しかし実際の並びは逆順の「口窓付受査調論世」で、先頭に付けた制御文字が、画面に出すときだけ正しい順番に並べ直していました。
こうしておくと、「内閣府」「世論調査」などの言葉で検索しても、メールが見つかりません。言葉で迷惑メールを探したり、自動で仕分けたりする仕組みをすり抜けるのが狙いと考えられます。
💡ここで!どうやって見つけるの?
見えない文字は、件名や表示名をコピーして、テキストエディタやコードを表示するツールに貼り付けると見つかります。ふだんは見えない文字が、U+200B(ゼロ幅スペース)や U+202E(右から左に並べ替える制御文字)のような文字コードとして表示されるからです。
表示名を逆さに書いておいて、制御文字で見た目だけ整えるという、ずいぶん手の込んだことをしています。その手間を、もう少し別のことに使えなかったものでしょうか。
誘導先のサイトを調べる:開く端末で行き先が変わる
🔍 フィッシングサイト詳細解析
入口:メールのボタンのリンク先は hxxps://xpzls.com/t/fpayq でした。このドメインは2020年12月5日に登録された古いもので、最終更新は攻撃の前日(2026年11月7日)。レジストラはGname(シンガポールの会社)、ネームサーバーはCloudflareです。登録者の情報は非公開でした。
サーバーの場所:ドメインの向き先は 160.124.139.199 で、南アフリカ・ハウテン州(ip-sc.netの推定ではプレトリア付近)の事業者のサーバーでした。ネットワークの登録は香港の事業者になっていて、脅威レベルは「低」です。
その先:この入口は、開いた端末を見分けて行き先を振り分けていました。
- パソコン:セキュリティのブロックがかかったあと、本物の内閣府の世論調査サイト(
survey.gov-online.go.jp)に移動する。 - スマホ(Android):
hxxps://perlyperlygi-jp.com/という、不正アプリを配布する偽のサイトに移動する。
こうして調べる側(パソコン)には本物の内閣府のサイトを見せ、被害に遭わせたい側(スマホ)にだけ偽物を見せていると考えられます。これで、通報や調査を受けても「ただ内閣府のサイトに飛ぶだけ」に見せられるわけです。
💡ここで!クローキングって?
パソコンかスマホか、どの国からかなどを見分けて、人によって表示するページを変える手口のことです。調べる人には安全なページを、被害者にだけ偽物を見せるために使われます。
スマホ側の偽サイトは、Google Playのアプリ紹介ページにそっくりです。内閣府のマークを使った「世論調査」というアプリが、★4.8、ダウンロード1000万以上と表示され、緑の「インストール」ボタンが並んでいます。ここまで見た目を似せているのは、疑う気持ちを弱めるためです。
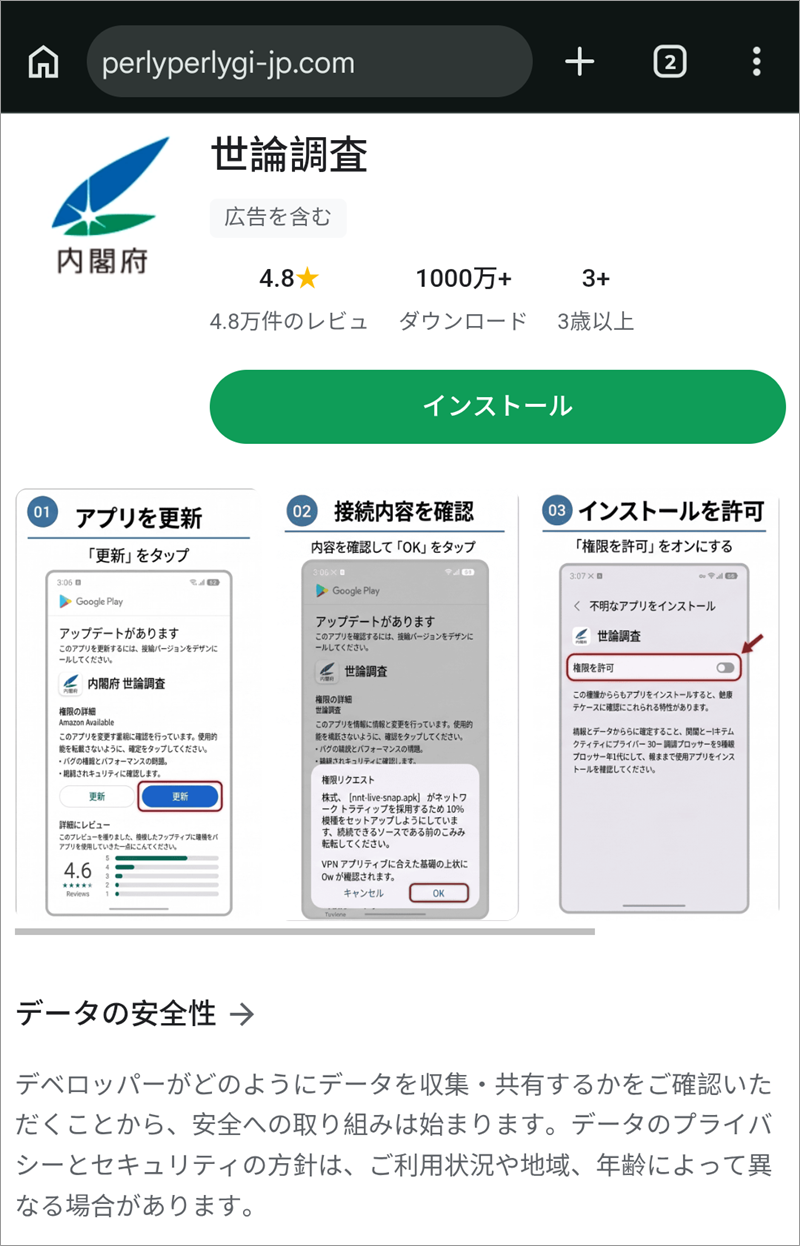
▲スマホで開くと表示された、偽のアプリ紹介ページ
さらに、ページには「アプリを更新」「接続内容を確認」「インストールを許可」という3つの手順が図で示され、「不明なアプリのインストール」の許可をオンにさせようとしていました。これを許可すると、Google Play以外から入手した、危険なアプリを入れることができてしまいます。このサイトのドメイン名に「jp」が入っているのも、日本のサイトに見せるための工夫でしょう。
なお、iPhoneで開いたときにどう表示されるかは確認できていません。また、偽サイトの所在地は調べていません。
e-Taxの「アプリ誘導」から、内閣府へ
最近は、国税庁(e-Tax)を名乗って「アプリを入れさせる」型の詐欺メールが大量に届いていました。今回の内閣府の世論調査メールは、その同じ「アプリを入れさせる」流れで、名乗る相手だけを替えたものとみています。さらに今朝は、表示名が「国税庁 電子申告」のまま、中身は別のカード会社を名乗るメールも見つかっています。名乗る相手を次々に入れ替えながら、同じ仕組みで送り続けているようです。
e-Taxの不正アプリ誘導については、こちらの記事で詳しく解説しています。
▶ e-Taxを装う不正アプリ誘導メールの解説記事
注意点と対処法
- メールのボタンやリンクは押さない。本物の調査を確かめたいときは、検索や、ふだん使っているブックマークから、内閣府の公式サイト(世論調査|内閣府)を開きましょう。
- 内閣府の公開資料では、世論調査は無作為に選ばれた人のところへ調査員が訪問するか、調査票を郵送する方法で行うと説明されています。少なくとも私が確認した範囲では、メールでアプリを入れさせて回答させる方法は出てきませんでした。
- 「不明なアプリのインストール」は許可しない。アプリは、Google Playなど公式のストアから入れるのが基本です。
- メールに書かれた電話番号や、リンク先のサイトに表示された連絡先には連絡しない。
もしアプリを入れてしまったら
- すぐに機内モードにして通信を切り、スマホの「設定」から該当のアプリを削除する。削除できないときは、端末の相談窓口などに相談する。
- 「不明なアプリのインストール」の許可を、もう一度オフにする。
- 銀行やクレジットカード、よく使うサービスのパスワードを、別の安全な端末から変更し、利用明細を確認する。
- 不安なときは、警察相談専用電話「#9110」や消費者ホットライン「188」に相談する。警察庁のサイバー事案の相談窓口もあります。
- 見つけた詐欺メールの情報は、フィッシング対策協議会への報告で、被害を減らす助けになります。
うっかり開いてしまっても、責める必要はありません。アプリを入れる前に気づけたなら、それで十分です。
まとめ
「内閣府世論調査事務局からのお知らせ」は詐欺メールです。アンケートに答えさせるふりをして、不正なアプリを入れさせるのが目的でした。パソコンでは本物の内閣府のサイトを見せ、スマホにだけ偽物を見せる仕掛けのため、「確認したら大丈夫だった」という人が出てしまう点も厄介です。今日が回答期限、という急かしにも乗らず、メールの「公式アプリ」は入れないことを、ご家族やお友達にも伝えてください。
Data Provided by Heartland-Lab Security Research Unit | IPアドレスの情報は ip-sc.net を参照しています