JCB「MyJcbサービス利用内容のご案内」は詐欺メール|スマホだけに偽MyJCBログインを出す手口
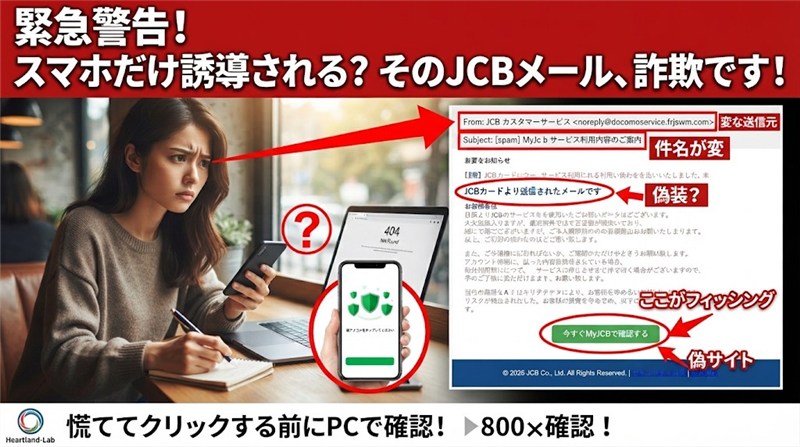
こんにちは、Heartland-Labです。月曜の朝は、週末にたまったメールをスマホでまとめて片づける方も多いのではないでしょうか。そんな時間帯に紛れ込みやすい、JCBを名乗るメールが届きましたので、調べた内容をお伝えします。
スマホだけに偽ログイン画面を出す詐欺メール
結論:偽物のメールです。メール内のボタンは押さず、MyJCBの公式アプリや、いつも使っているブックマークから確認してください。
危険度:★★★★★(5段階中5)
| 受信日時 | 2026年10月25日(日)13:46頃 |
| 件名 | MyJcbサービス利用内容のご案内 |
| 差出人の表示名 | JCBポイントサービス(アドレスはJCBとは無関係) |
| 送信元IP | 147.224.160.136(アメリカ・シカゴ) |
| 送信元の認証 | SPF:pass(ただし攻撃者自身の設定)/DKIM:署名ありだがJCBとは無関係 |
| 最終の偽サイト | 198.44.116.43(アメリカ・ニューヨーク州) |
| 判定 | フィッシング(スマホだけ偽サイトを表示するクローキングあり) |
※メールヘッダー詳細は個人情報保護のため非掲載
このメールは偽物です
JCBからの本物の案内ではありません。メール内のボタンは押さないでください。
届いたメールの内容
届いたメールの文面を、そのまま再現します。「未承認利用の可能性」という不安と、「全額補償」という安心を、立て続けに並べているのが特徴です。
差出人:JCBポイントサービス
件名:MyJcbサービス利用内容のご案内

JCBカード より送信されたメールです  ←緑の帯
[JCBのロゴ画像]

【重要】未承認利用の可能性と補償に関するお知らせ

重要なお知らせ
お客様のJCBカードにおいて、通常とは異なる利用パターンを検出いたしました。未承認利用の可能性があるため、至急のご確認をお願いいたします。

お客様各位
日頃よりJCBのサービスをご利用いただき誠にありがとうございます。
大変恐れ入りますが、最近弊社では不正登録が相次いでおり、
誠に恐縮ではございますが、ご本人様確認の為の書類提出をお願いしております。
以上、ご理解とご協力のほどお願い致します。

また、ご登録情報に誤りがないか、ご確認いただけますようお願い致します。
アカウント情報に、誤った内容が登録されている場合、
弊社利用規約に基づき、サービスの停止をさせていただく場合がございますので、
予めご了承いただけますよう、お願い致します。

当社の高度なAIセキュリティシステムにより、お客様のカード利用に関して潜在的なリスクが検出されました。お客様の資産を守るため、以下のご対応をお願いいたします。

必要な対応手順:
1. MyJCBにログインし、最近の取引履歴を詳細にご確認ください。
2. 身に覚えのない取引がある場合は、直ちにJCBカスタマーサービスにご連絡ください。
3. 安全のため、一時的にカードの利用を制限させていただく場合がございます。

未承認利用補償プログラム
本人確認後、未承認利用と判断された取引については、迅速に全額補償いたします。JCBは、お客様の資産保護に全力で取り組んでおります。

[ 今すぐMyJCBで確認する ]  ←緑のボタン

JCBの安全・安心サービス
・24時間不正検知 —— 最新AI技術による常時監視
・J/Secure™ —— オンラインショッピングの安全性強化
・My安心設定 —— リアルタイム利用通知で早期発見
・なりすまし対策 —— フィッシング詐欺からの保護

また、この他にもご不明な点等ございましたら、サポートメールよりご連絡くださいますようお願いいたします。

© 2026 JCB Co., Ltd. All Rights Reserved. | セキュリティ対策 | 会員規約
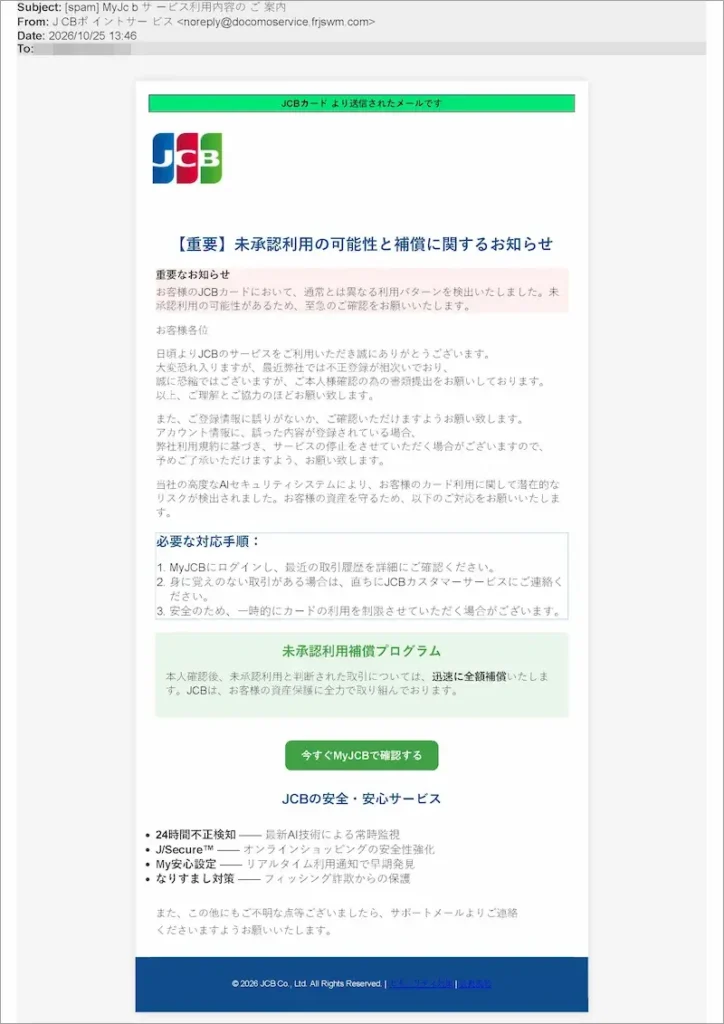
▲ 実際に届いたメールの画面(受信者の情報は伏せています)
ここが変です!偽物と分かるポイント
- 冒頭の緑の帯に「JCBカード より送信されたメールです」と書いてあります。自分で「本物です」と名乗るメールは、そのこと自体が不自然です。
- 「未承認利用の可能性」と「全額補償」、さらに「サービス停止」「書類提出」と、不安と安心と脅しを一度に並べて、急いで行動させようとしています。
- 差出人のアドレスは、JCBともドコモとも無関係の別ドメインです。「docomoservice」という名前が付いていますが、JCBのメールでこの名前が出てくる理由はありません。
- 呼びかけが「お客様」と「お客様各位」で混ざっており、名前や会員番号など、受け取る人を特定する情報が1つもありません。
- 末尾の「セキュリティ対策」「会員規約」は、リンクのように見えて、リンク先が空っぽでした。
どこから送られてきたのか
メールの送信元を調べると、日本のカード会社とは縁のない、アメリカのクラウドサーバーでした。
| 項目 | 内容 |
|---|---|
| 送信元IP | 147.224.160.136:アメリカ・イリノイ州シカゴにあるOracleのクラウドサーバー。IP調査サイトでは、メールを使った攻撃の発信元として、脅威レベル「高」と判定されています |
| SPF(送信元の確認) | pass。ただし、これは攻撃者が自分で用意した送信ドメインの設定に合格しただけです。passだからといって、安全とは限りません |
| DKIM(電子署名) | 署名は2本付いていましたが、署名したのはどちらも攻撃者のドメインで、JCBとは無関係です |
| 送信ソフトの痕跡 | 問い合わせ管理システム「Zendesk」を使ったような記録が残っていました。正規のサポート窓口のような見せかけに使った可能性があります |
送信元がアメリカでも、攻撃者本人がアメリカにいるとは限りません。サーバーは世界中どこでも借りられるためです。
※メールヘッダー詳細は個人情報保護のため非掲載
用語解説:「見えない文字」と「クローキング」
見えない文字とは、画面には何も表示されない特殊な文字のことです。幅がゼロの文字(ゼロ幅文字)などがあり、文字の間に混ぜても、人の目には普通の文章に見えます。
クローキングとは、見る人の機器や環境によって、表示するページを変える仕組みです。たとえば、調べる人が使うパソコンには「何もないページ」を見せて、スマホを使う被害者にだけ偽サイトを見せる、といった使い方をされます。
詳しく調べると分かったこと
① 件名・本文・HTMLの内側にまで「見えない文字」
このメールには、件名や差出人名、本文のあちこちに、見えない文字が埋め込まれていました。メールのソース(全文)をテキストエディタに貼り付けると、画面上は何もないはずの場所に、意味の分からない記号が混ざって見えます。これが見えない文字の正体です(編集ソフトによって見え方は異なります)。
さらに、メールの見た目を指定するHTMLの命令(たとえば余白を指定する padding など)の途中にまで、見えない文字が挿入されていました。迷惑メールを見つけるフィルターが、文字列を正しく読み取れないようにするための細工と考えられます。
② メールのリンクは、パソコンとスマホで「別の顔」を見せる
メールの緑のボタンには、次のアドレスが設定されていました。クリックされないよう、一部を変えて表示します。
hxxps://jhzybj[.]com/5AR8kA1dkx[.]yokohama[.]com
このアドレスを、パソコンとスマホの両方で開いて比べたところ、表示がまったく違いました。
【パソコンの場合】「404 Not Found(ページが存在しません)」という味気ない画面が出るだけです。
▲ パソコンで開くと、「ページが存在しない」という画面が出るだけ
【スマホの場合】まず、「サイトへの接続が安全かどうか確認しています」という画面が出ます。盾のアイコンをタップするよう求められます。
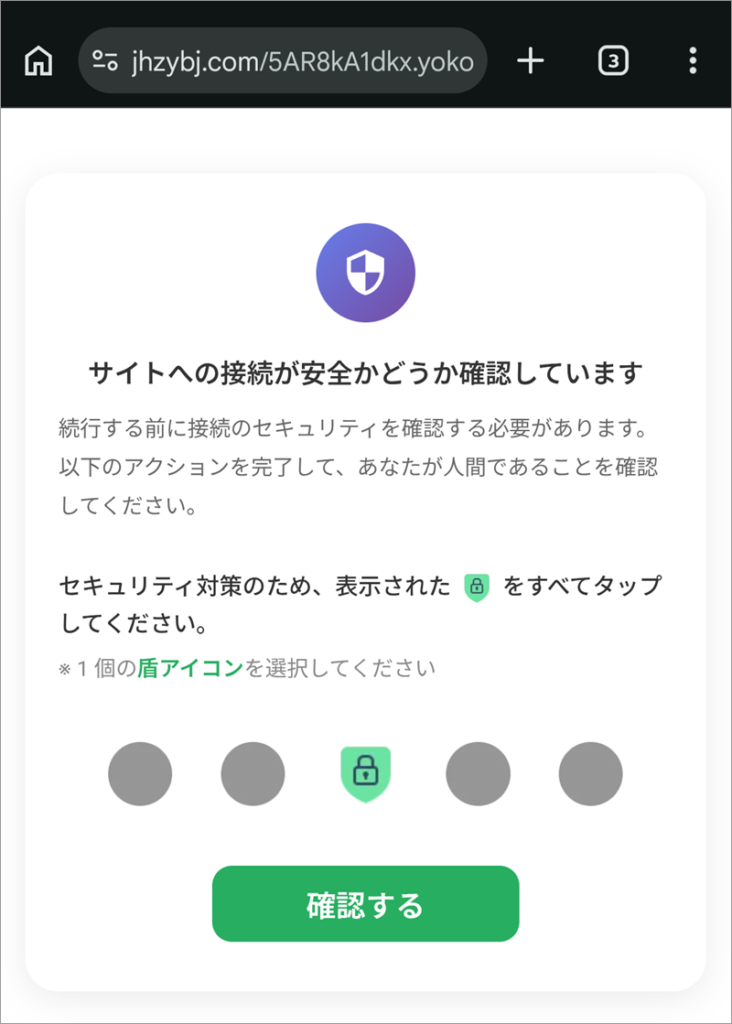
▲ スマホで開くと出る、「盾アイコンをタップして人間であることを確認してください」という偽の確認画面
画面には「表示された盾をすべてタップしてください」と書きながら、すぐ下に「1個の盾アイコンを選択してください」とも書いてあります。説明が食い違っているところは、いかにも急ごしらえです。
本物のサイトでも、ロボットではないことを確認する画面はよくあります。そのため、「ちゃんとしたサイトだ」という安心感を与える狙いがあるのかもしれません。確認を済ませると、さらに別のサイトへ転送されます。そこで、Google Chromeは次のような警告を表示しました。
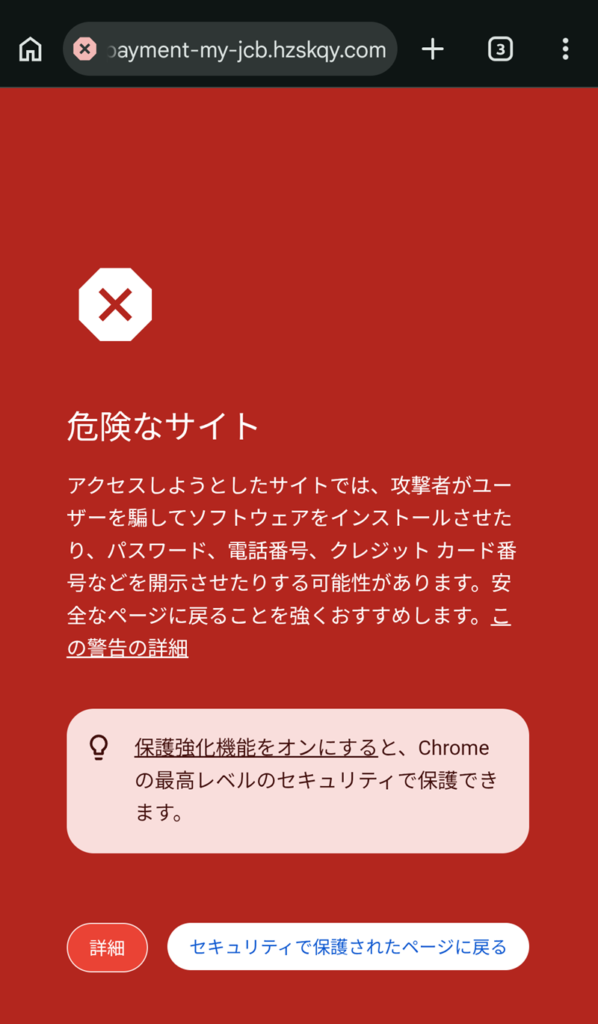
▲ 転送先でGoogle Chromeが表示した「危険なサイト」の警告画面
③ 警告を越えた先は、MyJCBそっくりのログイン画面
警告を越えて表示すると、MyJCBのログイン画面にそっくりなページが現れました。転送先のアドレスは、本物のMyJCBを思わせる単語を並べた次のものです(一部を変えて表示します)。
hxxps://payment-my-jcb[.]hzskqy[.]com/index/
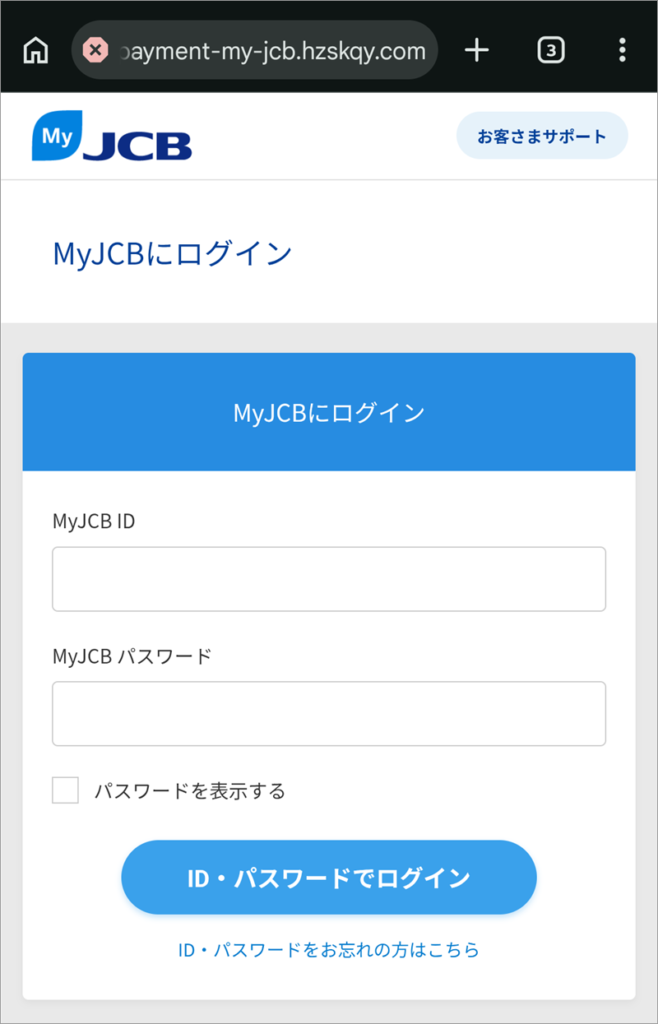
▲ MyJCBのログイン画面に似せた偽ページ。「MyJCB ID」と「パスワード」の入力欄が用意されている
ここにMyJCB IDとパスワードを入力すると、そのまま盗まれるおそれがあります。パソコンで確認して「何も出ないから大丈夫」と思ってしまうと、スマホで開いた人だけが被害に遭う、という仕掛けです。
④ 2つのドメインは、同じ日・14秒差で登録されていた
- 入口のドメイン(
jhzybj[.]com)は、2025年11月15日に登録されたものです。サーバーは東京都にある中国系大手Tencent Cloudで、IPアドレスは43.165.182.234です。所在の表示は、調べたサービスによって「渋谷区」「新宿区」と割れており、区までは特定できません。 - 最終の偽サイトのドメイン(
hzskqy[.]com)も、同じ2025年11月15日、わずか14秒違いで登録されていました。サーバーはアメリカ・ニューヨーク州にあるレンタルサーバー(HostPapa)で、IPアドレスは198.44.116.43です。 - 2つのドメインは、登録した会社(中国のレジストラ)も、ネームサーバー(Cloudflare)も、登録者の地域の表示(中国)も同じでした。同じ運営者が、まとめて用意した可能性が高いと考えられます。なお、Cloudflareを使っているため、サーバーの所在地は実際の運営拠点とは限りません。
届いてしまったら:安全な対処法
まず、驚いて当然です。「未承認利用の可能性」と言われれば、誰でも心配になります。このメールは、誰にでも届く形でばらまかれたもので、あなたが狙い撃ちされたわけではありません。落ち着いて、次のように対応してください。
- メール内のボタンは押さない。返信もしないでください。
- カードの利用状況が気になるときは、メールではなく、MyJCBの公式アプリや、いつも使っているブックマークから自分でログインして確認します。
- パソコンで開いて「何も出ない」場合でも、安全とは限りません。スマホでは別の画面が出ることがあります。
- もしボタンを押して、MyJCB IDやパスワードを入力してしまったら、すぐに公式アプリやブックマークからパスワードを変更してください。同じパスワードを他のサービスで使い回している場合は、そちらも変更します。
- 身に覚えのない利用がないか明細を確認し、気になる場合は、カード裏面の連絡先へ電話して相談してください。
- 不安なときは、消費者ホットライン「188(いやや)」にも相談できます。
まとめ
「MyJcbサービス利用内容のご案内」は、未承認利用の補償をうたったJCBのフィッシングです。パソコンでは404、スマホでは偽のログイン画面と、見る人を選ぶ仕掛けまで用意されていました。
「補償します」と言われても、確認はメールのボタンではなく、いつもの公式アプリから。ご家族や友だちにも、ぜひ教えてあげてください。
Data Provided by Heartland-Lab Security Research Unit
IP情報の参照:IP調査兵団(ip-sc.net)